資料分析打臉反 AI 群眾:Claude 並未讓 rsync 變更不穩定,史上最慘烈的 bug 版本其實早發生在引入 AI 之前
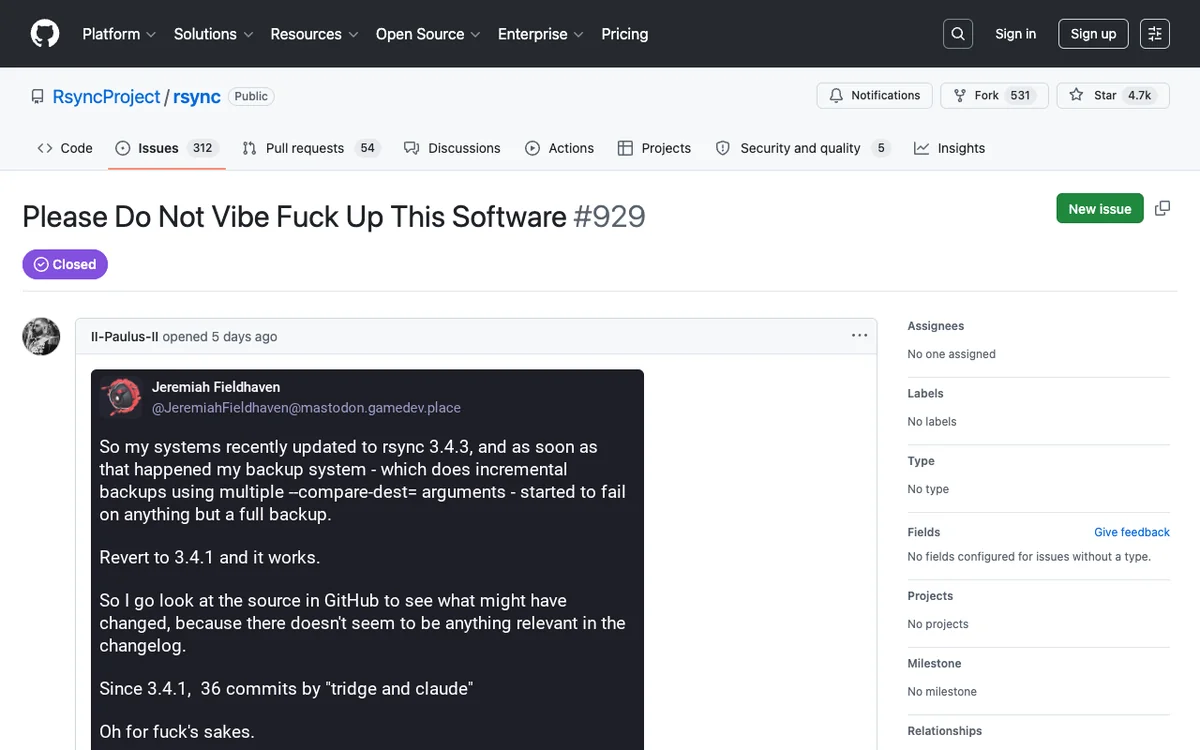
2026 年 5 月底,整個開源社群對 rsync 開了一場公審。一則沒有附證據的 Mastodon 貼文指控 rsync 3.4.3 的 bug 與 Claude 提交的 commit 有關,隨即被 32 個獨立用戶轉發 58 次,最終在 Hacker News 上引爆 81 則留言,並在 GitHub 上凝聚成 issue #929「Please Do Not Vibe Fuck Up This Software」—— 一則 350 多則留言的議題,從理性質疑一路升級到對維護者的人身攻擊與威脅。
但 Alexis Purslane 這份用 rsync 36 個歷史發行版、覆蓋從 v2.4.6 到 v3.4.3 的完整發行資料、結合 GitHub issues、Bugzilla 與郵件列表三個來源、把所有 bug 用 Qwen 3 35B 模型按 0–100 嚴重性評分、跑精準置換檢定(exact permutation test)與 Fisher’s exact test 的分析告訴我們:那些暴怒的指控是空穴來風。
核心數字:Claude 釋出版本在中位數,毫無異常
研究把 36 個 rsync 發行版(含兩個含 Claude commit 的版本)的「嚴重性加權 bug 數 / 10 commits」這條指標拿出來比較。v3.4.2(9 個 Claude commit、0 bug、sev/10c = 0.00)位於 0 百分位、剛好低於四分位距下緣;v3.4.3(28 個 Claude commit、17 bug、sev/10c = 3.29)位於 77 百分位、剛好高於四分位距上緣。兩個版本剛好夾住中位數,方向相反,沒有一個是離群值。
精準置換檢定 p 值 = 46%:意思是你閉著眼從歷史版本中隨便抽 2 個,近一半機會會比現在這兩個 Claude 版本更糟。Fisher 精確檢定 p 值 = 74%,勝算比(odds ratio)為 1.06,Claude 版本並不比其他版本更可能落在歷史中位數之上。
「這 p 值告訴我們,『Claude 讓發行版變差』這個假說的預測力,與丟銅板差不多。」 —— 報告原文
更反諷的是,rsync 史上最慘烈的版本 v3.4.1 出現在引入 Claude 之前:59 個 bug / 9 個 commit,sev/10c = 39.39,是資料集中所有版本的十倍以上。但那時候沒人關注,沒有 AI 可以怪罪,沒有 GitHub 議題衝到 300 留言、沒有人身威脅。一個維護者出了一個壞版本,隔天修好,就這樣。但 v3.4.3「特別」之處,只是在那個時間點,每個人都已經選好要恨誰了。
方法論:為什麼這次分析有意義
作者特別說明這不是「Claude 在幫 Claude 說話」:所有指標、方法論、資料來源都是他本人和他擁有賓州州立大學統計碩士的太太一起選定的,分析流程從零開始可重現。Qwen 3 35B 模型在溫度 0 下對每個 bug 報告按 0–100 評分(資料損毀 = 90–100、崩潰或備份失效 = 70–89、功能回歸 = 50–69、輕微回歸 = 30–49、文件錯誤 = 10–29、功能請求 = 0),所有數字直接從資料庫模板化輸出,杜絕任何幻覺或不一致。
把 commit 與 bug 綁定到發行版(而非逐個 commit)這件事是關鍵設計:批評者的論點是「整個發行版變得不穩定」,因此用發行版作為分析單位剛好對應他們的論述;而大多數 bug 報告本來就沒有指向特定 commit,因此單 commit 歸因在方法論上不成立。
真正發生的事:不是 Claude 變爛,是安全修補潮
Hacker News 用戶 zos_kia 一句話點破了:「某個 CVE 的安全修補意外揭露了一個 2007 年就埋著的編碼錯誤。看到人們為此崩潰其實滿好笑的。」另一位 Lobsters 用戶 jbert 補完因果鏈:觸發大量變更(以及因此增加的 bug 數)的,是 LLM 生成的 CVE 報告激增 —— LLM → 更多已知安全問題 → 需要更多修補 → 更多變更 → 更多回歸。rsync 維護者 Andrew Tridgell(社群暱稱 tridge)本人在回應中確認,他正被 AI 生成的 CVE 報告海所淹沒。
「我大致知道 LLM 怎麼運作,但這不表示它沒用。這表示你必須謹慎,而我確實謹慎了 —— 至少在面對自稱網路專家倒的滿天神佛之下,我盡我所能地謹慎了。」 —— Andrew Tridgell,rsync 維護者
這告訴我們什麼
這場風暴的真正主角不是 bug、不是 Claude、不是 tridge。是「人們不喜歡 AI」這個先驗結論 —— 它比證據先到達,所以證據只被用來確認那個結論。v3.4.3 在 77 百分位,看起來略高,但歷史上 8 個版本更高。相關性是噪音,但噪音被選中、被敘事化、被放大成一場社群公審。
當你想知道「AI 寫程式是否安全」這個問題時,正確的答案是:我們資料不夠下結論。36 個版本、2 個含 Claude 的版本,本來就無法支撐「永遠不會」或「通常會」這種普遍性宣稱。我們能說的只是:目前這兩個含 Claude 的 rsync 版本,在統計上與其他歷史版本完全無法區分,那些暴怒的指控沒有任何資料支持。
其餘的球,已經回到反 AI 陣營那邊了。
網友熱門留言 (4)