FFmpeg 驚爆 21 個零時差漏洞!一台 183 byte 封包就能接管整台影音伺服器
TL;DR
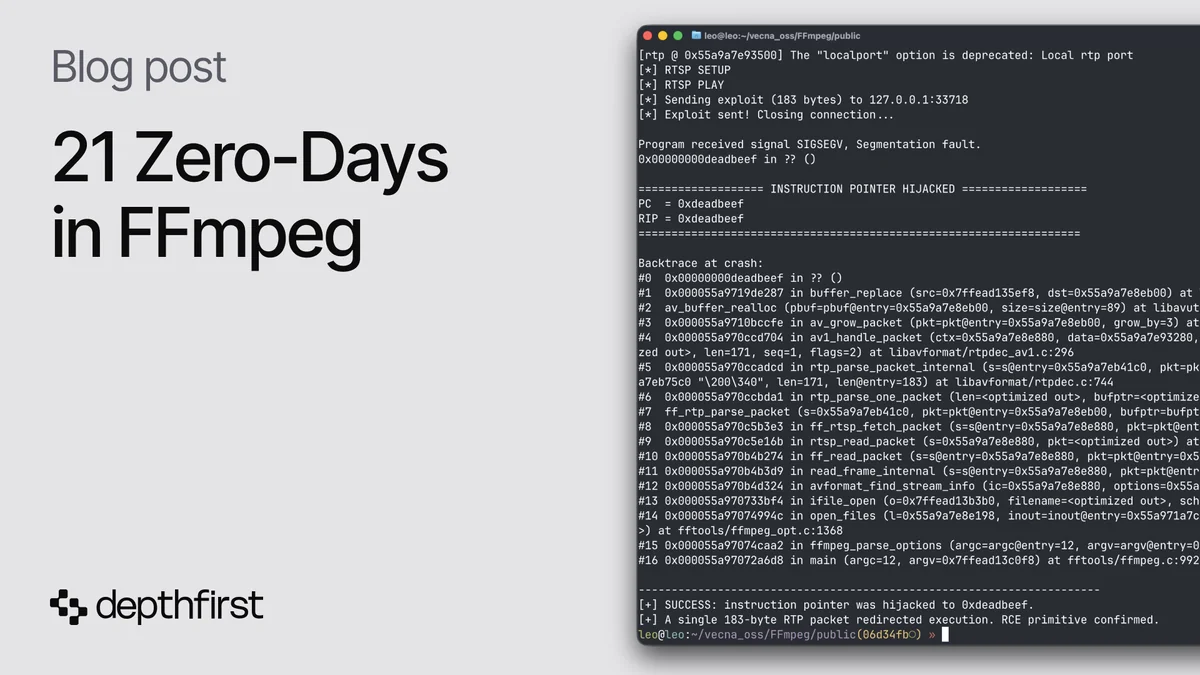
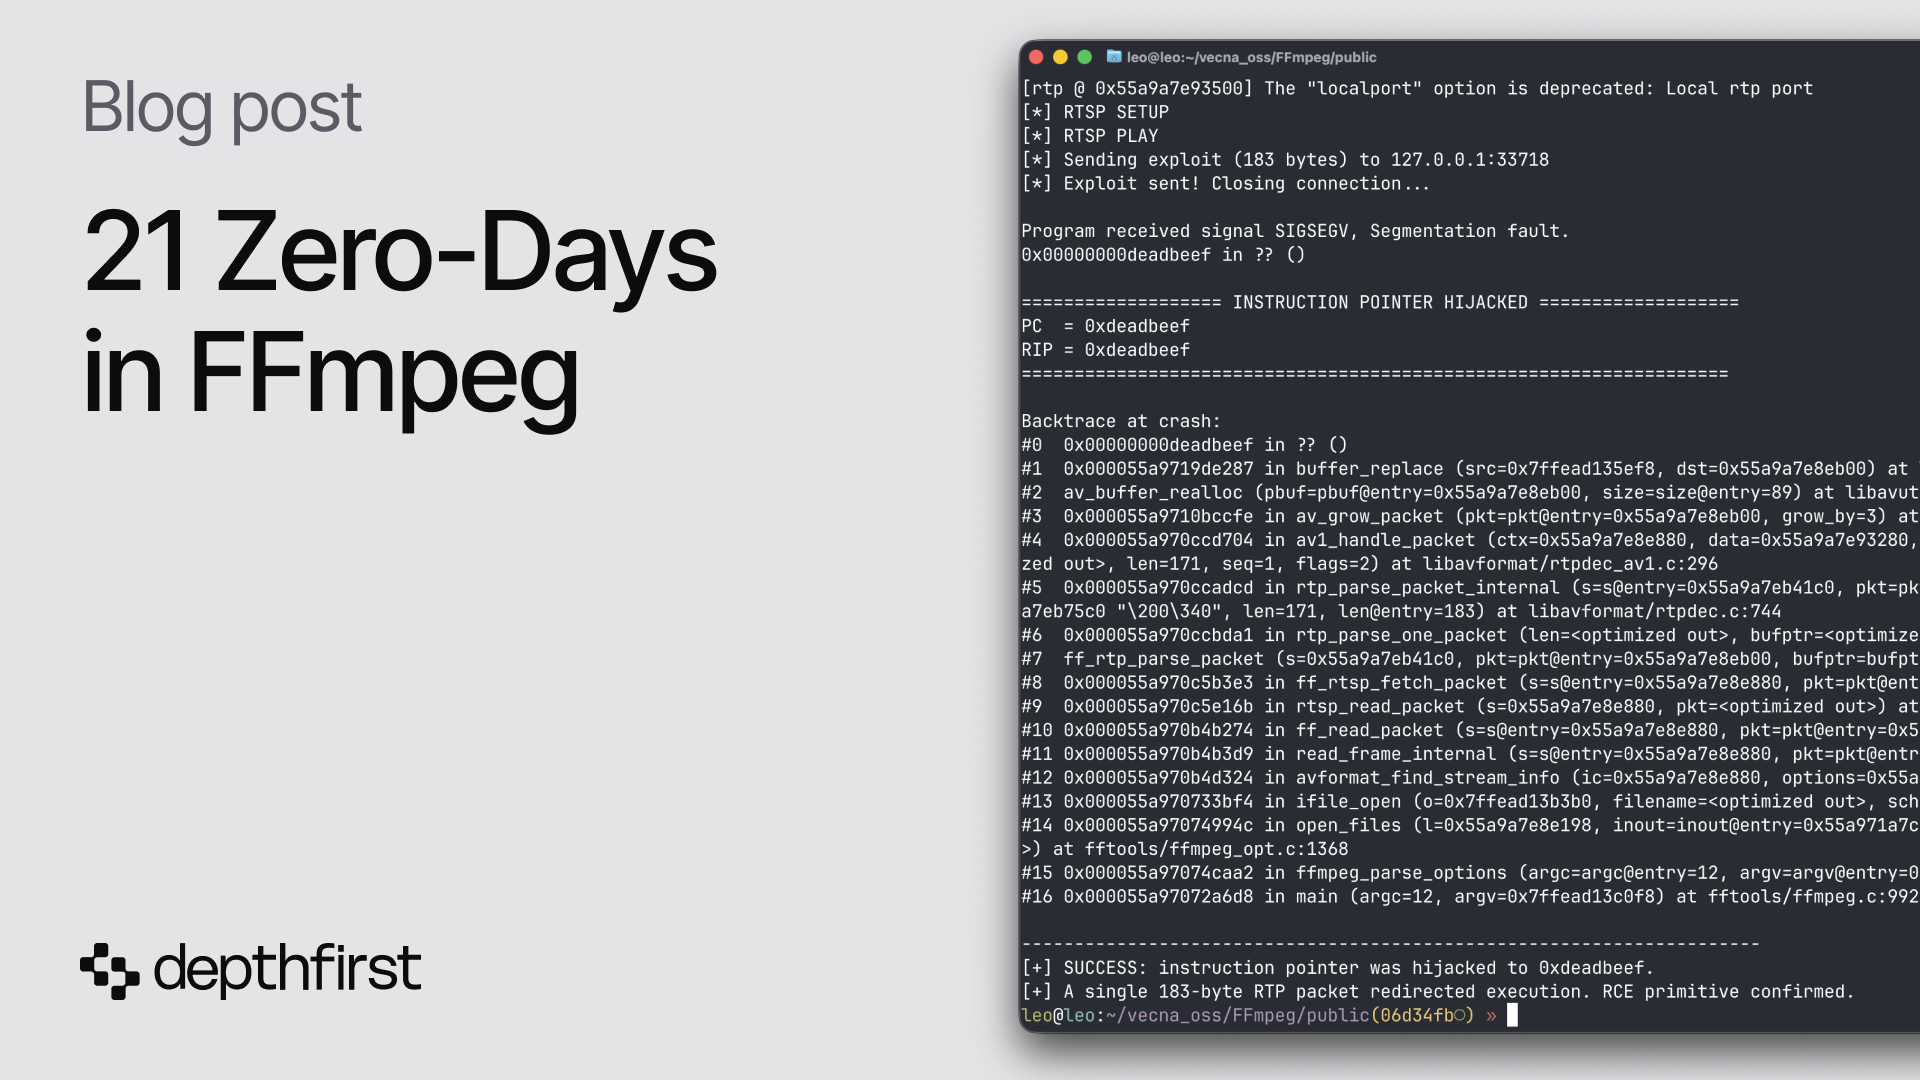
資安研究團隊 Depthfirst 旗下的「生產級自主安全代理 agent」在 FFmpeg 中挖出 21 個零時差漏洞(zero-day)。這批漏洞的掃描成本約 1,000 美元,只佔 Anthropic 用 Mythos 模型掃 FFmpeg 的十分之一。其中 8 個已配發 CVE 編號,部分漏洞在程式碼裡潛伏了 15 到 20 年才被發現。研究團隊還針對其中一個漏洞發展出可重現的 RCE(Remote Code Execution,遠端程式碼執行)攻擊展示:只要一個 183 byte 的 RTP 封包,就能在 ffplay 播放 RTSP 串流的瞬間奪取程式控制權。
為什麼 FFmpeg 是資安戰場的核心?
FFmpeg 是全世界部署最廣泛的軟體之一。從我們每天用的瀏覽器,到大型影音平台背後的轉碼基礎設施,它幾乎無聲無息地處理所有媒體。作為一個常態性解析「未受信任複雜媒體」的函式庫,它天生就是資安的關鍵環節,更是「零點擊攻擊(zero-click attack)」的首要目標。
深入檢視 FFmpeg 的程式碼庫,才會發現真正的挑戰有多大:它包含約 150 萬行高度最佳化的 C 程式碼,專門用來解析數百種複雜的媒體格式。更可怕的是,它已經被 Google 的 Big Sleep 團隊、Anthropic 的 Mythos 模型連續掃過好幾輪。先前 Google Big Sleep 公開揭露 13 個 FFmpeg 漏洞,緊接著 Anthropic 用 Mythos 掃描也找到一些資安問題。在這樣的背景下,要在 FFmpeg 裡挖到新漏洞,已經是衡量一個資安系統實力的試金石。
Depthfirst 想測試一個問題:手頭沒有 Mythos,只用一般可取得的模型,能走多遠?我們能重新發現 Big Sleep 跟 Mythos 找到的東西嗎?更重要的是,有沒有任何全新、嚴重的 bug 是他們完全漏掉的?
Depthfirst 的資安代理 agent
寫程式用的 agent 跟資安用的 agent 雖然可能用同樣的底層模型,目標卻完全不同。寫程式 agent 通常是「互動式」:人給任務,目標是寫出能跑的程式碼,不太會專注在極端狀況跟攻擊輸入上。資安 agent 目標更窄、更精準:不是在寫實用的應用程式碼,而是在沒有明確指示下,在現有系統裡找出真實、可利用的資安問題。
這個差異徹底改變了 agent 的運作方式。一個資安 agent 必須先對程式碼庫做「威脅模型」:理解架構、找出對外暴露的解析器與通訊協定處理器、標記出攻擊者可以控制的輸入點在哪裡進入系統。接著,它直接審查攻擊面程式碼,沿著資料流追進相關元件,而不是把程式碼庫當成扁平檔案集合。除此之外,實戰級的資安 agent 還需要防呆機制,避免它瞎掰不存在的條件、誇大理論上的 bug、或是塞一堆假警報進來。它必須檢查攻擊者是否真的能控制對的輸入、有漏洞的路徑是否真的能走到、懷疑的瑕疵是否真的能重現。需要時,它要自己找出或產生合適的測試工具,實際跟目標元件互動來驗證假設。
Depthfirst 的專用資安代理會深入分析程式碼,平行展開各種假設分支。它追蹤執行路徑,驗證攻擊者是否能控制正確的輸入,並判斷資料流是否真的能抵達有漏洞的 sink。這個流程的關鍵產出,不是一份理論報告或模糊的警告,而是系統會自動定位到精確的資安問題點,附上可重現的具體輸入,透過執行確認漏洞存在。這保證了每一個交出來的發現都是真實的、可達成的、可採取行動的。
漏洞總覽
總共,我們的 agent 挖出 21 個零時差漏洞,涵蓋從 TS demuxer 到 VP9 解碼器的各元件,總花費約 1,000 美元(是 Anthropic 用 Mythos 掃的十分之一)。其中 8 個已配發 CVE 編號:
-
CVE-2026-39210(堆積緩衝區溢位):2010 年在 TS demuxer 中引入,在讀取兩個位元組前缺少長度邊界檢查。
-
CVE-2026-39211(整數溢位):2010 年在 swscale 重構時引入,size factor 公式沒有上界,使用者控制的參數可以觸發任意大的縮放。
-
CVE-2026-39212(堆疊溢位):2025 年 7 月的近期回歸,在 preset 檔案可以遞迴觸發選項解析但沒有深度限制。
-
CVE-2026-39213(堆積緩衝區溢位):2023 年在 yuv4mpegenc rawvideo 輸入路徑引入,沒有驗證 dimensions 對 packet size 的合理性。
-
CVE-2026-39214(堆疊緩衝區溢位):2003 年原始 SDT 實作時引入,寫入 service entry 時沒有追蹤剩餘空間。這個 bug 潛伏了 23 年。
-
CVE-2026-39215(堆積緩衝區溢位):2012 年引入,邏輯錯誤導致後續呼叫會在配置的緩衝區後寫入 12 個位元組。
-
CVE-2026-39216(堆積緩衝區溢位):2012 年引入,把安全的 chroma size 換成無邊界的 dimension-derived size。
-
CVE-2026-39217(堆積緩衝區溢位):2025 年 3 月 VP9 解碼器的近期回歸,重構的 size update 函式導致 tile thread 緩衝區錯過必要的 reallocation。
-
CVE-2026-39218(堆積緩衝區溢位):2017 年在 DASH demuxer 引入,沒有拒絕負數 duration 值,導致 fragment 陣列索引變成負數。
其餘漏洞都已修復,但尚未配發 CVE 編號。我們用內部追蹤編號標示:
-
DFVULN-127(堆積緩衝區溢位):RTP AV1 depacketizer 中,在跳過 Temporal Delimiter OBU 時推進了輸出寫入位置但沒有配置對應空間,導致下一個 OBU 寫入時遠遠超出緩衝區邊界。這個瑕疵自 2024 年 AV1 RTP depacketizer 首次加入就存在。
-
DFVULN-126(堆積緩衝區溢位):swscale graph 程式碼中,對交錯 YUV420P→NV12 轉換處理不當,導致連續 memcpy 溢位目的 Y-plane 576 個位元組。2024 年隨 swscale 新的動態縮放 API 引入。
-
DFVULN-125(堆疊緩衝區溢位):RTP JPEG depacketizer 中,在 1024 byte 堆疊緩衝區中建立 quantization-table 區段,2012 年的回歸讓有界限的 table count 換成無邊界版本。
-
DFVULN-124(堆積緩衝區溢位):AVIF overlay 路徑中,沒有拒絕帶零 tile 項目的 reference,unsigned wraparound 對 1 byte 堆積配置驅動 out-of-bounds read。2025 年加入自動 HEIF tile 合併時引入。
-
DFVULN-123(整數溢位):RTP LATM depacketizer 中,執行 signed 32-bit 加法溢位並繞過其邊界檢查,讓從堆積緩衝區末端多讀約 1 GB。自 2010 年 MP4A-LATM depacketizer 加入就存在。
-
DFVULN-122(堆積緩衝區溢位):RTP MPEG-4 depacketizer 中,接受 AU-headers-length 為 0,這會產生 1 byte 配置然後當作 4 byte 欄位讀取,且不檢查 AU header 是否存在。自 2005 年 MPEG4-AAC RTP 支援加入就存在 — 這是這批裡最老的,潛伏超過 20 年。
-
DFVULN-121(堆積緩衝區下溢):CAF demuxer 中,直接把函式回傳值當作陣列索引,沒有檢查 -1;精心設計的檔案讓所有 index 時間戳變成負數。自 2009 年 CAF demuxer 加入就存在。
-
DFVULN-120(整數下溢):AVI demuxer 中,用呼叫沒有驗證;大小為 0 的 LIST chunk 會下溢到約 4 GB,繞過邊界檢查並觸發約 2 GB 配置(DoS)。2011 年 RIFF INFO-tag 解析一般化時引入。
-
DFVULN-119(堆積緩衝區溢位):option parser 中,多餘的 increment 會誤把 link-label 解析成 file index 並存成 stream index -1;後續的 negative-map 迴圈會在陣列之前讀取。2025 年的回歸,stream-group matching helper 擴展解析時引入。
-
DFVULN-118(堆積緩衝區溢位):RTSP server 路徑中,把負的變數視為有效;遠端要求會在造成 out-of-bounds write。2021 年的回歸,移除了寫死的 SDP 大小上限,連帶把上界檢查一起拔掉。
-
DFVULN-117(堆積緩衝區溢位):RTMP client 中,檢查錯誤的變數,允許從最少只配 3 byte 的緩衝區讀 8 byte。自 2012 年加入自動 SWFVerification hashing 就存在。
-
DFVULN-116(堆積緩衝區溢位):RTSP SDP 解析中,對空字串計算,產生 1 byte pre-buffer read。自 2010 年加入 SDP control-URI 處理就存在。
找到 bug 是一回事,證明它可利用是另一回事。要真正理解我們系統的威力,我們得仔細看一個具體的 bug,看它怎麼被找出來的。
從「被跳過的 frame marker」到掌控 PC
21 個發現裡,有一個特別突出:FFmpeg AV1 RTP depacketizer 中的堆積緩衝區溢位。它可以從網路直接觸發,不需要任何特殊參數。受害者只要跑 ffplay — 史上最普通的指令 — 一個 183 byte 的封包就足以接管程式控制。
要理解它,先需要一點背景:AV1 影片是怎麼透過 RTP 傳輸的。當 FFmpeg 拉 RTSP 串流時,伺服器把編碼後的影片當作一連串 RTP 封包遞送。AV1 把它的位元流組織成 OBU(Open Bitstream Units,開放位元流單元)。RTP 承載格式把這些 OBU 切到多個封包裡,而 FFmpeg 的 depacketizer 負責把它們重新拼回乾淨的 elementary stream。其中一種特殊 OBU 叫 Temporal Delimiter(TD),這是個小標記,用來分隔一個時間單元(frame)跟下一個。規範明確告訴 depacketizer「忽略並移除」所有在承載裡看到的 TD。
那個看起來無害的「忽略並移除」正是出錯的地方,也正是我們的 agent 鎖定的點。
根本原因
Depacketizer 增量地建構它的輸出封包。一個叫的游標追蹤下一個位元組要寫入的哪裡,從封包目前的末端開始:
// libavformat/rtpdec_av1.c:199
pktpos = pkt->size;
當程式碼在封包裡迴圈跑過 OBU 元素時,每一個它實際發出的位元組,前面都會呼叫一次,擴大背後的堆積配置。整個常式依賴的不變量很簡單:絕不能跑在配置大小之前。Temporal Delimiter 處理打破了這個不變量:
// libavformat/rtpdec_av1.c:250
if ((obu_type == AV1_OBU_TEMPORAL_DELIMITER) ||
    (obu_type == AV1_OBU_TILE_LIST)) {
    pktpos += obu_size;        // 推進輸出游標...
    rem_pkt_size -= obu_size;  // ...和輸入計數器
    obu_cnt++;
    continue;                  // 但從未配置,也從未推進 buf_ptr
}
當 TD 被跳過時,被攻擊者宣告的推著往前走,但沒有配置任何記憶體來支撐那個推進。更糟的是,輸入指標沒有越過 TD 的位元組。這一行產生兩個截然不同的問題:
-
寫入游標現在被汙染了。跳過的 TD 後,等於 148,但仍未配置(或遠小於 148 byte)。
-
攻擊者控制了寫入什麼。因為從未推進,下一個迴圈迭代會重新解析 TD 自己的位元組 — 它的 header byte 被重新讀成新的 OBU 長度,它的承載變成那個被捏造 OBU 的內容。最終會落在被汙染 offset 上的資料,完全由攻擊者供應。
下一輪迭代,迴圈抵達正常的 OBU,並且只按照那個 OBU 的大小擴大封包:
// libavformat/rtpdec_av1.c:296
if ((result = av_grow_packet(pkt, output_size)) < 0)
    return result;
...
// libavformat/rtpdec_av1.c:304 / 336 — 寫入從 pkt->data[pktpos] 開始
pkt->data[pktpos++] = *buf_ptr++ | AV1F_OBU_HAS_SIZE_FIELD;
...
memcpy(pkt->data + pktpos, buf_ptr, obu_payload_size);
捏造一個 17 byte 的 OBU,會配置 81 byte 的緩衝區(17 byte 加上 FFmpeg 的 64 byte 輸入 padding)。但寫入從開始,比配置末端還多 67 byte。這是一個堆積緩衝區溢位,offset 完全受控、內容完全受控,這對記憶體腐蝕 bug 來說,已經是能拿到的最強 primitive 之一。
利用過程
一個可控的溢位只有在「剛好緩衝區外面有值得腐蝕的東西」時才有用。在這裡,FFmpeg 自己的 allocator 給了我們完美的目標。
當配置封包的 data 緩衝區時,它會走,依序做三次堆積配置:data 緩衝區本身、一個簿記結構、和一個。因為 FFmpeg 用 64 byte 對齊配置所有東西,我們的 81 byte data 緩衝區佔據 128 byte 的 chunk,結構緊接在它後面。那個結構裡含有一個函式指標:
// libavutil/buffer_internal.h
struct AVBuffer {
    uint8_t *data;        // +0
    size_t   size;        // +8
    atomic_uint refcount; // +16  (4 byte + 4 padding)
    void (*free)(void *opaque, uint8_t *data); // +24  ← 目標
    void    *opaque;      // +32
    ...
};
從 data 緩衝區開頭算起,指標位於 offset 152。這是 FFmpeg 用來釋放緩衝區記憶體的 callback — 這正是我們把溢位瞄準的目標。
算術是精心挑選的。配 TD 的,寫入從開始。TD 的 header byte 被重新解讀成長度 16,產生一個 16 byte 的捏造 OBU,它的 header 跟承載從 offset 148 開始寫入:
// libavutil/buffer_internal.h
struct AVBuffer {
    uint8_t *data;        // +0
    size_t   size;        // +8
    atomic_uint refcount; // +16  (4 byte + 4 padding)
    void (*free)(void *opaque, uint8_t *data); // +24  ← 目標
    void    *opaque;      // +32
    ...
};
有一個細節讓整個攻擊變得可靠:住在 offset 144–147,比我們寫入的 148 還低。溢位腐蝕了,但讓保留原本的值。這對觸發來說很關鍵。
要實際引燃被劫持的指標,需要把封包釋放掉。漏洞利用程式在 TD 承載裡嵌入第三個捏造的 OBU,驅動再一次的。因為緩衝區是用而非建立的,它不會被標記為 reallocatable,所以 FFmpeg 走「配置新緩衝區、釋放舊的」的路徑:
// libavutil/buffer.c:209
if (!(buf->buffer->flags_internal & BUFFER_FLAG_REALLOCATABLE) || ...) {
    ret = av_buffer_realloc(&new, size);  // 新緩衝區
    memcpy(new->data, buf->data, ...);    // 拷貝資料
    buffer_replace(pbuf, &new);           // 釋放舊的、被腐蝕的緩衝區
    return 0;
}
把舊緩衝區的 refcount(我們小心保留在)扣到,然後呼叫釋放 callback:
// libavutil/buffer.c:129
if (atomic_fetch_sub_explicit(&b->refcount, 1, memory_order_acq_rel) == 1) {
    b->free(b->opaque, b->data);  // b->free 現在是 0xdeadbeef
}此時被腐蝕的指標被呼叫,指令指標的控制權到手了。在 release build 上,單一 183 byte 的 RTP 封包產生:
#0  0x00000000deadbeef in ?? ()
rip            0xdeadbeef          0xdeadbeef
#1  buffer_replace (buffer.c:133)      ← b->free(b->opaque, b->data)
#2  av_buffer_realloc (buffer.c:220)
#3  av_grow_packet (packet.c:151)
#4  av1_handle_packet (rtpdec_av1.c:296)
#5  rtp_parse_packet_internal (rtp.c:743)
這個 bug 的觸及範圍讓它特別嚴重。任何把 FFmpeg 對著攻擊者能影響的 RTSP URL 的部署都暴露在風險下:抓取使用者提供串流 URL 的媒體 ingest pipeline、讀取 RTSP feed 的監控/CCTV 系統、處理遠端 AV1-over-RTP 來源的轉碼服務。不需要認證、不需要使用者互動(除了打開串流)、也不需要特殊的命令列參數 — 漏洞會在每一次客戶端照設計進行的 RTSP 階段自然觸發。PoC 程式碼可以在 DepthFirstDisclosures 的 GitHub 倉庫 找到。
為什麼這件事重要
這份研究顯示「生產級自主資安 agent」已經走到一個臨界點:在已經被 Google 跟 Anthropic 兩家 AI 巨頭掃過一輪、且是世界上最被審視的 C 程式碼庫之一,Depthfirst 仍然用 1/10 的成本挖出全新漏洞。其中一個漏洞從 2003 年就潛伏在程式碼裡,等到 2026 年才被發現,整整 23 年。
更關鍵的是,這不是理論性 bug。Depthfirst 把其中一個零時差變成可重現的 RCE PoC — 攻擊門檻低到一個 183 byte 的 RTP 封包就夠。任何使用 FFmpeg 處理未受信任 RTSP 來源的服務(媒體平台、CDN、監控系統、轉碼 pipeline),理論上都暴露在這個攻擊向量下。
資安產業的結論很清楚:靜態掃描、模糊測試、甚至是大型語言模型的程式碼審查,都還沒能終結 C 程式碼裡的記憶體安全問題。Depthfirst 的 agent 達成的不是「找到更多理論 bug」,而是「在實戰成本下交付可重現、可利用的漏洞鏈」。對維護開源基礎設施的團隊來說,這既是警訊也是機會 — 漏洞的「保鮮期」比任何人想像的都長。
網友熱門留言 (5)