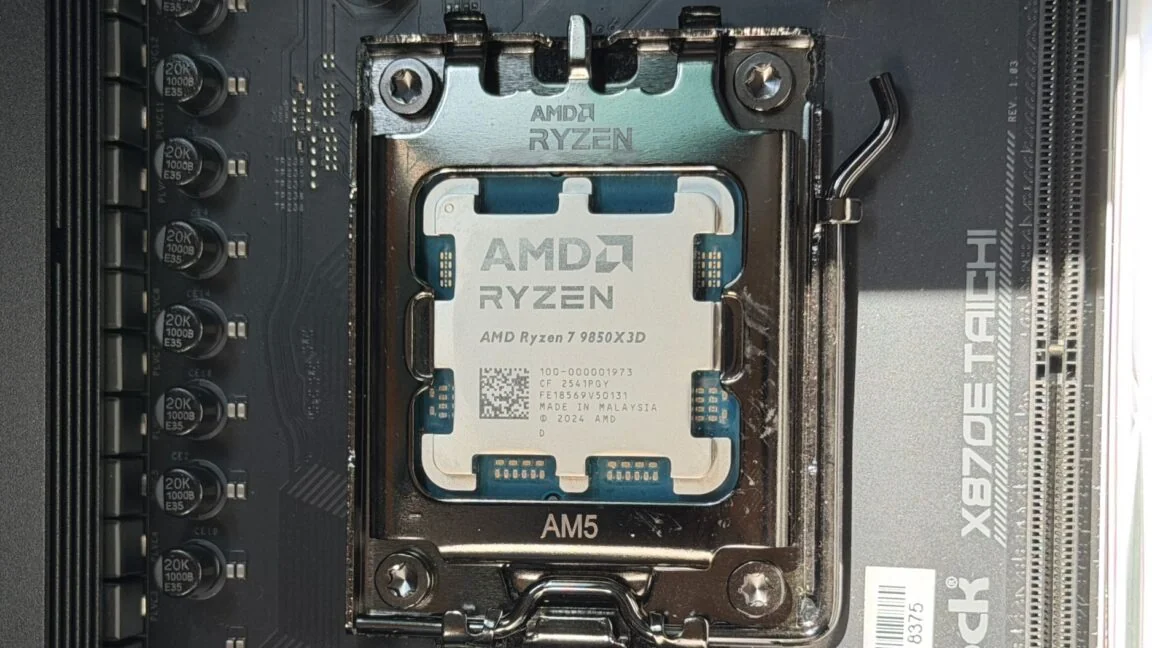
編按:本文綜合整理自 Ars Technica(Dan Goodin 原稿)、Tom’s Hardware 跟 TechPowerUp 跟讀者社群(HN / r/hardware),並加入 Siami 編輯部觀點與分析。
事件:消費級 Ryzen 突然失去 TSME 記憶體加密
2026 年 6 月 15 日,Ars Technica 資深安全編輯 Dan Goodin 發表長篇調查報導,揭露 AMD 從 AGESA 1.2.7.0 韌體版本起,悄悄把 **TSME(Transparent Secure Memory Encryption,透明安全記憶體加密)**從消費級 Ryzen CPU 移除。事件最早由 Linux 隱私愛好者 Ben Kilpatrick 在 4 月安裝新作業系統時,用 Host Security ID(HSI)稽核工具發現:他的 Ryzen 7 9700X 跑出「encrypted RAM: not supported」,但他從 BIOS 明明有開 TSME。
之後 MSI 工程師實測 MSI、Gigabyte 兩家主機板廠的同款消費級 Ryzen(Zen 5 架構):
- 舊版 AGESA:TSME 狀態 = 1(開啟)
- 新版 AGESA 1.2.7.0:TSME 狀態 = 0(關閉)
- PRO 版 Ryzen(如 9945):不論 AGESA 新舊,TSME 都正常運作
更關鍵的是 ABL(AMD Boot Loader)記憶體傾印:內部旗標 DfIsTsmeEnabled 在消費級 SKU 直接回傳 FALSE,在 PRO/EPYC 才回傳 TRUE。也就是說,問題不在硬體、不在 BIOS 設定,而是 AGESA 韌體層級被改了。
AMD 官方回應:沉默 6 週,最後一句話收尾
Kilpatrick 把完整證據整理到 AMD 的公開 GitHub engineering 倉庫,兩位 AMD 工程師親自下場回覆:
- Tom Lendacky(AMD Fellow Software Engineer):先是建議重開 BIOS 選項,「不行的話就是 BIOS bug,請找主機板廠」。
- Mario Limonciello(AMD Senior Principal Software Engineer / fwupd-HSI 維護者):同樣建議先測 BIOS 切換。
6 週後 Kilpatrick 把 MSI 工程師的測試結果(含 PRO/消費級旗標差異)回報給兩位工程師,並追問核心問題:「DfIsTsmeEnabled 在消費級 SKU 被寫成 FALSE,這是矽晶圓層級的限制,還是 AGESA 內部的政策決定?」
Limoncello 直接結案:「My apologies; but I don’t have any more information to share on this topic.」
AMD 對 Ars 的正式聲明只有一句:「TSME is a security feature only applied to PRO CPUs as part of AMD PRO Technologies.」(TSME 是 AMD PRO 技術之一,僅套用於 PRO 系列 CPU。)
這是 AMD 首次對外公開這項限制。問題是:過去十年 TSME 在消費級 Ryzen(從最初的 Ryzen 1000 系列到 Zen 5)一直正常運作,從未在產品頁面上標示為「僅限 PRO」。
為什麼這件事重要
這次事件不是單純的「少一個無用功能」,而是觸及了三條更深的紅線:
第一,透明度問題。AMD 從未在產品頁面、行銷文件、晶片組規格書、BIOS 預設說明中標示「消費級 Ryzen 不支援 TSME」。連該公司自家工程師 Tom Lendacky 2020 年在公開論壇都還親口確認 Ryzen 3700X「should support TSME」。結果 2026 年 6 月被證實實機根本沒開,還對外宣稱是「本來就不支援」——這是對過去十年無數消費者的追溯性翻供。
第二,安全性倒退的隱蔽性。Ars 報導指出,Windows 使用者完全無法察覺這個變化(HSI 是 Linux fwupd 工具,Windows 上沒有對等內建稽核機制)。一台曾經默默加密記憶體的 PC,現在默默不再加密,使用者卻什麼都不知道。要做到「不被發現」,最簡單的方式就是直接拔掉、不公告。
第三,對 PRO 產品線的商業意義。把 TSME 鎖在 PRO 系列,企業級客戶就有了付費升級的具體理由。這不是陰謀論,而是商業邏輯——但若真是策略,AMD 必須公告,而不是透過韌體靜默完成。
對一般家用、遊戲、創作者 PC 來說,cold boot attack 確實是「理論上存在、實務上罕見」的攻擊。但 TSME 還能緩解 row-hammer 變種攻擊、DRAM snooping、甚至部分 side-channel 問題,這些影響在多租用戶雲端、共用主機、研究環境下不是小事。
數據解讀
把事件量化後可以看到幾個關鍵數字:
- 十年時程:TSME 從 AMD 高階 CPU 下放到消費級 Ryzen,運作了大約 10 年(2016 年至 2026 年)
- 單一 AGESA 版本觸發:從 AGESA 1.2.7.0 開始,所有後續 AGESA 都會停用消費級 TSME
- 0 ns 加密成本被悄悄收回:多家主機板 BIOS 預設開啟 TSME,新版 AGESA 下等於使用者無感失去 8ns 記憶體延遲(這是加密本身的時間成本,但因為舊版開著所以從未體驗過)
- Windows 0 工具、Linux 1 工具:Linux 有 fwupd-HSI 能查,Windows 沒有對等內建機制,導致 9 成以上消費級使用者完全無法察覺
- AMD 工程師公開回覆:2 人,最終聲明合計 0 句技術解釋(Limoncello 的「I have nothing more to share」是終局回應)
資安研究員 Joe FitzPatrick(硬體安全專家)對 Ars 的回應很直接:「他們可能是不小心拿掉所以心虛,也可能是有意拿掉然後想蒙混過關,不管是哪種情況,都應該有正式解釋。最起碼要說『TSME 從來不該在消費級上線,之前 AGESA 開了是 bug,不建議你依賴它』。」
業界反應與後續觀察
社群端目前呈現三種聲音:
- 「對我沒差」派:認為消費級 PC 本來就罕見實體攻擊場景,AMD 把功能收回只是商業考量,可以接受
- 「沉默才是問題」派:接受商業切割,但要求 AMD 正式公告並更新所有產品頁面與 BIOS 預設行為
- 「直接刷舊 AGESA 鎖定 TSME」派:進階用戶在 GitHub 上互相提醒「不要升 AGESA 1.2.7.0 以後的版本」,透過停在舊版韌體繼續使用 TSME
截至發稿,AMD 沒有在官方新聞稿、產品頁面、支援文件中更新任何關於 TSME / 消費級 Ryzen / AGESA 1.2.7.0 的說明。Ars Technica 與 Tom’s Hardware 雙雙向 AMD 追問技術細節,得到的就是那一句「PRO only」聲明。
值得追蹤的後續指標:
- AMD 是否會在 Zen 6 或新 AGESA 重新放回 TSME:可能性低,但若開放原始 AGESA 編譯可能改變
- 主機板廠是否在 BIOS 層加入警告:目前 MSI、Gigabyte、ASUS 都還沒動
- 企業用戶 TSME 採購趨勢:若 PRO 版銷量因此明顯提升,會是「策略性切割」的具體證據
- 是否有資安研究人員發布 Linux 端 patch 強制開啟:目前 GitHub 上已有使用者嘗試 fork AGESA,但官方未支援
Siami 觀點
這次事件最值得台灣科技產業與資安圈警惕的,不是「某個 CPU 少了一個功能」,而是 「沉默式退場(silent deprecation)」 正在成為大型處理器廠商處理爭議性功能的預設手段。
對企業 IT 決策者來說,這是一記警鐘:任何寫在 BIOS 預設值、AGESA 預設開關、或過去十年「向來如此」的功能,都可能在某次韌體更新後消失,而且沒有任何公告。採購合約應該開始明確要求「功能退場必須 90 天前公告 + 提供可鎖定版本的最後更新」條款。
對 DIY 玩家與小型工作室,停在 AGESA 1.2.0.x 之前的最後一個穩定版本,可能是目前唯一能保留 TSME 的做法——但這也意味著錯過 Zen 5 平台後續的效能、穩定性、安全性修補。
最後,AMD 的處理方式(工程師公開場合結案、官方聲明只給 Ars 一句、產品頁面零更新)讓人很難不聯想到 Intel 過去 ME(Management Engine)爭議的處理風格。透明、負責任、可追溯是信任的基礎;當一個有十年歷史的功能被「鎖頻道」處理時,受影響的不只是記憶體加密本身,而是整個消費級 x86 生態對廠商的信任。
編按:本文主要引用來源為 Ars Technica(Dan Goodin, 2026-06-15)、Tom’s Hardware、TechPowerUp、AMD GitHub engineering repository 公開 issue 串,並加入 Siami 編輯部觀點與分析。
網友熱門留言 (4)