編按:本文綜合整理自 Wired、Ars Technica、Hacker News 討論串、Baochip 官網、CrowdSupply Dabao 募資頁 與 Hackster.io 報導,並加入 Siami 編輯部觀點與分析。
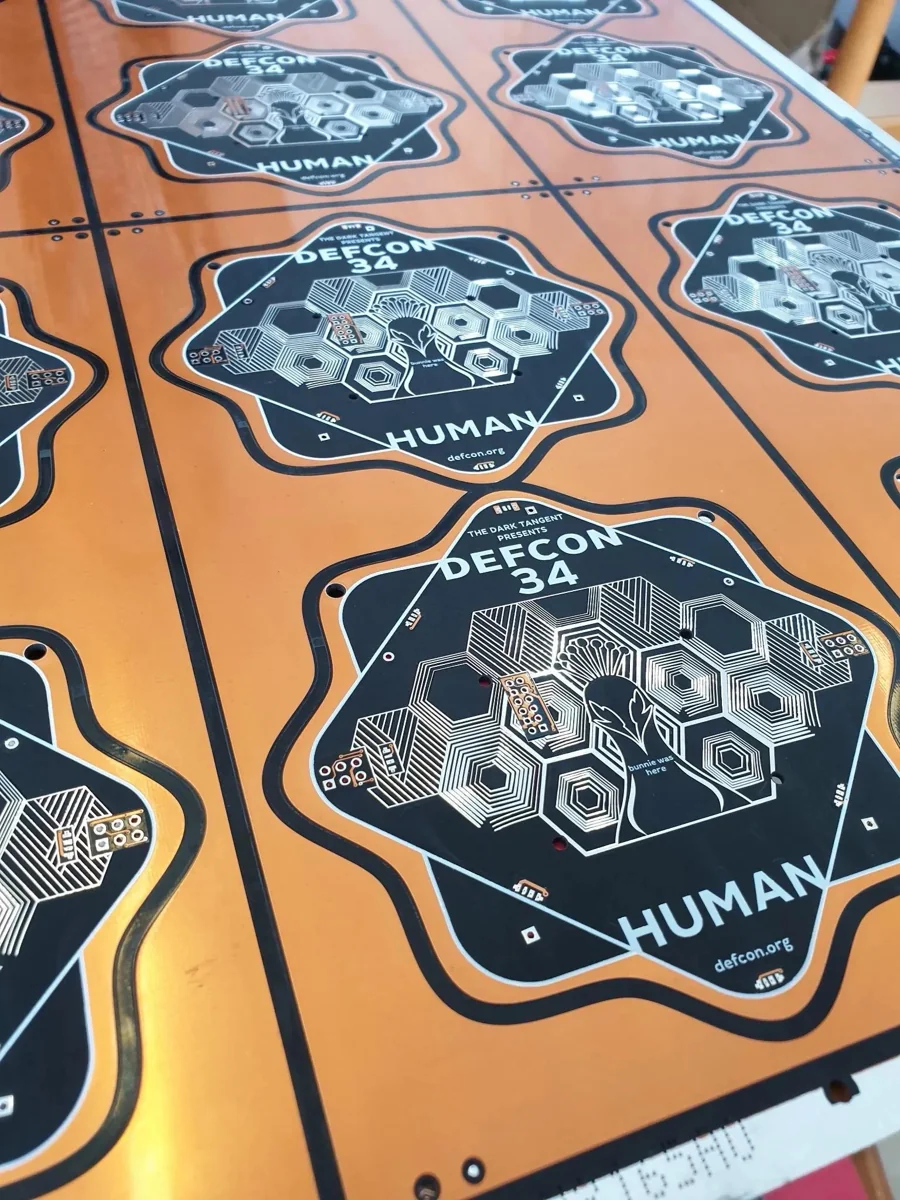
每年的 DEF CON(美國最大駭客年會)除了漏洞與新攻擊手法之外,最讓與會者期待的,往往是那塊一年比一年華麗的電子徽章——從內嵌電子機械齒輪、隱藏版彩蛋,到 crypto 謎題。今年(DEF CON 34)徽章設計交給了傳奇硬體駭客 Andrew “bunnie” Huang(黃仁勳同姓氏但毫無親戚關係),結果他端出的不是更炫的電路板,而是一顆可以看穿內部的開源安全晶片。
徽章本身就是可分離的硬體安全金鑰
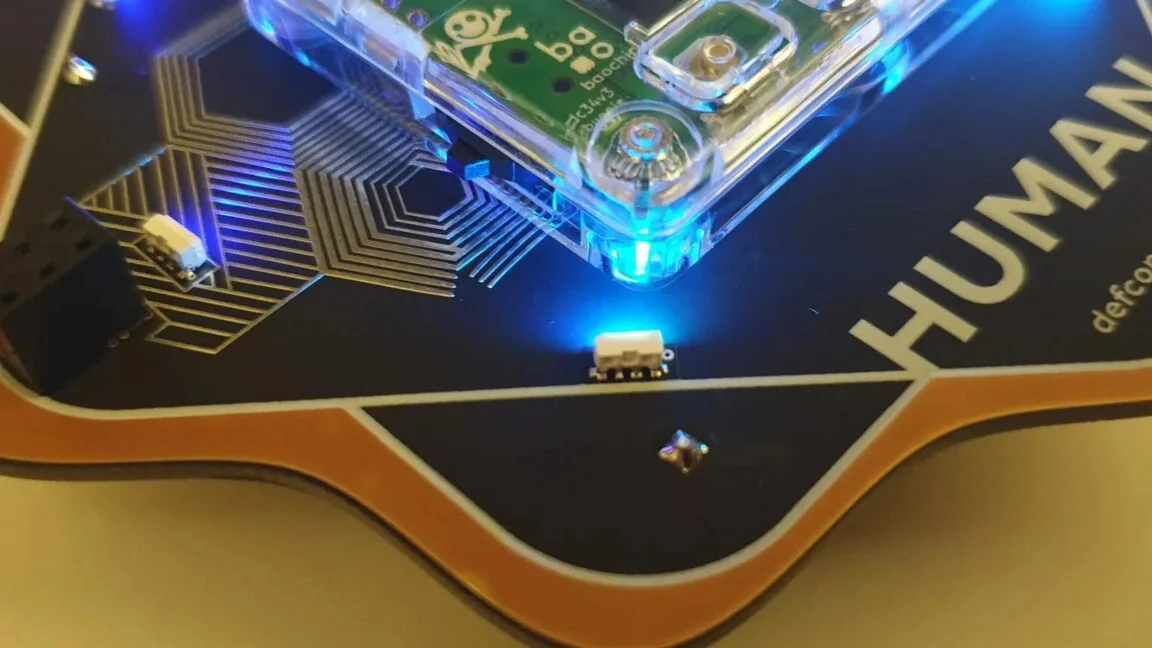
Huang 為 DEF CON 34 打造的徽章核心,是他自己設計、研發長達三年的「Baochip-1x」微控制器。這顆晶片以透明封裝打造,可從背面用紅外線照射、直接用肉眼檢視內部電晶體結構——這在業界幾乎聞所未聞。
更特別的是,這顆晶片並非「焊死」在徽章上。使用者可在會後把 Baochip-1x 模組整塊拔下來,當作獨立的硬體安全金鑰(FIDO token、TOTP、密碼管理)繼續使用,等於讓每張 DEF CON 徽章都擁有「會後第二生命」。
「我從事信任、矽、與驗證透明度相關的研究已經很多年了,」Huang 接受 Wired 採訪時表示。「這一切的目標,就是做出一顆能讓你信任到電晶體層級的晶片——你可以直接看到晶片上的 RAM 陣列。」
為什麼這件事重要
過去的「開源晶片」其實沒那麼開源。 傳統的開放原始碼處理器(OpenRISC、RISC-V 各種實作)雖然釋出了 RTL 與韌體源碼,但晶片本體仍以不透明塑膠封裝出貨。製造商可能在 wafer 階段偷偷加入後門、修改金屬層、嵌入未公開電路——使用者根本無從驗證。
Baochip-1x 改變了這個遊戲規則:
- 透明封裝 + 紅外線檢查:用 IR 光打穿矽晶圓背面,可以目視比對 RAM 陣列、邏輯閘、I/O 控制器與公開的 RTL 設計是否一致
- 完全開源 RTL:VexRiscv RV32-IMAC 核心、密碼引擎、I/O 子系統、bootloader 全部在 GitHub 公開
- 不可被暗中替換的製造鏈:因為連封裝都透明了,TSMC 22nm 製程以外的後門可能性大幅降低
對供應鏈安全(supply chain security) 而言,這是十多年來硬體社群呼籲、但從未有商業晶片能達到的境界。
數據解讀:這顆晶片的規格與限制
Huang 公開的硬體規格(引用自 CrowdSupply 募資頁 與 Wired 報導):
| 項目 | 規格 |
|---|---|
| CPU 核心 | VexRiscv RV32-IMAC,350 MHz |
| I/O 加速器 | 4× PicoRV32,700 MHz(合稱「BIO」) |
| SRAM | 2 MB |
| 非揮發記憶體 | 4 MB RRAM(Resistive RAM) |
| 製程 | TSMC 22nm |
| 開發支援 | MicroPython、C、Rust 工具鏈 |
| 目前功能 | FIDO / TOTP / 密碼管理(YubiKey 替代) |
| 目標擴充 | 跑 Linux、HSM、密碼貨幣錢包 |
RRAM 的選擇格外關鍵。Huang 解釋:傳統 Flash 記憶體只要分層剝開、顯微鏡一看,就能直接讀出 0/1 資料;RRAM 透過電阻變化儲存,物理萃取資料的難度遠高於 Flash。
不過 Huang 也坦言:「我估計它能擋下花費數萬美元等級的攻擊。但面對擁有百萬美元設備與專業實驗室的對手,仍然會被破解。」
「業界不願公開的製造共享術」
Baochip-1x 的另一個商業故事是晶圓共享(wafer sharing)——Huang 與記憶體新創 Crossbar 合作,把自己的 CPU 設計「塞進」Crossbar 既有晶圓的閒置區域,由 Crossbar 出錢開一次光罩,雙方各取所需。
「他們的想法是,如果把我的設計也放進去,一片晶圓就變成兩種產品。」Huang 解釋。Crossbar 那顆晶片內建的是 ARM 核心(屬於 Crossbar 的商業資產),Huang 拿到的版本則關閉 ARM、改用 RISC-V 核心,但兩顆晶片共用相同的周邊 IP 與底層基礎設施。
這種「piggyback」做法在業界並不少見,但從未有公開紀錄。DEF CON 34 等於把這個半公開的商業祕密攤在陽光下。
質疑與未回答的問題
雖然透明封裝聽起來萬無一失,但這顆晶片仍有幾個必須誠實面對的盲點:
- TSMC 22nm 光罩製程本身仍是黑箱:Huang 公開了 RTL 與部分設計檔,但 TSMC 製程的物理設計規則、standard cell library 屬於商業機密,使用者無法驗證「最終的 layout 是否真的照 Huang 公開的設計製造」
- 紅外線檢查只能看穿一部分結構:金屬層、poly 層、擴散區的 IR 透視極限不同,無法 100% 驗證所有閘級電路
- 缺少第三方獨立稽核報告:目前所有「可信任」敘事都來自 Huang 本人與他的開源社群,尚未有 NIST、Chipworks、或是 TechInsights 等專業逆向分析機構出具獨立驗證報告
- 「Zero-day 必然會出現」的預期:Huang 自己說「I fully expect there will be zero-days」,意思是他刻意把晶片丟進 DEF CON 這個全球最會找 bug 的場合讓人攻擊——這是 feature 還是風險,取決於使用者的威脅模型
Siami 編輯部認為:「透明到電晶體」是了不起的工程成就,但若要成為金融、政府、國防等級的硬體信任根(Root of Trust),仍需至少一年的獨立紅隊測試與第三方稽核。
徽章外觀:依然有「badgelife」精神
Huang 沒有因為專注內部就把徽章外觀做得很工程師感。徽章本身仍有:
- 透明外殼(看得到內部電路)
- LED 燈號依身份顯示:一般與會者、講者、Goons(志工)、Uber(終身 VIP)有不同色彩與閃爍模式
- 兩枚徽章靠近會觸發新的燈光組合
- 內建低解析度、近視型相機,只能掃 QR code、不能拍照存儲(呼應 DEF CON 禁止偷拍的傳統)
- 可分離的安全金鑰模組
整體定位是:會後可用的開源 FIDO 硬體 + DEF CON 收藏紀念品。
後續發展與生態系
- 開發板版本「Dabao」已在 CrowdSupply 募資,售價 10 美元起,2026 Q2 量產啟動
- Baochip 為「Pavona 開源矽聯盟」創始成員(與其他 open silicon 推動者共享 IP 與工具鏈)
- Huang 規劃讓這顆晶片未來能跑 Linux、擔任 HSM(硬體安全模組),甚至作為加密貨幣冷錢包使用
- 對 YubiKey 市場的潛在衝擊:Yubico 2019 年就曾因 FIPS 等級金鑰的韌體瑕疵召回產品;開源可審計的替代方案對重視供應鏈透明的企業將是強烈吸引力
Siami 觀點
這顆晶片本身不算新聞——Huang 從 2024 年就開始釋出 Baochip 規格,2026 Q1 已有 Dabao 開發板募資。真正的新聞是「DEF CON 採用它作為 27,000 張徽章的標配」這個規模化事件。
這代表開源矽(open silicon)從「Maker 玩具」晉升到「全球最大安全會議的官方硬體」。對黃仁勳、蘇姿丰、或是任何在運算安全領域耕耘的台灣硬體人而言,這是一個值得關注的訊號:當「可驗證的信任」成為可銷售的功能,誰能率先拿出端到端可審計的 SoC,誰就能掌握下一個十年的供應鏈安全話語權。
至於台灣讀者最關心的:Baochip-1x 目前在 TSMC 22nm 投片,未來若要進入更先進製程(例如 7nm、5nm),與台積電、聯發科、或是力積電的合作空間值得持續追蹤。台灣在 RISC-V 聯盟、SiFive 授權、與開源 EDA(像是 OpenROAD、Icarus Verilog)方面都有累積,是有機會搭上這波「透明硬體」浪潮的。
延伸閱讀: