編按:本文綜合整理自 Schlarp 部落格原文、Hacker News 討論串,並加入 Siami 編輯部觀點與分析。
一名自稱資安研究者的工程師在最近兩週,把家裡桌面上「伸手可及」的五個 USB / WiFi 周邊設備,用 Anthropic 的 Claude Opus 5 自動駭進去、拆解 firmware、改壞 LED 警示機制,最後還對「AI 蠕蟲」的未來拋出深刻擔憂。這篇文章在 Hacker News 上引爆 1200 多分、300 多則留言,被稱為是「Agent 資安時代的第一聲槍響」。
五個被拆解的設備與驚人發現
研究者的目標相當一致:把每個設備的 firmware 與更新工具抓回本地反組譯,交給 Claude Opus 5 自動分析「隱藏指令、debug 功能、firmware 更新安全性、boot 完整性」四個面向。整體統計是 13 小時 Claude 工時、98 則提示,散佈於兩週的夜晚。
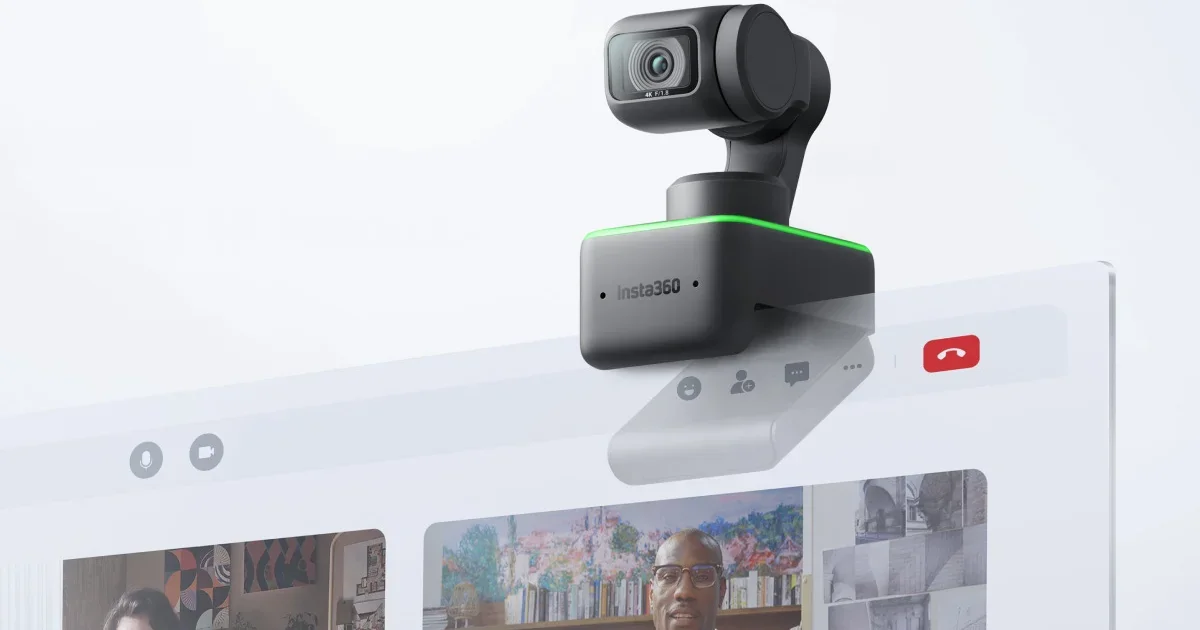
1. Insta360 Link 網路攝影機(耗時 3.7 小時)
這款有 gimbal 防抖與 AI 人臉追蹤的高階 webcam,內部跑的是 Ambarella SoC 上的 ThreadX RTOS,還有小型視覺模型負責手勢辨識。研究者在 USB Video Class 介面找到「Extension Unit(XU)」指令,可以把設備切進 mass storage 模式;另一條 USB vendor class 通道則提供任意讀寫檔案 + reboot 指令——意思是不需要使用者重新插拔就能直接刷 firmware。
防護機制呢?僅有一個 appended MD5 hash,沒有 secure boot、沒有簽章驗證。Claude 寫的工具把 LED 狀態表的「錄影中」條目 patch 掉、重算 hash、刷回去——錄影中的綠燈從此不再亮起。雖然 gimbal 不錄影時會自動下垂,但「能關掉 LED」這件事本身就夠恐怖了。
2. ASUS ROG Swift PG42UQ 螢幕(耗時 1.2 小時)
這台 42 吋高階電競螢幕的研究動機只是「想永久關掉每 8 小時跳出的 pixel cleaning 提醒」。Claude 發現 firmware 幾乎完全沒保護——兩槽 A/B scheme 加上簡單 checksum,想寫什麼進去都可以,更新走的是 I2C over USB。
不過有 HN 留言提醒(ndiddy),pixel cleaning 是 OLED 的 anti-burn-in 功能,不是煩人通知而已——patch 掉可能會讓螢幕壽命縮短。建議先讓 AI 解釋 firmware 在做什麼再動手。
順帶挖到寶的是 DDC/CI 控制通道(顯示卡訊號線內建的顯示器控制介面)。原本 ASUS 只在 Windows 的 DisplayWidget 提供功能,Linux 上沒有;現在研究者有 shell script 可以切換硬體準疊、FPS 計數器、倒數計時器等。
3. Shure MV7 麥克風(耗時 4.2 小時)
最戲劇化的發現。研究者在 Linux 上更新 firmware 的動機意外發現:整套設備走 USB HID vendor class,實作了一套 plaintext command shell,共 48 個指令。
關鍵點:
- 因為是 HID,網頁可以用 WebHID 直接打這個 shell——瀏覽器一個 permission 提示就永久後門了
- 內建「四級權限系統」,整個驗證機制就是比對你要求的 tier 名稱字串(沒錯,
su sup就直接拿到最高權限) - 最高權限可以關閉觸控靜音鍵、獨立控制靜音 LED 與實際靜音狀態——「麥克風版 webcam LED 攻擊」完整重現
研究者在 GitHub 上開源了一個 WebHID shell 操作介面,但他也警告:UI 上有任意記憶體讀寫,亂玩會把設備弄壞。
4. Elgato Cam Link 4K 影像擷取卡(耗時 1.5 小時)
「過程完全自動」的代表——研究者睡前啟動程序,早上醒來 Claude 已經把 teardown 與 firmware updater 都做好了。包含 MCU image + FPGA bitstream,沒有更新保護。可以透過 vendor HID 通道繞進內部 I2C bus 操作 HDMI receiver register。
5. Elgato Key Light Mini 補光燈(耗時 2.4 小時)—— 唯一有簽章的
這個走 WiFi 的燈是唯一有「有意義的 firmware 完整性保護」的:Ed25519 + SHA-512 簽章更新。但保護只在更新那個瞬間生效——沒有 secure boot bootloader,簽章驗證程式本身在一般 OS 運行的同時也在運作。
Claude 找到了一個可怕的洞:單一 HTTP POST 就能把 payload 直接丟進內部 UART,裡面有 memory poke 指令。一個請求 ATSE=0200ED94,0E001009 就讓簽章檢查變成 no-op,之後可以刷任何 firmware。研究者實測改掉設備名稱成功——結論:別把這玩意放上不可信任的網路。
🚨 為什麼這件事重要
這篇文章的震撼點不在於「硬體有洞」(這件事業界早就知道),而是**「找到這些洞的成本」被 AI 砍到了幾乎為零**。
過去要針對特定設備型號做反向工程,需要懂 firmware 格式、買專門工具、有人帶或自己摸幾個月——所以這種攻擊被當作「state actor 等級」的活動。但現在 13 小時的 Claude 工時 + 98 個提示就拆完五個不同品牌的設備,每個平均 2-3 小時。一個有基本能力的攻擊者,用一台筆電 + 一個 Claude 訂閱,幾天之內就能針對他桌上所有設備做出可重現的 exploit。
更可怕的是:
- WebUSB / WebHID / WebBluetooth 讓瀏覽器一個 permission 提示就能永久後門化設備
- 作業系統無法幫使用者確保「麥克風就只是麥克風」——它可能在房間沒人注意時,化身鍵盤輸入 Win+R 開啟惡意 payload
- 攻擊者不必每個型號都自己 reverse——worm 可以讓 agent 自動探索新設備
研究者自己在結尾點出最恐怖的場景:一個 AI 配備、能自動反向工程的蠕蟲,自動偵察環境、把自身推進周邊設備、IoT 裝置、工業設備。它認為這只差臨門一腳,而且「現在可能已經存在了」。
文中他自己的結論: 「以前這需要針對每個型號做大量投資,被當作國家級行為;現在速度與規模完全改變了風險。」
📊 數據解讀與質疑
從產業角度,這篇文章有三層值得拆開來看:
第一層:硬體廠商的「威脅模型假設」完全失靈
- 大多數 USB 周邊設備的設計假設是「攻擊者需要實體接觸 + 高度專業知識」,但 2026 年的現實是「攻擊者只需要 AI agent + 5 分鐘」
- Elgato Key Light Mini 是唯一有簽章的,但它的威脅模型是「未授權網路存取」——它假設「拿到設備 firmware 的人」是可信的,沒考慮到 AI agent 能自動化整條鏈
- DDC/CI 等「標準但少人關注」的通道正在變成 AI agent 的最愛目標
- 歐盟 RED 指令(EN18031-1)強制要求連網設備必須有「安全升級機制」,但定義模糊「只在安裝當下有效」,廠商多半用一次性簽章檢查打發——這條新規定其實擋不住 AI agent 攻擊
第二層:作業系統的「信任邊界」需要重新定義
Linux / Windows / macOS 對「USB 周邊」的信任模式仍是「插上去就是 OK 的」,但若設備可以被惡意 firmware 變成鍵盤輸入器,整個 OS 安全模型會崩。HN 留言 fsflover 點出解方:Qubes OS 的隔離式架構正是為這種威脅設計的——把 USB 設備放進獨立 VM,就算被後門也碰不到主系統。
第三層:對 Agentic AI 的「雙刃劍」警示
這篇文章同時是「agentic AI 能力展示」與「agentic AI 風險示警」:
- 正面:13 小時 Claude 工時拆完 5 個設備,每個都有 GitHub repo + 可重現的 firmware updater——這是硬體可程式化的未來
- 負面:同樣的能力換成惡意 agent,就是自動化漏洞武器化的未來
社群反應也呈現這種分裂。一派認為「硬體本來就應該可以被擁有者完全掌控」,另一派則對「WebHID 一個 prompt 永久後門」感到毛骨悚然。
🔥 社群反應
Hacker News 上 300 多則討論裡,最值得注意的是「我不是唯一一個在做這件事」的集體現身:
- Waterluvian 分享:兩週前對 Claude 說「LAN 上有 WiFi 插座,IP 是 X,直接接管」,8 個批准後就刷好新 firmware——20 分鐘做完原本數小時的研究,只為了一個 WiFi 熔岩燈
- philips 用 agent 拆完 Supernote 電子筆記本的私有檔案格式,社群敲碗多年沒文件,AI 30 個提示就搞定——「對小眾設備做 RE,這個時代完全是另一個世界」
- Retr0id 用 LLM 在 Google VRP 找到一個 absolute doozy 漏洞——過去嫌 odds 太低不做的探測,現在一句 prompt 就試完
這些案例的共通點:所有人都沒受過 RE 專業訓練,但都能在數小時內做出過去要數週數月的工作。
質疑聲音
- srcreigh 提醒:「沒有 working patch 就不是『owned』。」他自己為了加 TFTP boot path 把路由器刷成磚,「我們還缺好的 glitching 工具,因為很多設備 firmware 加密、flash read 被關掉」
- ndiddy 警告 patch OLED 螢幕的 anti-burn-in 功能會縮短螢幕壽命——硬體研究前要先理解 firmware 的設計意圖
- teddyh 點出真正的關鍵:WebUSB / WebHID / WebBluetooth 是「瀏覽器一個權限提示就永久後門」的設計漏洞,Apple MacBook 那種「LED 無法被軟體控制」的硬體保護應該變成業界標準
為什麼 Apple 的做法值得參考
Apple 的 MacBook 系列內建 webcam 的 LED 燈線路在硬體層與攝影機感光元件綁定——即使軟體被入侵,LED 也只能跟著感光元件同時通電。這不是軟體保護,是電路層的不可繞過限制。
其他廠商如 Insta360、Shure 之所以能被 patch LED,是因為他們的 LED 狀態只是 firmware 裡的一個查表項——修改 firmware 就能改。硬體層的「indicator LED 物理上不可能獨立於感光元件」才是真正的解方,但這需要從第一天設計就把安全放進電路,不是軟體補丁能解決的事。
💡 Siami 觀點
這篇文章最值得台灣與中文讀者關注的是:「攻擊成本被 AI 砍到地板」這個轉折,會比多數人預期更快影響到日常生活。
過去一般人談資安,多半是「小心釣魚信、別亂裝軟體」這種使用者層級的建議。但當 AI agent 能自動反向工程你的 webcam、麥克風、螢幕,使用者層級已經沒有對應的防禦手段——你能做的只有「不接設備」或「信任廠商」,兩個選項都不理想。
真正的解方必須從三個層級同時下手:
- 平台層:作業系統必須把 USB / HID 設備視為潛在不信任來源,預設隔離並要求使用者明確授權(Qubes OS 的隔離 VM 是現成示範)
- 廠商層:secure boot + 加密 firmware 應該是基本款,不是高階款——尤其對麥克風、視訊這類「觀察使用者」的設備;Apple 的硬體綁定 LED 應該是業界標竿
- 規範層:政府資安標準(如台灣資通安全管理法、歐盟 Cyber Resilience Act)需要跟上 AI 時代的威脅模型——歐盟 RED 指令定義太模糊,擋不住 agent 攻擊
這篇文章是個預警。下一次出現類似研究時,受害者可能不是單一研究者,而是某個被蠕蟲自動攻陷的辦公室。
從另一個角度,這篇文章也是「agentic AI 解放硬體」的里程碑。HN 上 Waterluvian、philips、Retr0id 各自的成功案例顯示:AI 把硬體可程式化的成本砍到一般人也能負擔。這個時代,硬體社群的定義已經從「廠商說什麼就是什麼」變成「擁有者想改什麼就改什麼」——前提是你願意承擔設備變磚的風險。
但樂觀面臨的最大敵人是攻擊者跟使用者用同一個工具。當攻擊者也能 20 分鐘接管你的 WiFi 插座,防守方需要的不是更好的工具,而是更好的預設安全設計——這是只有製造商與規範者能解的問題。
延伸閱讀:
網友熱門留言 (5)