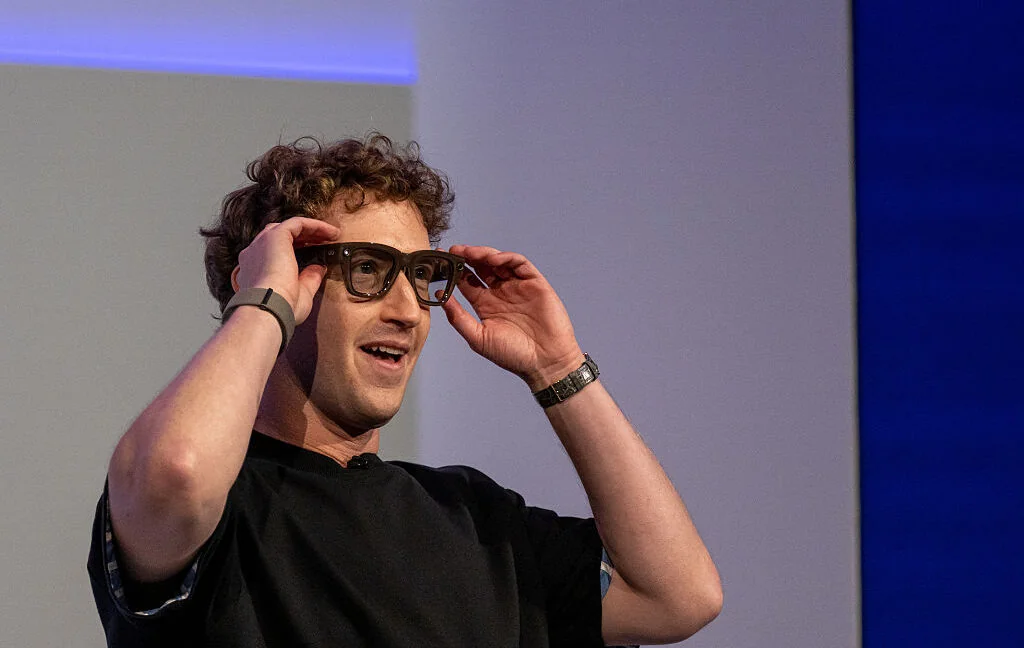
編按:本文綜合整理自 Ars Technica、The Verge、Politico Europe 以及 Meta 穿戴裝置主管 Alex Himel 的 Threads 貼文,並加入 Siami 編輯部觀點與分析。
Meta 針對自家 AI 智慧眼鏡的「未經同意錄影」爭議,推出了一項看起來相當顯而易見的修補措施。在大量偷拍影片流竄網路、引發輿論反彈之後,這家公司決定把一個被玩家玩爛的漏洞堵起來。
漏洞是怎麼被繞過的
智慧眼鏡上有一顆 LED 指示燈,設計目的是在裝置正在錄影時,警示周遭的路人「你正在被拍」。這顆燈是 Meta 對外宣稱的核心隱私保障機制。
問題在於,這個機制的檢查時機設計得太天真。根據 The Verge 的報導,原本的邏輯是這樣運作的:
- 使用者若先用貼紙遮住指示燈,再嘗試開始錄影 → 系統偵測到遮蔽,直接停用錄影功能
- 但使用者只要顛倒順序,先按下錄影、錄影開始之後再把燈遮起來 → 系統完全不管,錄影繼續跑
換句話說,這道防線只在「開始錄影的那一瞬間」檢查一次,之後就不再過問。網友很快就發現了這個順序差異,遮燈偷拍因此變成一個門檻極低、人人可複製的操作。
Meta 的修補內容
Meta 穿戴裝置事業群執行副總裁 Alex Himel 在 Threads 上說明,即將推出的更新會確保「若指示燈在錄影過程中被遮蔽,鏡頭將立即停止運作」。
Himel 表示,這樣一來「拍攝指示燈就能可靠地警示周遭人士,有人正在為自己的相簿拍攝照片或影片」。
他同時強調:
只有極少數人會試圖繞過這些保護措施,而他們必須大費周章才能做到這件事,正好證明我們的努力是有效的。我們會持續改進並演進我們的做法。
修補的技術本質,是把一次性的「錄影前檢查」改成錄影全程的「持續性監測」。這在工程上並不困難,也正因為不困難,才讓外界更難理解為什麼一開始沒有這樣設計。
修補之後仍然存在的破口
這次更新並沒有把問題完全解決。Ars Technica 指出至少兩個仍然敞開的缺口:
- 硬體層面的改裝:有心人士仍可能直接改裝眼鏡本體,或對指示燈進行物理性破壞、拆除,讓燈根本不會亮,而錄影功能不受任何影響。軟體端的偵測邏輯管不到被實體拔掉的元件。
- 半透明貼紙的灰色地帶:目前流行的規避手法之一,是使用半透明貼紙讓指示燈變得不明顯、但不完全遮蔽。這種情況下 Meta 的新機制是否會判定為「被遮蔽」並停止錄影,目前並不明朗。
也就是說,這次修補擋下的是「隨手拿張不透明貼紙就能偷拍」的低門檻使用者,對於稍微願意多花一點功夫的人,防線依然薄弱。
歐盟監管機關並不買單
比起技術漏洞,Meta 眼前更棘手的是歐洲的監管壓力,而且這股壓力並沒有因為這次修補而緩解。
- 歐盟資料保護機關正在調查:監管方已經對 Meta 眼鏡的隱私疑慮展開調查,並提出一項相當關鍵的質疑——Meta 可能未曾妥善進行實地測試,以確認一般大眾是否真的看得懂、理解這顆 LED 燈代表的安全意義。
- 德國考慮直接禁售:根據 Politico 報導,在一個非營利組織提出刑事告訴、指控該眼鏡違反德國嚴格的隱私法規之後,德國正在考慮全面禁止這款產品。
- 不只德國一國:Politico 另一篇報導確認,歐盟境內許多國家都在醞釀對這項技術的管制行動,他們將智慧眼鏡視為具侵入性、且帶有擴大全面監控風險的裝置。
- 歐洲資料保護委員會將出報告:EDPB 預計於今年夏季稍晚發布報告,決定應採取哪些行動,以確保歐盟境內無人在未經同意的情況下被拍攝。
數據解讀與質疑
Himel 那句「只有極少數人會試圖繞過這些保護措施」是整起事件中最值得拆解的一句話。
首先,這個說法完全無法被驗證。Meta 沒有公布任何具體數字——沒有嘗試遮燈的裝置比例、沒有觸發保護機制的次數、沒有相關檢舉量。在缺乏可稽核數據的前提下,「極少數」是一個純粹的公關形容詞,而非統計結論。
其次,這個論證的邏輯方向是反的。Himel 主張「他們必須大費周章,正好證明我們的努力有效」。但實際情況是:所謂的「大費周章」,只不過是把兩個操作步驟的順序對調一下。這不是高技術門檻的破解,這是任何人看過一次教學影片就能複製的動作。一道能被「換個順序按」擊穿的防線,很難稱得上是有效防護的證據。
第三,隱私侵害的傷害模型不是按比例計算的。即使真的只有 1% 的使用者遮燈偷拍,在一個出貨量以百萬計的產品上,那也是數以萬計的偷拍裝置在公共空間中運作。而受害者是完全不知情的第三方——他們既沒有購買這項產品,也沒有同意參與這場交易。用「使用者中的少數比例」來衡量對非使用者造成的傷害,本身就是錯誤的分母。
最後,歐盟監管機關提出的「是否做過實地測試」這個質疑,戳中了更根本的問題:一顆小小的 LED 燈,是否真的足以構成「知情同意」?在光線充足的戶外、在幾公尺外的距離、在一個從未見過這款產品的路人眼中,那顆燈亮著究竟代表什麼——這件事 Meta 自己似乎也拿不出研究數據來回答。
為什麼這件事重要
這則新聞表面上是一次例行的軟體更新,實質上卻是一場關於「隱私保障要做到什麼程度才算數」的公開測驗,而 Meta 的答卷暴露了整個穿戴式攝影裝置產業的結構性問題。
問題的核心在於「誰的同意」被設計進了產品裡。 智慧眼鏡的隱私風險,跟手機拍照有一個本質差異:手機拍照是一個明顯、有姿勢、可被辨識的動作,被拍的人有機會察覺並反應。而戴在臉上的眼鏡則否——它把「拍攝」這個行為徹底隱形化,唯一的補償措施就是那顆 LED 燈。當這顆燈是整套隱私架構的唯一支柱時,它就不能只是一個「盡力而為」的設計,它必須是防篡改的、經過驗證的、且被大眾普遍理解的。而這次事件證明,它三者皆非。
其次,這暴露了「事後補丁」作為隱私治理模式的失敗。 這個漏洞的性質——只在錄影啟動時檢查一次——是一個在設計階段就應該被發現的基礎缺陷。它不需要資安研究員的高深分析,任何一次認真的紅隊測試、甚至一次內部的使用者情境演練都應該能抓到。它之所以拖到大量偷拍影片流竄網路、輿論爆發之後才修補,反映的是隱私保護在產品開發優先序中的實際位置。這也正是歐盟監管機關質疑「是否做過實地測試」時真正在追問的事。
第三,這件事的走向將影響整個產業的監管基準線。 德國的刑事告訴、EDPB 即將發布的報告、多國同步醞釀的管制行動,這些不是針對 Meta 一家公司的個案處理,而是在為「臉上裝鏡頭」這整個產品類別劃定紅線。如果歐洲最終認定 LED 指示燈不足以構成有效的知情同意機制,那麼所有智慧眼鏡製造商都必須重新設計其隱私架構,而不只是再打一個補丁。
最後,對一般人而言,這件事的實際意涵是:在公共空間中,你能否被錄影這件事,目前取決於一個你無法控制、也無法驗證的機制。 你不知道對面那副眼鏡有沒有被改裝,不知道那顆看起來沒亮的燈是壞了還是被半透明貼紙蓋住了。這個資訊不對稱不會因為一次軟體更新而消失——它是這類產品的內建特性。真正的問題從來不是漏洞被補了沒有,而是這套「靠一顆燈維繫的信任」是否從一開始就撐不起它被賦予的責任。