編按:本文綜合整理自 Krebs on Security 原文、Cybernews、Tom’s Hardware、Malwarebytes 與 AppleInsider,並加入 Siami 編輯部觀點與分析。
事件現場:俄羅斯犯罪論壇新上架的「Nexus」
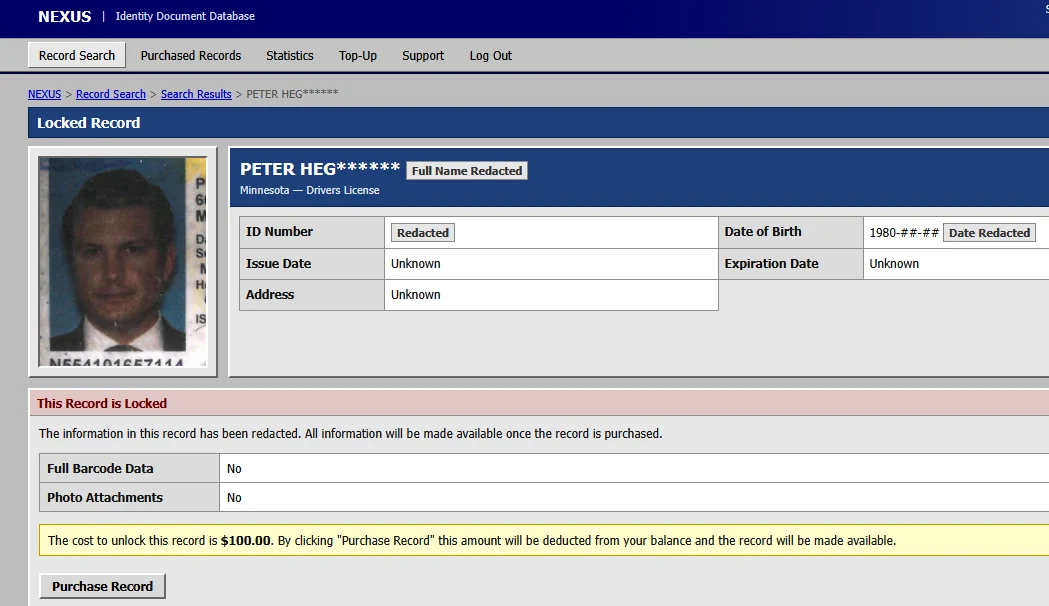
Krebs on Security 主編 Brian Krebs 在 9 月 1 日揭露:暗網上一個名為 Nexus 的全新身分盜竊服務,本週上線開始販售來自美國與加拿大的 1.53 億張數位掃描駕照。除此之外,Nexus 還聲稱擁有 1,000 萬張身分證、300 萬張旅行 / 國際證件,以及 57.9 萬張醫療卡。
Nexus 在俄羅斯俄語犯罪論壇 Exploit 上架。賣家第一篇貼文就把 Brian Krebs 自己的維吉尼亞州駕照當作「免費試用樣本」提供下載,作為「商品是真的」的證明。Brian Krebs 順著時間戳追查、比對 Hertz 的租車紀錄後,確認 Nexus 的資料來源指向一家位於路易斯安那州紐奧良的身分驗證商——IDScan.net。
「我們已經連續超過一年持續從一個資料庫外流到我們的私有資料庫裡,紀錄在購買前都可以預覽,敏感資訊會遮罩,顧客照片有的話也會顯示。」Nexus 在 Exploit 的首發貼文中這樣寫道。
搜尋 Nexus 不帶任何條件時,平台會回傳約 1,150 萬頁結果,每頁顯示約 15 筆。光是篩選加拿大駕照就回傳 110 萬筆,安大略省就佔了 47.3 萬筆。這還只是已上架資料——FBI 介入後的 24 小時內,Nexus 上的紀錄總數就再新增了近 40 萬筆。根據 Brian Krebs 推算,這是個仍在「持續外流」的資料庫。
源頭指向誰:IDScan.net
IDScan.net 自我揭露每天為全球 20,000 個據點處理 2,100 萬次身分驗證。官網「Trust」頁面列出的客戶包括 Hertz、Target、FedEx、Motorola Solutions、Jack Henry、以及賭場巨頭 Caesars Entertainment。IDScan 還跟大麻連鎖店 Planet 13 簽了 2022 年的獨家身分驗證合約,覆蓋加州、佛羅里達、伊利諾與內華達共 4 個州,整個系統每月處理 1,000 多家大麻店的身分驗證。
最關鍵的證據來自時間戳:Brian Krebs 母親的駕照也在 Nexus 裡,照片時間戳跟他的駕照只差幾秒——因為母子倆是同個時段把駕照交給 Hertz 同一個櫃台服務員。另一位受害者、Cybera 的首席威脅研究員 Larry Baldwin,也確認他被盜的駕照時間戳對應 Hertz 的租車日期。六張圖檔(正反面、一般 / 紅外線 / 紫外線版本)每張都帶有時間戳,精確度到秒——這不是「猜測資料來源」,這是無可辯駁的存取紀錄。

IDScan.net 行銷營運主管 Jillian Kossman 在被 Krebs 詢問時回應:
「這個時間點我沒有辦法分享更多資訊,但您提供的更新對我們團隊的調查非常有幫助。」
FBI 的角色與「被害者之一就是 FBI 自己」
事件的戲劇性在於 FBI 自己也被掃到。Brian Krebs 在過程中發現,Nexus 上可以查到 FBI 副局長的駕照——但 FBI 局長 Kash Patel 的駕照沒有被找到。FBI 因此注意到這件事,並透過駐紐奧良外地辦事處(New Orleans field office)於 9 月 1 日正式立案調查「IDScan.net 相關外洩案」。
FBI 還在事件後邀請 Brian Krebs 加入一場有六位探員與網路部門高階主管參與的電話會議,分享調查進度。從目前的公開資訊判斷,這場調查的層級不是地方分局的「例行公事」——IDScan.net 的客戶名單裡有 Caesars Entertainment 與多家財星 500 大企業,個資量級達到「足以影響國家安全」門檻。
連國防部長都中招:到底誰是受害者?
Nexus 上已被辨識出來的高知名度受害者包括:
- 美國國防部長 Pete Hegseth 的現役駕照掃描
- FBI 副局長的駕照(Kash Patel 局長本人沒有)
- Brian Krebs 的母親(時間戳匹配 Hertz 同櫃台)
- Hertz、Target、FedEx、Caesars 等大企業客戶的所有員工與顧客
駕照資料對犯罪者的價值遠比信用卡高:一張 Front of License + Back of License + 紅外線照片 加上日期戳,可以用來:
- 通過 KYC 認證開戶、申請貸款、申請信用卡
- 冒充受害者投票(特別是鎖定特定族群)
- 通過 TSA 機場安檢與租車驗證
- 開新 SIM 卡、申請護照補件、註冊新公司
- 無法改變外貌的受害者(家暴逃離者、聯邦證人保護計畫的對象)將永久暴露在危險中
Cybersecurity 記者 Zach Edwards 對此直言:
「這個事件應該進一步強化那些對抗線上身分驗證方案的人的決心——這些方案假藉『保護兒童』之名,強迫越來越多的服務提供商索取駕照,卻把敏感個資交到一個又一個第三方廠商手上,但我們幾乎沒有足夠的監督來確保這些資料安全。」
🚨 為什麼這件事很重要
這次外洩跟過去我們熟悉的「資料庫被偷」完全不同:
第一,這是「人」的資料庫被整批打包。駕照不像信用卡號可以一張一張換,每張駕照掃描終生有效;駕照的資料維度比 SSN 還密集(照片 + 簽名 + 地址 + 出生日期 + 簽發日期 + 所有歷史地址),一旦外洩,無法重置、沒有保固期、沒有「保護期」。
第二,外洩來源是第三方身分驗證商,不是終端企業。IDScan.net 同時服務 Hertz、Target、Caesars、FedEx 等巨頭。也就是說,任何一家有 1 億用戶跟 IDScan 接 API 的企業,就算自身的資安做到滴水不漏,他們的駕照資料還是被 IDScan 整鍋端走。這徹底改寫了「企業採購 vs 個資保護」的責任邊界。
第三,法律追訴幾乎不可能跨國成立。Nexus 透過俄羅斯 Exploit 論壇運作、IDScan 在路易斯安那、受害者橫跨美國 50 州 + 加拿大 10 個省。FBI 想動手,光是引渡俄羅斯營運商就要打一場「跨國 + 駭客身分 + 虛擬貨幣洗錢」三層關官司——過去十年沒有成功的先例。
第四,這是 AI 詐騙時代的完美燃料。Krebs 文章點出一個關鍵:「這些資料大幅增加了 AI 人臉比對工具的匹配成功率」。換句話說,Deepfake + 駕照 + 已外洩的個資 = 通過任何 KYC 的完美套件。今年稍早我們已經看到 Anthropic 揭露的「Mythos」AI 攻擊示範,未來這類攻擊將標準化。
🚨 數據解讀 / 質疑
幾個值得放大檢視的數字:
- 1.53 億張駕照 vs 美國總駕照人口 2.3 億張 → 涵蓋率約 66%,幾乎是「兩個美國成人就有一個」的中招率。光是這個比例就足以讓全國 DMV 重新發照系統短期崩潰。
- 24 小時新增 40 萬筆 → 賣家還在持續外流。FBI 立案不等於止血,真正的停止時間點要看 IDScan 的存取日誌能追到哪個端點。
- 覆蓋 19 個州 1,000 家大麻店 → 這是「監管資料庫」首次被整批打包販售。過去的大麻身分驗證爭議集中在「店家要駕照合不合理」,現在反過來:監管的合法性前提(保護兒少)自身變成了攻擊面。
- Caesars 表態「我們 2025 年 2 月後就不是 IDScan 客戶」 這則更新弔詭地證實了 IDScan 仍在未經授權下保留客戶資料。一家被列為「客戶」、實際已解約 8 個月的企業,個資仍能被賣——這正是 GDPR 與 HIPAA 對「資料保留期限」規定的核心精神,但目前沒有任何美國聯邦法規對身分驗證商有同等嚴格的要求。
📚 延伸閱讀與原始來源
- Krebs on Security 原文(事件原始調查):https://krebsonsecurity.com/2026/09/fbi-probes-service-selling-153m-drivers-licenses/
- Cybernews:https://cybernews.com/security/drivers-licenses-for-sale-following-idscan-breach-allegations/
- Tom’s Hardware(含 Pete Hegseth 中招細節):https://www.tomshardware.com/tech-industry/cyber-security/fbi-investigating-153-million-us-and-canadian-drivers-licenses-leaked-on-russian-cybercrime-forum-including-that-of-us-secdef-pete-hegseth-data-is-suspected-to-have-come-from-an-id-authentication-service-provider
- Malwarebytes:https://www.malwarebytes.com/blog/news/2026/09/dark-web-site-puts-153-million-drivers-licenses-and-millions-more-ids-up-for-sale
- AppleInsider(消費端影響):https://appleinsider.com/articles/26/09/02/153-million-stolen-drivers-license-scans-expose-a-growing-id-problem
- RH-ISAC 威脅情報:https://rhisac.org/threat-intelligence/fbi-investigates-listing-of-153m-drivers-licenses-for-sale/
- Louisiana Voice(在地媒體視角):https://louisianavoice.com/2026/09/02/russians-hack-n-o-firm-for-153-million-drivers-licenses-ids/
後續發展
Krebs 報導上線後不久,Nexus 暗網首頁直接關閉,登入畫面只剩一行白字:「This service is no longer available.」 但這不是「FBI 端掉了 Nexus」——更像是賣家嗅到風聲後主動撤離。Brian Krebs 在文末明確表示:「This is a potentially fast-moving story. Any changes or updates will be noted here along with a timestamp.」
對美國與加拿大的 1.53 億人來說,現在唯一能做的「主動防禦」是:監測自己的信用報告(每年免費一次)、設定 IRS 身分保護 PIN、留意任何「不是我本人申請的信貸或政府服務」異動通知。但這些都是事後補救。
真正需要改變的,是 「企業蒐集駕照這件事有沒有法律邊界」 這個根本問題。
網友熱門留言 (5)