編按:本文綜合整理自 Korea JoongAng Daily 原文、UPI、Hunton Privacy & Cybersecurity Law Blog、DLA Piper Data Protection Laws of the World、Acclime Korea 等來源,並加入 Siami 編輯部觀點與分析。
南韓個資保護委員會(PIPC)9 月 10 日正式公布《個人資訊保護法》(PIPA)大幅修正內容,新制於 9 月 11 日生效。最大變革是:因故意或重大過失導致 1,000 萬人以上個資外洩的企業,最高可被處以全年總營收 10% 的罰鍰——這比修法前的 3% 上限整整拉高三倍。
PIPC 秘書長 Yang Cheong-sam 對記者表示:「近年個資外洩事件在零售、電信等民生領域反覆發生、規模持續擴大。我們改善制度的目的是要對重大違規從嚴究責,同時協助企業從源頭預防事件發生。」
新法三大重點
修法內容涵蓋通報機制、企業責任與裁罰計算等多個層面,核心可歸納為三項:
- 10% 營收罰鍰天花板:適用於「三年內反覆故意或重大違規」、「未遵循矯正命令後再發生外洩」這兩類情節重大案件。
- 72 小時強制通報:即使尚未確認外洩,只要企業認定個資「暴露風險高」(例如系統遭非法存取、或發現非法交易個資),就必須在 72 小時內通知受影響用戶。勒索軟體竄改或損毀的資料也納入通報範圍。
- Chief Privacy Officer(CPO)強制設立:年營收超過 1,800 億韓元、且處理 100 萬人以上個資,或 5 萬人以上敏感個資的大型企業(含 2 萬學生以上大學、三級綜合醫院與主要公共系統營運商),CPO 的任免必須先經董事會決議並向 PIPC 報備。
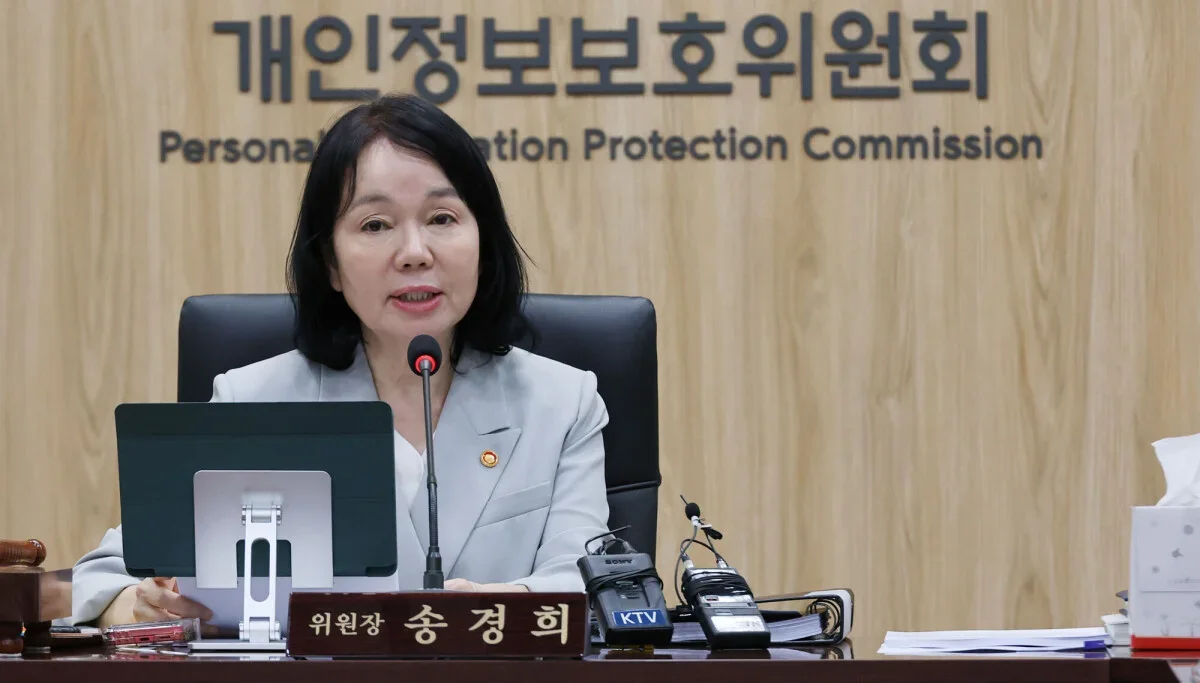
PIPC 委員長 Song Kyung-hee 表示:「希望企業看待個資保護的心態能從『成本』轉為『主動投資』,藉此建立客戶信任、擴大企業利潤。」
為什麼這件事重要
這是亞洲第一個把個資罰款上限拉到全球營收 10% 的法律。 修法前的韓國上限是 3%,已比多數國家嚴格;新版直接拉到全球最高水準,與歐盟 GDPR 的 4% 相比更是有過之而無不及。
對跨國科技公司來說,這是清楚的訊號:韓國市場不再容許「罰款當成本」的經營策略。
以實際案例試算:Coupang 2025 年外洩 3,755 萬用戶個資,2026 年 6 月被依舊法處以 6,246 億韓元(約 4.66 億美元)罰款。如果同樣案件發生在新法之下,罰鍰可能直接跳到兆韓元等級。
新規也設計了「主動減罰」機制:事先投資個資保護的企業(含預算編列、人員配置、設備、保護系統與 CPO 設置)最多可減罰 40%;提早偵測、即時通報並防止損害擴大者,也可再減 40%。換句話說,新法用「重罰+獎勵」雙軌並行,要逼企業從被動合規轉為主動投資。
數據解讀
幾個值得注意的數字:
- 罰鍰上限成長 233%:3% → 10%(以營收計)
- CPO 強制設立門檻:年營收 1,800 億韓元(約 1.34 億美元)
- 通報時限:高風險情境 72 小時(與 GDPR 72 小時通報對齊)
- 可比罰款金額(舊法已開出):
- Coupang:6,246 億韓元(2025 年外洩 3,755 萬用戶)
- SK Telecom:1,347 億韓元(~9,300 萬美元)
- GS Retail:128 億韓元(160 萬用戶)
- Google/Meta 2022 年合計被罰 1,000 億韓元以上
值得注意的是,新法的 10% 上限僅適用於情節重大案件,一般違規仍維持原本較低的天花板。同時,實際罰鍰會綜合考量違規性質、嚴重程度、損害規模與減輕因子,並非一違規就罰到頂。
全球個資法比較:韓國走到哪裡
韓國這次修法後,在全球個資罰款強度排行榜上躍升到領先群:
| 國家/地區 | 法源 | 最高罰款(佔營收) | 重大外洩案例 |
|---|---|---|---|
| 南韓(新法) | PIPA 2026 修正 | 10% | Coupang、SK Telecom |
| 歐盟 | GDPR | 4% | Meta 12 億歐元 |
| 英國 | UK GDPR | 4% | Clearview AI 760 萬英鎊 |
| 美國加州 | CCPA/CPRA | 7,500 美元/違規次 | 暫無重大案例 |
| 日本 | APPI | 1 億日幣 | 暫無重大案例 |
| 中國 | PIPL | 5,000 萬人民幣 / 5% | Didi 80 億人民幣 |
韓國的 10% 與中國 PIPL 的 5% 都明確以「全球營收」計算,這對在韓中兩地都有業務的跨國企業是雙重壓力。
業界怎麼看
Hacker News 上對這條新法討論熱烈,網友看法兩極:
- 質疑派:有網友直接開賭「三星或其他財閥第一次違規、面臨 10% 營收罰款時,這條法律肯定會被放水」——認為執法機關對財閥會手軟。
- 質疑高門檻:另一派認為「『故意或重大過失』這個要件太高,實際上很少會真正開罰」。
- 鑽漏洞派:有人建議「成立 3 人殼公司保管個資,被駭就讓它倒閉再換一家」,認為這是新法可能養出的新型規避手法。
- 樂觀派:「終於有立法者夠種推動讓企業真的在意資安和隱私的法律!」
PIPC 本身也承認這是新嘗試。從政策設計來看,他們顯然押注「重罰+獎勵」組合拳能有效改變企業文化——但實質成效,要等 2027 年第一波重大判決出爐才能檢驗。
對企業的實際衝擊
對於在韓國營運、或服務韓國用戶的企業,新法帶來幾項立即性的合規要求:
- 重新評估個資保護投資:除了技術性防護(加密、存取控管、SIEM),還需編列預算、設置專責人員與 CPO 制度,才能拿到最多 40% 的減罰優惠。
- 建立 72 小時通報 SOP:包括偵測確認、決策流程、通報範本與 PIPC 聯繫窗口。
- 董事會層級的個資治理:CPO 任免需董事會通過,等同把個資保護拉高到公司治理層級。
- 跨境資料傳輸的重新檢視:因為罰款以「全球營收」計算,跨國企業即使事件發生在韓國境外,只要影響韓國用戶,仍可能落入裁罰範圍。
對台灣企業來說,韓國新法也是重要訊號。台灣目前個資法罰款上限是 2,000 萬新台幣(約 63 萬美元),與韓國 10% 營收的差距極大。如果台灣未來跟進修法,企業的個資保護成本結構將明顯改變。
後續觀察重點
新法於 9 月 11 日生效,接下來幾個月值得追蹤的指標:
- 第一個適用 10% 上限的判決(PIPC 表示已鎖定幾個大型案件)
- 是否有企業透過殼公司、跨境結構規避裁罰
- CPO 制度的實際落實情況(特別是大學與醫院)
- 韓國大型企業(Samsung、Hyundai、LG 等)的合規投資公告
個資保護已從「IT 部門的成本項目」升級為「董事會層級的治理議題」。韓國這次修法,可能為亞洲各國的下一波修法樹立新標竿。
網友熱門留言 (3)