編按:本文綜合整理自 Macanorak 原稿、The Guardian 報導、蘋果官方支援頁,並加入 Siami 編輯部觀點與分析。
一則令人不安的小故事
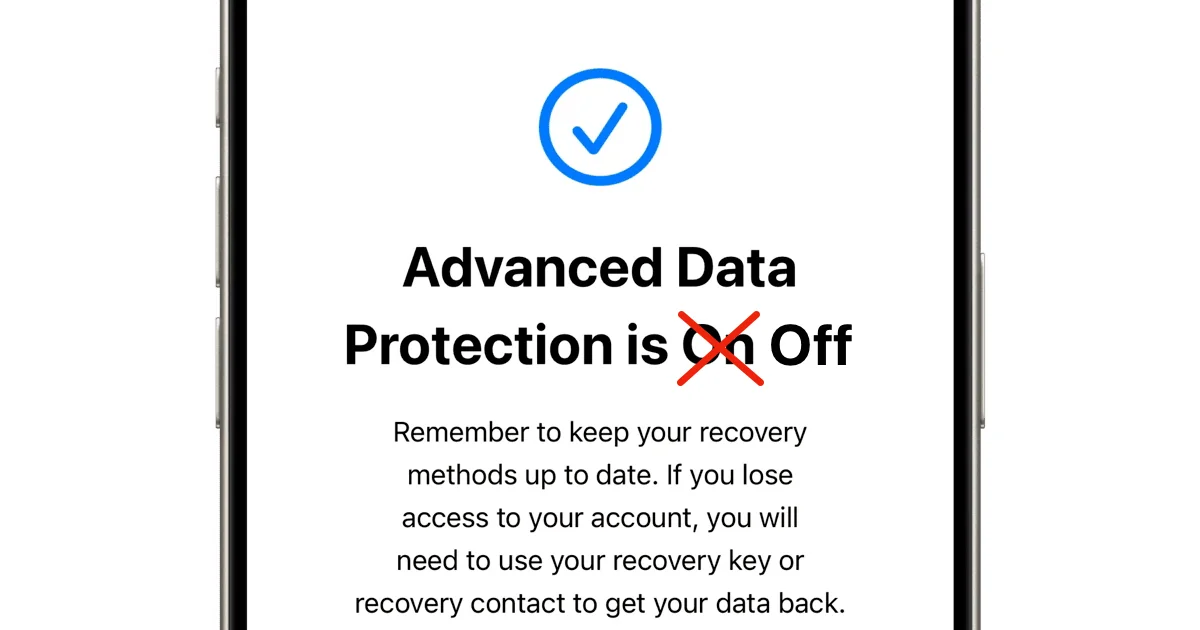
Alice 跟 Bill 都住在英國,兩人買了同型號的 iPhone,也都付費訂閱 iCloud。Alice 在 2025 年 2 月前打開了「進階資料保護」(Advanced Data Protection, ADP),讓她大多數的 iCloud 資料都享有端對端加密;Bill 則錯過了那個窗口——現在他想開也開不了。
這不是什麼技術故障,也不是蘋果單方面的決定,而是英國政府一紙被稱為「技術能力通知書」(Technical Capability Notice, TCN)的秘密命令,把蘋果逼到牆角後的產物。
故事起源:十年前的「蘋果 vs FBI」
要理解今天英國的局面,得先回到 2015 年的聖伯納迪諾槍擊案。兇嫌 Syed Rizwan Farook 使用了一支 iPhone 5C,FBI 拿到搜索令卻不知道密碼,於是向蘋果施壓,要求他們打造一個能繞過密碼嘗試次數限制的特殊版本 iOS。
當時執行長 Tim Cook 寫了一封公開信,斷然拒絕:
「政府要求的東西,我們根本沒有,而且我們認為太危險而不該創造。」
他在 CBS《60 分鐘》節目上進一步說明:「如果你裝了後門,那這個後門就人人可用。對好人、對壞人,全都一樣。」FBI 局長 James Comey 則反擊:「我們不能讓裝置讓人躲在法律之上的想法,我對此深感不安。」
FBI 最終透過第三方公司繞過了該支手機的鎖定,但 Cook 當年的立場成為科技業對抗「政府後門」的象徵。
ADP 是什麼?為什麼英國人失去它?
ADP 是蘋果在 2022 年底推出的功能,預設將 iCloud 的 14 類資料從標準加密升級到 23 類端對端加密,包含 iCloud 備份、相片、備忘錄、iCloud Drive 等。沒有 ADP 的人,這些資料只有「標準資料保護」,代表蘋果自己有解密金鑰,理論上可配合執法機關提供。
2025 年 2 月 21 日,蘋果突然宣布:英國新使用者再也無法啟用 ADP。根據 The Guardian 報導,原因是英國政府援引《調查權力法案》(Investigatory Powers Act, IPA),透過 TCN 機制要求蘋果在全球範圍內為 iCloud 加密資料提供「後門存取能力」。
關鍵點:TCN 是秘密的。收到通知的公司,法律上被限制不得對外公開承認其存在。
為什麼這件事重要
這不只是英國使用者的問題。這是全世界第一個民主國家透過正式法律程序,要求一家美國科技公司破壞端對端加密的先例。如果蘋果讓步,全球用戶的隱私保護標準都會被拉低;如果抵抗,使用者就會失去保護。
更值得警惕的是 TCN 的保密機制:政府可以下命令,公司不能說、媒體不能報、國會不能監督。直到 2025 年底這件事被《華盛頓郵報》率先揭露前,外界根本不知道發生了什麼。
Signal 基金會總裁 Meredith Whittaker 早就表態過:「如果英國要我們在『裝後門』和『離開』之間選一個,我們會選離開。」但蘋果不是 Signal——他們賣硬體、有市占包袱、不能說走就走。
最後,蘋果選了一個「兩害相權取其輕」的路:撤掉 ADP,但拒絕破壞全球加密系統。於是英國使用者就變成現在這個樣子——Alice 還有完整保護,Bill 沒有,而且永遠不能打開。
時間軸:從祕密命令到公開戰場
| 時間 | 事件 |
|---|---|
| 2024 年中 | 英國政府對蘋果發出 TCN,要求全球性後門(推測) |
| 2025 年 2 月 21 日 | 蘋果宣布英國新使用者無法啟用 ADP |
| 2025 年底 | 川普政府施壓後,英國縮減命令範圍至僅英國公民 |
| 2026 年 7 月 | 蘋果向「調查權力法庭」(IPT)提交申訴 |
| 2026 年 9 月 11 日 | 美國參議員 Ron Wyden、眾議員 Warren Davidson 致函 IPT,要求公開程序 |
| 2026 年 9 月 17 日 | 《每日電訊報》報導蘋果要求解除禁言令 |
數據解讀與質疑
1. 「為什麼只有英國?」
截至目前為止,沒有一個歐盟成員國、五眼聯盟中的美國、加拿大、澳洲、紐西蘭提出類似要求。英國的 IPA 是源頭——它從 2016 年的「窺探者憲章」(Snoopers’ Charter)演進而來,賦予內政大臣發出 TCN 的權力,只需部長簽署、不需經國會事先批准。
2. 「後門對誰有用?」
政府說這是為了打擊恐怖主義、兒少性剝削等重大犯罪。但密碼學的特性是:任何能讓授權單位進入的機制,技術上就有可能被未授權單位發現並利用。以色列資安公司 Cellebrite 的取證設備,已經被多倫多大學 Citizen Lab 文件證實,被用於針對俄羅斯、塞爾維亞等國的記者與人權運動者——即使 Cellebrite 曾聲稱切斷了與這些國家的合作。
3. 「為什麼蘋果選英國而不是美國?」
Cook 在 2015 年的立場非常清楚,公開信、媒體訪談一字不讓。但這次對英國,他選擇「縮減服務」而非「完全對抗」。可能的原因包括:
- 英國法律禁止他公開談判內容,連承認 TCN 存在都可能違法
- 蘋果是英國企業重要客戶與僱主,全面退出代價過高
- 透過 IPT 法律戰,比公開對抗更能施壓
引用蘋果律師 Daniel Beard KC 在 2026 年 9 月 IPT 庭上的話:「讓事實能在公開場合被使用」(facts to be deployed in the open)。人權組織 Liberty 與 Privacy International 的律師則形容這個保密令是「國王的新衣」,「已經讓司法公正蒙羞」。
Siami 觀點
這篇 Macanorak 的長文最精彩的地方,不在技術細節,而在最後一段。記者直接點名英國政府的保密文化——他引用甘迺迪 1961 年對美國報業協會的演講:
「『保密』這個詞本身就令人厭惡……在一個自由開放的社會中,我們不該因為政府搬出『安全』這個詞,就自動接受秘密。」
對台灣讀者來說,這個故事也並不遙遠。當我們討論《資通安全管理法》、《數位中介服務法》、或是打詐專法的時候,**「政府能不能單方面秘密要求企業交出資料」**這個問題,本質上是一樣的。
差別在於:英國有 IPA、有 TCN、有法庭機制;我們這邊呢?
如果有一天我們的內政部長也能在不公開的情況下,要求 LINE 或 Apple 在台灣版加入後門——我們的民主準備好了嗎?
延伸資源
- 📰 The Guardian:英國政府迫使蘋果移除 ADP
- 🍎 蘋果官方支援頁:英國 ADP 異動公告
- 🏛️ 英國國會 Hansard:上議院對蘋果 ADP 服務辯論
- 🔐 Privacy International:挑戰英國秘密權力
- 🗣️ Hacker News 留言串(495 分 / 357 則)
本文為 Siami 編輯部原創分析,不代表任何政府或企業立場。如有錯誤,歡迎來信指正。
網友熱門留言 (5)