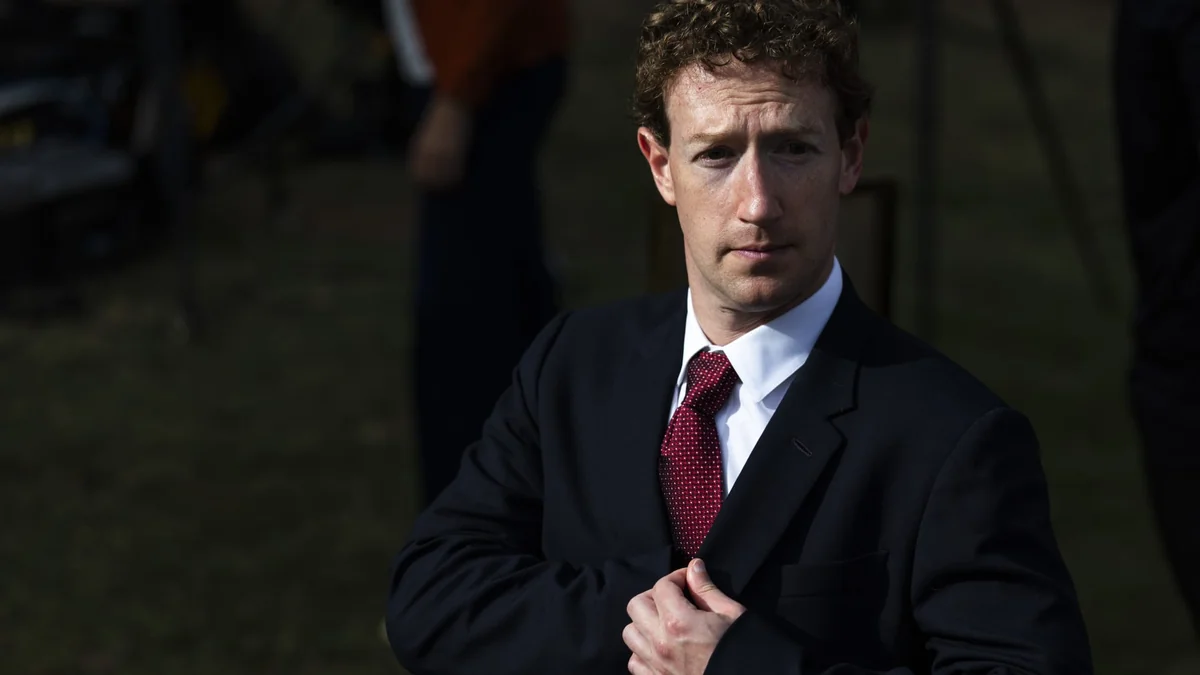
新墨西哥州聖塔菲的一間地方法院在 10 月 21 日給出一份數字大到多數人會以為是誤植的判決:Meta 必須支付 250 億美元罰款。
這起訴訟的源頭是 2018 年的 Cambridge Analytica 醜聞,但真正讓它走到今天這個金額的,是 9 月陪審團的一項認定——Meta 被判定蓄意以不實陳述誤導新墨西哥州民,違反該州《不公平商業行為法》達 4,300 萬次以上。
編按:本文綜合整理自 CNBC、Reuters、紐約時報、CBC、NMDOJ 官方新聞稿與新墨西哥州法規,並加入 Siami 編輯部觀點與分析。
從 2,190 億到 250 億:法官砍掉了近九成
這裡最值得停下來看的不是 250 億這個數字,而是它背後那個更誇張的數字。
陪審團認定 Meta 觸犯了超過 4,300 萬次州法。依新墨西哥州法規 NMSA 57-12-11 條,故意從事不公平商業行為,每項最高可處 5,000 美元民事罰鍰。乘法算下來,州方原本求償的金額是 2,195 億美元——這已經超過 Meta 的整體市值量級。
最後由地方法院法官 Francis Mathew 拍板定案,從 2,195 億大幅調降到 250 億,並自清償日起按 年息 15% 累積利息,直到全數繳清。
法官在裁決書中列出了動用最高罰則的理由:
- 陪審團認定的蓄意(willful)違規數量極其龐大
- 違法行為的延續時間與重複性
- 違規涵蓋的主題範圍之廣
- Facebook 高階主管層的涉入程度
- 觸及的新墨西哥州受眾規模
- trial record 中確立的「明確意圖且系統性」性質
為什麼是新墨西哥州?其他州都和解了
這是整件事最耐人尋味的一點。
Meta 此前已經就 Cambridge Analytica 衍生的隱私訴訟,在聯邦法院的一樁兒童安全與心理健康案件中,與一群州檢察長在 8 月達成了一個接近 170 億美元的整體和解。
但新墨西哥州沒有加入那場和解。
於是這個案子單獨一路走到陪審團審理,走完了完整庭審,也因此留在了公開紀錄裡。在 Meta 曾在庭上要求將罰款壓在 34.5 億美元、并主張更高金額可能嚇跑州內商家的情況下,250 億這個數字仍然被寫進了裁決書。
新墨西哥州檢察長 Raúl Torrez 在聲明中說:「長期以來,龐大的科技公司一直彷彿自身的規模與影響力讓自己超然於法律之外。這份罰款令證明,那些違規行為會帶來真正的後果。」
Meta 的回應則來自首席法務長 C.J. Mahoney:公司「有把握」能在上訴時勝訴,並直言這項裁決與檢察長的執法方式,「讓公司在新墨西哥州經營業務幾乎不可能」。他並定性這場訴訟的核心是「對言論課稅,以強制推行人們在線上可以說什麼的新規則」。
為什麼這件事重要
一、單一州的民事判決,正在成為科技業的實質監管工具
過去十年,美國對 Big Tech 的監管主要走兩條路:聯邦機構(FTC、DOJ)主导的行政程序,以及聯邦法院的集體訴訟。而新墨西哥州這一手是第三條路——用州級消費者保護法 + 陪審團審理,讓案子繞開聯邦層級的政治僵局,直接走完全程並公開全部庭审紀錄。
Meta 8 月那筆 170 億美元的和解,說明大規模集體談判確實能把成本壓下來。新墨西哥州不參與、直接打到陪審團,說明有些州選擇用更慢但更狠的方式,表達自己不接受那個價格。
二、4,300 萬次違規這個數字本身,就是平台治理失敗的量化證據
陪審團不是隨機挑幾個條款來認定違規。「4,300 萬次」這種量級,代表的是系統性、持續性的問題,而不是幾個員工在幾個產品上的個別疏失。法官特意在理由中點名「高階主管層的涉入」,這在法律上意味著認定違規不是低階操作、而是被知情且未被制止的決策。
三、250 億美元在現實中的殺傷力,取決於上訴
Meta 幾乎必然上訴。歷史經驗是,消費者保護的民事罰款在上訴後常被大幅下修——HN 上就有網友直言,多州和解的案例是「拿到 10% 就算賺」。所以真正的分水嶺不是 250 億這個 headline,而是聯邦巡回上訴法院最終接受什麼倍率。
但即便最終金額被砍到幾十億美元,這個案件的訊號已經送出去了:在隱私這件事上,「我們說不清楚」不再是一個被接受的答案。
數據解讀:為什麼初判是 2,190 億,最後卻是 250 億
從 2,195 億到 250 億,法官調降了約 89%。這個幅度本身透露了美國州級民事罰則的運作方式。
新墨西哥州法規 NMSA 57-12-11 條訂明,故意從事不公平商業行為的民事罰則每項最高 5,000 美元。這是一個「最高額」而非「必然額」——換句話說,5,000 美元是天花板,具體金額由法官在考量情節後裁量。這也是為什麼同一組違規認定,在陪審團與法官手上會走出兩個數字。
值得注意的是兩邊的落點:
- 陪審團的邏輯:既然是蓄意、系統性、高層知情,就應該按天花板算
- 法官的邏輯:天有其時,再大的數字也要在可執行性與比例原則之間取得平衡
值得質疑的三個點:
- 違規次數的認定基準是什麼 — 4,300 萬次這個數字,背後是按「每一次資料蒐集事件」計、還是按「每一個受影響用戶」計?兩者算出的罰款會差好幾個數量級。這個口徑直接決定了 2,195 億這個數字是否成立。
- 因果關係的跨度 — 訴訟行為發生於 2018 年,而判決在 2026 年。期間 GDPR、美國州級隱私法(CCPA 等)與平台政策都已改寫多輪,用今天的標準回溯 2018 年的行為,這條界線該畫在哪裡?
- 與和解金額的落差 — 170 億的和解對上 250 億的判決。Meta 說這個州讓它「難以經營」,但真正的商業風險不在於罰款金額,而在於其他州如果看到單打獨鬥反而拿到更高額度,未來的和解基準會被整個往上推。這個連鎖效應,可能比 250 億本身更值得留意。
本文事實查核對象:CNBC(2026-10-21 報導)、Reuters(2026-10-21)、紐約時報(2026-10-21)、CBC News(2026-10-21)、新墨西哥州司法部 NMDOJ 官方新聞稿、新墨西哥州法規 NMSA 57-12-11。文中金額、違規次數、利率與當事人引述均以一手來源為準。
網友熱門留言 (5)