編按:本文綜合整理自 Calif.io 官方技術頁、heise online 專訪報導(Stefan Esser 說明 MIE 繞過與 AI 角色)、heise online 首篇現場報導、iClarified 技術整理、Calif.io 研究成果頁、Calif.io《Password Fiction》研究報告 與 Hacker News 討論串(1019 分、639 則回覆),並加入 Siami 編輯部觀點與分析。
2026 年 10 月 16 日,法國巴黎。Hexacon 大會的舞台燈亮起,安全研究團隊 Calif.io 當著現場觀眾的面,把一部 iPhone 18 Pro 改造成了他們原本就設定要攻下的目標——iPhone 本身。
官方技術頁的標題只有一句話:「Today, we hacked what we’d set out to hack: the iPhone.」(我們攻下了我們原本就設定要攻的東西:iPhone。)底下是一連串示範影片,並補了一句:「Everything will be released in due time.」(一切都會在適當的時機公開。)這篇文章在 Hacker News 累積 1019 分、639 則回覆,是當期全站最高分。
這次示範到底做了什麼
在一般印象中,iPhone 越獄早就是老派話題:多半要靠老舊機型、多半只對應特定 iOS 版本、多半每次重開機就要重來一次。但這次演示推翻了三個前提。
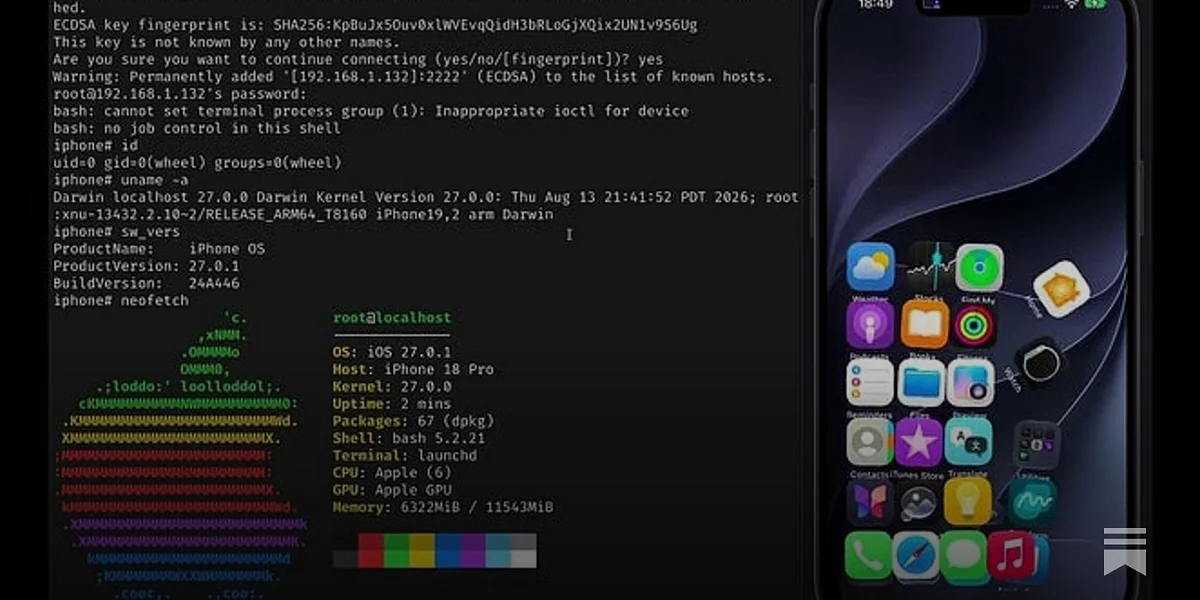
先看規格數字。官方示範片段中,SSH 連線進入手機後的終端機清楚顯示:
- 權限:
uid=0(root) groups=0(wheel)— 完整 root 權限 - 硬體代號:
iPhone19,2(即 iPhone 18 Pro),處理器arm Darwin - 作業系統:
iOS 27.0.1,BuildVersion: 24A446,也就是 Apple 今年九月公開發布的版本 - 核心:
Darwin Kernel Version 27.0.0,build 為root:xnu-13462.2.10-2~RELEASE_ARM64_T8160 - 環境:bash 5.2.21、67 個 dpkg 套件、Terminal 啟用、開機時間 2 分鐘
真正關鍵的是持久性。示範影片標題為「iPhone 18 Pro Persistent Jailbreak」:手機重新開機、用正常密碼解鎖後,直接回到被改動的狀態。這就是所謂的 untethered(非 tethered)——重開機後不需要接回電腦重新施加。這是自 iOS 9 時代以來第一次有越獄做到這件事。
繞過 MIE 才是真正難的部分
比起「能不能越獄」,更值得留意的是他們怎麼越的。heise online 引述德國資安研究者 Stefan Esser(Calif.io 核心成員,同時也是 iOS 7 與 iOS 9 時代的知名越獄研究者)的說法:團隊成功繞過了 Apple 最新的記憶體防護 Memory Integrity Enforcement (MIE),而 MIE 正是建構在 ARM 的 Enhanced Memory Tagging Extension (EMTE) 之上。
這兩層是什麼關係,可以這樣理解:
- EMTE 是 ARM 硬體層的標記機制,CPU 會替記憶體的每一塊加上標籤,程式碼讀寫時必須帶著正確的標籤才不會出事,等於在硬體層面把「合法存取」與「越界寫入」區隔開來。
- MIE 是 Apple 在 iOS 27 導入的軟體層政策,把這套硬體標記強制套用到幾乎所有行程上,讓漏洞就算觸發了記憶體越界,也難以把資料偽造成合法的標籤組合。
繞過 MIE 代表什麼?代表這不是單純「找到一個洞、拿個 root shell」而已,而是要在一套專為阻止這件事而生的防護之下,把完整的利用鏈跑到底。Esser 用「unicorn」形容真正可被利用的漏洞——數以萬計的 crash 裡面,只有極少數是這種能在 MIE 之下仍舊成立的真寶。
進攻面:三條 1-click 路徑
官方在 X 上釋出的片段不只展示了越獄成果,也展示了好幾個進入點。這部分比越獄本身更讓資安圈緊張,因為它牽涉到的不是自願 jailbreak,而是被動遭殃。
目前公開的觸發方式包括:
- iMessage 內嵌惡意 PDF — 使用者只要點一下檔案就會觸發
- Signal 內嵌惡意 PDF — 同樣是 1-click
- 自製 App 觸發 — 影片中示範了以客製化應用程式觸發完整接管
iClarified 的技術整理特別點出,這並不是示範「繞過持有者的密碼」,重開機後仍然是用正常密碼解鎖——重點在於不需要使用者密碼就能拿到 root。
Hacker News 上有網友把這條路徑與過去的 iOS 惡意程式做對比,援引曾登上新聞的 Pegasus 間諜軟體的三段式利用鏈:第一段從 Safari/WebKit 的記憶體破壞拿到 RCE,第二段繞過 KASLR 洩漏核心資訊,第三段透過 UAF 提權進入核心執行。Calif 這次示範的結構與此高度相似——從一份 PDF 一路走到完整持久化。
為什麼這件事重要
因為這把資安產業的兩個前提同時抽走了。第一,Apple 在 iOS 27 拿出的 MIE/EMTE 保護,本質上是在宣告「記憶體漏洞時代結束」;而一個研究團隊在這個保護之下做到了 untethered 持久化 root,等於說明那道防線仍可被完整繞過。第二,Calif 這批人不是業餘玩家,也不是拿到現成 exploit 來玩——他們是靠著自己寫的研究工具,一步步把蘋果「不公開修補」的更新拿來做差異比對,反推出漏洞本體。這套「從修補包反推原始漏洞」的方法,在他們手上已經玩得很熟。
更值得留意的是這件事的供應鏈效應。Calif 團隊在八月就是用同樣手法,把 Apple 對 macOS 遠端螢幕分享功能的一個緊急修補反推成可用漏洞——那支 CVE-2026-65400 後來被確認已在野外遭到實際利用,Apple 為此在七月與八月各推一次更新。同一批人、同一套方法,兩個月內從 macOS 打到 iOS,而且這次連作業系統版本都還沒退場。
AI 到底幫了多少忙
這是整件事裡最值得深究的部分,也是最容易被誇張的部分。
Esser 對 Mac & i 的說法相當節制。他承認 AI 確實協助了越獄的開發,但沒有透露具體細節,並強調團隊確實在評估「最新前沿 LLM 模型應用在漏洞研究上的發現與利用能力」。同時他給出一個相當關鍵的界線:
「把模型指著 iPhone 說去 hack 它,仍然是科幻。」
他的解釋是,要攻下 iPhone 這種硬目標,仍然必須把 AI 與具備深厚領域知識的人類配在一起。AI 系統有時連最簡單的解法都理解不了,但他也坦承「近幾個月的模型已經有了巨大的跳躍」。
Esser 進一步區分了兩件事:找到漏洞跟做出可用的利用鏈是兩個層級。他說現在已經有許多人大量使用 LLM 來找 bug——Apple 最新安全更新裡到處都是「bug 碰撞」就是證明;但「用 fuzzer 或 LLM 找到一堆 crash」跟「真的能從裡面生出完整 exploit」之間,存在巨大的落差。找出在 MIE 之下仍然可利用的獨角獸,再寫出穩定的利用程式,遠比找 crash 困難得多。
Hacker News 的討論也圍繞著這點展開。有人在追問前沿模型未來會不會被限制,因為 Apple、Sony 這類不想看到自家產品被模型攻破的巨頭會施壓;也有人反駁說這是個悖論——限制模型只會讓更多曝露的軟體存在,因為你不可能造出一個既能寫出安全軟體、又寫不出 exploit 的模型。
Calif.io 自己的研究頁就是最完整的證據。這支團隊近幾個月的產出包括:
- 2026 年 4 月:用 Claude 拆解 iOS Safari exploit 並改寫成 Mac 版本
- 2026 年 4 月:Codex 攻下 Samsung TV 取得 root shell
- 2026 年 4 月:Codex 讓
cat readme.txt變成任意程式碼執行 - 2026 年 5 月:用 Codex 挖出 FreeBSD 核心漏洞
- 2026 年 8 月:兩個 macOS 預認證遠端 root exploit,四小時內完成
- 2026 年 10 月 21 日:PHP2Shell——也就是 10 月底那波震動全球基礎設施的 PHP 遠端程式碼執行漏洞
那份 PHP2Shell 報告正是 Siami 在 10 月 23 日發布過的內容(AI 挖出藏了 14 年的 PHP 遠端執行漏洞)。同一天,Hacker News 討論串裡就有網友把這兩件事串在一起:「Same guys who found the PHP.」(就是找出 PHP 那漏洞的那群人。)
數據解讀與質疑
這不是「今天的 iPhone 都不安全」
Esser 明確表示,這個越獄並不是靠比對 iOS 27.2 與 iOS 27.0.1 的差異找出來的(他們八月做 macOS 螢幕分享漏洞時用的是那套方法)。這次是從他們自己過去幾個月回報給 Apple 的一整批漏洞中挑出來組成的。他同時透露好消息:這些漏洞中的大部分已經在 iOS 27.2 的 beta 版裡修好了,Apple 正在讓開發者與一般用戶以較後期階段測試。
換句話說,這是一個「漏洞已修、但修補還沒推給所有人」的時間窗口問題——而不是 iOS 27.0.1 本身永遠敞開一個洞。真正該追問的是:當 Apple 把修補推給正式版時,這批被當作示範素材的漏洞還剩下多少?
官方不打算給一般使用者工具
Calif.io 對 Mac & i 說得很清楚:不會釋出給終端使用者的越獄工具。預計在 Apple 完成修補、揭露漏洞細節之後,第三方才有辦法自行打造工具,團隊本身可能會釋出 PoC。
這個決定是有道理的。從資安研究的角度,讓漏洞在修補前被廣泛武器化,對整體生態系是壞事;但從 iOS 使用者的角度,這也意味著「我的裝置被別人破解」和「我自己想破解我的裝置」是兩種完全不同的處境——後者拿不到工具。
幾個還沒解釋清楚的問題
示範影片留下不少空白,這些空白本身就是資訊:
- 完整利用鏈的具體組成(哪幾個 CVE、什麼順序、哪一段是關鍵)完全未公開
- 除了 iPhone 18 Pro 系,其他機型是否支援?iPad 是否也適用?
- 所謂「自製 App 觸發」需要什麼權限才能安裝?是否需要開發者帳號或企業簽章?
- PDF 觸發的精確前置條件為何?檔案大小、內容格式是否有要求?
Hacker News 上有人直接批評這支影片「為什麼不直接講清楚」,也有人從安全角度推敲:影片暗示這是 userland 層級而非 bootrom 層級的越獄,payload 在第一次解鎖前就被觸發,曝露面其實不大,而且他們特意強調「不要更新」——這幾乎等於確認了攻擊面介於 kernel 啟動之後、使用者密碼解鎖之前。
也有資安圈老手提醒,越獄要真正顛覆安全啟動鏈需要 SecureROM 漏洞,還得連帶駭入 Secure Enclave,所以「除非 Apple 自己也已經被攻破,否則答案幾乎是不」——上一次真正的 untethered 越獄已經是 iOS 9 時代。
對照組:現在的公開工具還停在哪裡
公開的 iOS 越獄工具現況可以對照得很清楚:像 Dopamine 3.0 支援的是 iOS 26.0 到 26.0.1、A12 與 A13 裝置,不支援示範中的 iPhone 18 Pro,而且它是 semi-untethered,重開機後仍需重新啟用。也就是說,在工具這一端,Calif 這次示範的東西和市面上的差距還很大——差的就是 Apple 修補、漏洞揭露、第三方接手這三個步驟。
接下來看什麼
Apple 會不會在 iOS 27.2 正式版把這批漏洞全部封住,是最直接的第一個觀察點。更長一點的則是 Esser 提到的結構性問題:前沿模型的能力正在快速逼近「能獨立完成完整利用鏈」的門檻,而這條路一旦走通,攻防兩端的距離會被急速壓縮。
他在受訪中說了一句話,大概是整場訪談最值得記下來的:「找出那些在 MIE 之下仍然可被利用的獨角獸,再寫出穩定的利用程式,遠比找到一堆 crash 要困難得多。」這是對 AI 資安能力現況最誠實的描述——不是不能,而是還差一段,而那一段的長度正在快速縮短。
至於 Siami 這邊的判斷是:Calif 這支團隊真正的稀缺性不在於「他們又找到一個 0-day」,而在於他們已經把「用 AI 反推修補包」這條流水線標準化。八月 macOS、四月多起、十月 PHP2Shell、再到這次 iOS 27——同一套方法,四個月內橫跨桌面、伺服器、語言 runtime 與行動作業系統。這才是讓資安產業真正需要重新計算的部分。
網友熱門留言 (6)