編按:本文綜合整理自 eMudhra CA 事件官網〈Apple’s git still trusts the compromised eMudhra certificates〉、事件官網主頁〈eMudhra Intermediate CA Compromise〉、Apple 官方技術文件〈About the compromised eMudhra intermediate CAs〉、Google Chrome 團隊公告〈Protecting Chrome and Android Users from Compromised eMudhra Intermediate CA Certificates〉、Microsoft MSRC〈Microsoft’s response to compromised eMudhra certificate authority keys〉、Cloudflare 官方部落格〈8 eMudhra certificates are compromised. Here’s what you need to know〉、Cisco Talos 威脅諮詢〈Compromised eMudhra intermediate certificates〉、Qualys〈How to Identify Compromised eMudhra Certificates With Qualys (CVE-2026-111943)〉、Aikido〈eMudhra CA compromise: eight private keys, and one of them is 4〉 與 Hacker News 討論串(850 分、332 則回覆),並加入 Siami 編輯部觀點與分析。
2026 年 10 月 17 日 18:05 UTC,一位自稱 Wayne 的研究人員向 Chrome Root Program 遞交一份檢舉報告:eMudhra 這家憑證授權机构的八張中繼 CA 憑證,私鑰被攻破了。
這不是什麼複雜的零日漏洞、不是量子電腦、也不是供應鏈被植入後門。八把私鑰是「弱到離譜」——其中一把的數值,就是 4。
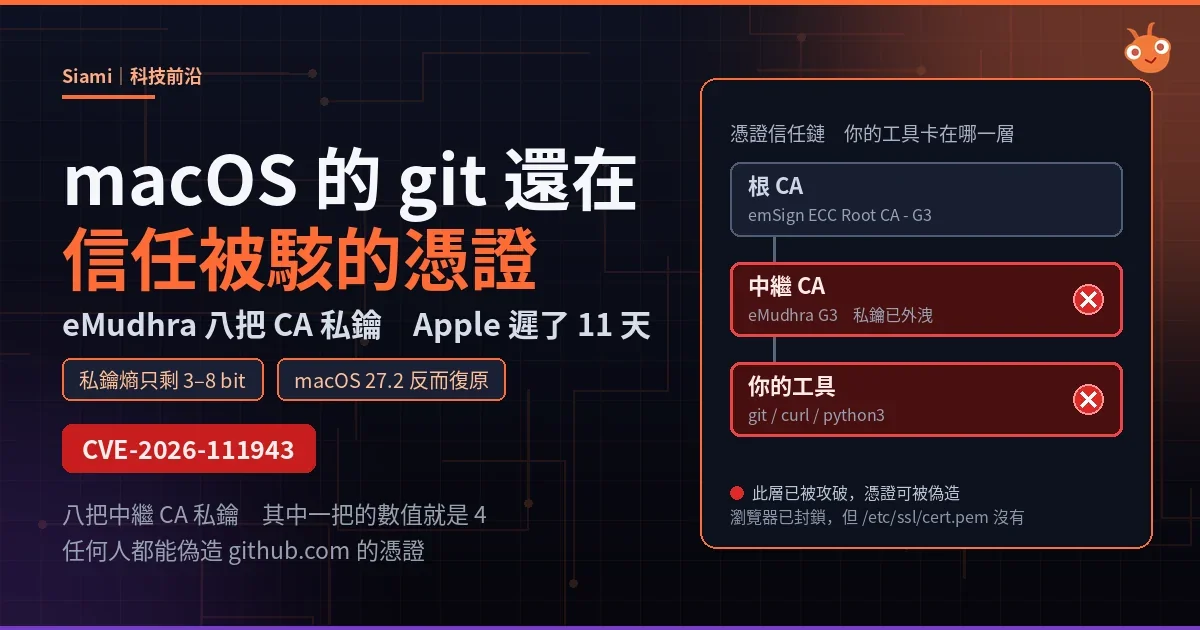
根據事件官網與 Cisco Talos、Qualys 的交叉比對,2025 年 4 月 30 日 eMudhra 為 24 個下屬 CA 舉行金鑰生成儀式時,包裝/解包(wrap/unwrap)程序出了錯,產生了第二組弱 P-384 金鑰,並被誤用到八張中繼 CA 憑證上。原本應該有 384 bit 熵值的金鑰,實際只剩下 3 到 8 bit。一把正常的 P-384 私鑰需要大約 10^115 次猜測才能還原,這八把最多試 256 次就到手。
八張憑證裡有六張是簽發 TLS 憑證用的中繼 CA,兩張是 Microsoft 信任的程式簽章中繼 CA。拿到其中任何一把私鑰的人,都可以簽發一張「看起來有效」的憑證,冒充任何網站或服務。
為什麼瀏覽器擋住了,git 卻沒有
整件事最耐人尋味的地方,是各家平台的反應速度差得非常遠。
Chrome Root Program 在收到檢舉後,100 分鐘內就完成查證並推送 CRLSet 更新,直接封鎖八張中繼 CA 的 SPKI 雜湊值。Android 透過 Google Play Services 在週一(10 月 19 日)晚間 22:00 UTC 拿到等效更新。Firefox 同日封鎖。Microsoft 在 10 月 20 日處理,Apple 依官方文件則是 10 月 19 日起。
但「封鎖」這件事在不同客戶端的意思完全不一樣:
- 瀏覽器(Chrome、Firefox、Edge、Safari)不只更新根憑證庫,還會即時拉取撤銷資訊(CRLSet、OneCRL、CRLSets),而且強制執行憑證透明性(Certificate Transparency, CT)
- macOS 原生應用程式走 Apple 自己的 framework,會讀 Apple 下發的憑證封鎖清單,所以 Safari、Mail 都已經自動擋掉
- macOS 內建的命令列工具(git、curl、python3、ruby、perl、openssl)卻是走
/etc/ssl/cert.pem這份靜態檔案,既不查 Apple 的封鎖,也不查憑證是否已被撤銷
Apple 在 10 月 17 日收到通知,10 月 19 日就對外說「已經在處理」,但那個「處理」只涵蓋到 framework 應用程式。命令列工具這條路,Apple 自己在官方文件〈About the compromised eMudhra intermediate CAs〉裡的說法是:「將在未來的軟體更新中提供這些變更,你不需要手動編輯任何檔案。」
換句話說,Apple 從頭到尾沒有承諾具體時程。
macOS 27.2:修補沒來,還把 workaround 洗掉
事情本來還有補救方式。Apple 官方文件提供了手動解法:把受影響的根憑證從 /etc/ssl/cert.pem 移除。Hacker News 上有不少人照做,也確實有效。
但 10 月 26 日釋出的 macOS Golden Gate 27.2 把整件事推向更糟的境地——它沒有修好這個洞,而且把使用者手動做的 workaround 直接洗掉了。事件的原始通報者 Dennis Jackson 在 10 月 28 日的追蹤更新裡寫得很直白:
macOS 27.2, released on 26th October, did not fix the issue and undid the workaround that users had applied by hand, leaving them vulnerable again.
原因是 Apple 的系統更新會用自己那份 /etc/ssl/cert.pem 覆蓋掉使用者修改過的版本。HN 網友 majewsky 一語中的:「實際情況還更糟:如果你手動清掉 cert.pem 之後再安裝 27.2 更新,那些變更會被還原,eMudhra 的 CA 又會回到裡面。」
核對 Apple 官方的〈About the security content of macOS Golden Gate 27.2〉文件全文後可以確認,整份安全內容清單裡完全沒有提到 eMudhra、憑證撤銷或 cert.pem。該文件列出了這一版修補的每一項 CVE,但憑證信任庫這件事不在其中。
值得提醒的是,事件官網也提醒了一件容易被忽略的事:即使你手動移除 cert.pem 裡的根憑證,每次系統更新之後都要重做一次。
誰已經修好了,誰還沒
生態系裡的修補速度差異極大。以下是截至事件官網統計時的狀態:
- 瀏覽器與行動平台:Chrome、Firefox、Apple 裝置、Microsoft 平台皆已封鎖
- Linux 發行版:Debian、Ubuntu、Fedora、RHEL、Alpine、Arch、openSUSE、FreeBSD、NetBSD、OpenBSD、Homebrew 的
ca-certificates套件都已更新 - 語言執行環境:Go 團隊將此案定為 CVE-2026-111943,釋出 1.27.3 與 1.26.10,會直接過濾掉含有這八把金鑰的憑證鏈;Java、Node.js、Python 的
certifi、Rust 的webpki-roots各自需要自己的版本 - 容器與 CI:這是最容易被忽略的一塊。映像檔帶著建置當下的 CA 庫,很多 image 至今仍散佈舊版,
docker build --pull --no-cache才能把新庫烤進去,而正在執行的容器仍會用舊的 - IoT 裝置:憑證庫跟著韌體出貨,因為難以更新,很可能還要 vulnerability 很多年
- Electron 應用程式:Slack、Discord 這類 app 必須升到基於修補版 Electron 的版本才會生效
- macOS 命令列工具:尚未修補
而最直接的風險在 git 這邊。事件官網提供了一個可以直接自我驗證的方法:
git ls-remote https://git-emudhra.we-have-a-problem.com/check.git如果出現憑證錯誤,代表你的 git 是安全的;如果它列出了一個 commit,代表你的 git 已經受影響。
他們甚至做了一個端到端示範:把 github.com 指向測試伺服器,若 clone 成功,讀到的 README 開頭就是 INTERCEPTED。真實攻擊者不需要那個 -c 選項——任何位於你與 GitHub 網路路徑上的人(惡意 Wi-Fi、被入侵的路由器)都能直接動手。
事件官網也提醒了一個很容易踩到的陷阱:HN 網友 microtonal 就在討論串裡示範到,which curl 指向 /usr/bin/curl 會顯示受影響,但很多人其實用的是 Homebrew 版的 curl,路徑不同、信任庫不同,結果完全不同。
為什麼這件事重要
第一,這是有史以來最離譜的憑證事故,但它造成的實際傷害取決於一個非常不直觀的因素:你的工具要不要查撤銷。
同一組被攻破的金鑰,在 Safari 上毫無作用,在 curl 上卻足以攔截任何連線。這意味著資安風險的分布不是跟「你的資產有多重要」成正比,而是跟「你的軟體棧有多老舊」成正比。Cloudflare 這類以基礎設施為業的公司,第一時間就優先修補「會用公開憑證驗證遠端端點」的服務——代理連到來源站台、呼叫外部 API 的應用程式——因為那是暴露面最大的一段。Cloudflare 也在公告中說明:這次處理的是憑證層的驗證,不是 TLS 加密演算法本身有問題。
第二,這件事把「信任鏈」變成了一個非常具體、可測試的東西。過去談憑證安全,聽起來像是抽象的公證系統問題;現在任何人都能用兩行 curl 確認自己是不是受害者。這對安全教育的價值可能比事故本身還高。
第三,也是最讓人不安的一點:整件事從研究人員檢舉到 Apple 動手,Apple 花了兩天;從 Apple 動手到命令列工具修好,Apple 至今(10 月 28 日)還沒修,而中間還發了一個版本(27.2)把使用者自己做的補救給清掉。HN 網友 mike_hearn 把這件事講得很直白:對 Apple 來說,「你一打開終端機就離開了受支援的世界」。這不是技術能力的問題,而是優先序的問題——而 AI 開發者恰好越來越重度依賴命令列工具。
數據解讀與質疑
有三件事必須講清楚,避免把這起事故讀成比實際更嚴重或更輕微。
第一,目前沒有證據顯示有實際攻擊發生。 eMudhra 表示八張中繼 CA 中只有一張曾實際用於生產環境,且沒有任何一張簽發過給網站或終端使用者的憑證。Cisco Talos 至 10 月 21 日 14:00 UTC 也表示尚未在野外看到任何涉及這些憑證的惡意事件。Qualys 的掃描 QID 5019897 也已就緒,可用來盤點自家環境的暴露程度。所以「任何人都能冒充 github.com」是能力上的事實,不是「已經發生了」的事實。
第二,瀏覽器使用者其實是安全的,理由不只是封鎖。 事件官網指出,這八張中繼 CA 在 2025 年 4 月到 10 月之間沒有任何憑證透明度日誌的紀錄。也就是說,強制執行 CT 的客戶端(Chrome、Edge、Safari、Firefox)從一開始就不可能被拿來攻擊——這些憑證根本沒被登錄過。這是一個相當關鍵的細節,也代表整件事的風險高度集中在不執行 CT 的非瀏覽器客戶端。
第三,關於「3 到 8 bit 熵值」這個數字。 這個區間來自 Qualys 與 Talos 對 2025 年 4 月 30 日那次金鑰生成儀式的分析,指的是弱金鑰被產生並誤用的部分。事件官網同時提到,Aikido 的分析指出其中一把私鑰的數值就是 4,最多 256 次猜測即可還原。這個數字之所以讓人背脊發涼,不是因為 4 這個值本身有多特殊,而是因為它徹底證明了流程失效:一個 P-384 橢圓曲線私鑰,正常情況下永遠不可能被生成成這種東西——這不是演算法弱,而是產生金鑰的流程壞了。至於這個流程缺陷是純粹的工程意外還是別有意圖,目前沒有任何公開證據可以定論,HN 上也有網友提出較為戲劇性的推測,但那些都沒有證據支持。
下一步
值得追蹤的三件事:
- Apple 什麼時候推的命令列工具修補。 官方說「未來的軟體更新」,但沒有時程。在那之前,使用者只能手動清理 cert.pem,而且每次系統更新後都要重做。
- Chrome 10 月 27 日移除 emSign ECC Root CA - G3 的後續影響。 這個根底下還有其他未被撤銷的中繼 CA,Chrome 預定 10 月 27 日(PDT)讓這個移除在所有裝置上生效,部分合法憑證會因此失效,eMudhra 承諾協助受影響的訂戶遷移到其他 PKI 層級。
- 有沒有第三把「4」。 目前八張都已封鎖,但同一個弱金鑰生成流程是否還影響了其他未被揭露的憑證,沒有人能確定。Go 團隊的處理方式是過濾全部八把的 SPKI 雜湊,而不是只擋一張。
延伸閱讀
- eMudhra CA 事件官網:eMudhra Intermediate CA Compromise
- eMudhra CA 事件官網:Apple’s git still trusts the compromised eMudhra certificates
- Apple 官方文件:About the compromised eMudhra intermediate CAs
- Apple 官方文件:About the security content of macOS Golden Gate 27.2
- Google Chrome 團隊:Protecting Chrome and Android Users from Compromised eMudhra Intermediate CA Certificates
- Microsoft MSRC:Microsoft’s response to compromised eMudhra certificate authority keys
- Cloudflare:8 eMudhra certificates are compromised. Here’s what you need to know
- Cisco Talos:Compromised eMudhra intermediate certificates
- Qualys:How to Identify Compromised eMudhra Certificates (CVE-2026-111943 / CVE-2026-111944)
- Aikido:eMudhra CA compromise — eight private keys, and one of them is 4
- Hacker News 討論串(850 分、332 則回覆)
網友熱門留言 (9)