編按:本文綜合整理自 TRM Labs 技術分析報告〈North Korea Steals USD 6.36 Billion From Binance in the Largest Hack in History〉、Bitquery 鏈上調查〈Binance Hack: $6.3B Drained on 9 Chains, $2.7B Frozen〉、Binance 官方公告〈Security Incident Update〉、TechCrunch 報導、路透社報導〈Binance freezes assets after $6.3 billion heist〉、Tether 執行長 Paolo Ardoino 的 X 貼文、CZ 的 X 貼文 與 Hacker News 討論串(1242 分、678 則回覆),並加入 Siami 編輯部觀點與分析。
2026 年 10 月 29 日星期四晚間,全球最大的加密貨幣交易所 Binance 停止讓用戶提款。官方公告的說法是「正在調查一項潛在的安全問題」,同時聲明「用戶資金完全安全」。
等到同一批工程師終於對外說清楚時,錢已經不見了。
依 TRM Labs 的鏈上追蹤,攻擊者從 20:05 UTC 起,在不到四小時的時間內搬走約 63.6 億美元等值的加密資產,橫跨 十條區塊鏈。這是史上最大宗的加密貨幣竊案,規模約為 2025 年 2 月 Bybit 案(15 億美元)的四倍。
這不是「又一次交易所被駭」。2022 年的 Binance 事件是鏈上搶跑、120 萬枚 BNB 被以接近市價的價格換走;這一次是攻擊者取得交易所內部提款簽署基礎設施的控制權,讓交易所自己的系統一筆一筆簽出 63 億美元的合法轉帳。鏈上看不出任何異常——每一筆交易都有 Binance 有效的數位簽名。
一場四小時、橫跨十條鏈的結構性掏空
整個攻擊的節奏快到幾乎沒有-debug 的空間。依 Bitquery 與 TRM Labs 兩份獨立鏈上追蹤,時間軸大致如下:
- 14:54 UTC — 攻擊者的 gas 錢包從 Tornado Cash 混音器提走約 1 ETH 作為啟動燃料
- 20:04–20:09 — 第一筆失血:五個 Binance 的 XRP Ledger 帳戶把 2.3346 億枚 XRP 全數轉到一個一分鐘前才存在的地址,每個帳戶只留下最低餘額。這筆 XRP 至今原地未動
- 20:10 — Solana 與 Optimism 緊接著遭殃
- 20:20 — Binance 的 Bitcoin 熱錢包在同一個區塊內轉走 18,270 枚 BTC,並在同一區塊內拆成 1,000 枚與 100 枚的圓整單位——這是典型的「剝皮鏈」(peel chain)手法
- 20:24 — Ethereum 主攻:單一交易搬走 167,464 ETH、16 億 USDT 與 62 種其他代幣
- 21:01 — Tether 第一次凍結;21:04 Circle 凍結 8.23 億 USDC;21:25 Tether 執行長 Paolo Ardoino 宣布已凍結超過 15.67 億枚 USDT
- 22:33 — Binance 暫停提款(依媒體報導)
- 23:05 — 第二波掃到 Avalanche 與 Polygon
- 23:56 — Ethereum 最後一筆轉出
- 00:10 — Binance 撤銷那筆 EIP-7702 授權,鉤子關閉
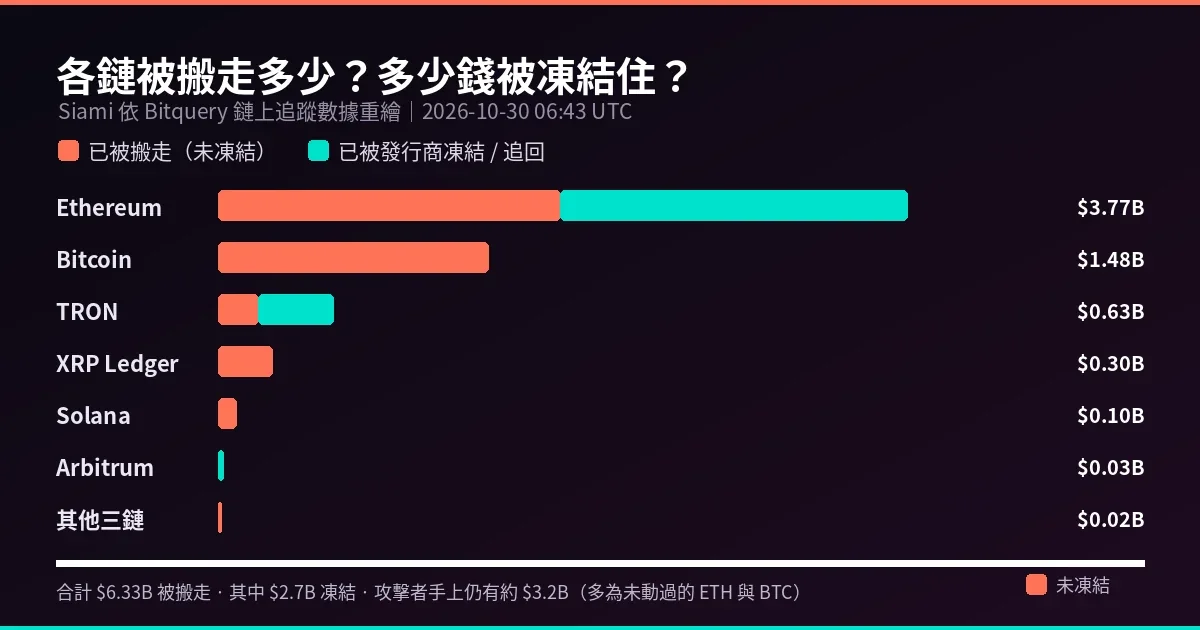
各鏈的損失分布極不平均。Ethereum 一條鏈就吃掉了 37.7 億美元,比特幣 14.8 億、TRON 6.28 億、XRP Ledger 3 億、Solana 9,600 萬。Bitquery 特別指出,XRP Ledger 那條線與其他攻擊不共用地址,但它轉帳的建構方式(當日手續費高於 Binance 自己的付款)與其他鏈高度一致,而 Binance 官方約 63 億美元的估算,只有把這批 XRP 算進去才會對得上。
關鍵技術:50 筆預簽授權,把熱錢包變成別人的掃帚
Binance 官方的初步結論是:事件可能起始於一名 DevOps 工程師的筆電遭入侵,攻擊者因此取得內部服務權限,可以「提交未經授權的提款交易」,而公司「沒有發現任何錢包私鑰外洩的證據」。
鏈上證據完全支持這個說法——17 個被掏空熱錢包中的每一筆轉出都帶有 Binance 有效的簽名。簽名是真的,但要求簽名的軟體不是 Binance 的。 比特幣上的轉帳手續費約為平常的兩倍,TRON 與 XRP Ledger 上則用了 Binance 當晚自己從未使用過的設定。
但以太坊這一段更為精巧,也更值得所有做錢包基礎設施的人盯著。自去年 Pectra 升級後,以太坊錢包可以簽署一種稱為 EIP-7702 的授權——它允許錢包借用某個智慧合約的程式碼並以自己的身分執行。主攻前四分鐘,攻擊者的錢包送進一批共 50 筆這樣的授權,針對 Binance 最繁忙的以太坊熱錢包 Binance 14。
關鍵在於:每筆授權只在一個精確的交易序號(nonce)下有效。攻擊者一次備妥 50 筆,涵蓋連續的每一個序號,只要有一筆命中就成功。命中之後,那個錢包從 20:20:59 開始執行的就是攻擊者自己的程式碼,攻擊者用自己錢包觸發了七次掃蕩,持續 3 小時 50 分鐘才在 00:10:35 被撤銷。
這是整起事件裡最值得警惕的一環:不需要私鑰、不需要直接攻破簽章機制,只需要讓簽署服務以為自己在處理合法請求。 而且在提款被暫停之後,攻擊者的程式碼還又跑了超過一個半小時——撤銷的速度比偵測的速度慢。
27 億被凍結,32 億仍在攻擊者手上
穩定幣是這場災難裡唯一還算奏效的防線。USDT 與 USDC 這類代幣合約自帶「開關」,發行商可以凍結某個地址的餘額,讓裡面的代幣無法轉移。
Tether 與 Circle 加上 Arbitrum 安全委員會以及另外四家較小的發行商,合計凍結或追回約 27 億美元。Bitquery 的細節相當刺眼:Tether 在以太坊與 TRON 上一共對 11 個錢包動過手,其中 6 個在凍結指令落地時已經是空的;有一個錢包在距離凍結不到一分鐘前,剛好把 1.3 億 USDT 轉出去。
在以太坊與 TRON 合計被拿走的 24.88 億 USDT 裡,17.59 億被 Tether 凍結(佔 71%),7.29 億在凍結落地前就透過 UniswapX、1inch Fusion、Uniswap 自己的池子以及 Aave 借貸換成了 ETH 與 TRX。
攻擊者的收益因此不只是「偷走」,而是用偷來的美元買了更多 ETH:Bitquery 統計,到 10 月 30 日 06:43 UTC,攻擊者手上持有 508,621 枚 ETH,遠高於它從 Binance 拿走的 200,630 枚——多出來的約 30.8 萬枚 ETH 是用偷來的穩定幣買的,價格平均比市價高約 15%(這是急著換現的流動性溢價)。TRM Labs 則估算攻擊者目前持有超過 42 萬枚 ETH 與 18,270 枚 BTC,約 24 億美元已經超出任何發行商能觸及範圍。
Bitquery 同時點出一個細節:截至 06:43 UTC,這 32 億美元「沒有任何一筆被送到已知交易所或混音器」,其中七個以太坊錢包從成立至今沒發過任何一筆交易。
為什麼這件事重要
這起攻擊把「交易所被駭」這件事的性質,往前推了一個世代。
2022 年那次 Binance 被盜,攻擊者是鏈上搶跑、搶在提款機器人前面把 BNB 換走,交易所最後自己掏錢賠用戶——是一場價格遊戲。這一次是攻擊者拿到交易所簽署基礎設施的存取權,讓交易所的系統合法地轉出 63 億美元,交易所連「自己的錢包被怎樣了」都說不清楚,只能說「簽名都是真的」。
更值得台灣與華亞的科技圈注意的是攻擊的準備期。TRM Labs 追出,攻擊者至少在得手前 36 小時就開始佈局:10 月 28 日早上從 Tornado Cash 分三次小額提款作為操作錢包,10 月 29 日早上部署第一段程式並在兩個非目標錢包上測試,當天稍晚再在第三個錢包上演練最終版本並把測試資金轉回自己身上,四小時後同一段程式才被安裝到 Binance 的熱錢包上。這已經是標準的紅隊演練流程——測試、演練、確認無誤,再上生產環境。
第三,北韓的歸因不是隨口猜測。TRM Labs 以「高度信心」將本案歸因於 TraderTraitor,並列出三項與 Bybit 案(2025 年 2 月,FBI 已認定同一組織)以及 2026 年 4 月 KelpDAO 案相符的模式:小額 Tornado Cash 提款作為操作錢包、得手前就開始的長期備料、以及預先簽好授權再一次性爆發執行。ZachXBT 與安全公司 Blockaid 也各自指向北韓,CoinDesk 隨後報導。TRM 指出,北韓自 2017 年以來累計的加密貨幣竊取金額,在本案之後已遠超 60 億美元。
第四,這不是巧合,而是結構性的。熱錢包本質上就是一台永遠開著、隨時能簽署轉帳的機器。任何人只要能對交易所內部服務取得一個有效會話,就能讓這台機器替他工作。而當錢已經變成以太坊上的 ETH 或比特幣上的 BTC 並躺在從未轉出過的錢包裡,中心化的穩定幣黑名單就再也夠不到它。這次 27 億美元的攔截,靠的是穩定幣發行商願意配合;剩下的 32 億,靠的是沒有機制。
數據解讀與質疑
先確認數字,因為這次連「損失多少」都還在變。63 億、63.6 億、62.3 億這幾個數字都出現在權威來源裡,但口徑不同:TRM Labs 以「資產被取走當下的價格」計算,得 63.6 億;同一批資產以 10 月 30 日的現價折算則約 62.3 億;Binance 官方給的「估計影響」是約 63 億;而 Bitquery 統計的鏈上流出是 63 億、涵蓋 9 條鏈,TRM 則追到 10 條鏈(多出的 Avalanche 約 2,800 萬美元)。比較時務必先對齊口徑,否則會得出「數字對不上」的錯誤結論。
其次是「用戶資金安全」這句話的精確含義。Binance 與 CZ 都說會全額補償,但補償的是用戶,不是鏈上錢包本身——那 63 億美元的鏈上紀錄永遠改寫不了,Binance 也不會、也不該做以太坊式的鏈回滾。Hacker News 上有網友對這點的觀察相當精準:DAO 事件之所以能回滾,是因為被竊資金有 28 天時間鎖;本案沒有時間鎖,從技術上講根本無從回溯。
第三,一個更尖銳的質疑是穩定幣發行商為什麼能凍結那 27 億。有網友指出,USDT 的黑名單是寫在合約裡的,發行方可以凍結任何地址、任何理由。這次它成了全世界最高效的追回機制,但同一個機制也意味著「USDT 不是去中心化資產」——你可以在被駭客盯上的當下靠中心化機構救回錢,也可以在任何時候因為一個中心的決定而失去動用它們的權利。TRM 的數據也擺在同一個框架裡:本次 Tether、Arbitrum 安全委員會合計的凍結與救援動作,本身就是中心化治理在鏈上執行權力的實例。
最後是保險的問題。Hacker News 上一則被頂起的質疑相當直接:熱錢包曝險這麼大,為什麼交易所的保險基金不是等額的?這個問題在接下來幾天會有答案——而答案會決定這件事對散戶的實際杀伤力有多大。
接下來看什麼
- Binance 是否公佈完整事後報告:目前只說了「DevOps 工程師筆電」與「無私鑰外洩」兩點。內部服務的存取控制是怎麼被突破的、EIP-7702 授權為什麼沒有速率限制或目的地白名單,這兩個問題還沒有答案
- Binance 會不會賠、賠多少、以什麼形式賠:CZ 說的是「以股東身分期待用戶資金全額被補償」,這句話的法律身分與兌現方式都還懸著
- 那 32 億美元的後續:會不會出現第一批「在交易所被駭後仍能追回部分資產」的案例,會決定下一次用戶的行為反應
- Arbitrum 安全委員會這次開了先例:把攻擊者的 ARB 與 ETH 移進鎖定錢包是一種鏈上治理動作,這類動作的先例成本需要被認真對待
- 其他交易所的風險評估:EIP-7702 授權 + 提款簽署服務的組合弱點,是不是只有 Binance 用了這種架構
一句話總結:這不是駭客變得更強了,而是攻擊面從「鏈上」搬到了「交易所內部」——63 億美元沒有任何一筆被盜走鏈,它們是被合法簽名送出來的;而 27 億美元的追回,也不是靠去中心化機制,而是靠穩定幣發行商願意按下開關。
延伸閱讀與資料來源
- TRM Labs〈North Korea Steals USD 6.36 Billion From Binance in the Largest Hack in History〉 — 北韓歸因依據、逐鏈金額、36 小時準備期細節
- Bitquery〈Binance Hack: $6.3B Drained on 9 Chains, $2.7B Frozen〉 — EIP-7702 授權機制、50 筆授權與 nonce 比對、11 次凍結逐一追蹤
- Binance 官方公告〈Security Incident Update〉 — DevOps 工程師筆電、無私鑰外洩、63 億美元影響估計
- TechCrunch〈Binance pauses withdrawals as hackers suspected of stealing billions in crypto〉 — Binance 發言人 Ross O’Leary 說法、暫停多鏈提款
- 路透社〈Binance freezes assets after $6.3 billion heist〉 — 市場與監管層面的即時反應
- Tether 執行長 Paolo Ardoino 的 X 貼文 — 15.67 億 USDT 凍結數字
- CZ 的 X 貼文 — 「用戶資金安全」與「全額補償」說法
- Hacker News 討論串(1242 分、678 則回覆) — 穩定幣黑名單、自託管風險、交易所保險基金的討論
- CNA 影片:Binance US$6.3b crypto heist likely linked to North Korea
網友熱門留言 (10)