編按:本文綜合整理自 Binary Security AS 研究原文〈Azure’s Weakest Link - Five Full Cross-Tenant Compromises〉、系列第二篇〈Azure’s Weakest Link - Full Cross-Tenant Compromise〉、系列第一篇〈Azure’s Weakest Link? How API Connections Spill Secrets〉、Microsoft Security Response Center 官方 BlueHat Asia 2026 演講影片〈One root cause, three cross-tenant breaks in Azure〉、Microsoft BlueHat 官方 X 貼文、NVD:CVE-2026-70200、NVD:CVE-2026-83944、MSRC:CVE-2026-56161、Microsoft Learn:Azure Logic Apps 安全存取與資料 與 Hacker News 討論串(322 分、59 則回覆),並加入 Siami 編輯部觀點與分析。
2026 年 10 月 2 日,挪威資安研究者 Haakon Wik Gulbrandsrud 在 Binary Security AS 官方部落格貼出一篇標題直白的文章:〈Azure’s Weakest Link - Five Full Cross-Tenant Compromises〉。
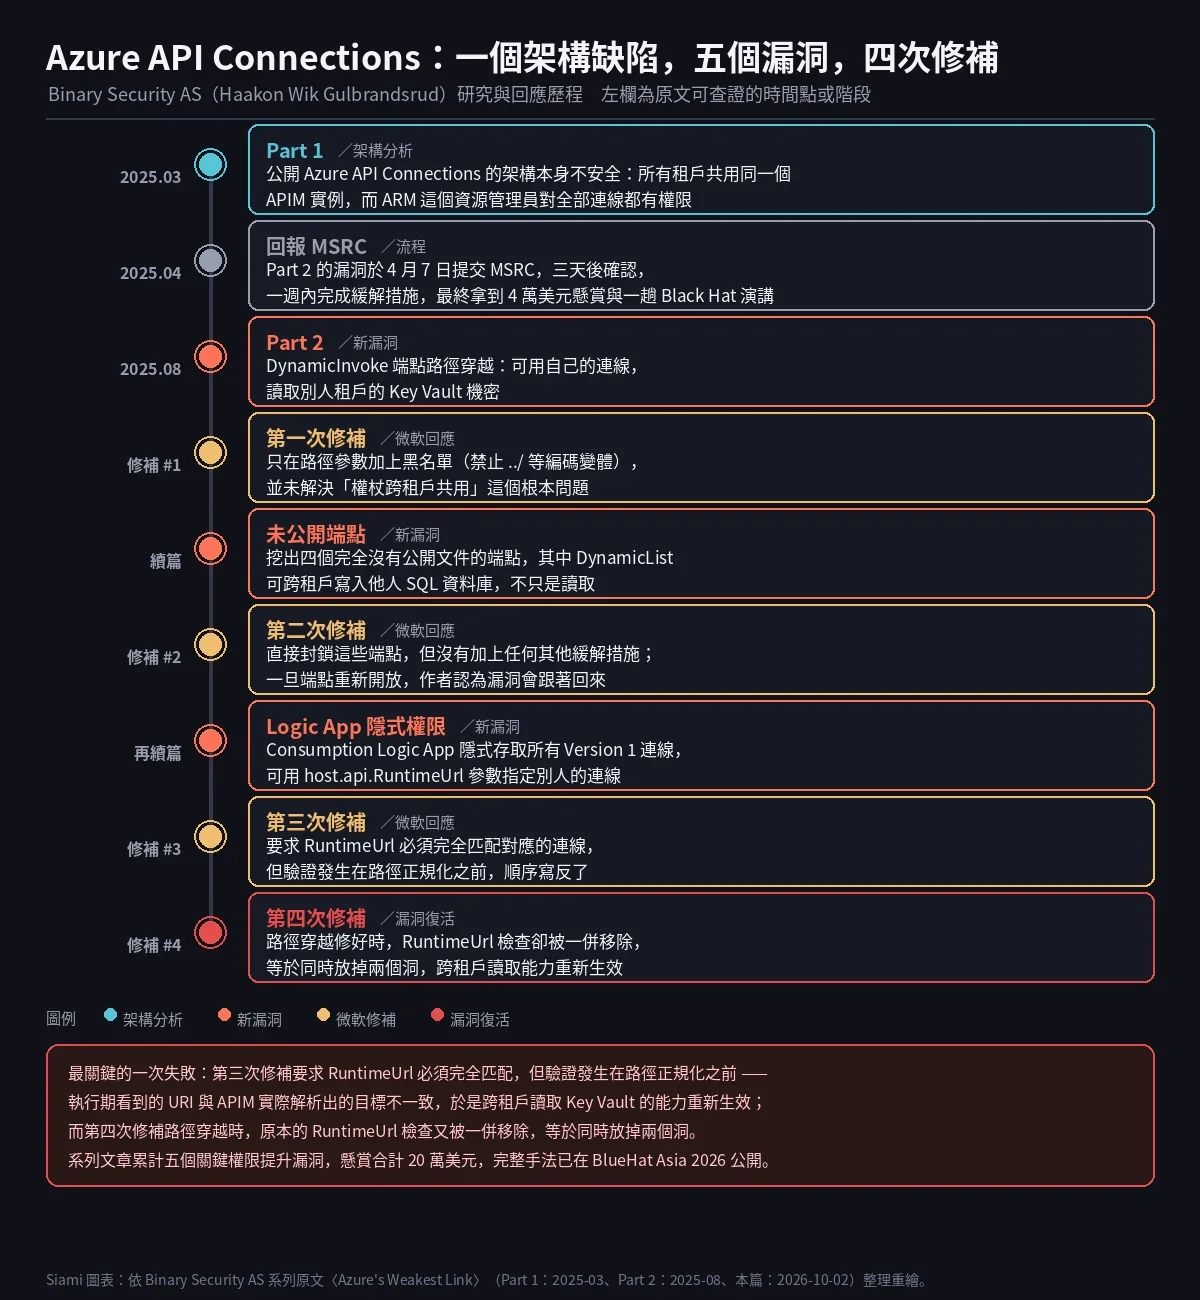
這是他這個系列的第三篇。前兩篇分別是 2025 年 3 月的〈Azure’s Weakest Link? How API Connections Spill Secrets〉與 2025 年 8 月的〈Azure’s Weakest Link - Full Cross-Tenant Compromise〉。三篇合起來,是一條從「架構分析」到「跨租戶完整淪陷」再到「四個變體」的完整研究路線。
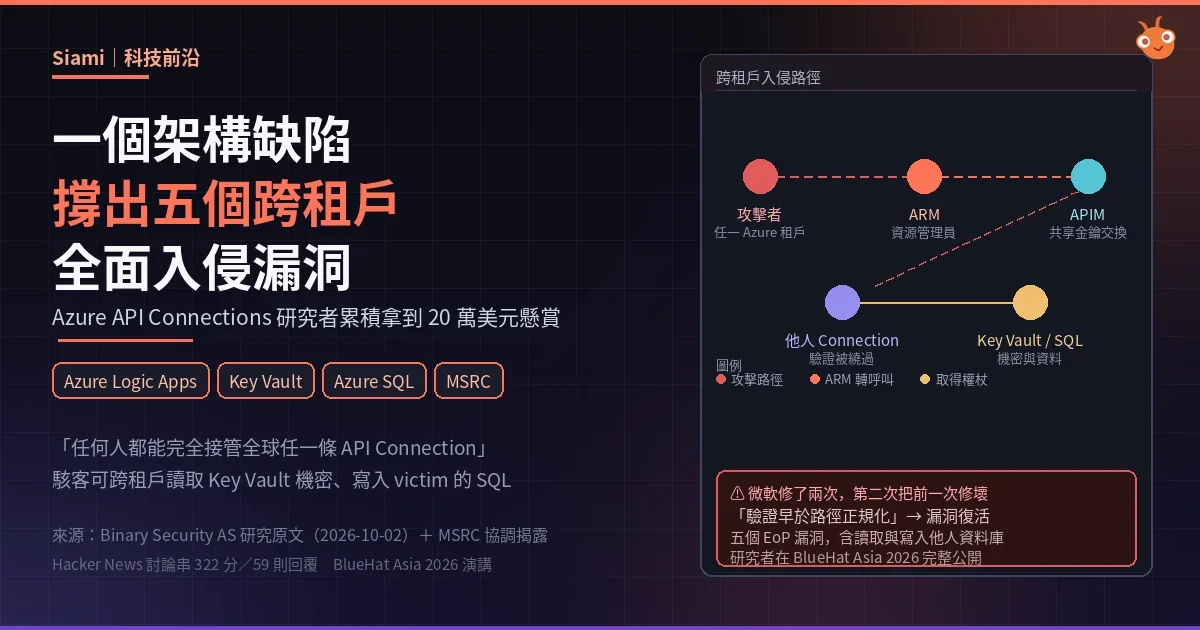
核心結論一句話講完:Azure Logic Apps 底層的 API Connections 有一個共用基礎設施的架構缺陷,任何租戶的攻擊者都可能用別人的連線憑證,直接讀走別人 Key Vault 裡的機密、寫入別人的 Azure SQL 資料庫。
整個系列累積五個 Azure 提權漏洞,懸賞合計 20 萬美元。
架構弱點:所有人都走同一扇門
要理解這件事,得先看 Azure Logic Apps 的運作方式。
一條 Logic App 要呼叫外部服務(例如 Key Vault、Jira、Salesforce、SQL),必須建立一條「API Connection」來存放該後端的驗證憑證。問題出在這條連線實際上不是放在你自己的租戶裡,而是建在一個所有租戶共用的 Azure API Management(APIM)實例上。
Microsoft 官方文件自己寫得很清楚:多租戶的 Azure Logic Apps「共用同一套處理資源(運算、儲存、網路等等)」。這在效能與成本上是合理的設計——不可能為每個客戶開一台專屬機器。但資安上,這意味著一道分隔線被畫在了雲端控制平面裡。
Gulbrandsrud 在第一篇裡畫出的資料流向是這樣的:
- Logic App 對共用的 APIM 實例發出查詢
- APIM 先檢查該連線類型的 swagger(OpenAPI)定義,確認這是個合法 action
- 進行一場鑰匙交換:把輸入的 token 換成後端服務實際設定的那把 token
- APIM 帶著新 token 完成對後端的呼叫
關鍵在第 3 步。APIM 是拿「誰發起請求」來決定要換哪一把 token——而 ARM(Azure Resource Manager,作為資源管理器)基本上對所有連線都有完整權限。
微軟自己公開的架構圖,等於把攻擊路徑畫出來給你看:只要能讓 ARM 替你去操作「不是你擁有」的連線,你就會拿到那條連線背後服務的完整存取權。
而 API Connections 允許被接上的後端,範圍幾乎是無限的:Key Vault、Azure SQL、Storage Blob、Defender ATP、企業版 Jira、SalesForce,以及任何一個「外接服務」。真正擋住利用的,就只剩下各層系統後來加上去的輸入驗證。
第一個漏洞:路徑穿越
2025 年 8 月公開的第二篇,記錄的是系列的第一個跨租戶漏洞。
Gulbrandsrud 從 ARM 的 REST API 端點下手。當 ARM 收到 API Connection 定義裡的路徑參數、並把它接到 action endpoint 上時,請求會長成這樣:
/apim/[ConnectorType]/[ConnectionId]/[Action-Endpoint]資安研究者看到這種組法都會有同一個念頭:既然 ARM 對所有連線都有權限,那能不能從自己的連線穿越到別人的?
答案是可以。把路徑參數寫成 ../../../../[VictimConnectorType]/[VictimConnectionID]/[action] 就成了。實際 payload 長這樣:
/subscriptions/8e3ce52f-.../resourceGroups/token-storer/providers/Microsoft.Web/connections/custom2/DynamicInvoke?api-version=2018-07-01-preview
"path/%2e%2e/%2e%2e/%2e%2e/%2e%2e/apim/keyvault/fd8d0f4f4069495991ccb4974f96a1ed/secrets/victimsecret/value"
回傳的,是別人 Key Vault 裡的機密值。
這個漏洞在 2025 年 4 月 7 日通報 MSRC,三天後確認,一週內完成緩解措施,最後拿到 4 萬美元懸賞與一趟 Black Hat 演講。
但微軟的第一版修補方式,藏了後續四篇的伏筆——它限制的是路徑,不是權杖。黑名單擋掉 ../ 這種變體,而不是從根本解決「ARM 對全部連線都有權限」這件事。
四個變體:漏洞從一個變成一串
2026 年 10 月這篇,就是把那個沒修到根的洞一路挖下去。
變體一:四個未公開端點
Gulbrandsrud 注意到 ARM 的資源型別裡除了 DynamicInvoke,還藏著四個完全沒有公開文件的函式,其中一個叫 DynamicList。他為了確認這條路徑,建立了一台 Standard Logic App(它有專屬主機),SSH 進去把程式碼挖出來看。
結果不只是能讀。DynamicList 讓他可以跨租戶寫入受害者的 SQL:
/subscriptions/162fc6db-.../resourceGroups/api-connection/providers/Microsoft.Web/connections/custom_validator/DynamicList?api-version=2018-07-01-preview
"victimservice.database.windows.net,VictimDatabase"
"Insert INTO MySecrets VALUES ('NewEvilSecrets', 3)"
從讀取機密升級成寫入資料庫。微軟第二次修補時的做法是「直接封鎖這些端點」,原文寫得很坦白:沒有其他緩解措施,如果這些端點哪天重新開放,「我會假設它們仍然有漏洞」。
變體二:Logic App 的隱式權限
第二個變體繞開了 API Connection 這一層,直接從 Logic App 本身下手。Gulbrandsrud 發現 Consumption 與 Standard 兩種 Logic App 的連線建立流程有一個細微但關鍵的差異:
- Standard Logic App:建立專屬主機,有受控的身分(managed identity),會被明確授權存取該連線。
- Consumption Logic App:工作流程與其他客戶共用同一批資源,沒有可授權的身分——所以「根本不會去授權它」。
推論很直接:每一個 Consumption Logic App 對所有 Version 1 的 API Connection 都有隱式存取權。 唯一的阻擋是輸入驗證。
變體三:RuntimeUrl 參數
第三個變體是整篇研究裡最漂亮的一擊。
在 Logic App 的程式碼檢視模式(code view)裡,有一個參數可以把整條路徑改掉——用「別人連線的」runtime URL 取代「你連線的」。只要結尾的主機名稱正確,系統會自動附上需要的 Authorization header。
微軟的修補要求 runtime URL「必須完全匹配」對應的連線,錯誤訊息長得像這樣:
The host API runtime URL is not valid for the API connection ’…’. The runtime URL path must match the expected API endpoint ’…’
看起來很到位。但實際上驗證發生在路徑正規化之前。執行期看到的 URI 與正規化後 APIM 實際解析出的目標並不一致——於是攻擊重新成立,又是一個 critical 漏洞。
變體四:修補把修補修壞了
第四個變體發生在微軟修完路徑穿越之後。
原文的描述是:當路徑穿越被修好時,原本的 RuntimeUrl 路徑卻不再被驗證,於是那個攻擊又可以重演了。也就是說,第四次修補同時做了兩件事:修掉路徑穿越,並且移除 RuntimeUrl 檢查——結果是前面兩個漏洞一起復活。
Gulbrandsrud 對此的評價是帶著調侃的:這次修補把「驗證早於路徑正規化」這個洞堵住了,但代價是把 RuntimeUrl 參數整個放生。
五個 CVE,評分最高 10.0
這些漏洞在微軟官方就是有編號的正式漏洞。NVD 上針對 Azure Logic Apps 的五筆紀錄,發布日期橫跨 2026 年 1 月到 9 月:
| CVE | 發布日期 | 弱點類型 | CVSS |
|---|---|---|---|
| CVE-2026-21227 | 2026-01-22 | 路徑穿越(CWE-22) | 8.2 / 9.8 |
| CVE-2026-42823 | 2026-05-12 | 存取控制失效(CWE-284) | 9.9 CRITICAL |
| CVE-2026-56161 | 2026-08-07 | 存取控制失效(CWE-284) | 9.6 CRITICAL |
| CVE-2026-70200 | 2026-09-17 | 路徑穿越(CWE-22/CWE-285) | 10.0 CRITICAL |
| CVE-2026-83944 | 2026-09-17 | 存取控制失效(CWE-284) | 10.0 CRITICAL |
三筆 9.6 到 10.0 的 CRITICAL,兩筆最高分 10.0。
Gulbrandsrud 對整體協調過程的評價是:「本文提到的所有漏洞,在我通報之後都在合理的時間內被修掉;過程中跟 MSRC 有過一些分歧,但整體而言我對結果很滿意。」這句話值得記下來——他不是在抱怨怠惰,而是在描述一個修補節奏追不上架構變化的結構性問題。
完整手法沒有藏著。2026 年 10 月 29 日,微軟安全回應中心(MSRC)官方 YouTube 頻道直接放出 BlueHat Asia 2026 的完整演講〈One root cause, three cross-tenant breaks in Azure〉,29 分鐘無刪節。微軟官方 X 帳號的說法是:「在 BlueHat Asia,Haakon Wik Gulbrandsrud 拆解了他針對 Azure Logic Apps 與 API connections 的研究,展示單一架構根因如何導致多個跨租戶安全問題。」
(微軟安全回應中心官方頻道完整收錄 Haakon Wik Gulbrandsrud 的 BlueHat Asia 2026 演講:從「共用 APIM 實例」這個架構觀察開始,一路演示如何在 ARM 層做路徑穿越、如何挖出未公開端點,以及如何讓 Consumption Logic App 隱式存取他人連線。)
為什麼這件事重要
第一,這是雲端隔離模型的問題,不是單一產品的 bug。
多數人理解雲端安全時,心裡的模型是「自己的資源跟別人的資源之間有一道牆」。但在 Azure Logic Apps 這裡,牆被畫在應用層,而所有租戶的連線都擠在同一個 APIM 實例上,ARM 這個控制平面元件對全部連線都有完整權限。Gulbrandsrud 這三篇研究真正示範的是:當隔離是藉由「共用控制平面 + 應用層驗證」實作的,任何一個驗證缺口都會直接變成跨租戶存取。 修補一個驗證缺口,下一個就會從縫隙裡長出來——這正是四個變體的由來。
第二,這是「修補不等於修好」的教科書案例。
第一次修補擋掉 ../ 的路徑變體,而不是解決 ARM 的權限問題,於是四個變體接連出現;第四次修補把 RuntimeUrl 檢查一起移除,又讓前兩個漏洞復活。Cloudflare、Wiz、Trail of Bits 這些年揭露的雲端跨租戶問題,幾乎都遵循同一個模式:漏洞不在「有沒有人寫錯程式碼」,而在「這個架構假設了什麼,而假設不成立時會怎樣」。
第三,對 .NET/Azure 企業客戶來說,這直接對應到真實的資產分佈。
HN 討論串裡有人說了一句很實在的話:企業採購本來就偏向單一供應商,況且已經買了 Intune、Teams 等一堆授權,再加 Azure 比較好談預算。另一位的回應更直白:「我寫 .NET 一輩子待過的公司全都用 Azure。」在這種部署密度下,Key Vault 裡放的是整個企業的資料庫連線字串、API 金鑰、第三方服務憑證——一條跨租戶讀取路徑的價值,等於整個企業的憑證庫被打開。
數據解讀與質疑
「五個漏洞」這個數字需要拆開看。
Gulbrandsrud 在文中說的是「API Connections 總共讓我賺到五個 Azure 關鍵提權漏洞」。但這五個的性質並不相同:第一個是 2025 年 8 月就公開的路徑穿越(拿到 4 萬美元),後面四個是這次新挖出來的變體。而 20 萬美元的懸賞,是整個系列累計的數字,不只這一篇。把單篇與系列數字混為一談會高估單次漏洞的價值——這也是 HN 上有人挑明「這個金額橫跨兩年、跨越多個 CVE」的原因。
修補的「四次」跟 CVE 的「五筆」對不上,是正常的。
CVE 是漏洞本身的編號,修補則可能涵蓋多個漏洞、也可能一個修補同時動到多個漏洞。Gulbrandsrud 描述的三次修補循環(第一次擋路徑、第二次封端點、第三次要求 RuntimeUrl 完全匹配、第四次修路徑穿越但移除 RuntimeUrl 檢查)與五筆 CVE 之間,官方並未公開一一對應表。第五筆 CVE-2026-83944 與 CVE-2026-70200 同在 2026 年 9 月 17 日發布,兩者都是 10.0 CRITICAL,時間上與「第四次修補同時引爆兩個漏洞」的情境相當吻合,但這是時序推論,不是官方聲明。
「理論上」三個字,是這份研究的真正爆點。
Hacker News 上有位評論者的提問被原封不動寫進研究者的回覆裡:「報告跨租戶問題,外部研究者用一條漏洞鏈拿到的是美元;員工報告帶有驗證的『理論性』問題,換來的是一堆追問你為什麼在看這個問題的質問。」在同一串討論裡,還有人提到聯邦net安全專家當時對微軟雲的評價是「一堆狗屎」,但他們照樣核准了。
換句話說,這類架構級的漏洞有個結構性困境:最有能力發現它的人,是寫出這個架構的人;而最有動力通報它的人,是架構外部的人。 微軟把跨租戶漏洞的通報與獎金機制建在外部研究者身上,這個設計本身是有效的(20 萬美元就是證明),但它無法解決「內部看見了卻說不出口」的那一類。
還有一個作者自己都點出的隱憂。
第二個修補只是「把這些端點封鎖」,沒有其他緩解措施。作者直接寫道:這些端點若哪天重新開放,他會假設漏洞依然存在。這不是杞人天憂——這正是同一篇文章裡第三次、第四次修補的劇本:補上 A,順手放掉 B。
網路回應
討論串(322 分、59 則回覆)最被低估的一段,是作者本人現身的回覆。
有人追問微軟的 admin consent 流程回呼可被偽造(只要知道對方的 tenant ID),作者本人跳出來說:「就是我。但我沒看懂你的問題。可以說明一下嗎?或者更好的是直接用 email 或開一個 MSRC 案件回覆我。你只要附上漏洞編號,我就能直接轉給對應窗口。」底下立刻有人接:「這是聯絡到微軟真人工程師最可靠的方法。」
討論串裡對「修補品質」最不留情面的評語,是網友 outworlder 的總結:漏洞被通報,微軟修了——修錯了;再通報,這次修好了——然後把前一次的修補弄壞。「真是一場馬戲秀。」
至於企業為什麼還留在 Azure,討論串裡的答案很一致:採購便利、預算好談、資料中心在本地、.NET 生態。xmcp123 一句話總結:「2002 年就是同樣的理由。『沒有人因為買微軟而被開除。』」
有人問到「建議裡提的『把資源名稱加隨機性』是不是就是為了這個」,thewisenerd 回了句:「(不相關的安全靠隱晦,哈)。」
最後,網友 mapotofu 的提問可能是整串討論裡最值得記下來的:「『搬到雲上!』他們說。雲:那我們就來看看你們的平台設計在未來幾年撐不撐得住,看它能不能擋住 LLM 做更多這類型探索,也看 MSFT 修不修得動。」
編按:本文綜合整理自 Binary Security AS 系列原文〈Azure’s Weakest Link〉、MSRC 官方 BlueHat Asia 2026 演講、NVD 官方漏洞資料庫 與 Hacker News 討論串,並加入 Siami 編輯部觀點與分析。
網友熱門留言 (12)