編按:本文綜合整理自 Atlas Security 技術分析〈Linux’s October 2026 TCP Use-After-Free: CVE-2026-98432〉、Anthropic Frontier Red Team 研究〈Discovering and exploiting vulnerabilities in critical, real-world software with Claude〉、Linux 核心 CNA 官方 CVE 紀錄 CVE-2026-98432、Red Hat 安全公告 RHSB-2026-016、AlmaLinux 官方公告、Go Security Team 於 oss-security 的說明、Ubuntu 官方 CVE 頁 與 Linux 核心修補 commit e3f33b0,並加入 Siami 編輯部觀點與分析。
2026 年 10 月 1 日傍晚,Linux 核心網路開發者 Eric Dumazet 推出一個四行的修補 commit,標題是「ipv4: free inet_opt and ireq_opt after an RCU grace period」。commit 訊息裡的第一行寫著回報者姓名:Xinyang Ge,Anthropic。
十天後,這個 commit 對應的 CVE 編號正式公開:CVE-2026-98432,Linux 核心自己的編號機構( CNA)給出 CVSS 3.1 9.8「Critical」——網路可達、攻擊複雜度低、不需要任何權限、不需要使用者互動、機密性完整性可用性全失。
而最讓資安圈震動的,是 Anthropic 自己在 10 月 27 日公開的一份文件:他們用一個尚未發表的內部研究模型,讓 Claude 寫出了一支可以真的拿到 root 的 exploit。
一個存在十年的記憶體釋放後重用
要理解這個漏洞,得先理解 Linux 核心「半開連線」的處理方式。
當一台 Linux 伺服器接受一個 TCP 連線時,核心會先用一個輕量的 request socket 記住這個還沒握完手的連線,等三方握手完成後,再轉成一個完整的 socket。如果發起連線的那一方的 IPv4 標頭帶了選項( options),核心會把這些選項保留下來,好在回應時如實回送。
問題出在交接的那一瞬间。tcp_v4_syn_recv_sock() 把 request socket 上的選項所有權直接轉給新建的 child socket,沒有複製。而 child socket 沒有 SOCK_RCU_FREE 標記,inet_sock_destruct() 用的是普通的 kfree() 釋放記憶體。
這就形成了一個典型的競爭條件:
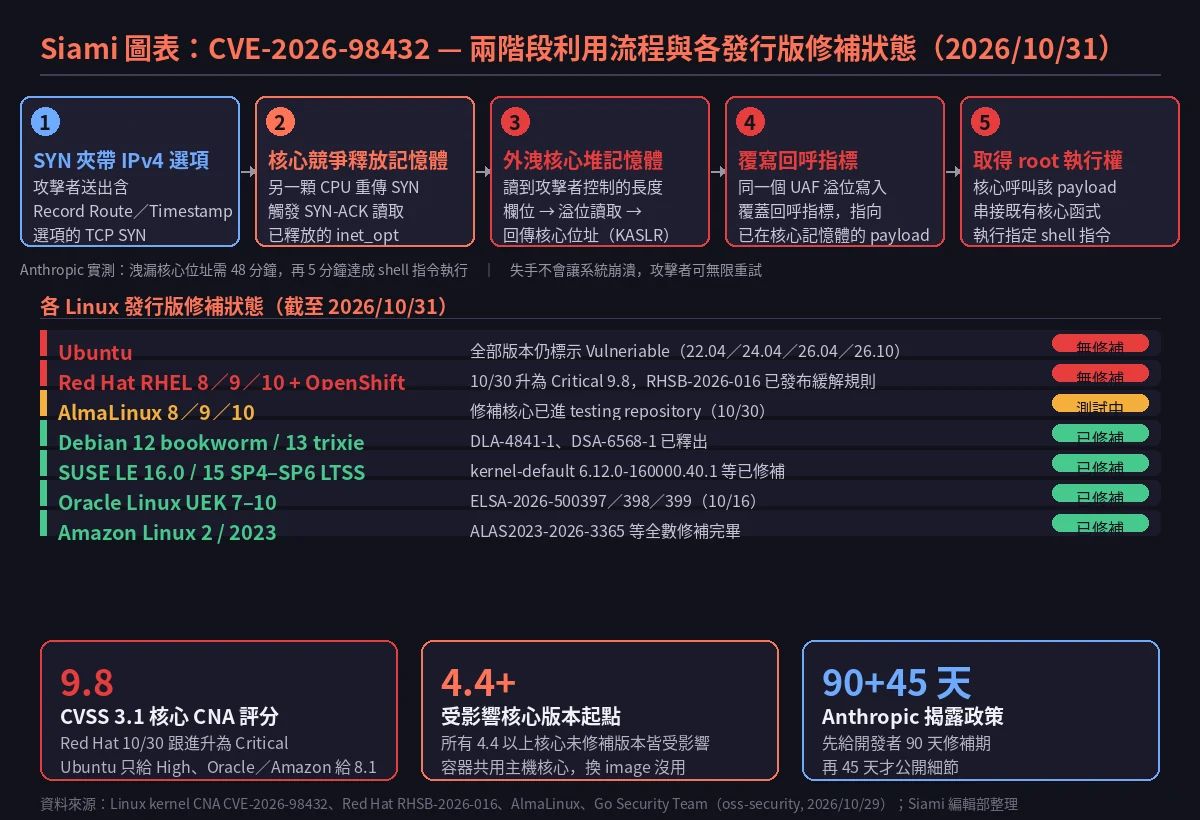
- 攻擊者送出帶有 IPv4 Record Route 或 Timestamp 選項的 SYN 封包,核心把它存進 request socket。
- 攻擊者重傳同一個 SYN,觸發另一顆 CPU 進入
tcp_check_req()→tcp_v4_send_synack(),準備送出 SYN-ACK。 - 與此同時,連線完成、child socket 建立又立刻被關閉,選項記憶體被
kfree()釋放。 - 另一顆 CPU 還在
ip_options_build()裡讀著這塊記憶體——讀已經被釋放的記憶體。
CVE 紀錄裡的官方描述寫得很直白:ip_options_build() 會兩次讀取 opt->optlen,而這段期間記憶體可能已經被回收並重新配置。
官方 CVE 紀錄的評分理由寫著:未經驗證的對端只要在 TCP SYN 中供應 IPv4 Record Route 或 Timestamp 位元組,就會讓
ip_rcv_options()與tcp_v4_save_options()把資料存進ireq_opt;而重傳的 SYN 會走tcp_v4_rcv()→tcp_check_req()→tcp_rtx_synack()路徑,與釋放動作形成競爭。
這個漏洞可以追溯到 Linux 4.4,也就是 2015 年。修補版本是 5.10.272、5.15.223、6.1.190、6.6.159、6.12.113、6.18.56、7.2.10 與 7.3。
Anthropic 揭露的兩階段利用
Anthropic 的 Frontier Red Team 在文件裡完整描述了 Claude 寫出的 exploit 結構,分成兩個階段:
- 第一階段:遠端擊敗 KASLR。 利用同一個競爭條件,讓核心讀到攻擊者控制的長度欄位,藉此多複製幾個位元組並回傳給攻擊者。只要某次溢位讀取中夾帶了核心位址,攻擊者就取得核心位址空間的配置。
- 第二階段:劫奪控制流。 再次利用同一個 UAF 溢位寫入緩衝區,把一個回呼指標覆寫成攻擊者先前透過普通協定功能「預置」在核心記憶體裡的 payload 位址。核心呼叫該 payload 時,它串接既有核心函式,最後執行攻擊者指定的 shell 指令。
Anthropic 的概念驗證有兩個關鍵數字:洩漏核心位址平均需要 48 分鐘,再 5 分鐘達成 shell 指令執行。他們也點出一個讓這件事更麻煩的特性:競爭失敗只會讓握手失敗,不會讓整個系統崩潰,所以有耐心的攻擊者可以無限重試直到成功。
這份文件的作者群包括 Nicholas Carlini、David Dworken、Xinyang Ge、Ben Morris、Milad Nasr、Chris Rohlf 與 Luna Tong。文中同時提到,除了 Linux 核心,團隊也在 OpenBSD、FreeBSD 找到本機提權漏洞、多個沙箱基礎設施的逃逸,以及 Chrome V8 的零點擊遠端程式碼執行——整條 Chrome 攻擊鏈被指派了 62 個 CVE,其中 13 個是沙箱逃逸、21 個可被用來透過資訊外洩繞過 Chrome 的保護機制。
Anthropic 的揭露政策是:先給開發者 90 天修補,再過 45 天才討論公開建議書以外的細節。
Go 1.24 的預設值讓事情更普遍
Anthropic 的 exploit 需要一個特定環境:開啟了多路徑 TCP(MPTCP)監聽的伺服器。但 CVE 紀錄本身完全沒提 MPTCP——兩者的關聯只來自 Anthropic 的文件。
問題在於,MPTCP 不是什麼冷門功能。Go Security Team 在 10 月 29 日透過 oss-security 公告:自 Go 1.24 起,Go 程式在 Linux 上預設就為 listen socket 開啟 MPTCP。預設值會跟著程式 go.mod 裡的 go 指令走,只要核心允許(net.mptcp.enabled = 1)就會生效。
同一次公告也留了一句關鍵但常常被忽略的話:底層的 bug 本身並不特定於 MPTCP,沒有 MPTCP 監聽的系統有可能遭受類似的攻擊。換句話說,MPTCP 只是讓利用「比較容易」,不是利用「唯一可能的路徑」。
對照之下,AlmaLinux 預設是關閉 MPTCP 的,所以 AlmaLinux 系統上必須管理員手動開啟才會有 MPTCP 監聽——但 AlmaLinux 自己的公告也明說,bug 在一般 IPv4 TCP 程式碼裡,沒有 MPTCP 的系統同樣需要修補。
Go Security Team 同時給了應對建議:最佳解仍是升級到已修補的核心;
GODEBUG=multipathtcp=0或在go.mod寫入godebug multipathtcp=0可以關閉預設值,但官方稱逐一程式關閉是「脆弱的緩解」——只要不小心留下一個 MPTCP 監聽,系統仍然有風險,而且這個做法預設了所有可行利用都依賴 MPTCP。
修補狀態:兩大發行版還在原地
這是整件事裡最令人不安的部分。截至 2026 年 10 月 31 日下午 5:15(美中部時間),各發行版的狀態是這樣的:
- Ubuntu:每一個版本都仍標示「Vulnerable」。在 26.10、26.04、24.04 與 22.04 上標註了「進行中」,對應
7.3.0-10.10、7.0.0-43.43、6.8.0-149.149、5.15.0-203.213;20.04、18.04 與 16.04 則只有「Vulnerable」。雲端與硬體啟用核心多數同樣標示,且尚未發布任何 Ubuntu Security Notice。Ubuntu 給這個漏洞的 Priority 是「High」而非「Critical」。 - Red Hat:10 月 30 日將評分從 Important(8.1)升級為 Critical(9.8),理由是「缺少網路前提條件,且可能造成嚴重的系統不穩定」。RHEL 8、9、10 以及 OpenShift Container Platform 4 與 5 全部列為受影響且無修補,RHEL 6 與 7 則不受影響。公告編號 RHSB-2026-016 說 Red Hat 正在「加速」發布修補,同時提供了 nftables 緩解規則;凡依賴 RHEL 核心的產品,包含 RHEL CoreOS、OpenStack Platform 與 Virtualization,「也可能受影響」。
- AlmaLinux:搶在 RHEL 前面。8、9、10 的修補核心自 10 月 30 日起就放進 testing repository(
kernel-4.18.0-553.180.2.el8_10、kernel-5.14.0-687.61.2.el9_8、kernel-6.12.0-211.69.2.el10_2),等社群測試後才轉生產環境。 - Debian:12 bookworm 與 13 trixie 都已修補(DLA-4841-1、DSA-6568-1)。
- SUSE:評為 important,SLES 16.0 與 15 SP4 到 SP6 LTSS 已修補,openSUSE Leap 16.0 也已修補。
- Oracle:評為 Important 8.1,但 UEK 核心自 10 月 16 日起在 Oracle Linux 7 到 10 全部修補(ELSA-2026-500397/398/399)。
- Amazon Linux:評為 Important 8.1,但所有核心都已修補,包含 ALAS2023-2026-3365、ALAS2023-2026-3335、ALAS2023-2026-3251,以及 Amazon Linux 2 的 ALAS2-2026-4065 等四個套件。
同一時間,NVD 上這筆 CVE 的狀態仍是「Received」,尚未進行自身分析;也沒有被列入 CISA 的 Known Exploited Vulnerabilities 目錄。但 GitHub 上引用這個 CVE 的儲存庫到 10 月 31 日已達 36 個,其中至少六個自述含有 race trigger 或概念驗證,最早一個在 10 月 29 日晚上 7:22 建立。
還沒修補的日子,先這樣做
Red Hat 與 AlmaLinux 都提供了 nftables 規則,丟棄帶有 IPv4 選項的 TCP 封包。Red Hat 說這能「降低曝險但無法完全防止」。Atlas 的做法是同一條規則:
nft add table ip cve_2026_98432
nft add chain ip cve_2026_98432 pre '{ type filter hook prerouting priority -300; }'
nft add rule ip cve_2026_98432 pre meta l4proto tcp ip hdrlength gt 5 counter drop
ip hdrlength gt 5 會比對任何比 20 bytes 最小值還長的 IPv4 標頭——也就是只有帶選項的封包才會超過。這條規則跑在連線追蹤之前,不影響 IPv6 與非 TCP 流量。Atlas 在 Debian 12 容器中實測過:帶有 Record Route 選項的 SYN 被丟棄,一般 TCP 連線正常。若用 iptables 管理防火牆,等效寫法是:
iptables -t raw -I PREROUTING -p tcp -m u32 --u32 "0>>24&0xF=6:15" -j DROP另有三個限制值得記住:
- Red Hat 的規則掛在
input,Atlas 的掛在prerouting,後者也能丟棄主機轉送給容器的封包,但 AlmaLinux 提醒同一台主機上容器之間的流量可能繞過。 - AlmaLinux 建議不要在依賴 CIPSO 安全標籤(走 IPv4 選項傳遞)的網路上使用這條規則。
xt_u32模組在 Debian 12、Ubuntu 22.04/24.04、RHEL 8 核心都有,但 RHEL 9 與 10 核心沒有,那邊得用 nft 規則。
另一條路是關掉 MPTCP:
echo 'net.mptcp.enabled = 0' | sudo tee /etc/sysctl.d/90-disable-mptcp.conf
sudo sysctl -w net.mptcp.enabled=0
sudo ss -Mlnp # 先前開啟的監聽仍是 MPTCP,要重啟服務這個設定是每個網路命名空間獨立的,新命名空間預設又是開啟的,所以容器裡也要設(Docker 用 --sysctl net.mptcp.enabled=0)。Atlas 也提醒:改完 sysctl 之後每次開機都要重做,因為這位網友在討論串裡就提到過這個坑。
檢查自己的系統則是標準動作:
uname -r                    # 實際運作的核心版本
uname -v                    # Debian:運作中的套件版本
dpkg -l 'linux-image*' | grep ^ii
rpm -q kernel
needs-restarting -nr        # RHEL:是否需要重開機
ss -Mlnp                    # MPTCP 監聽清單
sysctl net.mptcp.enabled這些指令要在容器主機與 Kubernetes 節點上執行,不是在容器裡——容器回報的是主機核心,換 image 什麼都不會變。
為什麼這件事重要
第一,這不是一個「需要特殊設定才能觸發」的邊角漏洞。CVE 紀錄裡的核心 CNA 評分理由寫得很清楚:脆弱路徑發生在「TCP 握手期間、任何應用程式驗證之前」。也就是說,攻擊者不需要任何應用層的憑證,連 SSH 的金鑰 exchange 都還沒開始。每一台對外開放 IPv4 TCP 連線的 Linux 主機都在射程內——網站伺服器、資料庫、負載平衡器、Kubernetes 節點,全部算。
第二,這是 Anthropic 第一次公開把「模型寫出可運作 exploit」這件事,用在作業系統核心這種層級,而不是瀏覽器或應用程式。文件裡描述的是一個完整的兩階段鏈:遠端擊敗 KASLR、然後劫奪控制流、然後執行 root 指令,整條鏈由模型在實驗室裡完成,耗時 53 分鐘。而且他們強調「初步提示之後」就寫出來了。同一份文件裡,Chrome 那條鏈被指派了 62 個 CVE。這意味著「找到漏洞」跟「做出武器」之間的距離,正在被 AI 壓縮。
第三,這也是一次供應鏈分工的實例:Ubuntu 與 RHEL 是全球雲端與資料中心最常用的兩個發行版,兩者到 10 月 31 日都還沒有修補,反而是 AlmaLinux(搶先 RHEL 因為同源)、Debian、SUSE、Oracle 與 Amazon Linux 各自推出修補。Red Hat 從 Important 升到 Critical 用了一天,Ubuntu 的 Priority 卻仍停在「High」——依 Ubuntu 自己的定義,Critical 應該包含「嚴重的遠端 DoS、本機 root 提權」。
第四,修補本身也需要重開機。核心更新在重開機前不會生效,容器主機與 Kubernetes 節點都得排重開機窗口——這在實務上是把「本來就難排的維護窗口」變成「本來就難排、而且有硬期限的維護窗口」。Atlas 還提到,這已經是本月第二個只能靠重開機才生效的核心修補(另一個是 Fragnesia,據說正被串上 PHP2Shell 來拿 root)。
數據解讀與質疑
有幾個數字需要拆開來看,不要直接照單全收:
關於「9.8」這個評分。 這是 Linux 核心 CNA 自己給的分數,Red Hat 10 月 30 日跟進升為 Critical 9.8。但 Oracle 與 Amazon Linux 都評為 8.1,SUSE 評為 important,Ubuntu 甚至只給「High」。同樣的 CVE,分數從 8.1 到 9.8 都有。差別在於各家的評分模型對「需要多路徑 TCP 監聽」這個前提的權重不同。真實風險高度取決於部署形態——把「9.8」直接當成「所有 Linux 主機立刻淪陷」是過度外推;把「Anthropic 的 exploit 需要 MPTCP」當成安全理由同樣站不住腳,因為 Go Security Team 與 AlmaLinux 都明說底層 bug 不特定於 MPTCP。
關於「53 分鐘」。 這是實驗室環境下的平均值,而且是已經把 race trigger 調到最穩定的情況。真實攻擊者要面對的是:目標核心版本未知、對方的 MPTCP 設定未知、競爭窗口受核心版本與編譯選項影響、中間還可能夾著 NAT 設備改寫封包。討論串裡就有網友實測「在本地實驗室環境大約要一小時」,另一位則提醒「從網際網路利用的可能性不高,多數 ISP 路由器會丟棄帶 IP options 欄位的封包」——這意味著最脆弱的目標可能是直接對外開放、不經過這類過濾的伺服器。
關於利用的實際難度。 討論串裡有資深研究者解釋得很清楚:UAF 本身在很多情況下不足以變成 RCE,還需要資訊外洩、讀寫 primitive、繞過 ASLR 等組成的鏈,並且要靠 heap feng shui 讓被釋放的記憶體剛好被重新配置成需要的型別。「不是每個 UAF 都能拿來做 RCE,有些只能做 DoS,有些什麼都做不了。」Anthropic 自己用 48 分鐘外洩核心位址這個數字,恰恰印證了這件事有多不確定——這不是一鍵攻擊,這是一場需要反覆重試的賭注。
關於修補的時程。 Red Hat 說在「加速」發布,AlmaLinux 說在等社群測試,Ubuntu 說在「進行中」但沒有給日期,NVD 至今「Received」,CISA 至今沒有列入 KEV。沒有任何一方給出具體的修補日期,這才是眼下最實際的風險——不是漏洞本身,而是不知道要等多久。
接下來會發生什麼
從時間軸看,這件事還沒走到終點:
- 上游已修,但下游未修。 7.2.10 與 6.18.56 於 10 月 11 日釋出,6.12.113、6.6.159、6.1.190、5.15.223、5.10.272 於 10 月 15 日釋出,7.3 於 10 月 18 日釋出,Linux 4.4 到 5.4 因為上游終止維護而永遠不會有修補,只能靠發行版自己 backport。
- IPv6 不受主要問題影響,但 CVE 紀錄裡提到,
tcp_v6_reqsk_destructor()存在類似的遷移問題(ipv6_opt只由 CALIPSO 設定),Anthropic 說「將由另一個獨立修補處理」。 - 公開的 PoC 已經在流通。 10 月 31 日時 GitHub 上已有 36 個引用此 CVE 的儲存庫,至少六個自述含有 race trigger。Atlas 明確表示沒有測試任何公開的概念驗證,也不提供連結。
- Anthropic 的文件裡還有更多沒公開的東西。 同一份研究報告提到的 Chrome V8 零點擊 RCE(62 個 CVE)、OpenBSD/FreeBSD 的本機提權、以及多個沙箱基礎設施逃逸,都還在「90 天加 45 天」的揭露政策裡。
對台灣的團隊來說,最實際的動作大概是這三件事:把 uname -r 跟實際安裝的核心套件版本對照自己發行版的追蹤頁(看上游版本號沒有用,要看自己發行版的狀態)、確認有沒有 MPTCP 監聽(ss -Mlnp,Go 服務尤其要看)、以及在 Ubuntu 與 RHEL 的修補出來之前,先把 nftables 那條規則掛上邊緣防火牆。
有網友在 Hacker News 實測後回報,他的防火牆用
ip-options擋掉外部封包已經幾天了,規則命中數是零,而他用的 ISP 相當開放——這或許說明,正常流量本來就幾乎不會帶 IPv4 選項,這條規則的成本真的很低。
核心的事實沒有爭議:這是 Linux 4.4 以來最嚴重的核心漏洞之一,CVSS 9.8,修補是四行程式碼,而 Ubuntu 與 RHEL 至今沒有把它送進生產環境。 至於它會不會真的被大規模利用,取決於接下來兩週裡駭客手上的利用程式跑得夠不夠快,以及 Ubuntu 與 RHEL 什麼時候按下推出的按鈕。
網友熱門留言 (10)