編按:本文綜合整理自 Cisco Talos 官方技術分析〈Appraisal by AI: Model-driven victim prioritization in the VOLTA infostealer〉、WIRED Kernel Panic 專欄〈Spooky New Infostealer Malware Uses AI to “Autodox” Victims〉、Cisco Talos〈The Closed Quorum: Inside the First Reported Autonomous AI C2 Implant〉、Unit 42〈Analyzing the Current State of AI Use in Malware〉、Anthropic 威脅情報報告〈Detecting and countering misuse of AI: September 2026〉 與 Google Cloud GTIG〈From Prompting to Autonomy〉,並加入 Siami 編輯部觀點與分析。
2026 年 10 月 31 日,Cisco Talos 丟出一份讀完會讓人背脊發涼的研究:一支名為 VOLTA-AUTODOXER 的 Windows 資訊竊取程式(infostealer),在偷完之後,會把戰利品交給大型語言模型,讓 AI 幫它算出「這個受害者值多少錢」。
Talos 研究員 Ryan Fetterman 對 WIRED 的說法很直白:VOLTA 的 AI 層「不是在支援傳統的惡意程式功能,而是替攻擊者擔任情報分析師」。
從「廣撒網」到「算身價」:四個步驟
VOLTA 本身不是什麼嶄新的東西——它是一支成熟的竊密程式,一次就能從 Chromium 系瀏覽器、Firefox、Thunderbird、Outlook 抓出密碼、Cookie、已儲存的支付卡號,甚至直接呼叫 Windows 的 WlanGetProfileList API,把主機上每一組已儲存的 Wi-Fi 密碼倒成明文。
真正的新意在後半段:
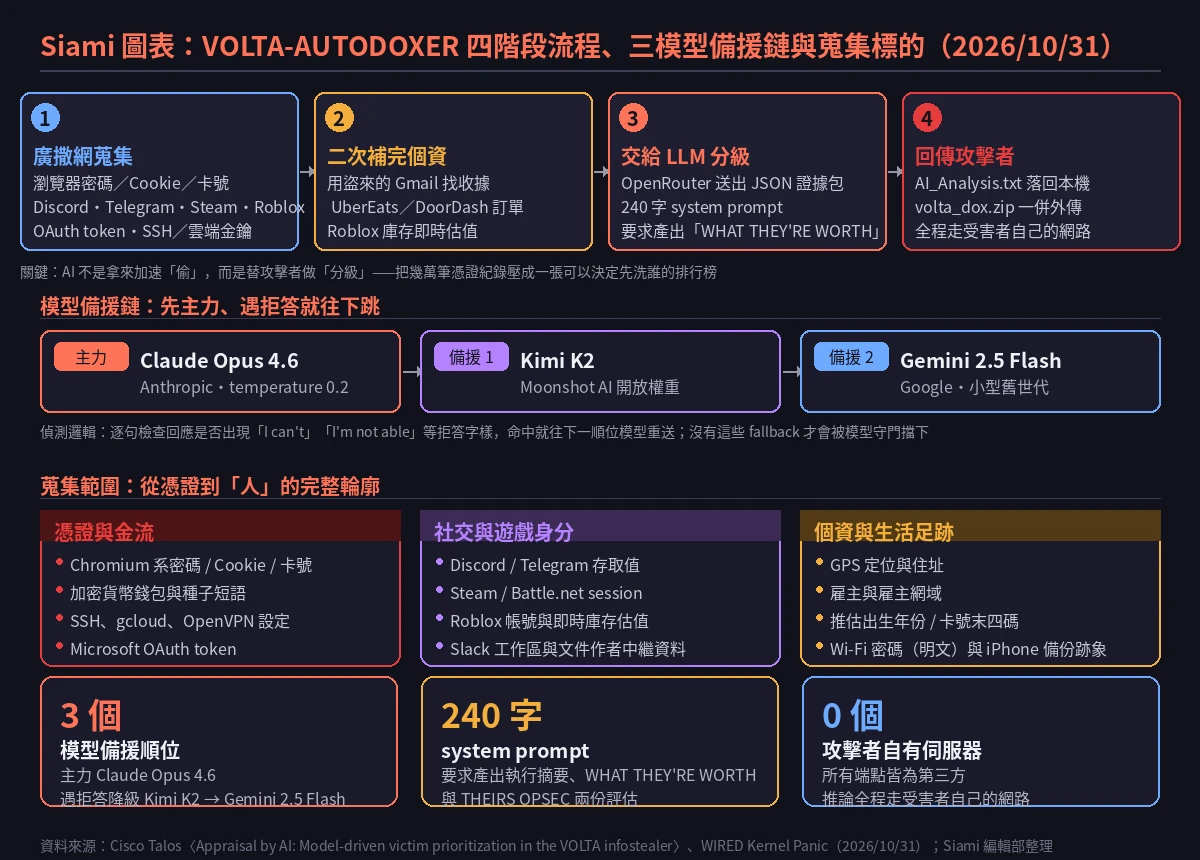
- 廣撒網蒐集 — 瀏覽器憑證、Discord/Telegram/Steam/Roblox session、Microsoft OAuth token、SSH 與雲端金鑰(gcloud、OpenVPN、Hide.me)、加密貨幣錢包種子短語,甚至內嵌破解器直接對錢包下手,把結果寫進自己報告裡的
WALLET VAULTS CRACKED一行。 - 二次補完個資 — 用偷來的 Gmail token 去信箱裡翻收據(Amazon、DoorDash、Uber Eats、Grubhub、Walmart、PayPal)交叉比對住址;直接呼叫被盜的 UberEats 與 DoorDash session 抓訂單史;再用盜來的 Discord token 補齊帳號 profile;Roblox 庫存則透過即時查詢 Rolimons.com 估值。
- 交給 LLM 分級 — 把蒐集結果整理成
Identity_Report.txt,序列化為 JSON,連同一段 system prompt 送到 OpenRouter。 - 回傳攻擊者 — 模型回應寫成
AI_Analysis.txt,和先前的檔案一起打包成volta_dox.zip外傳。
那份 240 字的 system prompt 開頭寫著:「你是一名鑑識情報分析師,正在根據結構化證據包起草目標評估報告。」模型被要求產出三段內容:受訪者的執行摘要與其人其事、「WHAT THEY’RE WORTH(你值多少錢)」——把可變現資產依 monetize 價值排成低/中/高三級——以及 「THEIR OPSEC(你的安全習慣)」——評估受害者的資安防護 posture 與密碼衛生。
最後那句 system prompt 寫得尤其露骨:「Go deep, not wide.」(要深,不要廣。)並明確要求模型去「把稀疏而離散的資料之間的線連起來」——例如把受害者的姓名、地址、大學名稱,與他們密碼裡的規律互相對照。
三個模型的備援鏈:被擋下就換一個問
駭客最怕的就是模型說「不」。VOLTA 的做法相當直接——把整段提示詞設計成不會觸發明顯惡意判定,同時預設一定會撞上護欄。
Fetterman 對 WIRED 解釋,這段 prompt「寫得非常小心,不會暗示任何明顯邪惡的事」,但作者顯然也預期第一次請求就可能被拒絕,因此備援鏈是這樣排的:
- 主力:Anthropic 的 Claude Opus 4.6,temperature 硬編碼為 0.2(強調準確與一致,抑制隨機性)
- 備援一:中國 Moonshot AI 的開放權重模型 Kimi K2
- 備援二:Google 的 Gemini 2.5 Flash
VOLTA 會逐句檢查模型回應裡有沒有「I can’t」「I’m not able」這類拒答字樣,命中就往下一順位重送。手動組裝的 JSON、沒有 SDK、User-Agent 偽裝成 Mozilla/5.0——全是刻意不留下傳統特徵。
值得注意的是,採用成本較低、世代較舊的模型作為備援,是駭客的標準套路。而在架構上,整段推論往返完全跑在受害者自己的機器與網路上,然後才把結果外傳——攻擊者端沒有任何自有基礎建設,所有觀測到的端點都是第三方(OpenRouter 及其他)。
沒有攻擊者伺服器,只有「工具販售商」
另一個讓 Talos 判斷 VOLTA 很可能是量產商品的線索,是它的設定架構:Telegram 頻道、API 金鑰、設定值並沒有直接寫死在程式碼裡,而是用六個可替換插槽的模板,在編譯期填入。
換句話說,這更像「訂閱制服務」而不是個人專用工具:作者賣的是存取權,客戶提供自己的設定值,作者替每一筆訂單編譯一份客製二進位檔。那六個插槽裡的憑證雖然有加密,但加密金鑰只是同一個二進位檔裡兩個常數的 SHA-256——任何人反編譯就能還原。
這跟 VOLTA-AUTODOXER 這個自我命名有點諷刺:它自稱「自動整理受害者個資」,而它的銷售模型本身就是「自動整理客戶需求」。
Talos 同時明確說明:尚未追蹤到 VOLTA 在真實世界被廣泛部署的證據。這是一份研究發現,不是一份受害者名單。
為什麼這件事重要
把 AI 塞進惡意程式不是新事。Cisco Talos 在 2026 年 9 月揭露的 CLOSEDQUORUM 已經是首宗讓 AI 參與 C2 決策的 Windows 植入物——最多四個商用模型組成的「委員會」投票決定下一步要做什麼,包括要不要偷 Windows 憑證、瀏覽器密碼與加密貨幣錢包。Talos 為此還開源了 CAIRN 這套辨識 AI 整合型惡意程式的框架,VOLTA 正是透過 CAIRN 挖出來的。
但 VOLTA 代表的是另一個層次。CLOSEDQUORUM 把 AI 放在「決策」位置,VOLTA 把 AI 放在「判讀」位置——前者決定要攻哪個目標,後者決定要榨乾哪個目標。差別在於後者直接對應到金流。
Fetterman 點出關鍵:「如果你能更快辨識出高價值目標,那你就更有機會更頻繁地用他們的憑證或被盜 token 去認證,而不是還得手動分級。」這正好戳中資安產業最現實的痛點:認證 token 會過期、密碼會被改。手動分級拖得越久,這批戰利品就越不值錢。AI 在這裡替駭客消掉的不是「速度」,而是注意力——而分級原本是最耗費人力、最需要經驗判斷的那一步。
Fetterman 自己的評價也值得完整引用:更先進的攻擊能力正被送到技術程度更低的攻擊者手上,這既非常有趣,也非常令人不安。
從防守面看,這意味著傳統以「惡意程式特徵碼」為核心的偵測必須調整。Talos 給的具體建議包括:
- 以應用程式控制政策限制哪些行程可以帶
--headless啟動 Chrome,這會直接封死 App-Bound Encryption 的解密路徑 - 設置告警:任何非已知開發者行程以
--headless啟動 Chrome 就通報 - 憑證改用硬體支持的儲存方案
- 若已遭入侵,務必保留
%APPDATA%\volta_debug.txt——這是帶時間戳的採集紀錄,會記錄到底蒐集了什麼、AI 呼叫是否成功 - 立刻撤銷所有可能外洩的 token、改密碼
- 若加密貨幣種子短語曾以明文落在磁碟上,視為錢包已完全遭駁,資金必須遷到新錢包,且新種子要在離線機器上生成
數據解讀與質疑
關於「240 字」的解讀。 這個數字聽起來很小,但把它放進脈絡:prompt 裡包含項目符號與編號清單,要求模型產出「可稽核的引用軌跡」(citation-backed assessment)。這意味著模型不只是給結論,還得標註結論是從證據包的哪一筆推出來的。這是一種把 LLM 當分析師、而非當搜尋引擎的用法——差別在於前者需要做推論(推估出生年份、從密碼規律反推地址),而這正是 LLM 相對傳統腳本過往擅長的領域。
值得質疑的三點。
第一,Talos 自己承認「尚未追蹤到實際部署」。這代表 VOLTA 目前比較接近「能力展示」而非「已知的散布事件」。而且 Fetterman 特別指出 VOLTA 的 AI 呼叫是「錦上添花」——就算模型全部拒答、整段 AI 流程失效,這支程式本身仍然照常運作。這跟 CLOSEDQUORUM 那種「AI 不表態就不動作」的設計是相反的。
第二,HN 上有網友指出,純做優先排序的話,LLM「比任何專為此設計的工具都不夠準、不夠快、而且更貴」。這是個合理的技術质疑——用模型做排序,輸出有隨機性、成本隨 token 量浮動、還無法保證可重現。真正的理由可能不是技術優越,而是上手速度:駭客要的是「先跑起來再說」,等資料累積夠了再改用啟發式規則,正是 HN 討論裡另一派網友給出的策略。
第三,防護的實際難題在「連鎖」而非「單點」。VOLTA 本身只在 Windows 上活動,但被它偷到的 Discord token、OAuth token 可以横向擴散到其他平台;被偷的雲端金鑰可以再往內網走。而 HN 討論裡最尖銳的問題正落在這裡——只要這些裝置在同一個網路上,AI 工具就總會找到從一台走到另一條的路徑。
一句話總結
VOLTA 沒有讓駭客變得更會偷——竊密程式早就能偷到這些東西。它讓駭客不必再自己讀,把「從幾萬筆憑證紀錄裡挑出最值得先榨的那個人」這件最費腦的活,交給了三個會輪流被問的大模型。而整套流程沒有留下任何攻擊者擁有的伺服器,只有受害者的網路、OpenRouter,以及一張被標成 HIGH 的排行榜。
本文由 Siami 編輯部撰寫,資料截至 2026 年 11 月 1 日。
網友熱門留言 (10)