編按:本文綜合整理自 Google Threat Intelligence Group 官方分析〈Shutting the Door on the XCPE Botnet〉、CyberScoop 報導〈Google shuts down global botnet running on certified Android devices〉、The Register 報導〈Cops bust botnet of 1.3M infected Android TV boxes〉、Help Net Security 整理、Krebs on Security 報導〈Tech Firms Dismantle Botnet That Turned 1.3M TV Boxes Into Proxies〉、LWN 的事件整理與留言討論、Hacker News 討論串 與 The Hacker News 的 X 貼文,並加入 Siami 編輯部觀點與分析。
2026 年 11 月 2 日,Google 與日本警察廳、Lumen、HUMAN Security、Plume、Synthient、TrendAI 聯手宣布一次跨國 coordinated takedown:一個藏身於超過 130 萬台 Android TV 機上盒的殭屍網路 XCPE 被拔掉,Google 隨後全面封殺製造這批機上盒的深圳廠商 Videostrong。
這件事的罕見之處,不在數字有多大,而在性質有多難看。Google 官方分析的判斷是「高度信心」:這套後門與殭屍網路是被刻意開發、刻意部署、刻意營運以牟利的,而且不是單一內部員工的失控,也不是無心之失。製造商把後門賣給犯罪集團,再由那些集團往裝置裡塞自己的模組。這是把使用者家裡的網路與裝置,當成可以出租的資產來賣。
“We believe this campaign wasn’t an isolated rogue insider or a development oversight.” — Google Threat Intelligence Group
一、把出貨變成通路:後門是怎麼賣出去的
整個商業模式可以拆成兩層。第一層是製造商自己:Videostrong 在韌體裡預載後門,取得對裝置的系統級長期控制權。第二層是外掛的「關聯方」(affiliates):Videostrong 把這個控制權賣給多個犯罪集團,由集團自己的開發者寫模組、往裝置裡部署。
Google 對這些模組的分類相當直白:
- 住宅代理出口節點:例如 Linkfog、AppSalt、NetNut。受害者的家用寬頻變成別人的跳板,流量在服務端看起來來自一般家庭。
- 廣告點擊詐欺引擎:例如 CBOXTV、HiddenView,在使用者看電視時偷偷跑廣告。
- 更多後門:例如 Moyu、Spirit,裝完之後還能再拉下一層模組進來。
Google 官方說這次行動「嚴重衝擊了超過一打惡意行為者」。但同一份報告也直接點名風險並未解除:後門營運者、廣告詐欺集團、住宅代理供應商彼此構成一條互相咬合的供應鏈,單次、點狀式的斷網只是工具,真正有效的處置需要持續針對這套基礎設施。
二、三段式架構:從韌體預載到開機自動重生
後門本身從 2024 年底就開始演化。Google 把它描述為模組化的三段式架構,設計目標很明確:抗分析、抗移除、方便多位「房客」共用同一台裝置。
- 第一段:主後門
x.cpe(部分版本以com.oemservice名義出現)。以android.uid.system權限層級預載在韌體分割區裡,開機時檢查/oem/目錄並把套件安裝到/data/app/。使用者手動刪除後重開機,它會從唯讀分割區自動裝回來。 - 第二段:載入與執行引擎
com.abc.nexus。帶有原生反分析工具,負責初始化並協調各種模組。Google 指出,2024 年底之後這個執行引擎本身已逐步被更客製化的單一功能投放器取代——很可能正是為了回應先前針對 BadBox 的執法動作。 - 第三段:變現模組。以原生 ELF daemon、編譯進 DEX 的 SDK,或從暫存基礎設施抓取的次要 APK 形式存在。
後門之間靠 IPC 傳遞指令與設定,並透過兩個 ContentProvider 暴露結構化設定表,讓同生態系的其他 app(例如該廠的 YokaTV 播放器)也能取到 C2 下發的參數。模組本體多數託管在營運者自己擁有的 GitHub 發布頁上,這也是為什麼 infra 被抄時通常連帶抓到 staging 檔案。
三、兩段式 C2:從 HTTP 開機到 MQTT 常駐
後門的遠端控制分兩階段,先 HTTP 後 MQTT。
啟動時先以 HTTP POST 送出一個 AES 加密的 JSON,內容是硬體遙測(序號、MAC、型號、韌體版本),向三個端點換取設定:
/router/config/mqtt:取回 MQTT broker 主機、連接埠、認證權杖與 topic 結構(/device/{model}/{chipId}/{action})。拿到之後就建立常駐即時 MQTT 連線。/router/config/acs:取回用來判定地理位置與 NAT 對外 IP/連接埠映射的服務網址,並拿到上傳檔案、日誌與診斷 dump 的位址。/router/config/app:模組層級的設定,包含伺服器對應與參數。
有了這條常駐通道,後門能做到的事情,已經遠超「下載一個惡意程式」:
- 靜默安裝應用程式:抓 APK 到暫存目錄直接安裝。
- 關掉 Google Play Protect:把
package_verifier_user_consent全域設定寫成-1,繞過應用程式安裝驗證。 - 系統權限下執行任意 shell 指令,並可下載 shell 腳本執行。
- 即時竊看螢幕:透過
Instrumentation.sendKeyDownUpSync()注入按鍵、以SurfaceControl.screenshot擷取畫面,壓成 JPEG 後回傳。 - 網路偵察:內嵌
libtraceroute.so做路由偵測與 ping,並做 AS 查詢以取得路由資訊。
Google 在 C2 流量裡實際觀察到的是:擷取即時畫面、注入按鍵、外傳帳號資訊與裝置資訊、收集應用程式清單與系統日誌,甚至直接建立反向 shell。
2026 年 8 月起,這條供應鏈又往上加一層:營運者開始安裝偽裝成系統套件的投放器,利用權限提升漏洞寫入系統分割區,試圖取得更難清除的持久化。TrendAI 也觀察到靜默安裝指令的下載次數超過 187,000。
四、這次行動做到了什麼、沒做到什麼
Google 公布的處置清單有四項:對製作用來控制殭屍網路的網域與伺服器提起法律程序;對十多個以模組形式透過這個後門運作的惡意軟體家族的 C2 域名提起法律程序;禁止 Videostrong 及其未來任何子公司、關聯企業再生產或銷售 Google 認證的 Android 裝置,也不得向其他認證廠商供應軟體;以及改進 Google 認證 Android TV 裝置的韌體完整性檢查方式。
至於繞過測試的手法本身,Google 說得相當具體:Videostrong 利用混淆技術,在裝置第一次開機之後才載入惡意程式碼,藉此鑽過 Google 原本在上市前與上市後都會跑的相容性與安全測試空隙。Google 表示已經修改既有的審查流程,但 GTIG 破壞操作主管 Charley Snyder 對 CyberScoop 說明,具體改了哪些刻意不公開,以免給攻擊者繞過新防護的提示。
沒做到的部分同樣重要:韌體裡的那段後門並沒有被移除。C2 死了,但裝置在技術上仍留著能重建控制通道的程式碼。這正是 The Hacker News 在 X 上轉述的那個重點——控制伺服器已下線,後門還在。對已經出貨的裝置而言,除非重新刷乾淨韌體,否則風險只是從「被遠端控制」降級為「仍可被重新控制」。
五、數字不是一個數:130 萬、147 萬、380 萬、1000 萬各自在量什麼
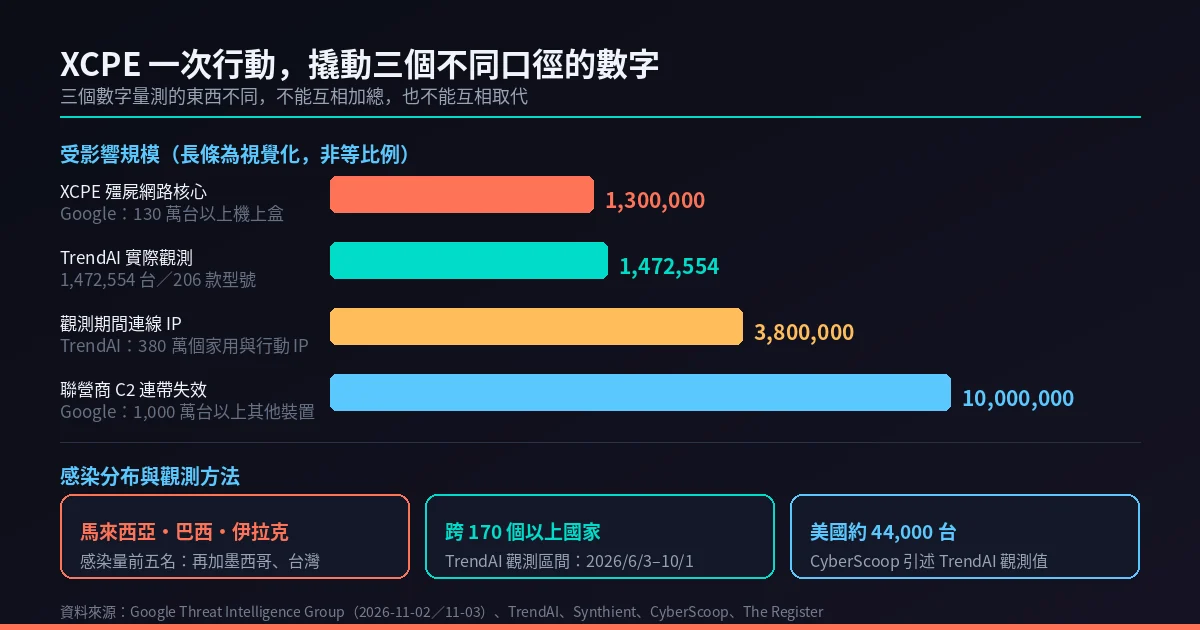
這次行動的公開數字來自不同觀測者、量的是不同東西,不能加總:
- 超過 130 萬台:Google 對這個後門觸及範圍的描述,聯盟新聞稿的說法是分布於 200 多個國家。
- 1,472,554 台、206 款型號:TrendAI 在 2026 年 6 月 3 日至 10 月 1 日之間觀測到的感染裝置,並稱實際數字「至少」這麼高;同一份觀測涵蓋 170 多個國家。
- 380 萬個家用與行動 IP:TrendAI 記錄到連上該作業的相異 IP 位址數,這是「連線事件」不是「裝置數」。
- 至少 1000 萬台:Google 對「切斷關聯方 C2 域名後、連帶失去控制權的裝置」的評估,這些裝置來自其他散布管道與其他惡意軟體家族,不是 XCPE 殭屍網路的成員。
CyberScoop 引述 TrendAI 的分布觀測:感染裝置數量最高的前五名是馬來西亞、巴西、伊拉克、墨西哥、台灣;6 月到 10 月間,美國境內約有 44,000 台感染裝置。除了 Android TV 機上盒,Google 也觀察到遠距醫療設備、卡拉 OK 機與數位看板同樣遭到感染——只檢查娛樂設備的單位,可能漏掉同一批庫存裡的其他裝置。
為什麼這件事重要
這不是一則「又一個殭屍網路被破」的例行消息。真正破格的是:它把「Android 認證」這件事的含金量攤開來看。Google 的認證流程是整個生態系的安全底線,而這次被證明是可以用「把載入時機卡在第一次開機之後」這種工程手法繞過的空隙。也就是說,一台印著 Google 服務的機上盒,並不意味著它沒被動過手腳。
其次是責任結構的問題。整條鏈上的每一段都有收益:製造商賣硬體的同時把長期控制權賣給犯罪集團,關聯方用住宅代理賺流量錢,廣告詐欺賺點擊錢,而承擔成本的是不知情的使用者——沒有同意、沒有通知、沒有退出機制。Google 自己的用詞是「infected devices were offered as a distribution mechanism」,被感染的裝置本身成了犯罪分子的散布管道。
第三,這條產業鏈已經被證明會在被打斷後換名重生。同一時間的 Lumen 研究顯示,有一個專門在 XCPE 感染裝置上安裝惡意軟體的服務叫 IpMoYu,在 BadBox 2.0 行動中主要域名被扣押後,改用 uipoxy、proxyforu、pxyedge 等名字繼續營業;Black Lotus Labs 自 2026 年初起平均每天觀察到超過 20 萬個不同受難者,分布在 40 到 50 個 C2 伺服器上。Google 因此明講,「一次性的斷網是必要的工具,但對這個流動的生態系要留下持久影響,就必須持續針對基礎設施」。2025 年 3 月被破的 BadBox 2.0 曾牽涉超過 1000 萬台裝置,XCPE 是同一個生態系裡的另一支分舵。
對台灣的使用者來說,這件事的距離其實不遠:感染量前五名裡就有台灣,家裡客廳那台便宜的機上盒可能正替別人轉送流量。對通路與採購方來說,檢查清單也該跟著改——驗收不該只看「有沒有 Google Play」,而該看開機之後有沒有從唯讀分割區偷偷載入東西。
數據解讀與質疑
第一,幾個數字放在一起容易被誤讀成同一件事的四種說法,但它們的母體不同。130 萬是 Google 描述後門觸及範圍的量級;TrendAI 的 1,472,554 是特定四個月觀測窗內實際記錄到的感染裝置,且包含非機上盒的 IoT 裝置;380 萬是相異 IP,一台裝置可能對應多個 IP、同一個 IP 也可能被 NAT 背後多台裝置共用;1000 萬則是連帶受影響的其他家族裝置。把這四個數字加起來是沒有意義的。
第二,「200 多國」與「170 多國」的分歧需要看清楚。前者出自聯盟對機上盒分布的描述,後者是 TrendAI 在觀測窗內實際記錄到的國家數。兩者都成立,但回答的是不同問題,一個是分布規模的上界,一個是觀測期間有資料的國家數。
第三,最該被質疑的不是數字,而是「破掉了」的定義。這次行動確實拔掉了控制平面——法律程序切掉網域與伺服器,製造商被永久禁止使用 Google 認證。但韌體裡的後門程式碼沒有從已出貨裝置中移除,審查流程改了什麼也不公開。這是一場成功的基礎設施處置,加上一次未完成的裝置端清理。對已經在家的裝置來說,真正的修補成本落在使用者與通路端:確認型號、重新刷機、必要時直接汰換。
第四,一個細節值得放在後門章節旁邊看:Google 說明 Videostrong 是在第一次開機「之後」才載入惡意程式碼,因此繞過上市前與上市後的檢測。這意味著任何只在開機前做一次掃描的驗收流程都會漏掉它。
延伸閱讀與延伸思考
- Google Threat Intelligence Group:Shutting the Door on the XCPE Botnet — 官方技術分析,含 C2 協定、模組清單與 IOC
- CyberScoop:Google shuts down global botnet running on certified Android devices — 唯一取得 GTIG 破壞操作主管 Snyder 專訪的報導
- The Register:Cops bust botnet of 1.3M infected Android TV boxes — 補上 MQTT 管理代理與 GitHub 託管等細節
- Help Net Security:Google disrupts XCPE botnet, bans the company behind it — 聚焦「移除為何困難」與 2026 年 8 月起的權限提升手法
- Krebs on Security:Tech Firms Dismantle Botnet That Turned 1.3M TV Boxes Into Proxies — 住宅代理供應鏈的脈絡
- LWN 的整理與留言討論 — 開發者社群對「這與明目張膽賣代理的裝置差在哪」的尖銳質疑
- Hacker News 討論串 — 包含正在研究 Google 認證裝置 Triada 感染的獨立研究者
- The Hacker News 的 X 貼文 — 一句話點出這次行動的真正缺口:「控制伺服器已下線,後門還在。」
底下這場演講不是 XCPE 事件本身,但把同一片 Android TV 機上盒後門生態的偵辦手法講得很完整:從 Dr.Web 發現約 130 萬台裝置的 Vo1d,到 DNS 智慧搭配 sinkhole 遙測把殭屍網路拆開,適合想理解「這類藏在電視盒裡的殭屍網路到底怎麼被拆掉」的讀者。
網友熱門留言 (6)