編按:本文綜合整理自 Layer3 Intel〈Residential Proxies Detected on White House Network〉、KrebsOnSecurity〈Want to Rent an Internet Address at the White House?〉、Layer3 Intel〈What is a Residential Proxy?〉、Synthient〈A Broken System Fueling Botnets〉、FBI PSA〈Evading Residential Proxy Networks〉、Google Threat Intelligence〈Disrupting the World’s Largest Residential Proxy Network〉、GreyNoise Intelligence 住宅代理報告、Spamhaus〈Let’s talk about the danger of residential proxy networks〉、FIRST〈The Infrastructure Nobody Owns: (Residential) Proxy Networks〉、Security and Technology〈The Light Is Blinking Red〉 與 Hacker News 討論串(979 分/256 則回覆),並加入 Siami 編輯部觀點與分析。
2026 年 11 月 4 日,資安研究公司 Layer3 Intel 在本週新上線的「住宅代理天文台」(Residential Proxy Observatory)裡,翻到一筆讓人不太舒服的紀錄。
他們在巡檢這個號稱全球第一個能即時觀測住宅代理與匿名網路活動的介面時,注意到美國總統辦公室所屬的網段 AS2650 有住宅代理的出口流量。
AS2650 登記在 Executive Office of the President 名下,也就是承載白宮網路的聯邦機構。
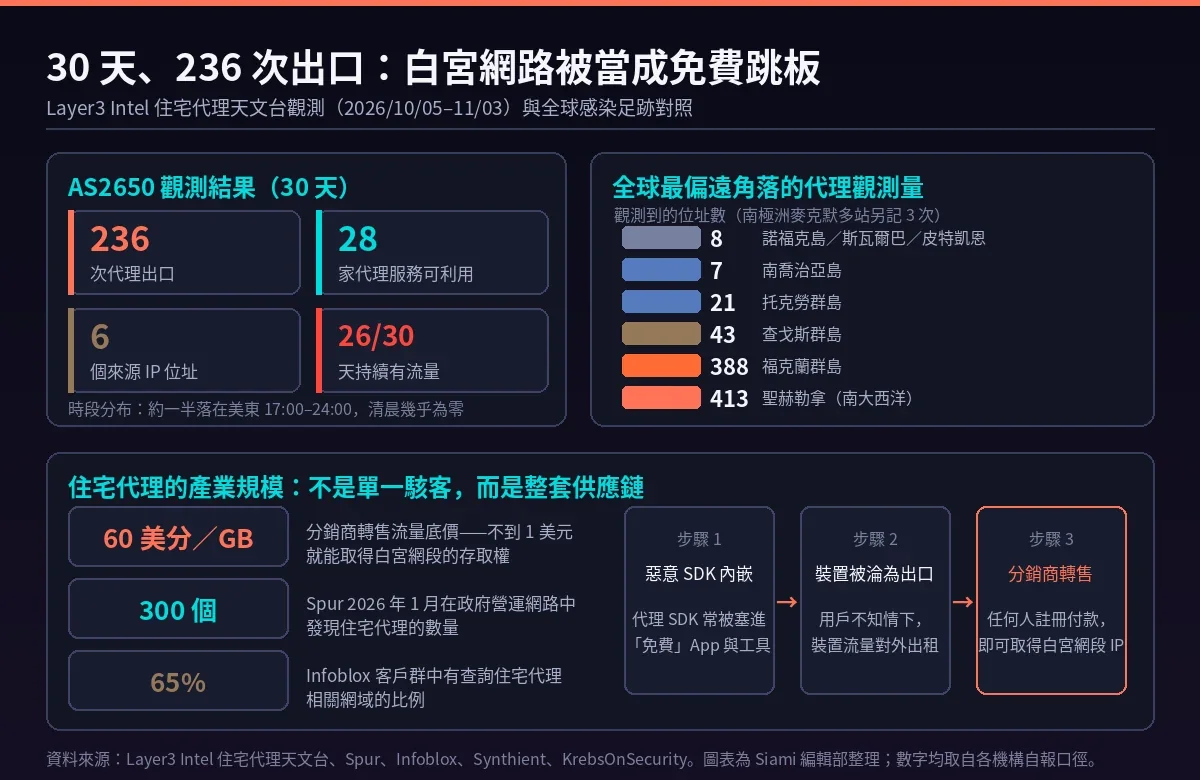
具體數字如下:從 10 月 5 日到 11 月 3 日的 30 天內,Layer3 Intel 的住宅代理枚舉流程總共從白宮網路出去 236 次。這些出口來自 6 個 IP 位址,分布在 30 天中的 26 天。而讓這件事從「資安事件」變成「產業事件」的關鍵數字是:有 28 家不同的住宅代理服務,都能從這個網段出口。
這不是被入侵。沒有出現零日漏洞被拿來打穿白宮防火牆的戲劇性過程。
「這是公開的存取。任何人都可以取得——只要註冊一個公開的住宅代理服務,付上幾美元,然後透過它發送請求。我們並沒有選擇性地鎖定這個網路,也沒有試著讓我們的探測從它出去。我們是機會巧遇才偵測到的,方法就是向這些服務請求全球輪替的存取。」—— Layer3 Intel 團隊
換句話說,這是一樁正在發生中的商業服務。有人在白宮裡(或至少在白宮的網段裡),有一台被植入了代理 SDK 的裝置。全球任何一個人註冊、付款,就能讓自己的流量看起來像是從白宮內部發出的。
一、時段分布泄露了答案
如果這是公開的訪客 WiFi 被入侵,流量應該全天平均分布。但 Layer3 Intel 觀察到的時段分布完全不是這樣:
- 約一半的流量落在美東時間 17:00 到午夜之間
- 清晨幾乎沒有任何活動
這種型態指向的是一個「人」,而不是一個持續運作的公共網路。某個固定在晚間連上白宮網路、身上帶著裝置的人,而且那台裝置內嵌了代理 SDK。
Layer3 Intel 自己也很謹慎地補了一句:「我們的數據顯示的是出口,不是裝置,也不是背後的那個人。」
這句話是對的,因為從數據本身其實推不出太多。但在 Hacker News 的討論串裡,群眾把各種可能性補得很完整——有網友指出白宮的運作規模遠超「總統官邸」四個字:西翼、艾森豪威爾行政辦公大樓與東翼之間有地下通道相連,國家安全會議的戰情室維持 24 小時輪班,歐洲與亞洲的時區交接需要晚班人力。白宮整體員工規模約在 2,500 到 4,000 人之間。
在這樣的規模裡,要讓其中一台個人裝置帶著代理 SDK 混進來,並且一連 30 天在晚間固定連線,完全不需要任何間諜行為。
二、28 家服務都能買到同一個 IP
真正讓專家感到不安的,不是流量被借用的次數,而是能被借用的管道數量。
KrebsOnSecurity 獨家追查了流量背後的具體軟體,答案指向代理偵測商 Synthient 的觀測:AS2650 的流量與多台 Windows 11 上安裝的 Infatica 代理程式有關。
Infatica 這類代理程式的運作模式,是把 SDK 內嵌進號稱「免費」的行動與桌面應用程式裡——使用者下載安裝後,裝置流量就被默默拿來出租,每次安裝或每次流量能換一點小錢回饋給開發者。使用者通常完全不知道自己的裝置正在替別人發送流量。
而這裡有一條讓整件事性質改變的細節。KrebsOnSecurity 報導,Infatica 創辦人 Vladimir Fomenko 是俄羅斯人,而他的主機代管業務 King Servers,正是 2016 年俄國特務機關用來攻破亞利桑那州與伊利諾州選舉系統資料庫的 8 個 IP 位址中的 6 個的所在地。
換句話說,這條從白宮網段通往全球犯罪市場的通道,其供應鏈的一端連著俄羅斯。這不代表白宮內部發生了間諜活動,但它意味著這個出口的「身分」是可以被精準偽造的——任何人買到它,就可以宣稱自己的流量來自美國總統辦公室。
截至發稿,白宮對 KrebsOnSecurity 的置評請求尚未回應。
三、比白宮更廣的圖:整個產業的規模
白宮只是這張網上最新鮮的一個座標。同一份觀測裡還有幾個更讓人感到無力的數字。
首先是地理。住宅代理的足跡已經延伸到地球最偏遠的角落:
- 聖赫勒拿、阿 Ascension 與特里斯坦-達庫尼亞:413 個位址、超過 32,000 次觀測,流量在 Starlink 與當地唯一的網路服務商 Sure Saint Helena 之間分配
- 南極洲:3 次觀測,全部來自指向麥克默多站的 Cloudflare WARP 位址
- 福克蘭群島:388 個位址;查戈斯群島 43 個;托克勞群島 21 個;南喬治亞島 7 個
- 皮特凱恩群島:1 個 Starlink 位址、1 次觀測;諾福克島 4 次;斯瓦爾巴群島的朗伊爾城 3 次
在地球的兩端,一個位址只有三個人在的地方,都有人被當成流量出口出租。
其次是規模。代理偵測服務 Spur 在 2026 年 1 月的網路研討會上公布,在將近 300 個政府營運的網路、318 家公用事業、166 家醫療機構或醫院,以及 141 家銀行與金融機構中,都發現了住宅代理的存在。資安公司 Infoblox 則表示,其客戶群中有高達 65% 的對象正在查詢一個以上的住宅代理相關網域。
「有些分銷商的流量轉售價低到每 GB 60 美分,這意味著花不到 1 美元,就能進入某些最機密、最受信任的網路。⋯⋯分銷商生態還讓任何犯罪者只要付款就能取得存取權,同時跳過 KYC(認識你的客戶)流程。」—— Synthient 創辦人 Ben Brundage
這是整件事最關鍵的經濟學事實:白宮網段的存取權,零售價不到 1 美元。 沒有複雜的入侵流程、沒有零日漏洞、沒有昂貴的基礎設施攻擊。只要會讀文件、會填表單、會付款。
四、為什麼這件事重要
第一,這是一種「身分」被商品化的攻擊面。 傳統的入侵要繞過防火牆、拿下主機、留下痕跡;住宅代理繞過的是整個信任模型本身。網站看到的是一個位於華盛頓特區、掛在美國聯邦政府名下的 IP 位址——這個位址在地理與身分上都被當成高信任訊號。指紋識別、速率限制、風險評分引擎,所有依賴「IP 位址代表真實使用者」的邏輯,在這條管線上全部失效。
第二,風險不只在流量本身,而在橫向移動的可能性。 Layer3 Intel 特別引用了 Synthient 的研究《A Broken System Fueling Botnets》:Kimwolf 殭屍網路正是透過住宅代理網路,觸及至少 200 萬台裝置(多數是暴露 ADB 服務的 Android 裝置)。2025 年底的安全研究更揭露,住宅代理服務存在一個被廣泛利用的漏洞,攻擊者可以探測每個代理端點所在的區域網路並植入惡意軟體。2026 年 1 月,Synthient 創辦人 Ben Brundage 公開示範了這條路徑後,有數十家代理服務被迫修補。
「最大的危險在於這些代理同樣能讓人存取內部網路⋯⋯如果白宮網段上的 SDK 存在同類型的缺陷,任何購買代理存取權的人都能用它來觸及內部系統。」—— Layer3 Intel
第三,感染的來源是合法的商業行為,這讓傳統資安模型失效。 這不是有人在暗網買了個惡意程式包,而是使用者安裝了一個「免費」App。FBI 在 2026 年 3 月已就此發布公共服務公告,呼籲民眾檢查自身裝置。資安體系的傳統假設——威脅來自外部攻擊者——在這裡被翻轉了:這次主動發出流量的是內部裝置,而攻擊面來自供應鏈。
第四,這把 AI 訓練資料的倫理問題從「抽象原則」拉回「具體管道」。 住宅代理是 AI 內容抓取的主要基礎設施之一。KrebsOnSecurity 明確點名,住宅代理服務是帳號接管等網路犯罪、廣告詐欺,以及用於 AI 專案的大規模內容抓取的主要流量來源。換句話說,過去兩年關於「模型訓練資料從哪來」的每一場辯論,在網路層都有一個具體的、可付費購買的答案。
五、數據解讀與質疑
必須誠實面對的第一個質疑:這則「新聞」的戲劇性遠高於其技術含量。 30 天 236 次出口,聽起來驚人,但換算下來是每天約 8 次、每次一個請求。這個量級完全不足以構成「白宮遭到駭客攻擊」的敘事。Hacker News 上有網友的量化分析更直接:AS2650 公告了 5 個 prefix、65,792 個位址,若有 40% 對應真人使用的電腦,那背後是兩萬多人,其中 IT 人力約 789 人。在這樣的分母下,出現一個晚間固定連線的受感染裝置,是統計上的高機率事件,而非例外。
第二個質疑:這個觀測方法本身有侷限。 Layer3 Intel 的資料來自他們自己的枚舉流程主動要求代理服務讓流量從白宮出口。這代表這些數字是「有多少人購買了白宮網段的出口存取」的估計值,而不是「白宮網段實際發出多少代理流量」的完整普查。它偵測的是被動使用代理服務的客戶端點,不是所有可能的出口。兩者在數量級上可能有落差。
第三個質疑,也是最關鍵的一個:這件事到底該算「白宮的資安問題」,還是「住宅代理產業的問題」? Hacker News 上的討論把這個區分推得很清楚。有網友質疑:訪客網路本來就設計成不允許內部網路連線,隔離本身就是緩解手段,把它說成安全問題「很奇怪」;也有人指出,這件事不需要實際發生在某棟建築物裡才算資安問題——核心爭議在於「有沒有人繞過了防火牆,能從一個獲得過多信任的節點發送與接收流量」。另有網友給出了最乾淨的框架:如果該裝置被控,麥克風、攝影機或 WiFi 控制權被奪走,那就是另一個層級的問題——但目前沒有任何證據顯示這種情況發生。
第四個數據上的落差:全球足跡 ≠ 白宮事件的嚴重性。 南極洲麥克默多站 3 次觀測、福克蘭群島 388 個位址,這些數字固然驚人,但它們反映的是住宅代理產業的普遍性,而不是白宮事件的嚴重性。兩者不該被混為一談。在 979 分的討論串裡,最受认可的觀察其實是另一種視角:真正該問的問題不是「誰在白宮網段上」,而是「有多少個政府機關與關鍵基礎設施,同樣不知道自己被掛在代理池上」——Spur 的數字給出了那個分母。
六、接下來該怎麼做
對於一般使用者與企業 IT,FBI 與相關單位的建議方向並不複雜:檢查自身與所屬組織的 IP 是否已被列入代理偵測服務的資料庫(Layer3 Intel 就用 Spur 與 Synthient 的公開 IP 情境頁交叉確認了白宮那 6 個位址),並且把「連上公司網路的個人裝置」視為需要管理的端點,而不是個人事務。住宅代理 SDK 多半是隨應用程式進來的,因此應用程式白名單與裝置側的流量行為監測,會比傳統的防毒掃描更有效。
至於產業面,2026 年已經有實際的執法與技術行動:Google Threat Intelligence 在 1 月切斷了 IPIDEA 這類大型網路,7 月再處理 NetNut,官方稱保護了超過 200 萬台遭挐持的消費裝置。FBI 的 PSA 則是針對一般民眾。真正還缺的那一塊,是分銷層的 KYC 落實——分銷商生態目前讓犯罪者只需付款就能取得任何網段的存取權,而跳過 KYC 的成本,遠低於流量本身的價格。
相關延伸
- Layer3 Intel〈Residential Proxies Detected on White House Network〉|本文主要來源,236 次出口、6 個位址、28 家服務商的原始觀測
- KrebsOnSecurity〈Want to Rent an Internet Address at the White House?〉|Infatica 與 Vladimir Fomenko/King Servers 的關聯、60 美分/GB 的分銷價格
- Layer3 Intel〈What is a Residential Proxy?〉|住宅代理的定義與運作原理
- Synthient 研究部落格|《A Broken System Fueling Botnets》與 Kimwolf 殭屍網路
- FBI PSA〈Evading Residential Proxy Networks〉|2026 年 3 月的官方風險公告與防範建議
- Google Threat Intelligence〈Disrupting the World’s Largest Residential Proxy Network〉|IPIDEA 切斷行動
- GreyNoise Intelligence 住宅代理報告|受感染住宅 IP 的規模評估
- Spamhaus〈Let’s talk about the danger of residential proxy networks〉|代理網路作為安全威脅的總覽
- FIRST〈The Infrastructure Nobody Owns: (Residential) Proxy Networks〉|第一人稱基金會對代理基礎設施治理的分析
- Security and Technology〈The Light Is Blinking Red〉|政策面呼籲
- Hacker News 討論串(979 分/256 則回覆)|資深工程師對「晚間時段模式」與供應鏈風險的拆解
網友熱門留言 (10)