編按:本文綜合整理自 Microsoft Security Response Center 安全更新指引 CVE-2026-83844、CVE.org 官方紀錄 CVE-2026-83844、NVD 漏洞資料庫 CVE-2026-83844、Microsoft MSRC 官方 CVRF 3.0 資料(2026-Oct)、Windows Latest〈Windows 11’s Paint has a no-click hacking bug, and even with auto-updates on, you may not have the fix〉、Neowin〈Microsoft Paint CVE-2026-83844 lets hackers hack Windows 11 PCs over internet〉、Microsoft Learn Q&A〈Microsoft Paint 11.2605.91.0〉、Qualys〈Microsoft Patch Tuesday, October 2026 Security Update Review〉 與 Hacker News 討論串(337 分/123 則回覆),並加入 Siami 編輯部觀點與分析。文中所有 CVSS 向量與版本號均引述自微軟官方資料,並經 Siami 編輯部獨立重算驗證;本文觀點不代表微軟官方立場。
2026 年 10 月 13 日,微軟在當月的 Patch Tuesday 裡丟出一則讓 Hacker News 討論串累積 337 分、123 則回覆的公告:CVE-2026-83844,Windows Paint 的遠端程式執行漏洞。
公告本身很短,卻很反常:
Out-of-bounds read in Windows Paint allows an unauthorized attacker to execute code over a network.
—— Microsoft Security Response Center
一個點陣圖編輯工具,有遠端程式執行漏洞。
更反常的是微軟自己寫的 FAQ。它把利用方式講得毫無模糊空間:「未經認證的攻擊者可透過向受影響的服務發送特製封包來利用此漏洞,成功利用可在目標系統上執行程式碼。不需要任何認證或使用者互動。」
CVSS 向量是 CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H,評分 8.1 High,嚴重度列為 Important。AV:N(可遠端)、PR:N(免權限)、UI:N(無需使用者互動)——這三個字串在資安世界裡等同於「零點擊」。
一、真正引爆話題的不是分數,是「怎麼遠端」
Hacker News 上最熱烈的討論集中在同一個疑問:Paint 有什麼服務可以被打?
資深開發者 VorpalWay 記得 Paint 根本沒有網路功能,猜測可能是 CVE 誤植、或者所謂的「遠端」其實只是指從網路下載一個檔案。另一則留言則指向 CVE 描述本身有問題:既然官方說是「發送特製封包到受影響的服務」,那 Paint 到底跑在哪個服務上?
討論串裡最深入的追問來自 Arainach,直接把微軟原文貼上反駁那些「其實只是開檔案」的猜測。而最接近技術實態的推論,可能來自網友 TZubiri 的兩段分析:
看起來是後者——Paint 本身已經開啟了對外的主動 TCP 連線,而那才是可被利用的部分。由於它沒有 listen 任何 port,我推測並不容易直接利用:Paint 會自己挑選目標(某個微軟的網域或 IP),漏洞必定出在目的地選擇的邏輯錯誤,或是允許中間人冒充微軟。
這正好對應了微軟給的「AC:H(攻擊複雜度高)」評等。微軟對此的解釋是:成功利用需要攻擊者「對系統有深入理解」,成功與否取決於環境、系統設定以及其他安全措施等多項因素。
另一則留言則從現代 Windows 的架構切入:現在 Windows 大量功能都以服務形式實作,Paint 與 Copilot 之間的 IPC 通訊、圖片二進位資料的傳遞,本來就是常見的弱點來源。Paint 有支援命令列列印圖片的功能,也是討論串中被提出來的可能入口。
關鍵是:截至本文截稿,微軟尚未公開技術細節,Raymond Chen 也還沒寫那篇「Paint 為什麼會有網路功能」的說明。 在官方解釋出現之前,遠端利用的完整路徑仍屬推測。
二、9 月才剛中過一次:Paint 的第二個 RCE
10 月這不是 Paint 第一次。往前一個月,2026 年 9 月 8 日,微軟揭露了 CVE-2026-70586,同樣是 Windows Paint 的遠端程式執行漏洞。
兩個漏洞攤開來看,差異相當有意義:
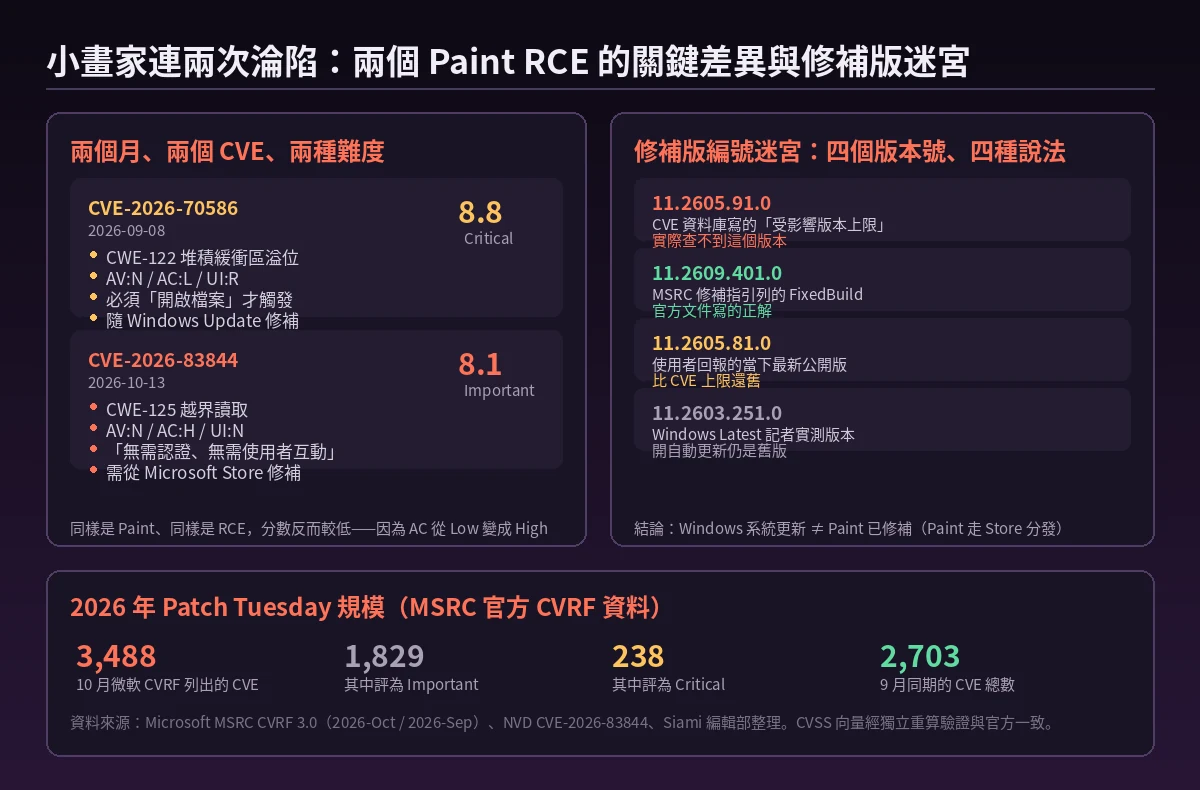
| 項目 | CVE-2026-70586(9 月) | CVE-2026-83844(10 月) |
|---|---|---|
| 漏洞型態 | CWE-122 堆積緩衝區溢位 | CWE-125 越界讀取 |
| CVSS | 8.8 Critical | 8.1 Important |
| 攻擊向量 | AV:N / AC:L / UI:R | AV:N / AC:H / UI:N |
| 觸發方式 | 使用者必須開啟特製檔案 | 微軟明載無需使用者互動 |
| 修補途徑 | 隨 Windows Update(KB5122876 等) | 須由 Microsoft Store 更新 Paint |
分數更高、反而更容易被察覺的那一個,是 9 月那個。 9 月的漏洞需要使用者開檔(UI:R),所以至少會有「我開了個奇怪的圖檔」這種可觀察的行為;10 月這個則被標成完全無需互動,理論上攻擊面更廣,卻因為「越界讀取」這種讀取型弱點要轉化成可利用的程式碼執行路徑需要更深的系統理解,分數被壓到 8.1,嚴重度也從 Critical 降為 Important。
用 Siami 編輯部重算的 CVSS 3.1 公式驗證:9 月那筆的向量算出來正好是 8.8,10 月這筆正好是 8.1,與官方公布數字完全一致。而如果 10 月這筆的攻擊複雜度是 Low 而非 High,分數會直接跳到 9.8。攻防複雜度這一項,就是 8.1 與 9.8 之間的分水嶺。
三、修補版迷宮:微軟的文件自己打架
真正的荒誕劇發生在修補環節。
微軟在 10 月 13 日推送了修補,但圍繞「你到底該更新到哪一版」,社群發現了兩個互相衝突的版本號:
- CVE.org 官方紀錄記載:受影響版本為 Microsoft Paint 11.0.0.0 到 低於 11.2605.91.0
- MSRC 修補指引列出的 FixedBuild 卻是 11.2609.401.0
同一個漏洞,兩個「安全版本」。而在當時,公開發布的最新 Paint 版本是 11.2605.81.0——比 CVE 記載的門檻還舊,等於沒有任何公開版本符合 CVE 自己的修補定義。
Microsoft Learn 的官方 Q&A 區早就有人問過這件事,得到的回覆是:「我不覺得它存在……很可能是筆誤,但我不代表微軟。」
Windows Latest 記者 Mayank Parmar 實測的結果更直接:他開著 Microsoft Store 的自動更新,卻在商店裡完全找不到 Paint 的更新項目;當他手動進到 Paint 頁面,才發現版本停在 11.2603.251.0。
Reddit 上 r/sysadmin 的 IT 管理員則反映另一個角度:弱點掃描器已經對 Paint 亮紅燈、標記缺少修補,但卻沒有任何修補可以下載。還有人提到,部分企業用的第三方防毒軟體也會因為偵測到缺少這個修補而告警——於是同一台機器上,一邊說你有漏洞,一邊說沒有東西可修。
結論很簡單:Windows 系統更新 ≠ Paint 已修補。 Paint 是走 Microsoft Store 分發的商店應用程式,所以 10 月那次 Windows 更新裡修掉的一千多個安全問題,並不保證小畫家是安全的。
四、為什麼這件事重要
第一,這是一堂關於修補鏈斷裂的公開課。絕大多數人把「Windows Update 裝好了」等同於「我的系統是安全的」,但 Paint 這類 Store 應用程式的更新週期完全獨立於作業系統更新。企業 IT 的資產清單如果沒有把商店應用納入管理,就會出現「掃描器報紅、但沒有東西可修」的窘境。這不是 Paint 獨有的問題,而是整個 Windows 應用商店分發架構的結構性弱點。
第二,「零點擊」這三個字值得單獨拉出來看。AV:N、PR:N、UI:N 的組合,在多數情況下意味著攻擊者可以在使用者完全不知情的狀況下取得程式碼執行權——不需要釣魚、不需要社工、不需要任何使用者動作。雖然 AC:H 讓實際利用門檻大幅提高,而且微軟明確標註「Exploitation Less Likely」(利用可能性較低)、目前也沒有任何遭利用的通報,但資安的本質就是「一次成功就結束」。
第三,這個案例把 CVSS 評分制的盲點暴露得很清楚。9 月那個 8.8 Critical 需要開檔,10 月這個 8.1 Important 卻是零點擊——分數排名的直覺排序,跟實際風險排序在這裡是相反的。Siami 編輯部重算的結果顯示,若把 10 月這筆的攻擊複雜度評為 Low,分數就會是 9.8。AC 欄位由誰判定、依據是什麼,決定了它在整個排序裡的份量。
第四,這已經是 Paint 在 5 個月內的第三起重大 RCE 傳聞級事件。連 Hacker News 的資深用戶都直呼「我第一反應是『為什麼?!又來?』」,並指出 Paint 這類「本來就不該有遠端攻擊面」的軟體被開出遠端執行漏洞,「這次絕對不是第一次」。
五、數據解讀與質疑
Patch Tuesday 的規模已經到了需要重新思考的程度。 根據微軟 MSRC 官方 CVRF 3.0 資料,2026 年 10 月微軟共列出 3,488 筆 CVE,其中評為 Important 的有 1,829 筆、Critical 238 筆;9 月同期則是 2,703 筆。Qualys 的獨立分析給出的數字較低(1,414 筆,含 78 筆 Critical),但數量級的方向一致。兩份統計的落差本身就值得注意——當「一次修補」涵蓋的漏洞數以千計,「我已經更新了」這句話的含金量就必須被重新定義。
關於「被誇大了」的說法。 有資安研究者認為 MSRC 這次的描述有誤,所謂「發送特製封包到受影響的服務」,實際可能只是指「開啟一個從遠端取得的檔案」,並引用 CVE 描述中「可能透過遠端桌面、檔案共用或其他網路管道遞送惡意檔案」來佐證。OpenCVE 的建議文字也被網友吐槽是「胡說八道」——它說更新後「在停用 Paint 的舊版檔案開啟處理之前,請先確認系統已套用此 CVE 的修補」,但「舊版檔案開啟處理」根本不是 Paint 裡真實存在的可設定選項。
但 Siami 編輯部不認為可以直接判定為文件錯誤。 理由有三:
- 官方在 CVE 向量裡明確給了 UI:N,而 9 月那筆明確是 UI:R。同一家微軟、同樣是 Paint、同一份 CVRF 資料庫,兩次對「要不要使用者互動」的判定不同,這很難用「文件寫錯」一句帶過。
- 官方 FAQ 提到的「send a specially crafted packet to an affected service」是資安公告的標準句式,用來描述網路可達性;把它理解為「開檔案」會直接跟 UI:N 衝突。
- Paint 現今確實具備網路相關能力(命令列列印、與 Copilot 的整合、可能的 outbound 連線),「一個純離線點陣圖編輯器為何有網路面」本身就是值得追問的問題——而那正是討論串裡最受歡迎的方向。
真正可以確定的是:目前無論是官方或社群,都還沒有公開足以支撐「Paint 可以被零點擊遠端攻破」的完整技術分析。Exploitation Less Likely 的官方評定、AC:H 的高複雜度,加上零野外利用通報,意味著現在的實務風險評估應該偏向「低但非零」,而非「無需擔心」。對於企業環境,正確的處理順序是:
- 用 PowerShell 確認 Paint 實際版本(
Get-AppxPackage Microsoft.MSPaint | Select-Object Version) - 從 Microsoft Store 手動更新 Paint,不要只依賴 Windows Update
- 若版本落後但更新推不下來,把 Store 加入防火牆允許清單——HN 上就有管理員抱怨,為了取得修補不得不暫時放行 Store
- 企業環境評估是否需要移除或停用 Paint,以消除這條攻擊面
六、相關延伸
- Microsoft Security Response Center:CVE-2026-83844|本篇主要來源,CVSS 向量、FAQ 與修補指引
- CVE.org:CVE-2026-83844|受影響版本範圍與 CWE 分類
- NVD:CVE-2026-83844|CVSS 3.1 向量與發布時間
- Microsoft MSRC CVRF 3.0:2026-Oct|10 月完整漏洞清單與嚴重度統計
- CVE.org:CVE-2026-70586|9 月的 Paint RCE
- Windows Latest:Windows 11’s Paint has a no-click hacking bug|實際測試版本與 Store 更新缺席的現場報導
- Microsoft Learn Q&A:Microsoft Paint 11.2605.91.0|官方社群中關於版本號筆誤的提問
- Qualys:Microsoft Patch Tuesday, October 2026|第三方對 10 月修補包的獨立統計
- Hacker News 討論串(337 分/123 則回覆)|「Paint 有什麼服務可以被打」的主要辯論場
- Microsoft Security YouTube:Security Update Release Summary October 2026|微軟官方對 10 月修補包的摘要說明
網友熱門留言 (5)