編按:本文綜合整理自 sshhole.com 原始研究報告〈*sshole〉、Alpine Linux 官方安全公告〈Security advisory: openssh-server password authentication bypass〉、OpenSSH 10.6p2 Release Notes、OpenSSH 修補程式碼 commit 4353fdc(Damien Miller,2026-11-05)、openssh-unix-dev mailing list〈urgent security release: 10.6p2〉、NVD/GitHub Advisory Database:CVE-2026-123158、The Hacker News〈OpenSSH Issues Emergency Fix for Flaw Letting Long Passwords Bypass SSH Auth on Alpine Linux〉、Ars Technica〈Meet *sshole, the vulnerability that lets hackers SSH into Linux devices〉、freenode〈OpenSSH 10.6p2 works around musl password authentication bypass〉 與 Hacker News 討論串(2,890 分/707 則回覆),並加入 Siami 編輯部觀點與分析。文中所有版本號、CVSS 向量與修補套件版本均引述自官方一手文件;本文觀點不代表 OpenSSH 或 Alpine Linux 官方立場。
2026 年 11 月 5 日,土耳其資安研究者 Özgün Kültekin 在自己的網站 sshhole.com 上公開一份寫得極為細膩的技術報告,揭開了一個藏身十年的 OpenSSH 認證繞過漏洞。他替它取名 *sshole——名字的來源,是攻擊過程中那個關鍵的星號。
同一天,Alpine Linux 官方發布安全公告,OpenSSH 專案則推出 10.6p2 緊急修補版。該討論串在 Hacker News 上累積 2,890 分、707 則回覆,是近幾週資安類熱門文之一。
漏洞本身簡單到令人困惑:不需要任何密碼,只要送出一個 257 到 1024 bytes 的長密碼,就能登入一個「本來就沒有密碼」的帳號。
Alpine 官方的說法相當直白:
An attacker who can reach your SSH port can log in without knowing any password. It takes one connection, works every time, and needs no retries.
(能連到你的 SSH 連接埠的攻擊者,不需要知道任何密碼就能登入。一次連線就會成功,每次都會成功,不需要重試。)
一、撞衫現場:當「錯誤回傳值」剛好等於「沒有密碼」
要理解這個漏洞,得先看 sshd 在沒有 PAM 的情況下如何檢查密碼。
流程其實很單純:sshd 呼叫 crypt() 把使用者輸入的字串雜湊成儲存格式,然後把結果跟 /etc/shadow 裡的欄位做字串比較,相同就放行。
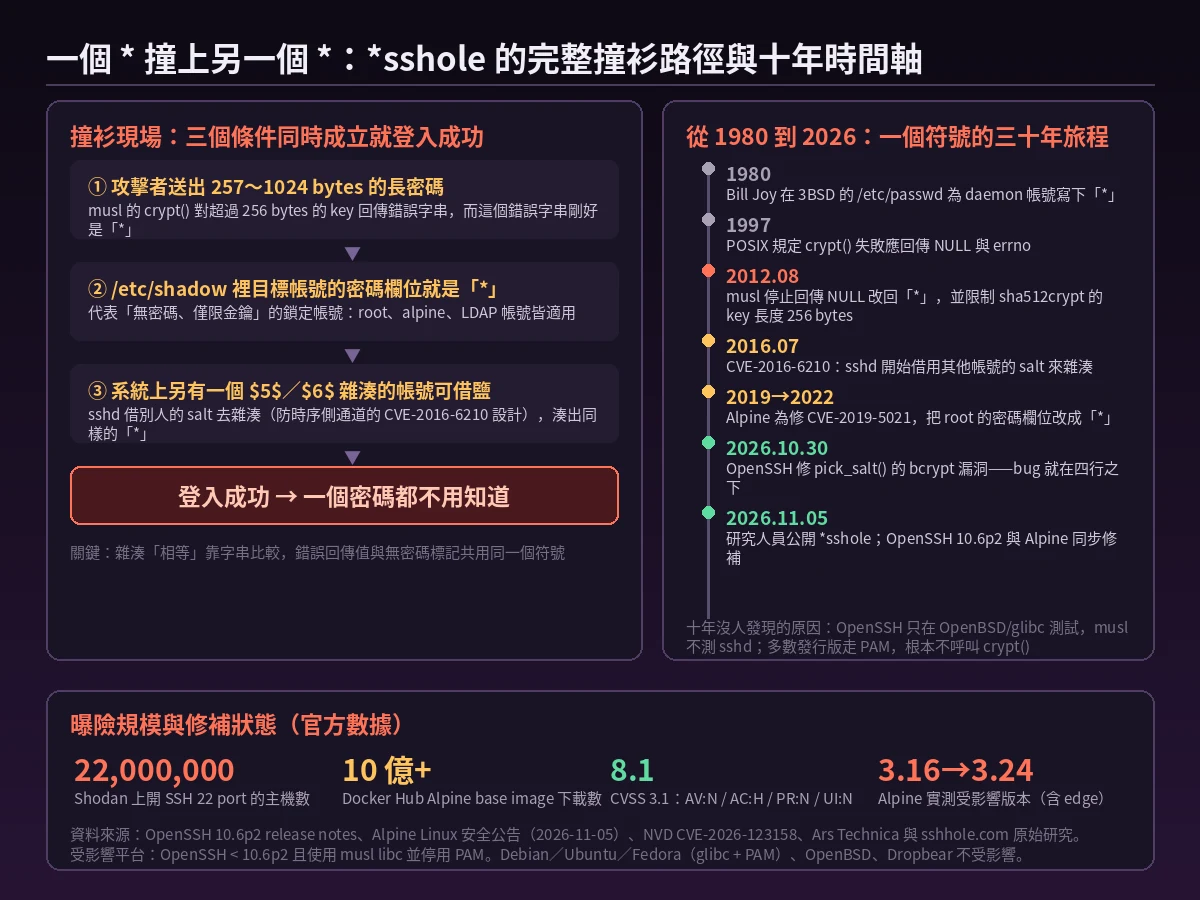
而在一個「只准用金鑰、沒有設定密碼」的帳號身上,/etc/shadow 的密碼欄位寫的是單一字元 *。對 sshd 來說,這個欄位太短、裝不下 salt,於是它會借用系統上另一個帳號的 salt 去做雜湊——這是 2016 年修 CVE-2016-6210 時加上的設計,用來讓「查詢不存在的帳號」跟「查詢存在但密碼錯的帳號」花費相同時間,避免攻擊者用時間差枚舉使用者名單。
問題出在 musl 這個 C 函式庫身上。2012 年 8 月 9 日,musl 的開發者做了一個改動,讓 crypt() 在失敗時不再回傳 NULL,而是回傳一個不可能匹配到真實密碼的字元。理由聽起來很合理:當年大量程式根本沒有檢查 NULL,直接拿回傳值去比較,程式就會崩潰;既然如此,不如給它一個「一定比不中」的垃圾值,讓呼叫端不會 crash。
他們選的那個垃圾值,就是 *。
三週後的 2012 年 8 月 29 日,musl 又加了一道防線。sha512crypt 的運算成本會隨密碼長度線性上升,攻擊者只要送一個超長密碼就能讓伺服器忙到不行——於是 musl 把密碼長度上限設為 256 bytes,超過就直接回傳 * 而不進行計算。
於是三件事在 2026 年同時成立:musl 對超長密碼回傳 *、鎖定帳號的密碼欄位也是 *、而 sshd 恰好會把兩者拿來做字串比較。
Hacker News 上網友 mpyne 把這段拆解得最清楚:
攻擊者要達成的是:
$ret = crypt($pw, $hash); $ret == $hash。$hash 通常長得像$6$--gibberish,但對不該登入的帳號來說會是「」或「!」。這個 bug 是三件事交會的結果:musl 在出錯時回傳「」而不是留下 NULL;musl 也會回傳「+」,但只在 $hash 以「」開頭時——本意是排除錯誤值剛好等於雜湊值的可能,卻假設了呼叫端會立刻拿 $ret 去跟 $hash 比對;而 OpenSSH 會因為「」或「!」而改用別的帳號雜湊來掩蓋時序差異。
值得注意的是,musl 其實預防過這個問題。mpyne 提到,當 $hash 以 * 開頭時 musl 會改回傳 +——但這個保護只在「呼叫端拿回傳值跟同一個 $hash 比較」的假設下有效。而 OpenSSH 偏偏在「無密碼帳號」的情況下會換一個帳號的 salt 來雜湊,於是送進 crypt() 的 $hash 變成了另一個帳號的真實雜湊字串,保護機制就這樣失效了。
用最直白的話說:攻擊者不需要知道任何密碼,只要輸入夠長的一串字,伺服器就會自己算出一個 *,然後跟它自己存的 * 對上。
二、追到 1980 年:一個星號的三十年流浪
sshhole.com 這份報告最吸引人的地方,是它把漏洞的歷史一路往回追到了 Unix 的黎明。
Kültekin 在報告裡放了一張 3BSD /etc/passwd 的截圖。1980 年,Bill Joy 在 daemon 這個帳號的密碼欄位寫下 *——他在註解裡寫的是「the devil himself」。這個帳號本來就沒有人能登入,而 * 從此成為 Unix 世界裡「這個帳號沒有密碼」的通用標記。
1997 年,POSIX 對 crypt() 的規範寫得毫無模糊空間:失敗時「應回傳 null 指標並設定 errno 以指示錯誤」。
2012 年 8 月 9 日,musl 決定不再回傳 NULL,改回傳 *。在 musl 的 commit 訊息裡,「should not happen」這句註解被直接刪掉了,NULL 也跟著被移除。
2012 年 8 月 29 日,sha512crypt 的 256 bytes 上限登場,超過長度就直接回傳 *。
2016 年 7 月,OpenSSH 為了修 CVE-2016-6210 的時序側通道,開始借用其他帳號的 salt——這一步同時埋下了讓比對發生在「不同帳號之間」的種子。
2019 到 2022 年,Alpine 為修 CVE-2019-5021,把 root 的密碼欄位從 ! 改成 *(! 連金鑰都會擋掉,Alpine 3.16 改回 * 讓金鑰能正常運作)。從此,每一台預設的 Alpine 主機上,root 的欄位就是 *。
2026 年 10 月 30 日,OpenSSH 提交了一個名為「fix fake password salt generation for bcrypt hashes」的安全修補,那個 commit 的說明裡還標註了「Anthropic ANT-2026-7T6M8N4X」。Kültekin 在報告裡指出:這個 bug 就在那段程式碼下方四行。 修補在四天後被發現。
十年裡為什麼沒有人發現?報告給了三個理由:
- OpenSSH 的測試都在 OpenBSD 與 glibc 上跑,musl 根本不測 sshd。
- 多數 Linux 發行版走 PAM,而 PAM 從來不對
*呼叫crypt(),整條路徑被繞開了。 - 2013 年就有 Debian 開發者去要求 glibc 複製 musl 這個
*的行為,後來 Debian 轉用 libxcrypt,libxcrypt 回傳的是*0——差一個字元就能堵住這個漏洞,但仍然不是NULL。
Hacker News 網友 knome 對此的評語最不留情面:
POSIX 對 crypt() 的寫法非常明確:成功時回傳指標,失敗時「應回傳 null 指標並設定 errno 以指示錯誤」。回傳 NULL 哨兵值並設定 errno 是很標準的 C 寫法,本身不該出錯。OpenSSH 那篇投影片也特別指出它「應該」回傳 NULL,但 musl 的開發者決定改回垃圾值,而那個垃圾值正是「*」,於是造成了這個漏洞。
三、為什麼是 Alpine:musl、沒有 PAM,和那個 256 bytes 上限
Alpine Linux 是基於 musl libc 的輕量發行版,而它的 openssh-server 套件預設就是不用 PAM 編譯的。同時 OpenSSH 的 PasswordAuthentication 預設就是 yes。兩個預設值疊在一起,再加上 Alpine 預設把 root 設成 *,就構成了完整的利用條件。
Alpine 官方列出的受影響條件,必須同時成立:
- 執行 Alpine 的
openssh-server套件(未以 PAM 編譯),或執行openssh-server-pam但設定UsePAM no(UsePAM yes則不受影響) PasswordAuthentication為yes(OpenSSH 預設值)- 系統上存在密碼欄位為
*的帳號 - 系統上另存在至少一個密碼雜湊為
$5$或$6$的帳號(提供可借用的 salt)
第 4 點是最容易被低估的:只要有一個帳號有密碼,就足以讓所有沒有密碼的帳號全部被打開。
在 Alpine 上,密碼欄位為 * 的帳號包括:
root——自約 Alpine 3.16 起,base image 就是root:*- 用
adduser建立但沒給密碼的純金鑰使用者 - 透過
musl-nscd(nslcd、winbind、sssd)進來、沒有 shadow entry 的目錄服務帳號 - 官方 tiny-cloud 映像裡的
alpine帳號
完全不受影響的是:走 glibc + PAM 的 Debian、Ubuntu、Fedora,OpenBSD,以及使用 Dropbear 的 OpenWrt(OpenWrt 預設用 Dropbear,但若管理者自行安裝 OpenSSH 則仍有風險)。
四、曝險面有多大:2,200 萬台 SSH 主機,10 億次 Docker 下載
Alpine 官方實測的受影響版本範圍是 3.16 到 3.24 以及 edge——已經停止支援的 3.16 到 3.20 也同樣中招,官方依然為每一個分支都做了修補套件:
| Alpine 分支 | 修補後的 openssh 版本 |
|---|---|
| edge | 10.6_p2-r0 |
| 3.24 | 10.3_p1-r2 |
| 3.23 | 10.2_p1-r1 |
| 3.22 | 10.0_p1-r11 |
| 3.21 | 9.9_p2-r1 |
| 3.20 | 9.7_p1-r6 |
| 3.19 | 9.6_p1-r3 |
| 3.18 | 9.3_p2-r4 |
| 3.17 | 9.1_p1-r7 |
| 3.16 | 9.0_p1-r6 |
對應的 point release 是 3.21.10、3.22.8、3.23.8、3.24.4。
但真正讓人背脊發涼的,是 tiny-cloud 那條攻擊鏈。官方 tiny-cloud 映像(3.18.11 到 3.24.3)內建的 alpine 帳號密碼欄位是 *,而且帶有免密碼的 doas。這些映像在第一次開機時是安全的——但只要管理員設定了任何一個 console 密碼(產生 $6$ 雜湊),整台機器就瞬間被打開,攻擊者登入 alpine 之後可以直接 doas 升級成 root。
Alpine 官方在公告裡的判斷很不留情面:「如果無法排除有登入紀錄,就當作機器已經被拿下。」
放大這個數字的,是 Alpine 的普及程度:Docker Hub 上的 Alpine base image 下載量超過 10 億次。安全公司 Detectify 指出,Shodan 上開著 SSH 22 port 的系統約有 2,200 萬台。真正符合全部利用條件的必然只是其中一小部分,但 Alpine 官方那句「一次連線就會成功,每次都會成功,不需要重試」,意味著掃描一台主機的成本幾乎是零。
OpenSSH 對此的官方評定是 CVSS 3.1 8.1 High,CWE-394(Unexpected Status Code or Return Value),向量為 CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H——可遠端、免權限、無需使用者互動,唯一的門檻是攻擊複雜度偏高。
五、修補、止血,以及 OpenSSH 第一次公開談 AI
10 月 6 日才剛發布的 OpenSSH 10.6,隔不到一個月就出了 10.6p2。Damien Miller 在 openssh-unix-dev 郵件列表上的措辭相當急迫:
If you operate a Linux system that uses musl libc without PAM (Alpine Linux is one example) then stop reading and set PasswordAuthentication=no or disable SSH for these systems IMMEDIATELY.
修補本身很小。commit 4353fdc 在 auth-passwd.c 裡加了一個下限判斷:
#define MIN_PASSWORD_HASH_LEN	4
...
ret = encrypted_password != NULL &&
    strlen(pw_password) >= MIN_PASSWORD_HASH_LEN &&
    strcmp(encrypted_password, pw_password) == 0;
也就是說,儲存欄位長度不足 4 個字元時(* 只有 1 個字元),直接判定失敗,根本不會進入字串比對。
至於「怎麼止血」,Alpine 官方給的答案是最簡單的那一個:把密碼登入關掉。
# 先確認金鑰登入可以正常運作,並保留目前這條連線直到新連線測試成功
mkdir -p /etc/ssh/sshd_config.d
echo 'PasswordAuthentication no' > /etc/ssh/sshd_config.d/00-no-passwords.conf
sshd -t && rc-service sshd restart
sshd -T | grep -i passwordauthentication至於怎麼確認自己被開過,官方建議在 /var/log/messages 裡搜尋 Accepted password,看有沒有針對 alpine、root 或任何純金鑰帳號的密碼登入成功紀錄。
這裡還有一層耐人尋味的責任歸屬之爭。OpenSSH 的官方說法是:
We consider the root cause of this bug to be outside sshd, but it is exploitable via sshd and can be avoided there.
musl 開發者 Rich Felker 則寫道:
It is my position that this is not a bug in musl just an erroneous use by the caller.
freenode 也記錄了 oss-security 上 Loganaden Velvindron 的提醒:這次改動是針對 musl 行為的緩解措施,不是修在 OpenSSH 內部的缺陷,並呼籲媒體不要把它報導成「OpenSSH 的漏洞」。
而這次公告還有一個更耐人尋味的細節。10.6p2 的 Release Notes 裡,OpenSSH 團隊第一次把 AI 代理放進了官方文件:
Recently the OpenSSH team have received a large number of security bug reports, many of which are findings from AI models or made with AI assistance.
We have seen a number of cases where a security bug identified by AI tools is subsequently independently discovered by a different researcher. This suggests that adversaries who do not report bugs to OSS projects are likely to be able to discover these bugs too. Given this, the OpenSSH team will, for now, be making more frequent releases to get bugfixes into users’ hands more quickly rather than batching them until the next planned release.
Damien Miller 在郵件列表上說得更直白:「我們最近觀察到多起漏洞被 AI 代理迅速重新發現的情況,有時甚至只隔幾個小時,因此我們現在認為長期的 embargo 期是一種危險做法,主要受益者是攻擊者。」 這也是為什麼 10.6p2 從發現到發布只有一天。
而最耐人尋味的一點是——發現這個漏洞的人自己就是用 AI 代理找出來的。 Kültekin 在報告裡寫道,他用不同方式(glibc、musl、PAM、非 PAM、shadow、非 shadow)把 sshd 編了無數個版本,丟了約 17,600 次怪異的登入嘗試過去;他寫道:「等等,我說『我』?抱歉。我有一大群 agent swarm。很多很多。這個就不細談了。」
六、為什麼這件事重要
第一,這是教科書級的「頻內信號」(in-band signaling)失效案例。 Hacker News 網友 BoppreH 的總結最為精準:
頻內信號(in-band signaling)又來了。「*」本來就不該被當成特殊值使用,不管是 /etc/passwd 裡代表「沒有密碼」,還是 crypt() 裡代表「雜湊出錯」。我擔心還會找到更多這類濫用,特別是在字串操作的場景。回傳 NULL 還可以,用例外(或等價機制)更好,用 Result
最好。
「用同一個字串同時表示兩種完全不同的語意」——一個代表「帳號被鎖定」,一個代表「你的密碼太長了」——這種設計在 Unix 世界並不罕見,而它的危險在於:兩邊都不會報錯,比對結果卻會安靜地變成「相符」。
第二,這不只是 Alpine 的問題。 OpenSSH 是全天下最普遍的遠端登入軟體,而「密碼長度上限」與「雜湊錯誤回傳值」這兩個設計都是跨語言、跨發行版的通用慣例。也就是說,同型態的撞衫在其他 libc 或其他以字串比較為核心的驗證流程裡,仍可能存在。musl 開發者 Rich Felker 也表示,musl 社群「早就想調整這個機制」,並計畫在未來的版本中處理——這次只是撞上了第一個真正會被攻擊者注意到的案例。
第三,這暴露了「預設值疊加」的風險。 這次不需要任何使用者錯誤設定:Alpine 的 openssh-server 預設不用 PAM、OpenSSH 預設開啟密碼登入、Alpine 預設把 root 設成 *——三個各自合理的預設值疊在一起,就成了一台開門見山的機器。整個生態系裡有大量預設值同樣是「各自合理、疊加致命」的組合。
第四,AI 代理正在改變資安的時間軸。 這一次,是 AI 代理幫忙找出藏了十年的漏洞;也是同一個禮拜,OpenSSH 官方因為擔心 AI 代理加速「漏洞被重新發現」而決定縮短 embargo、加快發版。攻防兩端同時被 AI 改寫,這是比這個漏洞本身更值得長期追蹤的趨勢。
七、數據解讀與質疑
關於「10 億次下載」這個數字需要正確解讀。 Docker Hub 上的下載量涵蓋了 CI/CD 建置流程中反覆拉取同一層映像的情況,10 億次下載不等於 10 億台暴露的主機。同樣地,Shodan 的 2,200 萬台開著 SSH 22 port 的主機裡,符合全部四項利用條件的必然只是少數——絕大多數是 glibc + PAM 的 Debian/Ubuntu 系統。但這個「少數」的絕對值無法估算,而 Alpine 官方「一次連線就成功、不需重試」的描述,意味著找出這些少數的成本接近於零。這是風險量級的問題,不是精確度的問題。
關於責任歸屬,OpenSSH 與 musl 雙方都有各自的說法,而 Siami 編輯部認為這場爭論本身才是重點。 OpenSSH 說根因在 sshd 之外、但可透過 sshd 緩解;musl 的 Rich Felker 說那不是 musl 的 bug、只是呼叫端用錯了。技術上,兩邊的說法可以並存:一個錯誤回傳值(musl)、一個字串比較邏輯(OpenSSH)、一個「鎖定帳號的標記也是同一個字元」的傳統(Unix),三者缺一不可。但實務上,使用者要的答案是「誰來修」而不是「誰對」——而這次 OpenSSH 在一天內就交出修補、Alpine 在同一天就發出涵蓋所有歷史分支的套件,這種速度本身說明責任歸屬並沒有拖慢實際處置。
關於修補是否真的「關閉了漏洞」,也要看清楚修的是哪一段。 commit 4353fdc 加的是 MIN_PASSWORD_HASH_LEN 判斷,這是在 sshd 端擋住這個特定的比較路徑,而不是修掉 musl 的 crypt() 行為。OpenSSH 自己在 release notes 裡就寫得很清楚,這是「a critical security workaround」——緩解措施,不是根因修補。真正的根因修補還在 musl 那一側待著。
關於 CVSS 8.1 這個分數,有一個值得注意的落差。 AC:H(攻擊複雜度高)讓分數停在 8.1 而沒有更高,但「送出 257 到 1024 bytes 的字串」這個利用步驟本身並不存在明顯的實作門檻——任何一個 SSH 客戶端都可以直接送出這樣的字串。AC:H 的評等更可能反映的是前置條件的複雜度(必須同時滿足 musl、非 PAM、密碼登入開啟、存在 * 帳號、存在 $5$/$6$ 帳號等五項),而非利用動作本身的難度。也就是說,8.1 這個分數描述的是「多難找到目標」,不是「多難攻破」。
關於實際利用狀況,截至本篇截稿為止,OpenSSH、Alpine 與安全媒體都沒有通報任何利用案例。 但這不代表風險低——從漏洞公開到第一批掃描器上線通常只需要幾天,而 tiny-cloud 映像那條「登入 alpine → doas 成 root」的鏈條,意味著一旦被掃到就是完整的 root 存取權,不是有限權限的 foothold。
八、相關延伸
- sshhole.com:*sshole 原始研究報告|本篇主要來源,含可於瀏覽器直接操作的 demo 與完整歷史追查
- Alpine Linux 官方安全公告(2026-11-05)|四項受影響條件、各分支修補版本、tiny-cloud 細節與入侵跡象檢查
- OpenSSH 10.6p2 Release Notes|官方修補說明與「避免密碼認證繞過」條目
- OpenSSH commit 4353fdc(Damien Miller)|
MIN_PASSWORD_HASH_LEN判斷的實際程式碼 - openssh-unix-dev:urgent security release: 10.6p2|Damien Miller 的緊急公告與 AI 代理加速漏洞重發現的說明
- NVD/GitHub Advisory Database:CVE-2026-123158|CVSS 3.1 向量、CWE 分類與受影響版本範圍
- The Hacker News:OpenSSH Issues Emergency Fix for Flaw|修補步驟、tiny-cloud 映像風險與修補後的檢查建議
- Ars Technica:Meet *sshole|CheckPoint 與 Detectify 的獨立技術觀察
- freenode:OpenSSH 10.6p2 works around musl password authentication bypass|oss-security 上關於「緩解措施 vs 根因修補」的責任歸屬討論
- musl libc commit b3c4cc12(2012-08-09)|crypt() 停止回傳 NULL、改回傳
*的原始變更 - musl libc commit 88bf5a8a(2012-08-29)|sha512crypt 256 bytes 長度上限
- openssh-commits:fix fake password salt generation for bcrypt hashes(2026-10-30)|漏洞被發現前四天的修補,bug 就在其下方四行
- Hacker News 討論串(2,890 分/707 則回覆)|crypt() 錯誤回傳值與型別系統的主要辯論場
- LWN.net〈Critical security vulnerability affects OpenSSH on Alpine Linux systems〉|Linux 專業媒體對 10.6p2 與 musl 條件的獨立整理
- Orca Security〈*sshole: OpenSSH Auth Bypass Gives Root on Alpine Linux〉|雲端安全廠商對 tiny-cloud 升 root 鏈條的實測分析
網友熱門留言 (6)