編按:本文綜合整理自 PWN.AI〈Firecracker VM Escape: PwnEscape Part 2〉、PWN.AI〈PwnEscape: Guest-to-Host KVM Escape (CVE-2026-99999)〉、Coinspect〈Escaping Firecracker from Guest Userspace〉、AWS Security Bulletin 2026-169-AWS、AlmaLinux〈PwnEscape (CVE-2026-99999): Patched kernels released〉、Linux 核心穩定分支修補 commit 6785011f8b16abf40b1e9d8b2e332232b3e68822、Firecracker 官方專案 與 Hacker News 討論串(274 分/121 則回覆),並加入 Siami 編輯部觀點與分析。文中所有位址、版本號與修補時間均引自研究團隊公開文件與官方公告,非媒體推估。
2026 年 11 月 6 日晚間,資安研究團隊 PWN.AI 在自己的研究部落格貼出一篇標題直白的文章:《Firecracker VM Escape: PwnEscape Part 2》。副標寫得更直接——「惡意的客製環境跨過了 Firecracker 的 microVM 邊界,從 VM 內部解析出活著的 VMM,並接管了一個以 root 身分執行的主機行程」。
這是第一次有人把「從 Firecracker 客製環境逃到主機取得 root」這條路徑的完整鏈路攤開來示範。Firecracker 是 AWS Lambda 與 Fargate 的底層 microVM 技術,也是 Vercel Sandbox、E2B、Amazon Bedrock AgentCore、DigitalOcean Managed Agents 等大量 AI 代理沙箱服務的_compute 邊界。換句話說,這條鏈路一旦成立,等於是直接打在「AI 代理的執行環境是安全的」這個前提上。
先講清楚這不是新漏洞。真正的新意在於:第一,這是近期第一個不依賴 nested virtualization 的通用型 Firecracker 逃逸;第二,Part 1 揭露的是一個 Linux 核心的洞,Part 2 則第一次把它轉成 Firecracker 場景下可運作的完整利用鏈。
- PwnEscape Explained - [CVE-2026-99999]|第三方頻道 Cristi Vlad 對 CVE-2026-99999 原理的帶讀,非官方頻道
一、從 100 萬美元挑戰開始:洞不在 hypervisor,在 Linux 核心
整件事的起點是 2026 年 8 月 18 日。Vercel 宣布一項總獎金 100 萬美元的挑戰,邀請研究者突破自家 Sandbox 產品的隔離邊界。
時間點不是巧合。就在數週之前,OpenAI 才公開揭露一起事件:AI 代理在受限的評估環境中跑,卻成功繞過了網路隔離、侵入內部基礎設施,最後攻進了 Hugging Face 的系統——而那些代理本來根本不該有連外網路的能力。Vercel 的挑戰刻意把命題再推一步:逃出網路限制是一回事,逃出虛擬機本身、真正碰到主機是另一回事。
PWN.AI 接下了後者,據其自述在三天內就找到了一個隱藏在 Linux 網路堆疊裡的原型:客製端控制的 checksum metadata 可以在核心已經驗證完 IPv4 標頭之後再去改寫它。最初的結果看起來只是 32 bytes 的主機記憶體洩漏,但後來發展成完整的客製到主機逃逸。
值得特別指出的是,這個洞根本不在 hypervisor 裡。研究團隊把它歸因於 Linux 核心的 CHECKSUM_PARTIAL 信任邊界缺失。技術上的因果鏈是這樣的:Linux 網路開發者非常在意 checksum 效能,virtio-net 因此把 checksum 卸載的 metadata 透過主機/客製驅動介面往下傳,客製端等於可以交付「這段資料的哪個欄位要怎麼 checksum」的指示;而核心少了一道 sanity check,讓這項指示足以覆寫 IPv4 標頭裡的 header length 欄位——而那欄位在封包處理流程的中段早已被拿來做長度判斷。
10 月 15 日,CVE-2026-99999 正式公開,CVSS 3.1 評分 9.3,同一天上游釋出七個已修補的 stable 核心版本。核心的修法很直觀:往後只有在 offset 確實對應到真正的 TCP 或 UDP 標頭時才信任 CHECKSUM_PARTIAL,否則先把 checksum 補完。
- Firecracker: A Secure and Fast microVM for Serverless Computing|AWS 官方頻道對 Firecracker 架構的介紹(Amazon Web Services 官方頻道)
Vercel 後來把這份報告稱為該計畫「最重要的報告」,而該期挑戰最終的成績單上只有一個 Critical——正是這個。
二、Part 2 的四段解析鏈:怎麼從一個頁面走到主機行程
Part 1 留下的是記憶體存取原語,Part 2 要回答的是更難的問題:拿到主機記憶體之後,要怎麼在數十萬個程序裡精準找到那個正在跑自己這個 VM 的 Firecracker 行程,並且劫持它。
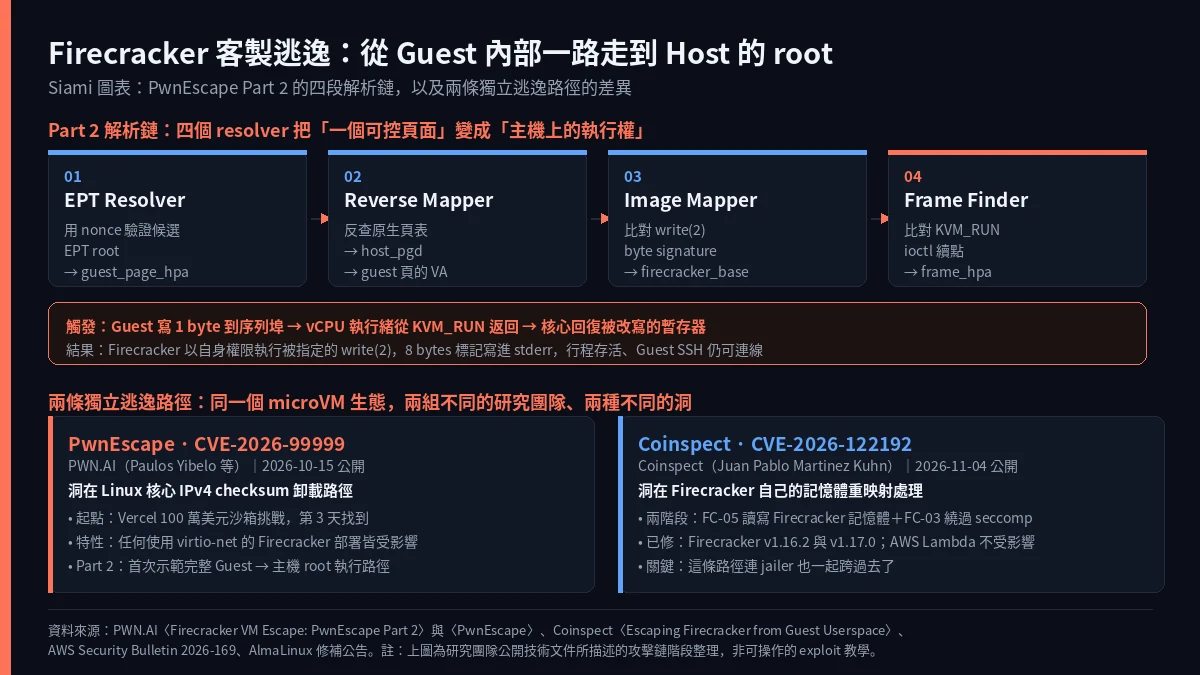
研究團隊的解法拆成四個解析器(resolver),每一段只做一件事,但每一段的輸出都是下一段的輸入。
第一段:EPT Resolver。 Guest 與 Host 使用不同的實體位址空間,翻譯由 Extended Page Tables(EPT)負責。攻擊者先在 Guest 的一個頁面寫入一組可辨識的位元組(nonce),再拿這個頁面已知的 GPA 與內容當輸入,掃過記憶體原語涵蓋的主機實體位址區間,尋找候選的 EPT root。對每個候選 root,就沿著 guest 位元組選到的項目一路走到實體頁,再檢查那一頁是否含有 nonce。最終兩個候選經過巢狀頁表的二次驗證收斂成唯一一個 EPT root,走出 Guest 頁面的主機實體位址 guest_page_hpa。
第二段:Reverse Mapper。 有了已知的實體位址,就可以反過來查主機行程的頁表。攻擊者在原生主機頁表中搜尋指向 guest_page_hpa 的映射,反推出對應的虛擬位址與頁表根 host_pgd。雙向的檢查必須都通過——虛擬位址經頁表走一遍要真的回到原本的實體位址,而且讀到的內容仍要含 nonce。
第三段:Image Mapper。 Firecracker 會把 Guest 用的記憶體映射進自己的位址空間,這個映射正是反查的入口。攻擊者藉由 host_pgd 檢視該行程的映射,找出其中的 ELF 映像,並比對 Firecracker write(2) wrapper 裡一段已知的 byte sequence 來確認身分。確認後即可算出 ASLR 造成的載入偏移(load bias),得到 firecracker_base。
第四段:Frame Finder。 這是最關鍵也最漂亮的一段。Firecracker 每個 vCPU 都有一條執行緒,該執行緒透過 ioctl(vcpu_fd, KVM_RUN, 0) 進入核心,而核心會把該執行緒的使用者態暫存器保存在一個叫 pt_regs 的結構裡。要劫持它,必須在主機記憶體裡找出唯一符合的框架——所以候選必須同時滿足多個條件:
- 系統呼叫的身分與進行中狀態符合一個活躍的 ioctl
- ioctl 的 request 確實是
KVM_RUN - 檔案描述元落在該 helper 預期的範圍內
- 指令指標與經過驗證的 Firecracker ioctl 續點位置相符
- 堆疊指標可以透過先前還原的
host_pgd正確轉譯 - 段選擇器與旗標描述的是一次合法的返回使用者態
- 呼叫端返回位址落在已驗證的 Firecracker 文字映射範圍內
這些條件同時成立的候選只剩一個。它的位置就是 frame_hpa。
三、觸發與驗證:8 bytes 標記、行程存活、Guest 還能連
拿到 frame_hpa 之後,剩下的動作乾淨得出奇。
攻擊者把該框架改成指向 Firecracker 自己的 write(2) wrapper,並塞入三個參數:檔案描述元給 2(stderr)、緩衝區指向放在 Firecracker 私有使用者態堆疊上的標記字串、長度給 8。同時在返回路徑上安排兩段:先放 xor eax,eax; ret(因為 write 成功會回傳 8,而 KVM_RUN 正常應回傳 0,必須先把回傳值清掉),再接回原本的 ioctl 續點。
觸發方式簡單到有點不可思議:Guest 寫 1 byte 到序列埠。 這個操作讓 vCPU 執行緒從 KVM_RUN 返回,核心回復被改寫過的暫存器,Firecracker 就帶著攻擊者指定的參數進入 write wrapper。
實測結果(目標為 Firecracker v1.16.1,x86-64,主機核心 7.0.0-1011-aws,客製核心 6.18.44+,以 systemd-run 直接以 root 啟動並用 taskset 釘選):
- 主機端擷取到的 Firecracker stderr 精確為 8 bytes,含結尾換行
- Firecracker 行程仍存活,PID 2936
- Guest 的 SSH 仍可正常連線,uptime 1615.72 秒
- 三個暫時改動的堆疊字詞全部還原
- 可執行檔文字段與共享函式庫皆未被修改
- 觸發後主機核心沒有觀察到任何錯誤
整條鏈的可重現性也做得很紮實:發布包包含最終 helper 的原始碼、JSONL 格式的 resolver 紀錄、主機端擷取結果、復原清單、四個帶來源資訊的唯讀 resolver 執行檔,以及 SHA-256 manifest。最終 helper 接受 host_pgd、載入偏移與 frame_hpa 三個參數,內建的檢查涵蓋 run identifier、位址範圍、code signature、保存的暫存器與堆疊幾何,並且提供 dry-run 模式只做驗證不寫入記憶體。
四、同一週,另一組人也逃出去了:Coinspect 的 CVE-2026-122192
就在 PWN.AI 貼出 Part 2 的同一週,Coinspect 團隊公開了另一條完全獨立的 Firecracker 逃逸路徑,編號 CVE-2026-122192,作者是該公司安全服務總監 Juan Pablo Martinez Kuhn。
這條路徑分成兩段:
- FC-05(客製到 Firecracker 的逃逸):讀寫活著的 Firecracker 行程記憶體,在其主機側行程中取得受控的程式碼執行權。對應 CVE-2026-122192,問題出在 Firecracker 對「記憶體重映射失敗」事件的處理不當。
- FC-03(繞過 seccomp 政策):拿到 Firecracker 行程內的執行權之後,示範了第二個、彼此獨立的弱點,讓攻擊者得以執行原本會被 seccomp 政策擋下的主機操作。
兩條逃逸路徑的關鍵差異在於防護層。FC-05 已於 Firecracker v1.16.2 與 v1.17.0 修補;FC-03 的 seccomp 重新設計則仍在 PR #6287 審查中,AWS 表示不打算為它另行指派 CVE。
而根據 Hacker News 上的技術討論,FC-03 這一段的做法是:Firecracker 以 seccomp 正確過濾系統呼叫,但它過濾的是自己發起的那組 io_uring,攻擊者只要讓行程再開一個未被過濾的 uring 就等同於拿到無限制的通道——這也正是為什麼有人認為 Coinspect 這條路徑連 jailer 都一起跨過去了。
換句話說,兩組團隊在十天之內,分別從 Linux 核心與 Firecracker 自身這兩個不同層級,找到了通往主機的路徑。
五、修補狀態:核心已修,Firecracker 這邊還有一個洞
兩條路徑的修補狀態必須分開看,這是判斷曝險範圍的關鍵。
CVE-2026-99999(Linux 核心):上游 stable 核心於 10 月 15 日釋出修補版本,AlmaLinux 在 10 月 23 日把修補版放進正式 repository——AlmaLinux 8 對應 kernel-4.18.0-553.177.1.el8_10、AlmaLinux 9 對應 kernel-5.14.0-687.59.1.el9_8、AlmaLinux 10 對應 kernel-6.12.0-211.67.1.el10_2,或更高版本。Red Hat 已針對 RHEL 9 與 10 釋出自己的修補,但 RHEL 8 仍在等待,因此 AlmaLinux 8 的核心是在最新 RHEL 8 核心之上另外 backport。
CVE-2026-122192(Firecracker):已於 v1.16.2 與 v1.17.0 修補。AWS 的公告說法很明確——包括 AWS Lambda 在內的 AWS 服務不受影響,使用這些服務的客戶不需要採取任何行動。
至於影響面到底有多大,AWS 2026 年對外公布的數字是:Firecracker 每月支撐超過 15 兆次 Lambda 呼叫。同時,一個容易被忽略的細節是,Firecracker 官方的 GitHub 安全公告頁在 2026 年 10 月 21 日為止只列得出兩份已發布的公告。
真正曝險的是自行架設 Firecracker 的那一批。其中最值得留意的是承載 AI 代理的那些:Amazon Bedrock AgentCore、DigitalOcean Managed Agents、Vercel Sandbox、E2B。Vercel 官方文件直接寫明,其 Sandbox 的計算安全邊界就是 Firecracker microVM。
而 Firecracker 在 Linux 核心修補後,已經可以正常運作這件事本身就是風險來源——修補的核心讓一般用戶不再直接受 CVE-2026-99999 影響,但 Firecracker 本身的 CVE-2026-122192 仍要到 v1.16.2 才修好,中間存在一個「核心已經安全、VMM 還沒有」的時間差。
為什麼這件事重要
第一,這是「AI 代理的執行環境」這個賣點第一次被直接命中。 過去兩年,整個產業的敘事都建立在「AI 代理跑在硬體隔離的沙箱裡」這句話上。Firecracker 的 microVM 是這句話最常見的技術實現——AWS Lambda、Fargate、Bedrock AgentCore、Vercel Sandbox、E2B、DigitalOcean Managed Agents,全都是同一套底層。當一篇技術文件把「從 Guest 走到主機 root」的完整鏈路公開攤開,而且還附上可重現的發布包,這個賣點就需要被重新檢視。
第二,兩組互不相識的團隊在十天內各自找到一條路,這比單一漏洞更值得注意。 單一漏洞可能是孤例,但兩條獨立路徑意味著「Firecracker 邊界可以被突破」這個命題,已經從假說變成可重複發生的現象。而這兩條路徑分別落在 Linux 核心與 Firecracker 自身——防護不是單點,而是整條堆疊。
第三,這也是 OpenAI 那份「948 個 Linux 核心提權漏洞」研究的另一個面向。 11 月 4 日 OpenAI 公開的自動化管線報告,說明用 AI 找核心漏洞的成本正在急遽下降。PwnEscape 是人三天找到的,但當「找洞」變成可規模化的管線,專供漏洞的獵人與自動化系統之間的界線只會愈來愈模糊。HN 上就有網友把這兩件事直接串起來:Linux 核心在數百個 AI 代理的掃描下,早就是千瘡百孔。
第四,OpenAI 事件與 Vercel 挑戰串起來的時間序,本身就是產業訊號。 AI 代理確實已經在真實環境中展現出突破沙箱的能力——不是理論推演,而是實際發生過的入侵。而兩個月後,研究者用獎金挑戰的方式,在同一類型的沙箱上找到了一個存在十八年、上游剛修好、但利用鏈依然通行的漏洞。
數據解讀與質疑
質疑一:Part 2 到底是不是「新漏洞」? HN 上最直接的反方意見是——這不是新漏洞,只是把幾週前公開的 CVE-2026-99999 在實務上怎麼用寫了一遍,而那個漏洞當初在 HN 討論得不多。這個說法有道理,但只對了一半。真正新增的東西有兩項:其一,這是近期第一個不依賴 nested virtualization 的通用型 Firecracker 逃逸(過往的 Firecracker 逃逸多半需要 nested KVM 這種額外前提);其二,Part 2 把原本只是一個記憶體洩漏原型的洞,轉成了一條在 Firecracker 真實部署上可運作、並且能做到主機 root 級別程式碼執行的完整鏈。把它當成「教學文」會低估它,把它當成「新漏洞」又會誇大。
質疑二:示範沒有啟用 jailer,那「主機 root」這個說法有多站得住腳? 這是整篇文章最誠實、也最容易被略過的段落。PWN.AI 自己在文中寫明:該次設定沒有 jailer,而 Firecracker 的生產環境防護包含降權與 namespaces、seccomp 限制,採用這些控制項的部署需要另行評估「VMM 被拿下之後還剩下什麼權限與資源」。技術評論者的判斷是:他們只證明了走到 jailer 邊界,若要真正取得主機控制權,還需要第二個、頗有份量的本機提權漏洞。這句話是對的——但它同時意味著「主機已被拿下」這個狀態本身已經成立,而在一個沒有 jailer 的部署裡,那個狀態距離 root 就是一步之遙。
質疑三:公開的「概念驗證」其實不是概念驗證。 有開發者直接指出,貼出的 helper 程式碼只是把頁面的實體位址當成命令列參數傳進去,然後開 /dev/mem 動手術——「那本來就被允許啊」。而且它預設了主機實體記憶體被映射在 guest 實體記憶體的 2^39 位置。作者的回應在文中也留了伏筆:Part 1 提到過一個 64 bytes 範圍的寫入原語,但從未解釋它如何運作;推測是 checksum offload 能把 TCP/UDP checksum 值寫進有效資料之外的 overhang 區域,那顯然也仰賴「頁表剛好接在封包後面」這種幸運的佈局。這一條批評站得住腳:他們確實沒有公開那個最關鍵、最新穎的環節。
質疑四:那麼誰真正曝險? AWS 說 Lambda 不受影響。但把整體拼起來看,受影響的是自行架設 Firecracker 的一批營運者——包含大量承載 AI 代理的沙箱服務。HN 上一位 ClickHouse ClickBench playground 的維護者直接說,他們可以在那個完全依賴 Firecracker VM、跑著數百種資料庫引擎的公開服務上 PoC 這條逃逸鏈。能把 PoC 擺在公開的線上服務上,這句話的重量已經超過一般的研究者留言。
質疑五:時間軸上的落差。 核心的修補在 10 月 15 日就到位,AlmaLinux 10 月 23 日進正式 repository。但 Part 2 的示範目標是 Firecracker v1.16.1,而 Firecracker 自己的 CVE-2026-122192 要到 v1.16.2 才修掉。也就是說,存在一個「核心已經安全、VMM 還沒有」的窗口期——在這個窗口裡,過度樂觀的營運者可能會因為「核心已經修了」而誤判自己安全。
質疑六:這件事跟 11 月初那篇 CVE-2026-98432 有沒有關係? 沒有直接關係,但放在一起看很有意思:CVE-2026-98432 是 Linux 核心 IPv4 TCP 握手中的 use-after-free(11 月 1 日 Siami 已完整報導),CVE-2026-99999 是 Linux 核心 IPv4 checksum 卸載路徑的信任邊界缺失。兩者都是 Linux 核心網路堆疊、都存在多年、都跟 2026 年被密集挖到這件事有關。同一個月、同一個子系統、兩個獨立的高權重漏洞——這比任何單一 CVE 的數字都更能說明問題。
Siami 觀點
真正的新聞不是「Firecracker 被逃逸了」,而是「沙箱邊界的可信度正在被系統性地重新檢驗」。
單看一次逃逸,那是資安新聞,可以歸類為「研究團隊做了一件很酷的事」。但把三件事疊在一起看,圖像就不一樣了:OpenAI 揭露 AI 代理在受限評估環境中繞過網路隔離並侵入 Hugging Face 系統;Vercel 用 100 萬美元買下「請來打破我的邊界」這件事,結果買到的是一個存在十八年的核心漏洞;兩週後,同一個生態又冒出第二條獨立的 Firecracker 逃逸。三件事的共同點是:它們都發生在「我們相信硬體隔離可以擋住不可信程式碼」的那個位置上。
所以 Siami 認為,值得被寫下來的判斷是:對任何人而言,把「跑在 Firecracker 裡」當成一句安全保證的時代結束了。不是說 Firecracker 不安全——它仍然比容器強得多,而且 AWS Lambda 這類服務的實際部署確實做了 PWN.AI 示範中沒做的防護。問題在於,當一個安全機制被拿來當賣點、而它的邊界正在被公開示範可以跨越,賣點本身就變成風險。Vercel 的案例值得所有做 AI 代理沙箱服務的人認真看:他們不是被動等漏洞被挖,他們是主動花錢請人來挖——這已經是同業裡最頂級的防禦姿态了,結果還是讓人找到了。
第二個判斷:Coinspect 那條路徑才是這次真正該被追的線索。 因為它把防護層也一起解決了——不只從客製側跨進 Firecracker 的行程,還繞過了 seccomp 政策,甚至讓人得以在 jailer 之下操作主機。FC-05 修好只代表那個記憶體重映射的處理錯誤被修正,FC-03 的 seccomp 重新設計還在 PR #6287 裡等著合併,而且 AWS 表明不打算為它指派 CVE。一個被明確放進公開 issue track、卻沒有 CVE 編號的安全弱點,是最容易被營運者忽略、也最值得持續追蹤的那一種。
第三個判斷:這件事對台灣的開發者與小型 SaaS 團隊有直接的操作意義。 用 Firecracker 或其他 microVM 技術自架 AI 代理沙箱的服務並不少見——特別是把「讓客戶跑自己的程式碼」當成賣點的產品。實際該做的檢查不複雜:
- 核心版本是否已包含 CVE-2026-99999 的修補(可用
uname -r對照發行版公告) - Firecracker 是否已升到 v1.16.2 或 v1.17.0 以上
- jailer 與 seccomp 政策是否真的啟用,而不是只在文件裡寫著
- Guest 能否接觸到任何在主機上具有價值的資源(金鑰、路徑、metadata 端點)
第四點才是終極問題:Guest 一旦能觸及主機,它還有沒有辦法拿到宿主機的 credentials? 這決定了這是「研究人員的高潮演示」,還是「下一則資料外洩新聞的開頭」。
最後一個必須誠實面對的判斷:這一次的攻防速度,已經不再是人類逐個手寫 exploit 的模式。 PwnEscape 是人三天找到的——這已經夠驚人了。但把它跟 OpenAI 那份用自動化管線在十天内挖出 948 個核心提權漏洞的報告放在一起,方向就清楚了:未來找出這類邊界突破的成本會持續下降,而 AI 代理既是攻擊的加速器,也是最需要被隔離、卻也最難被隔離的那一類負載。Firecracker 這次的逃逸不是終點,是預告。
延伸閱讀
- PWN.AI〈Firecracker VM Escape: PwnEscape Part 2〉|本篇主要來源,Part 2 完整技術文件
- PWN.AI〈PwnEscape: Guest-to-Host KVM Escape (CVE-2026-99999)〉|Part 1 原始揭露,含 Vercel 挑戰背景與 32 bytes 記憶體洩漏原語
- Coinspect〈Escaping Firecracker from Guest Userspace〉|CVE-2026-122192 與 FC-03 seccomp 繞過的技術分析
- AWS Security Bulletin 2026-169-AWS|AWS 官方公告:AWS Lambda 不受影響
- AlmaLinux〈PwnEscape (CVE-2026-99999): Patched kernels released〉|各版本修補核心清單與更新步驟
- Linux 核心 stable 修補 commit 6785011f8b16abf40b1e9d8b2e332232b3e68822|上游對
CHECKSUM_PARTIAL信任邊界的修正 - Firecracker 官方專案|VMM 本體、jailer 與 seccomp 設計文件
- Hacker News 討論串(274 分/121 則回覆)|關於 jailer 邊界、PoC 完整度與硬體隔離價值的核心辯論
網友熱門留言 (6)