編按:本文綜合整理自 Apiiro〈Coding Agents Are Leaking Your Secrets to GitHub〉(Shmulik Cohen、Matan Giladi,2026 年 11 月 5 日)、The Hacker News〈Claude Code’s “Don’t Ask Again” file exposes passwords and keys〉、CellCog AI〈Claude Code’s settings.local.json Is Leaking Secrets〉、Claude Code 官方 Settings 文件、Claude Code GitHub issues #5544、#13106、#91270 與 Hacker News 討論串(363 分/249 則回覆),並加入 Siami 編輯部觀點與分析。文中所有數字均引自 Apiiro 研究報告原文,非媒體推估。
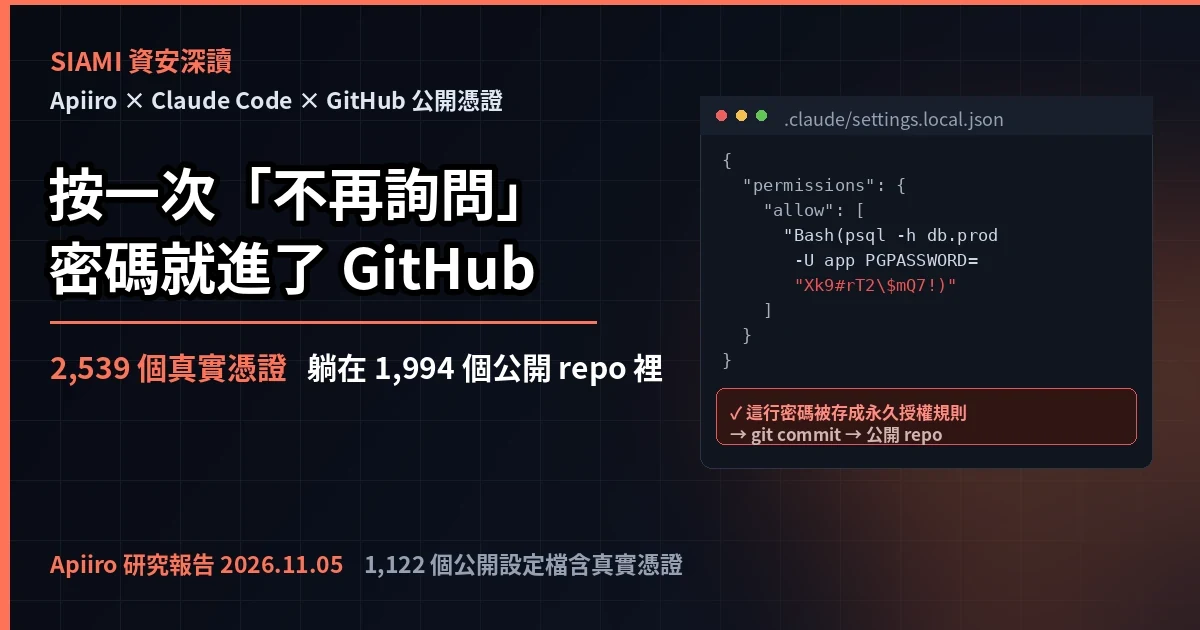
2026 年 11 月 5 日,應用安全公司 Apiiro 丟出一份研究報告,標題寫得很直接:〈Coding Agents Are Leaking Your Secrets to GitHub〉。報告的核心只有一句話——你以為按下去的那個「不要再問」,其實是把密碼抄寫下來,貼進專案資料夾,跟著程式碼一起推上公開的 GitHub。
這不是模型行為問題,也不是什麼零日漏洞。Apiiro 的研究員 Shmulik Cohen 與 Matan Giladi 用最新模型重現後,得到的結論是:「這是 Claude Code 自己的行為,不是模型的。」
一、機制是怎麼運作的:一個按鈕,一次永久授權
情境很簡單。開發者的機器上到處是秘密:config 檔裡的資料庫連線字串、本地安裝裡的雲端金鑰、.env 裡的 API token。當有人請 Claude Code 查為什麼 staging 登入失敗,或跑一次資料庫 migration,它提出的指令必然帶著那個秘密——因為沒有秘密根本跑不動。
Claude Code 在執行前會跳出權限詢問。如果按下「是,且不要再問」(Yes, and don’t ask again),它就會執行指令,並在專案資料夾的 .claude/settings.local.json 裡寫下一條 permission rule,下次同一個 repo 就不再問。
問題是,那條 rule 就是指令字串本身。
The rule is the command string itself, secret included.
Apiiro 的研究員另外比對了 16 款 coding agent 的文件,結論是 Claude Code 是「唯一一個經確認預設會把完整批准過的指令寫進專案檔案的工具」。其他 agent 也有同樣的病,只是表現形式不同。
順帶一提,這件事不是最近才冒出來的。官方 GitHub issue #5544 在 2025 年 8 月 11 日就被提出來,標題是「已批准的 bash 指令含憑證時,會以明文原樣存進 settings.local.json」。那張 issue 在 2026 年 1 月 3 日被機器人以「60 天無活動」自動關閉。
二、掃描結果:104,185 份公開設定檔,1,122 份含真實憑證
Apiiro 的研究方法相當紮實。掃描時間是 2026 年 11 月 1 日到 3 日,全部透過 GitHub 的唯讀程式碼搜尋與 commit 搜尋,落在預設分支上。由於 GitHub 程式碼搜尋每個查詢最多回傳 1,000 筆結果,他們把搜尋切細到檔案大小分片,直到每一個切片都低於上限,然後把每一份檔案都抓下來。
| 量測項目 | 數字 |
|---|---|
| GitHub 上的公開設定檔副本 | 104,185 |
| 存放它們的 repo | 103,617 |
| 含真實憑證的檔案 | 1,122(1.1%) |
| 這些檔案裡的不同秘密 | 1,379 |
| 已知供應商格式的 key | 636 |
| 搭配公開主機的密碼或 token | 743 |
| 只存在舊版檔案的額外秘密 | 734(509 個 repo) |
| 帶著同樣秘密的 fork | 74 個 repo 的 211 個 fork |
| Apiiro 檢查過的所有來源合計 | 2,539(1,994 個 repo) |
這份清單有個容易被忽略的尾巴:刪掉檔案不等於解決問題。舊版檔案裡還躺著 734 個真實憑證,分布在 509 個 repo,多數是因為檔案被刪掉才只留在歷史裡。74 個 repo 的 211 個 fork 也各自帶著一份副本。
時間軸同樣值得注意。每一份含憑證的檔案在 2026 年 11 月 2 日時都還躺在該 repo 的預設分支上,而且已經躺很久——含有真實憑證的 repo 中位數情況下,檔案首次被 commit 是 217 天前;有 118 個 repo 超過一年。
檔案越大越容易出事:超過 8 KB 的檔案裡,每十個就有一個含真實憑證;500 bytes 以下的則是五百分之一都不到。原因很直覺——每多按一次「不要再問」,檔案就多長一點。
更關鍵的是:很多時候是 Claude 自己把檔案 commit 進去的。在 Apiiro 有追蹤到真實憑證的 1,105 個 repo 裡,有 539 個是「由 Claude 列為共同作者(co-authored by Claude)的 commit」改動了這個檔案。
三、被洩出去的是什麼:1,379 個憑證的組成
這批憑證的種類分布,比總數更讓人不安:
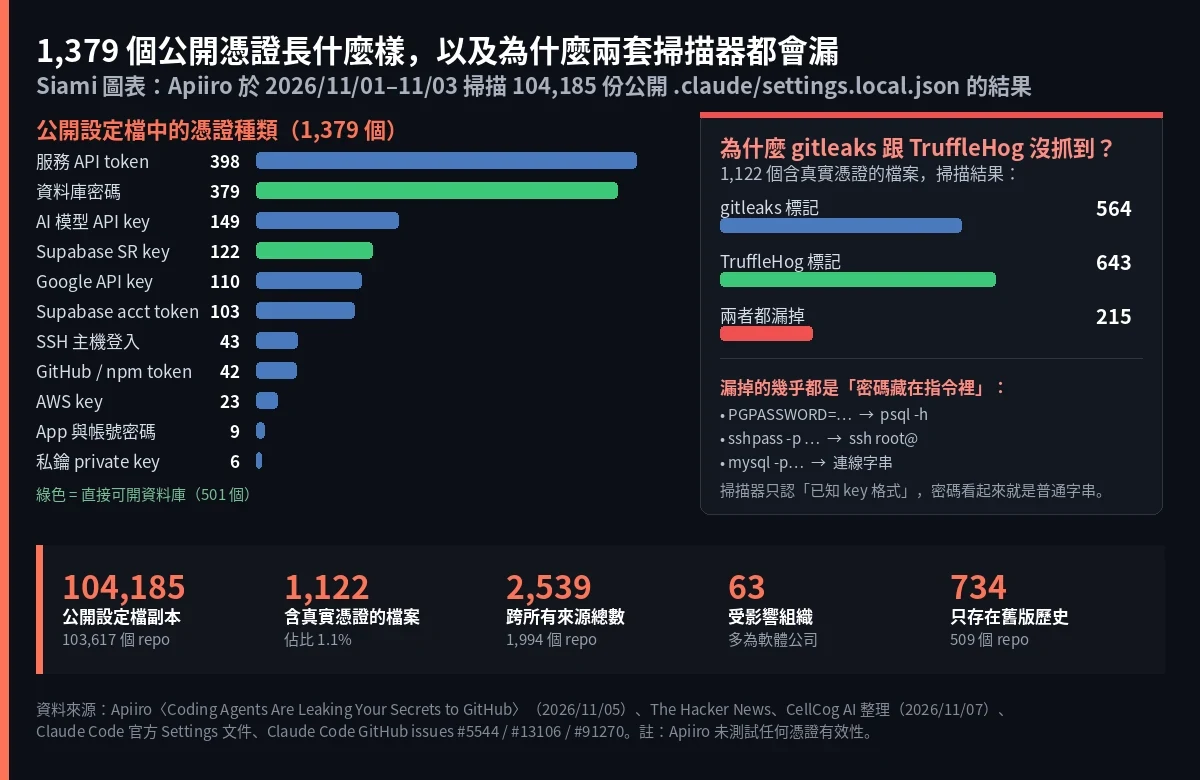
- 379 個資料庫密碼,加上 122 個 Supabase service-role key 與 103 個 Supabase 帳號 token,合計 501 個可以直接開資料庫
- 398 個服務 API token、149 個 AI 模型 API key、110 個 Google API key
- 43 組公開伺服器的 SSH 登入,部分是
sshpass指令裡的 root 密碼——有一所大學的 repo 把 root SSH 指令設成永久批准 - 42 個 GitHub/GitLab/npm token、23 個 AWS key、6 把私鑰
具名案例方面,Apiiro 列了七個逐一在固定 commit 上驗證過的組織個案,包括:一家資料庫廠商自己的、宣稱「無到期時間」且具管理權限的雲端 API key;一家 B2B 新創的正式環境 Azure Postgres 密碼;一家軟體代理商的 Square 正式環境 access token;一個超過一千顆星標的開源專案裡的 OpenAI 格式 API key;還有一家做醫療紀錄 App 的 IT 服務商,其雲端 Postgres 資料庫的擁有者密碼。
Apiiro 於 11 月 2 日與 3 日通報了每個案例的擁有者,其中一家公司確認其金鑰當時仍然有效。研究團隊特別聲明:沒有測試任何憑證、沒有連線任何主機。
四、掃描器為什麼抓不到:215 個檔案兩套工具都漏掉
Apiiro 把 gitleaks 與 TruffleHog 跑過全部 104,185 份檔案。結果是:1,122 份含真實憑證的檔案中,gitleaks 標記 564 個、TruffleHog 標記 643 個,215 個兩者都沒標記。
缺口的原因非常具體。通用 secret scanner 認的是「key 格式」:供應商前綴、隨機長字串。但一個寫在 PGPASSWORD=、sshpass -p、mysql -p 後面的密碼,或 curl 裡的 bearer header,在掃描器眼中就是普通指令裡的普通字串。
The gap is passwords inside commands.
Apiiro 在跑掃描器時也刻意關掉了 verification 步驟,也就是說上面這些標記數字還算是從寬計的。
同一個「密碼藏在指令裡」的模式,在 agent 記錄自己執行過什麼的其他地方也一樣出現,而且同樣被掃描器放行。
五、不只是一個檔案:agent 留下的每一份紀錄都在漏
settings.local.json 只是最明顯的那一個。Apiiro 順手檢查了其他 agent 相關檔案:
| 檔案類型 | 檢查份數 | 含真實憑證 |
|---|---|---|
| 共用的 .claude/settings.json | 76,011 | 298 份 |
| Agent 對話紀錄(.specstory、aider、Cursor 匯出) | 2,523 | 87 個 repo 中 120 份 |
| Agent 記憶檔(MEMORY.md 這類) | 1,200 | 9 個 repo |
| 交接與部署筆記 | 2,095 | 33 份 |
| VS Code Copilot 自動批准設定 | 173 | 9 個 repo |
共用 settings.json 是團隊「刻意 commit」的那一份,多數秘密同樣藏在完整指令裡的 allow rule。交接筆記中有秘密的那些,有三分之一是 agent 自己寫的。
外溢範圍也不止 GitHub:31,053 個 Hugging Face Space 裡有 126 個帶著同一份 settings.local.json,其中一個的 allow rule 含有資料庫服務金鑰與使用者密碼;GitLab.com 上檢查的 69 份公開副本裡,有 2 份含真實憑證,其中一份是 GitLab access token。
還有一層更冷門的風險:多數這些檔案根本沒上 GitHub,就放在開發者機器的專案資料夾裡,而且是純文字 JSON。惡意程式早就會在開發者機器上大量蒐集憑證——2025 年 9 月的 Shai-Hulud npm 蠕蟲就下載 TruffleHog 掃過受害者的檔案,而那正是標記出這 1,122 份中 643 份的工具。三週前的惡意 Nx 套件更直接指使開發者自己的 Claude Code 與 Gemini CLI 去磁碟上搜尋秘密。
六、Anthropic 怎麼說:官方成員在討論串現身
截至 2026 年 11 月 7 日,Anthropic 尚未公開發布回應聲明,但 Claude Code 團隊成員 Boris Cherny 在 Hacker News 討論串直接現身說明:
歷來 Claude Code 一直沒有做密鑰清理(外面有很多很好用的工具),但我們正在研究能做些什麼來防範這件事。
他列出三點:.claude/settings.local.json 本來就該留在本機,不是該簽進版控的檔案,Claude 在建立檔案時會自動 gitignore,所以這次外流的檔案是手動建立後被 commit 進去的;permission rule 已經是老派做法,應該改用 auto mode;不管用哪個 agent,都應該把 secret scanning 開起來。
- Clicked don’t ask again in Claude Code? Your passwords may be on public GitHub|第三方頻道 EODHD Financial APIs 對這起外洩事件的短片摘要
- Setting up Claude Code security guardrails|第三方頻道 NextWork 對 Claude Code permission rule、hooks 與 CLAUDE.md 安全設定的操作示範
值得留意的是時間差。官方文件《Settings》至今仍寫著 Claude Code 會把 **/.claude/settings.local.json 加進「全域 git excludes」(core.excludesFile,預設是 ~/.config/git/ignore),讓它留在每個 repo 的提交之外。這層保護有兩個性質:它存在某個人的 git 設定裡,只管那台機器;而且 ignore 規則對「已經被 commit 進去的檔案」完全無效。官方文件同時也寫明,若檔案是使用者手動建立、Claude 尚未寫入過,就必須自己加進 .gitignore。
為什麼這件事重要
第一,這是代理時代特有的失效模式,不是傳統的工程疏忽。過去開發者把密碼打進終端機指令,密碼只存在 shell history 或螢幕上;現在同一個動作會被 agent 自動寫成一個專案內的檔案,而且是純文字 JSON,之後還可能被 agent 自己的 commit 送進版控。Apiiro 追蹤到的 1,105 個 repo 裡有 539 個是「由 Claude 共同作者身分改動」——等於把密碼寫進檔案、把它推上 GitHub 的,是同一個 agent。
第二,這是結構性的、可預測的。215 個連 gitleaks 加 TruffleHog 兩套業界主流工具都漏掉,代表「CI 有 secret scanning 就安全了」這個假設在 agent 情境下不成立。掃描器是為了「長隨機字串」設計的,而 agent 記錄下來的是「完整指令」,裡面的密碼看起來跟一般參數沒兩樣。
第三,受傷的規模與型態符合最壞情境。501 個憑證可以直接開資料庫,其中包含醫療紀錄資料庫的擁有者密碼、資料庫廠商自己的管理權限雲端金鑰;還有 43 組公開伺服器的 root SSH 登入。Apiiro 掃到的是「已公開三個月的舊檔」,會被爬蟲長期收割,而且 fork 與歷史版本讓單純刪檔無效。
第四,上游的反應模式值得整個業界借鏡,也值得警惕。這件事在官方 issue 裡躺了 15 個月,最後是被機器人以「無活動」自動關閉,使用者從頭到尾沒收到人工回覆。同一時期開源社群自己的研究(ironPeak 在 2026 年 2 月、Lakera 在 4 月)都已經量到同一個現象。這說明「安全研究先發現、廠商後知覺」的窗口,在 AI 工具鏈上正在系統性拉長。
數據解讀與質疑
「2,539 個真實憑證」這個標題數字,其實是四種不同口徑加總。 1,379 個是當前版本檔案裡的不同秘密;1,122 個是含憑證的檔案數;2,539 個則把 git 歷史舊版、共用 settings.json、agent 對話紀錄、記憶檔與交接筆記全部算進去,涵蓋 1,994 個 repo。引用時把這幾個數字混著講很容易失真——最嚴謹的說法是「1,122 份公開檔案含 1,379 個秘密,擴大到所有來源為 2,539 個」。
「真實」不代表「有效」。 Apiiro 的分類有兩層:已知供應商格式(OpenAI、Anthropic、AWS、GitHub、npm、Supabase、Stripe、Slack 等)走格式比對;無格式的密碼則要求「同一行上有公開主機」,例如連線字串或 PGPASSWORD= 接著 psql -h。接著排除已知誤判:佔位符、常見預設密碼、本機與私有位址、刻意公開的金鑰(Supabase anon key、Firebase web config)、過期 token,以及內建 checksum 驗證失敗的 GitHub 與 npm token。剩下 2,774 個不同值,交由獨立 LLM 審查員在遮罩後的脈絡中依書面規則複核,規則與審查一致才算數,最後得到 2,539。研究團隊自己寫得很清楚:「『真實秘密』指符合供應商格式或指向公開主機的憑證,不是已知有效的憑證。」唯一確認仍有效的是一家回報的公司。
官方回應與研究數據之間存在張力。 Boris Cherny 在討論串說「這次外流的檔案是手動建立然後被 commit 進去的」——這在機制上成立:全域 git excludes 只對 Claude 親自寫入、且未被追蹤的檔案有效。但同一份 Apiiro 報告說,在有追蹤到真實憑證的 1,105 個 repo 中,539 個是「由 Claude 列為共同作者的 commit」改動了這個檔案,而這些 commit 涵蓋從 Sonnet 4.5 到 Opus 5.5 的每一代模型。換句話說,「檔案怎麼進到版控裡」這件事本身,agent 參與的比例遠高於官方回應的描述。
搜尋方法本身有天花板。 GitHub 程式碼搜尋每個查詢最多回傳 1,000 筆,Apiiro 用檔案大小分片處理,但他們自己也說明歷史計數「是下限(a floor)」,不是上限——只搜尋了 43,120 個 repo 的歷史,而且是針對提及移除、取消追蹤、遮蔽或輪替該檔案的 commit。公開可見的數字,很可能只是實際外洩範圍的一部分。
時間點也需要注意。 2026 年 11 月 6 日,Anthropic 宣布 Claude Code 雲端工作階段(Pro、Max、Ultra 方案)會自動備妥 repo 所需的相依套件、網路存取與 API 金鑰並為下次保存該環境,並強調「API 金鑰以安全方式保存,所以 Claude 永遠看不到它們」。這解決的是雲端環境的問題,與本地 settings.local.json 裡「批准的指令照原樣存成文字」是兩件事,前者不能替後者背書。
HN 上最尖銳的反駁來自用戶端。 有網友指出 Apiiro 的資料裡,「自己 commit 了 local settings」是外洩的前提條件,按「不要再問」本身不會讓密碼出現在公開的 repo;也有網友說這件事 80% 是同一頁反覆重寫、把 AI 輸出直接貼出來卻不自己編輯。兩者都不算反駁——它們反而把責任指回「誰把檔案推進版控」這個真正需要被修的點。
Siami 觀點
這件事最值得台灣讀者帶走的,不是「1,122 個 repo 有外洩密碼」這種會被下一則新聞蓋掉的數字,而是一個結構:AI 代理正在把「一次性的人工操作」轉換成「會被長期保存、會被自動提交、會被版本控制追蹤的持久化檔案」,而人類對這個轉換的直覺還停留在「按個確定按鈕」的程度。
台灣的開發團隊、接案外包的個人工作室、以及把 AI coding agent 用在客戶專案上的小型工作室,這三種角色的曝險特別高。理由很簡單:他們的 repo 多半是公開的、沒有專職資安、CI 裡通常沒有 secret scanning,而他們手上最常見的憑證類型——資料庫密碼、Supabase 金鑰、雲端 API key——正好就是這次外洩排名前三。哥哥的衍逸藝術工作室目前沒有公開的程式碼 repo,短期內沒有直接風險,但若有同學的教學專案要放上 GitHub,記得 .claude/ 跟 .cursor/ 跟 .specstory/ 要跟 .env 一起進 .gitignore,而且要放進「專案自己的」.gitignore,不要只靠電腦本機的全域 excludes。
技術上,這件事在 Claude Code 裡有個不花錢的解法。 Boris Cherny 提到的 auto mode 值得試:它不是靠維護一串 allow rule,而是讓 agent 在沙箱與分類器協助下自行判斷,權限規則裡就不會留下完整指令文字。但更根本的做法在 Apiiro 的建議裡,而且只有一句話——不要把秘密打在指令裡,改用變數。指令寫成 PGPASSWORD="$DB_PASSWORD" psql ...,被記錄下來的就只是變數名;寫成 Bash(npm run:*) 這種樣式,連字面值都不會進 rule。秘密管理工具已經很成熟,把秘密從指令裡抽出來,成本遠低於事後輪替 1,994 個 repo 的憑證。
最後一個更冷的事實:Apiiro 掃描的是「已經公開三個月」的檔案。GitHub 上現在還有多少同樣的檔案等著被發現、又有多少已經被爬蟲抓走,這個數字沒人知道。資安事件的真正損失,往往在研究報告發表的那天就已經發生了,剩下的都只是帳面上的確認。
延伸閱讀
- Apiiro〈Coding Agents Are Leaking Your Secrets to GitHub〉|原始研究報告,含完整方法論、分類規則與組織個案(2026/11/05)
- The Hacker News〈Claude Code’s “Don’t Ask Again” file exposes passwords and keys〉|資安媒體報導(2026/11/07)
- Claude Code 官方文件〈Settings files and precedence〉|全域 git excludes 與三層設定檔權責的官方說明
- Claude Code 官方文件〈Configure permissions〉|allow / ask / deny 規則與 auto mode 的運作方式
- GitHub issue #5544|2025 年 8 月提出、2026 年 1 月被機器人以「無活動」自動關閉的原始回報
- GitHub issue #13106|回報敏感 token 存在 settings.local.json 且預設未被 git ignore
- GitHub issue #91270|VS Code 擴充套把 always allow 權限寫進會被版控的共用 settings.json
- Hacker News 討論串(363 分/249 則回覆)|含 Claude Code 團隊 Boris Cherny 的完整回覆
- CellCog AI〈Claude Code’s settings.local.json Is Leaking Secrets〉|第三方對同一份研究的中文整理與分析(2026/11/07)
網友熱門留言 (6)