編按:本文綜合整理自 State of AI〈Goldman Sachs Is Pulling Claude Code From Its Bankers and Traders〉、Bloomberg〈Goldman Restricts Traders and Bankers From Using Some AI Tools〉、Quartz 報導、The Decoder 報導、CNBC〈Anthropic IPO live updates〉 與 Hacker News 討論串(669 分/381 則回覆),並加入 Siami 編輯部觀點與分析。
2026 年 11 月 2 日,Bloomberg 的一則報導讓整個金融業的 AI 政策版圖為之一震:高盛(Goldman Sachs)把 Anthropic 的 Claude Code 與 Microsoft 的 GitHub Copilot,收回給工程師專用。
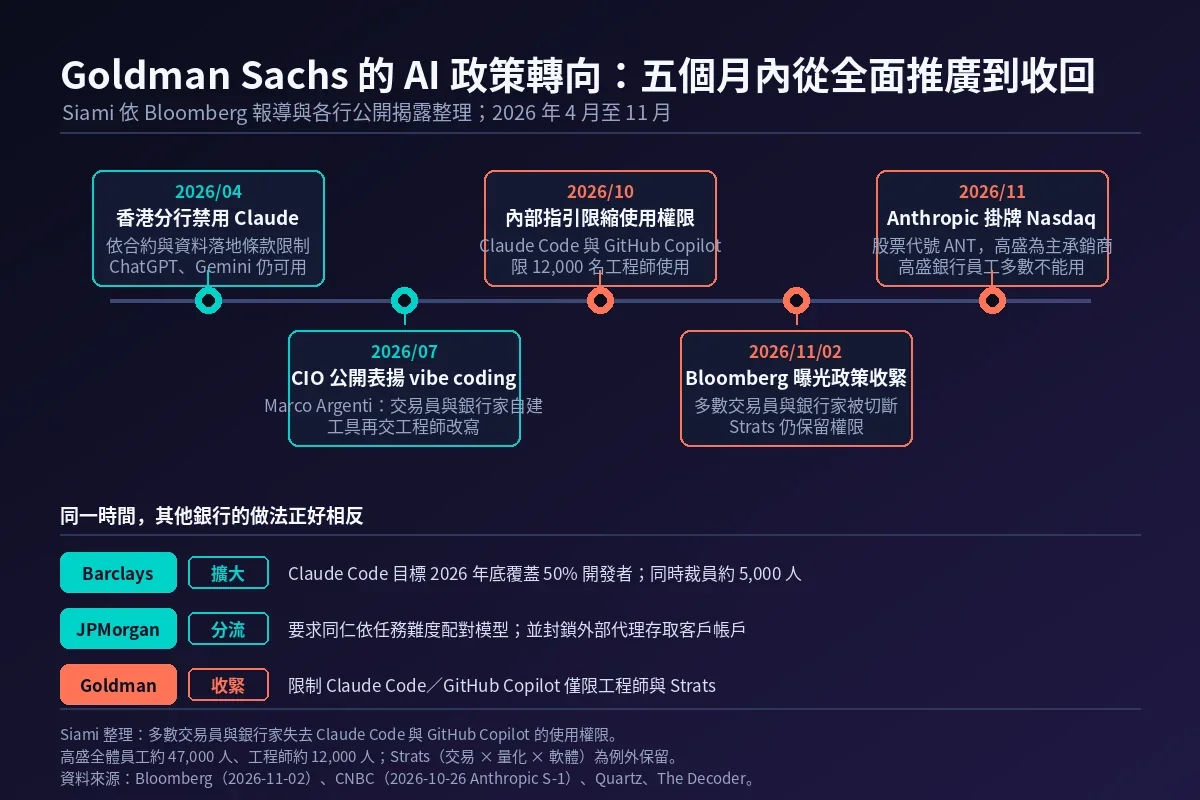
高盛全體員工約 47,000 人,工程師約 12,000 人。這次被切斷權限的,是多數交易員與銀行家。唯一例外是 Strats——一個工作內容橫跨交易、量化研究與軟體工程的高度混合職位。
高盛發言人 Nick Carcaterra 給出的說法是:「我們讓特定的 AI 工具開放給員工,以便在公司的不同部門中找到最佳使用情境。經過一段評估了生產力與風險管理等各種因素的實驗期之後,我們把這些工具交給最適合長期運用它們的人。」
這段話寫得很漂亮。但它掩蓋了一件事:這不是一項新政策,是收回。
一、180 度轉向:7 月還在表揚,10 月就收回
整件事最反直覺的地方在於速度。
2026 年 7 月,高盛 CIO Marco Argenti 還在都靈的一場會議上公開談論「vibe coding」——他說非技術背景的交易員與銀行家會用 AI 打造自己的工具,再交給公司工程師團隊改寫。當時的敘事是:最接近問題的人可以先做出第一版,不必排隊等工程師。
那個工程師團隊有多大?約 12,000 人,佔全體員工約四分之一。負責接收交易員自製工具的部門,聽起來像是一個黃金入口。
到了 10 月,內部指引更新,方向完全相反。Claude Code 與 GitHub Copilot 限縮給工程師與 Strats 使用。
中間發生了什麼,報導沒有明說。但交易員端的反應被記錄了下來:他們一直用這些工具追蹤客戶交易流向、模擬市場與部位的變化,並製作文字與圖表。這些工作被拿走時,是有情緒的。
Bloomberg 的報導裡,Carcaterra 提到評估維度包含「生產力」。這就留下一個不太舒服的問題:如果實驗期的結論是生產力不足,那為什麼當初要開放?
二、真正的風險不是 AI,是資訊隔離牆
外界常把這件事解讀成「銀行業開始怕 AI 了」。但讀完報導會發現,真正的邏輯要嚴謹得多,也更值得台灣的資深讀者注意。
Claude Code 讀檔案、寫程式、執行程式,權限通常等同於使用它的人。 工程師用它寫出來的程式碼,會經過審查、測試與部署管制才會碰到重要的東西。但交易員為了盯客戶流向寫的腳本,可能在沒有經過任何一道關卡的情況下,直接進入每日使用。
再往上還有一層,是銀行業特有的:資訊隔離牆(information barriers)。銀行有義務在「承做交易的銀行家」與「可能從相關資訊獲利的交易員」之間維持隔離。高盛自己的內部 AI 平台就是圍繞這類控制機制打造的。
問題在於:交易員用代理寫的工具,不是照著這些控制機制設計的,而且工程師只有在有人把程式送過來時才檢查得到。
還有第三層,關於「誰看得懂」。上月一位 Meta 工程師說,他現在會交付自己無法完全交代清楚的程式碼——而那還是寫程式是他的本業,交易員用代理建模部位,對異常情境如何處理更不可能有概念。在交易桌上,這種無知是可以直接變成損失的。
Hacker News 網友 steveBK123 把責任歸屬講得更直接:交易員如果用私人手機或 WhatsApp 談事情,責任落在個人身上;但如果是在公司電腦、公司網路、公司辦公室裡,用未加密、未監控的電子管道溝通,罰單是銀行付的。
三、為什麼「只給工程師」這個答案不夠
高盛這次的收緊,在資安與合規上是站得住的。問題出在執行方式。
State of AI 的編輯部評論寫得很直白:高盛做對了限制這件事,卻做錯了執行的方式。交易大廳不是放著未經審查、也沒人讀得懂的程式碼的好地方,資訊隔離牆的問題本身就足以構成理由;要求代理寫出來的程式碼必須出自受過審查訓練的人,這對受監管的業務來說是合理規則。
但問題是,高盛自己的 CIO 七月才在推廣交易員用 AI 做的工具。用一次指引更新收回權限,而且沒有提到任何替代方案,等於告訴那些找出真實用途的交易員:他們才是風險所在。他們的抱怨指向的其實是工程團隊可以承接的工作——高盛如果把這些回饋收集起來,收穫會比等它們自然消失更大。
Hacker News 上的討論大致分成三路。
第一路認為限制本身就該做。 網友 AlotOfReading 說得最直接:ISO 27001、SOC 2 這類認證本身就要求系統只跑「經授權」的軟體,只是不太會真的對開發者執行而已。網友 cco 則從產品面切入:Claude Code 對非工程師來說是糟糕的搭配,它帶著一堆對不會寫程式的人來說毫無意義的功能、術語與設計模式;非工程師想要的編碼功能,其實在 Claude 的對話視窗裡就拿得到。
第二路主張反著做。 網友 CharlieDigital 認為中間地帶的妥協效益不彰、只會製造摩擦:「你必須全面投入 agentic engineering。如果你真的全心投入並且做得好,那麼任何人都應該能安全地建構,沒有人需要去看程式碼。」他建議高盛應該放開給所有人,然後把資源放在讓企業級的 harness 對所有人更安全。
第三路懷疑這根本不是主動決策。 網友 fancyfredbot 認為高盛不太可能自己主動收回交易員的權限,更可能是一次操作性損失之後的補救;他推論,會下單、會記帳的只有交易員,而代理若以交易員的權限運行,遲早會送出壞單或記下壞帳。
另外還有網友 throwaway2037 提到一個耐人尋味的細節:高盛的前台技術堆(銷售、交易、量化)在業內向來不被看好,2026 年依舊如此。他並暗示高盛之所以在科技議題上如此受關注,是公關團隊的功勞。
四、成本這條線,可能才是真正的開關
報導裡還藏著一條容易被忽略的線索:成本。
代理工具是按 token 計費的。報導提到,幾家把代理開放給全員的公司都看到支出攀升;其中一家是亞馬遜——該公司此前曾限制員工讓代理執行無意義的任務來刷內部排名。另一家則是 Accenture,現在以每位員工每月 29 美元的額度為 Claude 預算。
這條線索的意義在於:「發給全員」這種做法在財務上本來就撐不久。 代理用量是跟著 token 走的,而每個人找出自己的用途、把它接進日常流程,費用就會指數成長。
Hacker News 網友 legitster 從另一個角度印证了這件事:「在我們的組織,他們一直在收回 Claude 的存取權,理由是持續性的用量超支。預算吃緊,而計費型消費的商業模式正在各處被壓縮掉。Anthropic 的業務端沒辦法給我們任何形式的標準化費率。」他也提到 Gemini 正在趁勢切入,因為它提供的是扁平一致的計費,透過節流機制處理超支。
換句話說,高盛這次收回權限,理由裡寫的是「風險管理」,但機制上更像是「算成本」與「控資料外流」的合流——而這恰好對一間即將在市場上替 Claude 拉抬 IPO 價格的公司來說,是個敏感的時機。
五、真正的戲劇性:主承銷商與 IPO 的時間差
這件事最尖銳的一點,在時間軸上。
高盛是 Anthropic 上市的主承銷商之一。 Anthropic 於 2026 年 10 月 26 日公開提交 S-1,股票代號 ANT,掛牌 Nasdaq;高盛與摩根士丹利共同領銜承銷。CNBC 報導,這次 IPO 預計在 11 月中下旬開始交易。
而 Anthropic 的財務數字極為驚人:2026 上半年營收 163 億美元(去年同期僅 12 億),淨收入留存率(NRR)約 900%——相較之下,公開雲端軟體業的中位數是 108%。代價是上半年虧損 807 億美元。
所以時間線是這樣的:10 月 26 日,S-1 公開。10 月,高盛內部指引收緊交易員權限。11 月 2 日,Bloomberg 曝光。11 月中下旬,Anthropic 掛牌——由高盛承銷的一檔 IPO,其最大的內部客戶用戶群(高盛自己的銀行家與交易員)多數已經不能使用 Claude Code。
Hacker News 網友 cactca 點出了這個最尖銳的問題:「這則消息最耐人尋味的地方是時機。高盛是 Anthropic IPO 的主承銷商,是什麼原因讓他們在幾週後就要開始交易之前宣布這件事?」
網友 123a-ahhg 的補充更尖銳:高盛 2009 年曾控告一名把原始碼洩漏給競爭對手的工程師,如今卻自願把整份原始碼交給 Anthropic——「看來他們終於明白,把公司機密洩漏出去這件事,至少對交易員與銀行家來說是不明智的。」
為什麼這件事重要
第一,這是企業 AI 治理從「示範期」轉向「管制期」的公開訊號。 過去兩年企業給員工開通 AI 工具,預設是「先給再說」;高盛的做法示範了「先收回來,再解釋為什麼當初該給」。對台灣的中小型工作室與接案工程師來說,這個訊號的現實意義是:當你的客戶是金融業、醫療或政府機關,「員工可以自己裝 Claude Code」這件事正在變成一個需要被核准的動作,而不只是一個 IT 政策選項。
第二,它把「誰能生成程式碼」變成了一個權力問題。 這正是網友 CharlieDigital 與 Ericson2314 爭論的核心。Ericson2314 說得很清楚:「好的安全政策總是由積木組成的。如果你的安全建立在低權限程式碼已經被完整人工稽核過之上,你一開始就輸了。應該只有選擇性的高權限程式碼——那些我們不知道怎麼『安全地建構』的部分——才依賴完整稽核。」這意味著限制對象不該是「非工程師」,而該是「高權限、沒有 guardrail 的部分」。這個區分,才是未來企業部署 AI 代理時真正的分水嶺。
第三,也是最直接影響台灣讀者的一點:中介層商機出現了。 高盛的做法是「收回權限」,但交易員對那些工具的需求並沒有消失——他們還是要追客戶流向、還是要建模部位。這代表市場上會出現一種新服務:把 AI 產出的程式碼,包進符合資訊隔離牆與稽核要求的框架裡。或者更簡單直接的說:受監管產業的 AI 部署,會從「發給員工工具」變成「賣給員工一個安全執行環境」。這對做企業服務、資安、DevOps 工具的團隊來說,是一個剛被打開的市場。
數據解讀與質疑
「高盛 47,000 名員工只有 12,000 名工程師,所以收回的對象是 35,000 人」——這個算法不成立。 被限制的是「多數交易員與銀行家」,也就是業務職;工程師與 Strats 仍保留權限。但具體受影響的人數,報導並未給出精確數字。任何宣稱「高盛 35,000 人被禁用」的說法都是自行推估。
本文刻意不提供「多少人受影響」的推估數字。 Siami 交叉比對 Bloomberg、State of AI、Quartz、The Decoder 與 Dealroom 五份報導後,確認五份來源都沒有給出受影響人數。網路上流傳的各種精確數字,都不是來自這些報導。讀者若在其他轉載看到,請以「未經證實」看待。
「這是因為害怕 AI」——這個解釋過於單純。 高盛自己的說法是「生產力與風險管理等各種因素」,The Decoder 引述 Bloomberg 報導時也提到發言人強調「實驗期結束,現在要交給最適合長期運用它們的人」。兩者都沒有說「我們認為 AI 有風險」。把它讀成「金融業開始抵制 AI」是錯誤的框架——更準確的描述是「受監管產業開始把 AI 代理視為需要分級授權的特權工具」。
State of AI 這份來源本身的可信度需要打折扣。 Hacker News 網友 MallocVoidstar 在討論串第一時間就指出:原始出處是 Bloomberg,State of AI 則像是某種由垃圾內容公司經營的 AI 生成網站。Siami 查證後同意這個質疑的方向——本文所有關鍵事實(限縮內容、10 月指引、Carcaterra 的引言、Strats 例外、香港分行限制、Anthropic 主承銷商身份)均已回到 Bloomberg、Quartz、The Decoder、CNBC 等一手或主流來源交叉確認,僅採用 State of AI 的分析角度作為觀點對照,不將其作為事實唯一依據。
時間上的巧合仍然沒有解釋。 「10 月更新指引」與「10 月 26 日 S-1 公開」之間是否有關聯,報導沒有說,網友的推測(像是發生了一次操作性損失後的補救)也都沒有證據。Siami 不會把推測當事實寫,但也不會假裝這個巧合不存在。
Siami 觀點
這件事最讓人不安的地方,不是銀行收回工具,而是它暴露了一個整個產業一直在迴避的問題:AI 代理產出的程式碼,責任歸誰?
交易員用 Claude Code 寫了一支追蹤客戶流向的腳本,程式碼直接進了每日流程。如果它算錯了、漏了一筆、觸及了不該觸及的資料,誰負責?工程師說「這不是我寫的」,交易員說「我只是用工具做出我自己描述的需求」。在傳統的開發流程裡,這個責任鏈是清楚的:工程師對自己的程式碼負責,因為程式碼經過了審查。代理把這條鏈切斷了,而高盛用「收回權限」這個動作,等於承認目前沒有別的辦法。
但收回權限只是把問題藏起來,不是解決問題。 高盛自己就是最好的例子——交易員找到了真實用途(追客戶流向、建模部位),這些需求不會因為權限被收回而消失。需求會回流到別的地方:私下用個人帳號、買第三方工具、或者直接找工程師排隊。每一條路徑都比原本那條更糟。
真正該做的,是網友 Ericson2314 說的那件事:把安全控制建構在工具裡,而不是建立在「誰有權限」這件事上。 沙箱化的執行環境、強制的人工簽核點、把代理產生的程式碼接回既有的部署管制流程——這些才是能讓「交易員也可以安全地用 AI」的前提。高盛的做法是把門鎖上,這很安全,但等於放棄了 35,000 名員工腦中一半以上的產能。
至於 Anthropic 的 IPO——高盛承銷 Anthropic,同時高盛限制自己員工使用 Anthropic 的工具,這件事本身就是最好的盡職調查廣告。它證明這套產品足夠有價值,值得一家頂級投行在承銷它的同時,親手把它從自己員工手上收回。對市場上正在懷疑 AI 泡沫的人來說,這反而是一個正面的訊號:真正有價值的產品,會讓最挑剔的客戶自己承擔起內部治理的成本。
延伸閱讀
- Bloomberg〈Goldman Restricts Traders and Bankers From Using Some AI Tools〉|原始報導,本文的唯一事實來源
- State of AI〈Goldman Sachs Is Pulling Claude Code From Its Bankers and Traders〉|HN 首頁當日熱門來源,含編輯部對收緊策略的評論
- Quartz〈Goldman Sachs limits AI coding tools for traders and bankers〉|補上 Goldman’s Global Banking and Markets AI working group 共同主席 Churchman 的警告
- The Decoder〈Goldman Sachs pulls AI coding tools from traders and bankers〉|補充發言人對「實驗期結束」的完整說法
- CNBC〈Anthropic IPO live updates: AI lab’s S-1 filing〉|Anthropic 的 900% NRR、163 億美元營收與 807 億美元虧損
- Hacker News 討論串(669 分/381 則回覆)|cactca 的 IPO 時機質疑、CharlieDigital 的「全面投入」主張、steveBK123 的責任歸屬分析
- Dealroom〈Goldman restricts Claude Code, GitHub for traders and bankers〉|JPMorgan 與 Schwab 同步封鎖外部代理存取客戶帳戶的對照
影音補充:上影片由 Bloomberg News 官方頻道播出,由記者 Nicole Sy 說明高盛限縮交易員與銀行家 AI 工具使用權一事,為本事件的第一手影音報導。
網友熱門留言 (6)