編按:本文綜合整理自 Google DeepMind 官方部落格〈Formal Verification of Signal’s Protocol with Gemini〉、技術論文〈AlphaProof Code: Verifying Signal’s Security at the Machine-Code Level〉、GitHub 開源專案 google-deepmind/code-verification、WIRED〈A New AI Tool From Google DeepMind Proved the Signal Protocol Is Secure〉、Swarat Chaudhuri 的 X 貼文 與 Hacker News 討論串(518 分/165 則回覆),並加入 Siami 編輯部觀點與分析。文中所有數字與引述均引自上述一手來源。
「We don’t want this sort of vibe world where AI is generating the goals and AI is generating the proofs and basically taking tests that are self-written. There’s a middle ground.」 —— Google DeepMind 研究科學家 Swarat Chaudhuri 對 WIRED 談論人機分工的設計原則
在密碼學圈,「形式化驗證」(formal verification)一直有點聖杯的味道。它的意思是:不再靠測試和人工審查去猜程式碼有沒有問題,而是把「這段程式碼必須滿足哪些性質」寫成數學命題,然後用數學證明它確實滿足。這種保證最強的地方在於它是窮盡的——只要命題寫對了,所有能反駁它的路徑都被數學排除掉了。
代價是:這種工作長期以來貴到離譜。論文中提到,seL4 微核心的驗證花了約 20 個人年,CompCert 編譯器花了 6 個人年,而且這些成功案例有一個共同前提——被驗證的程式碼本來就是為了「好驗證」而寫的。
2026 年 11 月 10 日,Google DeepMind 公布了一個把這道牆推倒的成果:AlphaProof Code,一套讓 AI 代理分工協作的形式化驗證框架,並用它完成了史上第一次在機器碼層級證明 Signal 加密協定參考實作 libsignal 的關鍵安全性質。
一、這件事的分量:從「設計層」走到「執行檔層」
過去形式化驗證加密協定,多半停在設計層——證明演算法與協定架構本身是安全的。但真實世界的漏洞,經常就藏在設計與實作之間那道縫隙裡。設計得再漂亮,寫成程式碼之後可能到處是記憶體處理錯誤、邊界檢查失誤、整數溢位。
AlphaProof Code 這次的做法是把縫隙直接堵上:他們不是拿 Rust 原始碼去對照規格,而是把編譯完的 libsignal-cli ELF 執行檔整個塞進 Lean 裡,然後在 AArch64 指令語意的基礎上一條一條證明。
這代表幾件事:
- 不需要假設 Rust 編譯器是正確的,編譯器本身不在信任邊界內。
- 不需要為 Rust 或 C++ 的高階語意建模,模型複雜度大幅下降。
- 驗證的是真正跑在使用者裝置上的那份位元組,不是某個理想化的版本。
論文作者的說法是,這是第一次把協定層級的安全保證,連接到一個廣泛部署中的密碼學協定實作的未經修改的程式碼上。
被涵蓋的協定範圍包括後量子 handshake 的 PQXDH,以及 Triple Ratchet 棘輪機制;建立的性質則有四項:前向保密(forward secrecy)、認證(authentication)、事後妥協安全(post-compromise security)與握手保密性(handshake secrecy)。
Signal 技術長 Ehren Kret 也公開表態:「先前的形式化驗證工作必然聚焦於較小範圍的程式碼,而 Google DeepMind 的做法帶來了顯著的擴張。隨著 AI 驅動的安全威脅增加,嚴謹驗證 Signal 協定實作,讓我們對程式碼的隱私保證更有信心。」
二、數字:650 萬行 Lean,5 個人,4 週
這次最容易被標題蓋掉的細節,是生產力的落差。
| 項目 | 數字 |
|---|---|
| 證明碼規模 | 約 650 萬行 Lean,全部經 Lean 核心機器檢查 |
| 儲存庫總量 | 近 700 萬行(含註解與空行) |
| 信任規格與 AArch64 語意 | 約 26,000 行 |
| 被驗證的 libsignal 程式碼 | 約 560 KB/約 14 萬條 AArch64 指令 |
| 人力 | 5 人團隊 |
| 工期 | 4 週( Symbolic 與 Computational 兩條線並行) |
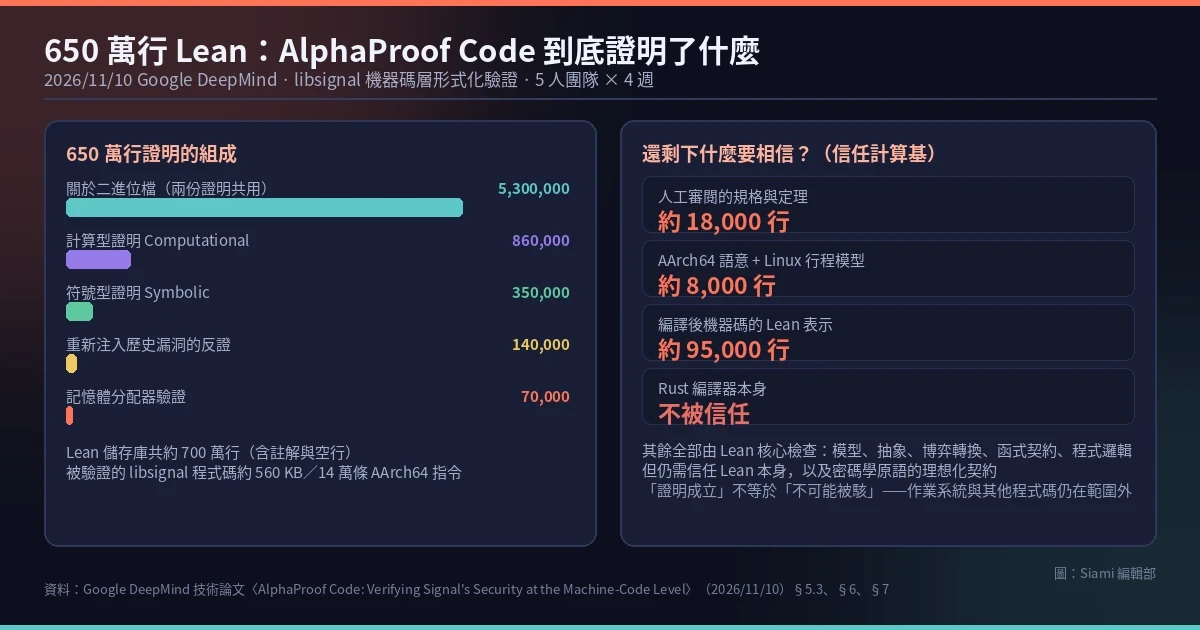
650 萬行證明碼的組成拆解如下:
- 約 530 萬行是關於二進位檔的共用證明,兩條主證明線都建立在這塊地基上。
- 約 86 萬行屬於計算型(Computational)證明。
- 約 35 萬行屬於符號型(Symbolic)證明。
- 約 14 萬行用來證明重新注入的歷史漏洞確實不安全。
- 約 7 萬行用於驗證記憶體分配器。
這份組成拆解與「還剩下什麼要相信」的完整對照,請見文內 Siami 圖表。
規格撰寫階段用上了 Gemini 4 Carbon 與 Claude Opus 5.5 兩種模型:規格作者先起草頂層命題,再由另一個模型家族的代理審查——檢查它是否忠實於原始論文與 libsignal、強度是否足以排除已知或合理的 bug、以及超出文獻範圍時是否與文獻慣例一致。這種「用不同模型互相抓漏」的安排,是論文裡特別強調的流程設計。
整個團隊的分工模式是:每個人在自己的工作站上讓代理 nonstop 地跑,一邊指導規格撰寫,一邊對系統的不同部分發起證明戰役。
三、他們怎麼確認「這個系統真的會找出 bug」
形式化驗證最容易被質疑的地方是:你怎麼知道這個證明系統本身不是只會一路說「OK」?
DeepMind 的做法是把兩個已被修補的歷史漏洞重新塞回舊版 libsignal v0.105.4 裡——用反向套用上游修補 commit 的方式注入錯誤,再重新編譯成帶缺陷的執行檔,然後要求系統證明這個版本不安全。
兩個漏洞都是 Cheval 等人當年找出來的:
- 弱狀態漏洞(Weak state,修補 commit cd36118):在新 session 上解密失敗的 prekey 訊息,會被拿來對更舊的 session 逐一試解密;若其中一次成功,就把新 session 的「未確認狀態」(內含簽章 prekey 密鑰副本)存進去。
- 小子群組漏洞(Small subgroup,修補 commit 5293caa):PQXDH 的回應端沒有檢查發起方的 X25519 公鑰是否 torsion-free 且在合法範圍內,因此一個被動過手腳的重播握手,可以建立出共享密鑰相同的第二個 session。
兩個案例,系統都成功產出完整的 Lean 反證,證明帶缺陷的執行檔違反符號型安全定理。這些反證還附帶具體的見證輸入,並拆成兩部分:規格面說明沒有任何選擇能解釋該硬體軌跡,實作面則展示帶缺陷的執行檔在 AArch64 語意下確實會產生這條軌跡。
值得注意的是,這些反證除了 Lean 的標準公理之外,不需要任何額外假設。Lean 核心直接解析被 SHA-256 釘住的 ELF 執行檔,並在見證軌跡上逐步執行其 AArch64 機器碼。
換句話說,這不是「相信 AI 說它找到了」,而是「AI 找到的東西,數學核心親手複驗過」。
四、信任計算基:還剩下什麼要相信?
這是最誠實、也最重要的部分。論文的 §5.3 專門交代信任邊界在哪裡。
要讓頭條定理成立,人工必須親自審閱的程式碼量包括:
- 約 18,000 行規格與定理相關程式碼(含文件約 28,000 行),位於約 54,000 行的規格目錄中——每個檔案都標註為「trusted」、「trusted in part」或「checked by Lean」。
- 約 8,000 行AArch64 語意與 Linux 行程模型。
- 約 95,000 行編譯後機器碼的 Lean 表示式,這部分由工具從編譯器的物件檔自動抽出,Lean 會拿它跟執行檔的實際位元組比對,所以只有工具賦予的符號名稱需要被信任。
Rust 編譯器本身不在信任邊界內——這正是選在機器碼層驗證的最大好處。
其餘的部分,包括模型、抽象、博弈轉換、函式契約與程式邏輯,全部由 Lean 核心自動檢查。論文也坦白指出,這仍然意味著必須信任 Lean 本身,以及密碼學原語的理想化契約。
論文還給了幾個相當具體的邊界條件:每個行程在已載入區段之外有 1 GiB 記憶體與 8 MiB 堆疊;一個 session 記錄無論攜帶多少訊息都維持在 1.2 MB 以下,因此證明中不包含記憶體耗盡這一項;定理宣稱每個有效呼叫都會正常退出或中止,絕不fault、絕不發散。
「證明成立」不等於「不可能被駭」——作業系統與其他仍在範圍外的程式碼,並沒有被這套證明涵蓋。
五、HN 討論串: skepticism 與技術細節的拉鋸
這則消息在 Hacker News 拿下了 518 分與 165 則回覆,是近期分數最高的技術討論之一。討論的品質相當高,而且正反兩邊都在談同一件事的不同層面。
最常被提到的一個誤解是「找到零個 bug」。網友 derefr 看得最清楚:他們並沒有證明程式碼沒有 bug,而是證明了依其形式化的安全模型,目前所有已知或未知的 bug 都不構成安全層面的破壞。
這裡產生的 Lean 程式碼只是拿來對照「Signal 安全目標的形式化數學規格」做檢查,並沒有檢查程式設計師在意的低階性質,例如會不會記憶體洩漏、會不會崩潰。事實上連「非安全違規的協定失敗狀態是否可達」都沒檢查,例如協定是否可能死鎖到雙方都無法再送訊息。
這個區分不是抬杠,而是決定這份成果該怎麼被理解的核心。libsignal 是一個有約 30 萬行行程式碼的成熟專案,形式化驗證報告在实践中很少能找出「零個 bug」——真正發生的是:它證明了一件更有用的事,也就是已知的 bug 都不在安全邊界上。
另一個高頻質疑來自網友 fooker:「你不過是從程式碼裡的 bug 換成規格裡的 bug。」這是形式化驗證最經典的哲學挑戰,在 AI 之前就存在。cortesoft 的回應是:「這對所有形式化驗證系統都成立。你只能形式化證明程式碼符合規格,你無法驗證規格完美符合程式碼的意圖。」
有網友提出更尖銳的實作質疑:既然證明的是 AArch64 語意下的模型,那怎麼保證模型跟真實處理器的行為一致?網友 Paracompact 回應,Lean 裡那幾百條指令的語意已經對照 Arm 官方 ASL 規格測試過,也跟兩個獨立的模擬器比對過。
還有人問得更直接:這不是很容易驗證嗎?拿一個已知有 CVE 的版本去測試啊,像是 OpenSSL 的 Heartbleed,如果系統找不出來,就該追下去迭代。這條質疑在實務上並非無的放矢——它提醒的是:形式化驗證的「能找出反例」能力,和「覆蓋率」是兩件事。
至於最悲觀的那一派(hedora)則直指核心:「我不相信他們驗證的系統裡會一個 bug 都沒有。」這份懷疑並不無理——但論文用注入歷史漏洞的方式,恰恰是在正面回答這個問題。
為什麼這件事重要
第一,AI 開始吃掉形式化驗證的「人力成本」這道門檻。
過去形式化驗證的瓶頸從來不是數學,而是「把模糊的意圖轉成精確的規格」與「在合理的時間內讓證明器收斂」這兩件事。這兩件事都需要大量資深專家投入時間,而專家時間正是最稀缺的資源。AlphaProof Code 最有價值的一點,在論文裡被寫得很清楚:當證明變便宜之後,困難的問題變成「該證明什麼」——團隊大部分的心力不是花在證明上,而是花在寫規格上。AI 讓「把證明做完」這件事從數年降到數週,剩下的瓶頸就從工程轉移到了數學與意圖。
第二,信任邊界的下移,比證明本身更有意義。
在機器碼層驗證意味著不需要相信編譯器、不需要相信高階語言的語意模型。過去很多形式化驗證成果之所以無法套用到真實專案,正是因為「我得先相信這個編譯器把 Rust 翻譯成對的東西」——而那個信任本身可能比原始漏洞更難處理。這條路徑被直接走通了。
第三,這是「AI 輔助高風險工程」的可行性證據,不只限於資安。
形式化驗證本質上是「把人的判斷轉成可被機器檢查的命題」。一旦這件事的成本降到可負擔,同樣的方法論就能延伸到醫療裝置韌體、電網控制軟體、無人機飛控這些同樣「一個漏洞就是大範圍災難」的領域。論文的結論段寫得很直接:AI 藉由大幅降低形式化證明的勞動成本,改變了「驗證在什麼抽象層級進行」這個取捨。過去被認為不切實際的高階驗證(例如從原始碼層級驗證以降低運算成本),現在重新變得有吸引力。
第四,這是一個關於「AI 與專家如何分工」的具體樣本。
論文與訪談裡反覆強調的並非「AI 全自動」,而是幾道明確的關卡:規格由人起草、不同模型家族的代理交叉審查、規格一旦批准就被鎖進代理無法寫入的目錄、證明必須通過 comparator 工具確認命題與其依賴的每一個定義都與批准版本逐字相同、且只使用 Lean 的標準公理,才被宣告完成。這套設計直接回答了「AI 會不會自己改規格讓自己通過」的質疑——DeepMind 的答案是用流程與工具,而不是靠信任。
數據解讀與質疑
關於「四週完成」這個數字,它有前提條件。
論文明說團隊能「在某種程度上先行起跑」,是因為 Signal 基金會先前做過的形式化驗證工作。歷史上第一個被完整形式化驗證的加密協定實作,就是 Cheval 等人對 libsignal 的工作——這次引用他們的成果作為「歷史漏洞」的測試素材,本身就說明了這次的起點並非從零開始。4 週是「在最困難的案例上仍然只需要 4 週」,而不是「任何專案都只要 4 週」。
關於「零個新漏洞」這個說法,正確的讀法是「在這個模型裡沒有」。
WIRED 的報導用詞是「在它檢視的 Signal 協定部分中沒有發現新的漏洞」。但這句話的邊界相當明確:檢視範圍是一對一工作階段,不含 Signal 的群組訊息(group messaging)、sealed sender 與伺服器端協定。這些都在論文的「未來可擴充方向」裡被明確列為尚未處理的項目。論文也承認,像「每次握手只允許單一 session」與「固定訊息長度」這類模型簡化都可以放寬。
關於後量子能力,這份證明沒有涵蓋。
論文在討論段說得很直白:計算型定理是古典的(classical),而棘輪定理允許攻擊者自行選擇 SPQR 的金鑰,因此兩者都沒有證明 SPQR 所設計要提供的後量子癒癒能力(post-quantum healing)。這是一個容易被標題掩蓋的關鍵限定——Signal 之所以是爭議焦點,正因為它導入了 PQDH 這個後量子握手,而這次證明並沒有觸及該部分量子特性。
關於信任計算基,剩下的 18,000 行人工審閱不能被輕描淡寫。
那 18,000 行規格與定理程式碼,是整個保證的根。論文自己也點出:規格裡每個檔案都標註為「trusted」還是「checked by Lean」,區分並不平凡,而人工審閱的產出品質直接決定了證明的含金量。這裡存在一個明確的品質上限——即使證明本身完全正確,若規格寫得比實際安全目標弱,得到的結論也會比宣稱的保守。網友 fooker 的「bug 從程式碼搬到規格」正是這個問題的通俗版。
關於擴充到「全世界的軟體」這句話,成本結構才是真正的門檻。
DeepMind 的技術長 Pushmeet Kohli 在 WIRED 訪談中說:「我們對這個結果非常興奮,但要擴展到全世界的軟體還有很長的路要走,我們想做到。」而這次分析是免費作為研究專案進行,Google 拒絕揭露分析成本,也拒絕說明是否有計畫推出商業化的形式化驗證產品或服務。這不是小題大作:在形式化驗證的傳統成本模型下(20 個人年、6 個人年這類數字),把每個商業軟體都驗一遍,現實中是算不過來的。成本是否真的會隨 AI 代理介入而降到可用範圍,目前沒有公開的基準可以佐證。
最後一個必須誠實面對的問題:這項成果的實用收益,對一般使用者而言遙遠嗎?
答案是肯定的,而且不必否認。libsignal 的安全保證在此之前,已經由 Signal 基金會數年的形式化驗證工作、部分審計,以及廣泛的使用者壓力在支撐著。這次新增的保證,是把「設計層級的安全」推進到「執行檔層級的安全」,這對一個成熟專案而言是實質的加固,但不會讓 Signal 的隱私模型突然變好——它早就宣稱那些保證了。對絕大多數人來說,明天不一樣的地方只有一個:他們用的加密協定,其底層位元組現在有數學背書了。
Siami 觀點
這則故事最吸引人的地方,不是「AI 又贏了一場benchmark」,而是它把一個存在數十年的老問題——「怎麼確定複雜軟體是對的」——的成本結構改變了。
形式的驗證從來不是因為數學太難而缺席。它缺席是因為「寫規格」和「讓證明器收斂」這兩件事都要用到人的時間,而人的時間是最貴的資源。AlphaProof Code 沒有讓數學變簡單,它讓的是「把意圖變成可檢查命題」這件事的邊際成本。這個區分很重要,因為它意味著同樣的機制可以套用到幾乎任何「人給目標、機器去檢查」的領域,而不只是密碼學。
但同樣值得警惕的,是這則故事在傳播過程中如何被簡化。目前網路上流傳的版本,標題多半是「AI 證明了 Signal 是安全的」。這句話嚴格來說不成立——他們證明的是「在這個形式化模型與這個信任邊界之內,已知與未知的缺陷都不會破壞那些特定的安全性質」。這個差別不是吹毛求疵:它決定了「這份證明能擋下哪些攻擊」與「哪些攻擊它根本沒打算擋」。前者是工程界的既有語言,後者是行銷語言。HN 上那條最高分的質疑之所以扎實,正因為它把這道界線重新劃了出來。
另一個值得記下的細節,是 DeepMind 對「規格撰寫」這個環節的處理方式。他們沒有讓單一模型閉門造車,而是強制要求另一個模型家族的代理來審查規格,檢查維度包括忠實度、強度與文獻慣例一致性。這是一個很直覺但很少被明確寫出來的工程原則:驗證系統最大的風險從來不是「證不出來」,而是「證明了一個被悄悄弱化過的命題」。論文裡的 gatekeeping 機制——規格一旦批准就鎖進代理無法寫入的目錄、任何修改必須經人審批、成品必須通過 comparator 逐字比對命題與其所有依賴定義——正是針對這個風險設計的。AI 時代的形式化驗證,真正稀缺的不是算力,而是可信的流程紀律。
還有一層現實意義在加密之外的戰場上。Signal 這件事之所以能成,是因為它的安全模型有非常清楚、非常成熟的規格可以對照。對於那些連「要證明什麼」都還在吵的系統——企業的複雜業務邏輯、跨組織的資料流、還沒有定型的通訊協定——AI 代理能攤平的成本也只有一半。論文那句「當證明變便宜,困難的問題變成該證明什麼」,在實務上的意思可能是:下一個瓶頸不在 AI,而在組織有沒有能力把安全意圖寫成沒有人會誤解的形式。
至於那句「推平全世界軟體的護城河」——先別急。 這次的成本條件是一份已經被先驅者鋪好路的成熟協定、由頂尖團隊用四週完成、且完全作為研究專案免費進行。真要把它變成產業,需要先回答的是那些還沒有答案的問題:谁来付錢、驗證的規格由誰背書、以及一份機器簽發的「已驗證」標章要怎麼才能取得用戶的信任。這些都不是模型能力的問題。
延伸閱讀
- Google DeepMind 官方部落格〈Formal Verification of Signal’s Protocol with Gemini〉|本篇主要來源,AlphaProof Code 的完整說明與 Signal 技術長 Ehren Kret 的引述
- 技術論文〈AlphaProof Code: Verifying Signal’s Security at the Machine-Code Level〉|2026/11/10 公布,作者含 Swarat Chaudhuri、Andrew Ferraiuolo、Pushmeet Kohli 等,含完整信任邊界與限制說明
- GitHub:google-deepmind/code-verification|公開的 Lean 形式化驗證開發,2026/10/26 建立,涵蓋規格、AArch64 語意與全部證明
- WIRED〈A New AI Tool From Google DeepMind Proved the Signal Protocol Is Secure〉|記者 Lily Hay Newman 的深度報導,含 Pushmeet Kohli 與 Swarat Chaudhuri 訪談,以及「成本未被揭露」等未公開資訊
- Hacker News 討論串(518 分/165 則回覆)|最深入的一手技術辯論,含 Lean 模型與真實處理器一致性的質疑與 Arm ASL 規格的佐證
- Swarat Chaudhuri 的 X 貼文|研究作者本人的發布說明(540 讚/24 則回覆)
- tldr.tech 摘要〈DeepMind proves Signal protocol cryptographic guarantees〉|快速導讀版
網友熱門留言 (6)