編按:本文綜合整理自 VulnCheck〈After 7-months, Glasswing Overwelms Maintainers with Underwhelming Findings〉(作者 Patrick Garrity)、Anthropic 官方協調式漏洞揭露台帳、Anthropic OSS Scanner 官方頁面、Daniel Stenberg 部落格〈Mythos finds a curl vulnerability〉、Cloud Security Alliance 研究札記 與 Anthropic 官方 X 貼文,並加入 Siami 編輯部觀點與分析。文中所有數字均引自上述一手來源。
「AI 確實是找漏洞的有價值工具,我並不因此低估它。但七個月過去,證據仍然對不上發布時的敘事。」 —— VulnCheck 研究員 Patrick Garrity
2026 年 4 月 7 日,Anthropic 帶著一句聽起來像時代宣言的話發表 Project Glasswing,宣稱已識別出數千個額外的高危與嚴重漏洞,「正在以負責任的方式向開源維護者揭露」。搭配的還有一個讓外界咋舌的說法——人類進入了漏洞發現的「Mythos 時代」,而支撐這項計畫的,是 Anthropic 刻意不公開的模型 Claude Mythos Preview。
七個月後,資安情報商 VulnCheck 的研究員 Patrick Garrity 交出他自己從 4 月 17 日開始逐筆追蹤的成績單。結論不討喜:數字對不上敘事。
一、追蹤了七個月,實際成果是幾個數字
Garrity 在 GitHub 上維護一個名為 Anthropic Credited CVEs 的公開倉庫,用 CVE 紀錄、GHSA、Linux kernel commit 加上 Anthropic 自己的台帳交叉比對,再加上人工稽核,抓出所有掛名 Anthropic 的漏洞。
七個月下來的成績是 442 筆 CVE,平均每月 63 筆。
這個數字需要放進上下文才有意義。2026 年至今全球共發布 93,450 筆 CVE,Anthropic 佔 0.5%。而 Anthropic 官方台帳自己列出的是 217 筆已修補漏洞——Garrity 追蹤到的數量是官方揭露數的兩倍以上。
真正刺眼的是另外三個數字:
- 442 筆裡,只有 2 筆被確認在野外遭利用(CVE-2026-61500 與 CVE-2026-26980),比例 0.45%
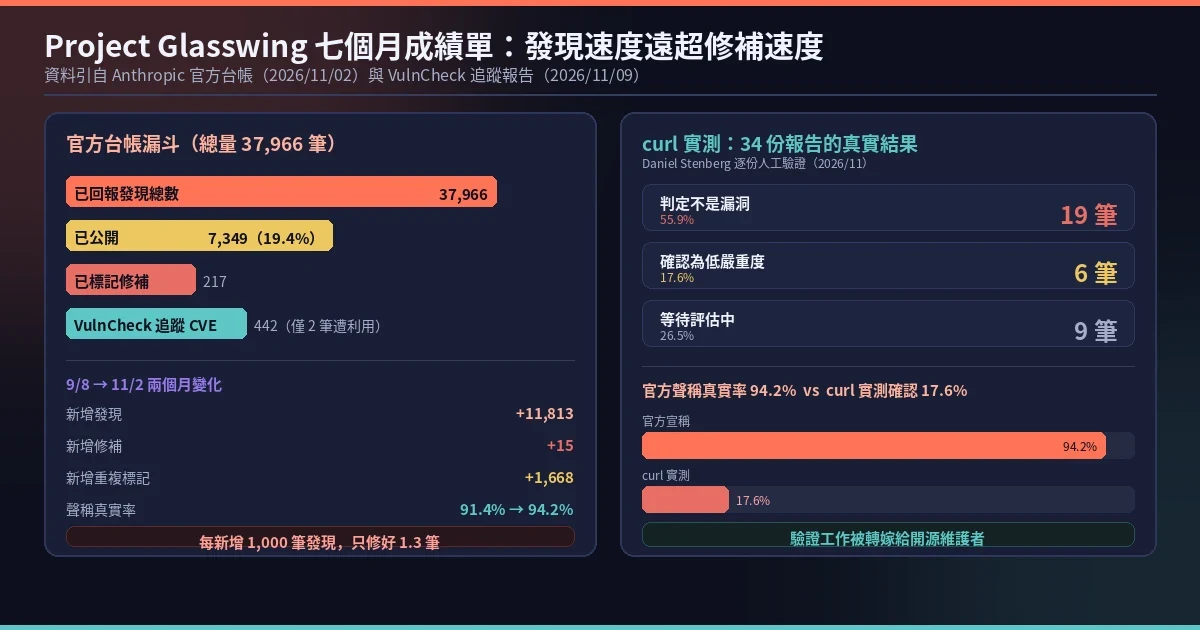
- Anthropic 官方台帳累積 37,966 筆發現,僅 217 筆被標記為已修補
- 已公開的只有 7,349 筆(19.4%),其餘 80% 仍在黑箱裡
「這些漏洞對攻擊者真的有用嗎?」Garrity 追問。他把 Anthropic 發現的 CVE 逐一比對 VulnCheck KEV(已知遭利用漏洞資料庫),答案是否定的。
二、兩個月新增 11,813 筆,修補只增加 15 筆
真正讓 Garrity 說出「damning(足以定罪)」的,是 9 月 8 日到 11 月 2 日之間的變化:
| 指標 | 9 月 8 日 | 11 月 2 日 | 變化 |
|---|---|---|---|
| 發現總數 | 26,153 | 37,966 | +11,813 |
| 已公開 | 2,736(10.5%) | 7,349(19.4%) | +4,613 |
| 已標記修補 | 202 | 217 | +15 |
| 已撤回 | 245 | 419 | +174 |
| 標記為重複 | 21 | 1,670 | +1,668 |
| 聲稱真實率 | 91.4% | 94.2% | +2.8 個百分點 |
兩個月新增近 1.2 萬筆發現,修補數只多了 15 筆。
更關鍵的是「標記為重複」的數字從 21 筆跳到 1,670 筆。Garrity 在九月就預警過這件事:發現擱得越久,別人就越可能先找到並修好它。當一堆發現躺在那裡等著被別人修掉,台帳上的「重複」分類就會自然暴增。
這也讓 94.2% 這個真實率數字變得可疑。台帳上被撤回與被標記為重複的總數,遠多於被修好的數量——這看起來像是某種回饋迴圈,讓分母不斷被沖淡。
Garrity 另外還發現官方台帳有一個 bug:使用「disclosed」篩選器時,被標記為已揭露的數量會被灌水。
三、curl 實測:一半以上的報告不是漏洞
如果說前面的數字還可以被解讀為「公開資料本來就看不到全部」,那麼 curl 的案例則是直接把帳本翻開給人看。
curl 維護者 Daniel Stenberg 在三週前(2026 年 11 月初)宣布,curl 專案收到 Anthropic 一次送來的 45 份漏洞報告。Anthropic 給其中一份評為中等嚴重度,其餘全部是低危。Stenberg 刻意用緩慢的速度把這些報告搬到 GitHub 上成為公開 issue,「以降低對團隊的衝擊」,預計本週全部公開。
截至報告統計,已公布的 34 份中:
- 19 份判定不是漏洞(55.9%)
- 6 份確認為低嚴重度
- 9 份仍在等待評估
已確認的比例只有 17.6%,而且全是低危。
這個數字不是孤例。Garrity 在九月就發現,Claude 把台帳上的發現評為 critical 或 high 的比例是 91.5%,而維護者自己評的只有 51.3%。同一批東西,兩個相差 40 個百分點的判準。
而 curl 這並不是第一次。今年 5 月,Stenberg 就寫過另一件事:五筆 Mythos 發現,最後只對應到一個確認的漏洞。
四、瓶頸沒有消失,只是換人扛
Anthropic 自己很清楚問題出在哪。在 10 月 8 日的 OSS Scanner 發布文裡,官方寫得很直白:已找到超過 29,000 筆候選漏洞,但只人工審閱了約 6,000 筆,並且坦承自己「瓶頸在於人工驗證這些發現的人力能力」,且早已送出近 5,000 份未經驗證的報告給維護者,要求對方「全部都收」。
於是 10 月 8 日,OSS Scanner 上線。開源專案可以申請免費掃描,Anthropic 用最強的模型定期跑掃描。但官方文件寫著,這些報告「完全由模型生成,未經人工審查或分流」,而且「有可能不正確或無效」。
換句話說:驗證瓶頸沒有消失,它只是從 Anthropic 內部搬到了開源維護者桌上。
Stenberg 必須刻意放慢公開速度來保護自己的團隊,這件事本身就說明了負擔有多重。而當一個維護者還得「排隊慢慢公布漏洞」才能保護自己,這已經不是「協助開源社群」該有的樣子。
另一邊,Anthropic 官方台帳的頁面給出了另一組視角:截至 2026 年 11 月 2 日,官方已向 680 個開源專案揭露 5,087 筆漏洞,其中「據我所知」有 629 筆已被修補,並已配發 733 個識別碼(230 筆 CVE 紀錄加 503 筆 GitHub Security Advisory)。這兩個「217 與 629」的落差,說明不同統計口徑之間存在極大的模糊地帶。
五、HN 社群吵翻了:這是廣告還是真數據?
這篇報告在 Hacker News 拿下 345 分、148 則留言,留言區的爭論幾乎呈現完美對立。
質疑的一方很直白。HN 用戶 jrflo 說,文章結論跟 VulnCheck 的商業模式貼得那麼緊,「幾乎就像是一篇 thinly veiled 的廣告」——VulnCheck 賣的就是漏洞優先度排序工具。另一個用戶 dcre 說得更直接:「這根本就是一篇幫某個服務打廣告的文章。」
另一派則認為資料被誤讀。HN 用戶 rurcliped 指出,Glasswing 的漏洞發現最常發生在合作夥伴把模型指向自己的專有軟體時,而公開台帳只呈現了開源那一面,天然低估了整體成效。HN 用戶 sigmar 則反駁「只有 2 筆遭利用」的說法:Glasswing 的目的本來就是在漏洞被利用之前就修好它,程式碼散布得夠快,攻擊者根本沒時間也沒動機去散布 exploit——這本身就該是低利用率的解釋。
最有分量的一句反駁來自實戰者。HN 用戶 pizlonator 表示自己收到 Anthropic 送來的 9 份 Fil-C 報告,「全部都是真實的 bug,沒有一份是誤報,報告品質相當出色」,並補上自己的基準線是替瀏覽器引擎做資安防禦。HN 用戶 enthuseyourcurb 說得更直白:他在大公司工作,自 Mythos 上線後每個工作日都在修補足以裁員的嚴重安全問題,「公開 CVE 資料集看起來不怎麼樣並不代表什麼,因為所有問題都發生在企業的私有程式碼裡」。
也有社群老將指出這不是新問題。HN 用戶 janalsncm 把它跟 Google DeepMind 的 GNoME 材料發現計畫類比:「共同點都是要求人類去做驗證工作,而那才是困難的部分。」
為什麼這件事重要
AI 找漏洞這件事,已經不需要再證明它「做得到」。真正需要被認真檢驗的,是它跟「把漏洞修掉」之間那個正在急速拉大的落差。
Garrity 的數字把這個落差量化了:37,966 筆發現對 217 筆修補。兩個月內新增 11,813 筆、只修好 15 筆,等於每新增 1,000 筆發現只修好 1.3 個。對整體開源生態來說,這等於把一台產線從「手寫程式找 bug」換成「自動生成 4 萬張工單」,但工單處理線的吞吐量還停在原來。
這帶來三個後果。第一,驗證瓶頸從大廠轉嫁給志願者。OSS Scanner 把「完全未經審查、可能有誤」的報告直接送到個體維護者手上,這些人白天要寫程式,晚上要處理安全工單。curl 維護者刻意拖慢公開速度來保護團隊,就是這個結構性問題最生動的畫面。
第二,真實率這個指標被重新定義的空間太大。當一個數字可以從 90.8% 漲到 94.2%,同時分母裡的「重複」從 21 筆爆到 1,670 筆、撤回數也持續上升,外界根本無從判斷這個數字代表的是「模型變準了」還是「分母被沖淡了」。
第三,這可能是開源維護者大規模流失的催化劑。CSA(雲端安全聯盟)的研究札記也把「AI 漏洞發現速度超過開源修補能力」列為獨立議題。當志願者的工作量被自動化工具放大十倍而回饋不變,流失是可預見的——而開源漏洞修補的延宕,直接會變成企業與政府的風險。
換句話說,AI 找漏洞把資安的生產線往前推了一大步,但整條線的瓶頸沒有消失,只是換了一個比較不公的位置:從有錢有人的地方,搬到了沒錢沒人的地方。
數據解讀與質疑
質疑一:作者本身是安全情報商,存在商業立場。 這是留言區最直接的指控,而且不能當作空穴來風。VulnCheck 銷售漏洞優先度排序服務,「AI 找漏洞的速度遠超人類修補能力」這個敘事對他們的產品定位是有利的。所以引用這篇數據時,必須同時放上「作者有立場」這個前提,而不是把標題當成客觀定論。
質疑二:公開 CVE 母體本身就無法代表全部。 Glasswing 大量工作發生在合作夥伴的私有程式碼裡,這部分不會出現在任何公開台帳。這不代表台帳數字是假的,只代表「0.5% 的 CVE」這個分母不完整——拿它去算 Glasswing 的整體貢獻,就像拿公開倉庫的 commit 數去評估一家公司的研發產出。
質疑三:2 筆遭利用這個數字,存在方向相反的兩種解讀。 一種是「這些漏洞根本沒用」,另一種(sigmar 的說法)是「修得太快所以來不及被利用」。要區分這兩者需要時間序列上的野外利用數據,而目前 VulnCheck KEV 的對照樣本還不夠大到能給出統計顯著性。在更多數據出現之前,不宜斷言任何一邊。
質疑四:curl 的樣本可能不具代表性。 curl 是全世界被審計最徹底的 C 專案之一,Stenberg 本身就是對「疑似漏洞」極度懷疑的資深維護者。在這種基礎上得到的 55.9% 假陽性率,不能直接外推到其他專案。但反過來說,pizlonator 的 Fil-C 案例(9 份全真、0 誤報)同樣是一個 n=9 的單點觀察——兩個極端的案例並列,正是目前無法收斂的證據現狀。
數據本身的可靠性檢查:Garrity 的 442 筆追蹤建立在公開的 GitHub 倉庫上,任何人可以複核;Anthropic 的 37,966 / 217 / 7,349 等數字則來自官方台帳頁面(Last updated 2026-11-02 19:30 UTC),也是公開可查。兩組數字來自不同來源、卻互相矛盾——這個矛盾本身就是最值得注意的發現。
Siami 觀點
這件事最該被記下的,不是「Anthropic 在吹牛」或「VulnCheck 在抹黑」這種二選一,而是它揭示了一個更底層、更難逃避的結構性問題:AI 把資安防禦的瓶頸從「找」搬到了「驗」,而驗證這一環,是目前整個產業裡最不適合被自動化的部分。
驗證一個漏洞是否為真,需要的不只是讀懂程式碼,而是理解意圖、歷史脉络、部署情境,並且願意花幾個小時去查證一個「大概不是真的」的回報。這恰好是 LLM 最不擅長、也最不應該擅長的工作。VulnCheck 的 curl 數據擺明了這件事:模型交出來 34 份報告,其中 19 份連「是不是漏洞」都算不上——這些不是「差一點點對」,而是連基本前提都沒站穩。
於是有一個很諷刺的結構出現了。Anthropic 說 Glasswing 是為了幫助開源社群,但實際運作下,最嚴重的負擔落回開源維護者身上。OSS Scanner 把 Anthropic 內部消化不了的驗證成本,以「免費掃描」的形式轉手給了個體開發者。這種「用免費工具」包裝的技術轉移,在商業上很有效,在工程倫理上卻值得警惕——因為免費的那一端,代價由沒有議價能力的人承擔。
但另一邊,也不能因為批評 VulnCheck 有商業立場,就把 Anthropic 的數字當成完全可靠的另一端。兩個都不完整、兩個都有立場的數據擺在一起,恰恰說明一件事:目前沒有任何一方有資格獨家定義「AI 找漏洞到底值多少」。 這是這則新聞真正值得被寫下來的部分。
如果 2026 年下半年還有什麼值得追蹤的看點,那應該是 OSS Scanner 的第一批長期數據——等六個月再看一次 curl 團隊和其他大型專案累積的驗證結果,才能判斷這個瓶頸究竟是被紓解了,還是被搬到了更隱蔽的地方。而在那之前,任何宣稱「AI 已解決漏洞發現問題」的說法,都應該被當成行銷文案而不是技術報告。
延伸閱讀
- VulnCheck:After 7-months, Glasswing Overwelms Maintainers with Underwhelming Findings — 本篇主要來源
- Anthropic 官方協調式漏洞揭露台帳 — 官方第一手數據(最後更新 2026-11-02)
- Anthropic OSS Scanner 官方頁面 — 自助掃描服務與「未經人工審查」聲明
- Anthropic:An opt-in vulnerability-finding service for open-source — 官方技術說明
- Daniel Stenberg:Mythos finds a curl vulnerability — curl 維護者第一手說法
- Cloud Security Alliance:AI Discovery Outpaces Open Source Patching Capacity — 修補能力缺口的獨立研究
- patrickmgarrity/Anthropic-Credited-CVEs — 可複核的 CVE 追蹤公開倉庫
- Anthropic 官方 X:Mythos Preview has already found thousands of high-severity vulnerabilities — 計畫發布時的原始宣稱
網友熱門留言 (6)