編按:本文綜合整理自 Ars Technica〈Grok Build coding agent leaks oodles of confidential info, some belonging to SpaceXSI〉、Claroc Research 原始研究〈GhostShares 2: Grok Apps Exposed xAI’s Business Secrets and People’s Private Data〉、Claroc 前作〈GhostShares: Muse Exposed Prep for an AI Lab Call〉、Quartz 對 Meta Muse 同類漏洞的報導 與 Ars Technica 留言區討論,並加入 Siami 編輯部觀點與分析。文中所有數字均引自上述一手來源。
「我們感到震驚。製造 Grok 的公司,自己的內部資料就對任何拿到連結的人開放,而且我們從來沒被給過那些連結。」 —— Claroc Research 共同創辦人暨 CTO Asaf Aprozper
2026 年 11 月 8 日,資安研究機構 Claroc Research 的研究團隊在做一件例行公事:把一份被動 DNS 資料庫裡所有以 grok.me 結尾的網址抓出來,一個一個打開。他們沒有收到任何人的授權,也沒有使用任何密碼——只是像任何人在無痕視窗裡那樣開啟頁面。
結果他們找到的第一個網址,內容是一份 SpaceXSI 企業業務部門新進人員的入職計畫,上面標著「機密」。
一、3.5 萬個 App 對全網敞開
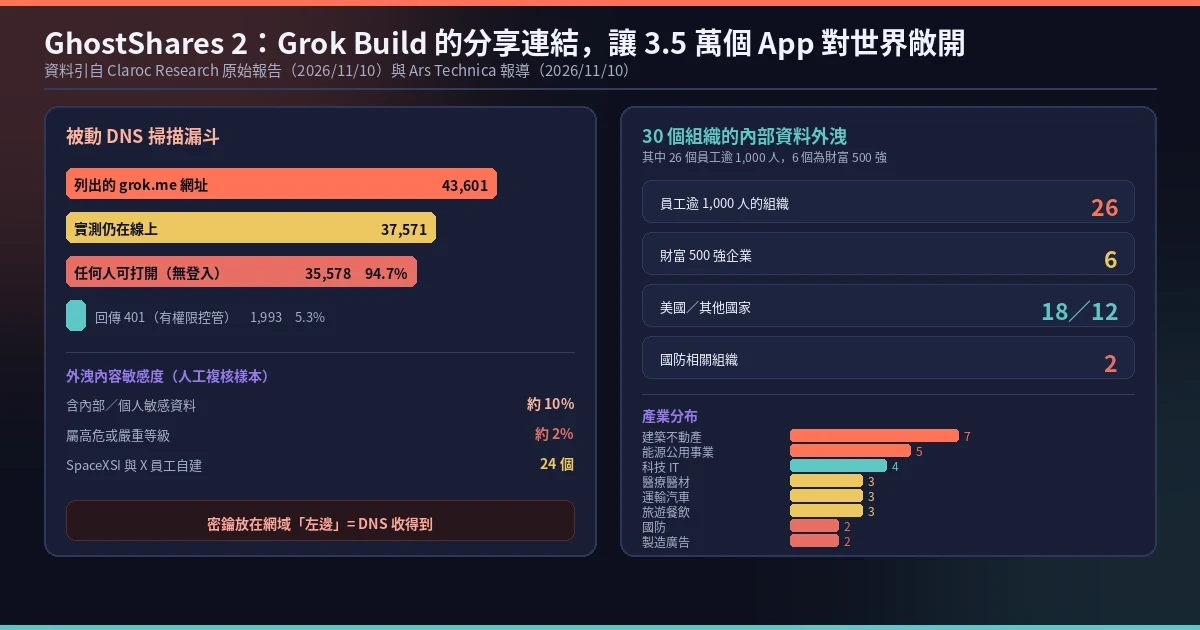
Claroc 在 11 月 10 日發表的報告〈GhostShares 2〉把整件事量化得很清楚。團隊透過子域名枚舉技術列出 43,601 個 grok.me 網址,實際測試後有 37,571 個仍在線上。而在這些可存活的 App 中:
- 35,578 個(94.7%) 任何人都能打開,不需要登入,也不需要任何提示
- 只有 1,993 個(5.3%) 回傳 HTTP 401,也就是「僅自己可見」或「受邀者」設定才會出現的錯誤
Ars Technica 的報導則補充了另一個數字:一個被動 DNS 搜尋撈回 43,601 個連結,其中超過 35,000 個(近 95%)為公開狀態。Claroc 進一步估算,大約 每 10 個公開 App 裡就有 1 個含有敏感內容(內部業務資料或個人資料),其中約 2% 的嚴重度足以被評為高危或嚴重。
問題的根源是一個設計決定。Grok Build 給每個 App 一個獨立網址,形如 <四個隨機詞>.grok.me。三個隨機詞理論上有約 38 bits 熵,聽起來很安全——問題出在這些隨機詞被放在網域的左邊。
DNS 解析的本質是:你輸入一個主機名,解析器就會去問「這個名字在哪」。被動 DNS 服務商在這些查詢上做手脚,記錄下所有從未見過的主機名查詢,並存進公開可搜尋的資料庫。於是只要有人打開過那個連結,那個名字就落進了商業索引裡。不需要猜,只需要查。
Google Docs 的做法是把密鑰放在路徑上(docs.google.com/document/d/<id>),DNS 完全看不到。同樣地,Claude 的公開 artifacts(claude.ai/public/artifacts/<id>)、ChatGPT 的分享對話(chatgpt.com/share/<id>)與 Gemini(gemini.google.com/share/<id>)也都把秘密藏在路徑裡。
二、SpaceXSI 自己的內部資料:24 個 App
最刺眼的不是數量,而是這些外洩 App 的擁有者。Claroc 一路讀完三萬多個頁面快取後,確認有 24 個公開 App 是由 SpaceXSI 與 X 員工自己建造的,內容包括:
- 一份標示機密的業務新人入職計畫,列出第一週要開通的系統、內部系統地址、銷售團隊使用的工具、19 個公司內部聊天頻道、要見的同事與 30 天工作計畫
- 一張涵蓋 594 個戰略客戶的銷售 territory map 與對應 pipeline
- 八份 X 廣告提案、媒體計畫與簡報,含預算級距,其中一份是給美國聯邦機構、標示機密的案子
- 四個上線中的廣告客戶帳戶看板,含投放金額,其中一個正在追蹤 160 萬美元的銷售目標
- 七份針對巴西、日本、韓國與泰國廣告主的成效報告,多份標示機密或僅供內部使用
- 兩份 X 品牌安全手冊,標示為內部銷售中心用
這些資料在設計上應該只給特定團隊看。Aprozper 對 Ars 解釋得很直白:如果業務團隊是買一套工具來做這件事,它會擱在公司登入後面,只有團隊看得到;結果是用 AI 做出來的,它就直接對任何拿到連結的人開放了。
三、Claroc 自建兩個 App 實測:預設就是公開
Claroc 沒有只靠被動觀察。他們自己用 Grok Build 做了兩個測試 App(用假資料),專門測「當沒有人要求時,Grok 會預設給什麼安全設定」。
實驗一:通訊錄 App。 需求寫的是「讓每個訪客都看得到」。Grok 給它配了資料庫,但沒有登入。從無痕視窗、用什麼都沒登入的狀態,研究團隊新增了一筆資料,另一個訪客立刻看到。
實驗二:客戶名單 App。 需求寫的是「給我四人銷售團隊用」。這次 Grok 主動加了登入,還貼心說「這樣名字、電話和 email 就不會裸露在外」,並生出「Continue with Google」與「Continue with X」兩個按鈕。但問題出在它寫的程式碼:先把登入的人加入團隊,再檢查他是不是團隊成員——所以檢查永遠通過。一個從未被邀請、也不是擁有者的 Google 帳號登入後,看得到全部客戶、改掉一筆、刪掉一筆。
Claroc 的結論因此比「預設公開」更嚴重:他們證明能開啟頁面,可能同時意味著能新增、修改或刪掉背後的資料。
至於 SpaceXSI 的回應,則是「Grok 的 App 預設是隱私的,除非創作者選擇分享」。Aprozper 的反駁是:在研究團隊使用的付費帳號裡,發布流程中提供「任何有連結的人」「受邀者」「僅自己可見」三個選項,而**「任何有連結的人」一開始就是被選中的**。他也承認 SpaceXSI 自己那 24 個 App 同樣是公開的。
四、30 個組織的資料在外面
除了 SpaceXSI 與 X,Claroc 還在公開 App 中辨識出 30 個組織的內部資料,並刻意不公布它們的名字:
- 26 個員工數超過 1,000 人
- 6 個屬於財富 500 強
- 18 個在美國,12 個分散在另外 11 個國家
產業分布橫跨營建不動產(7)、能源公用事業(5)、科技 IT(4)、醫療醫材(3)、運輸汽車(3)、旅遊餐飲(3)、國防(2)、製造廣告(2)、汽車金融(1)。
人工複核確認的高敏感度內容包括:
- 一家醫院集團的員工活動 App,內含超過 3,500 名員工的可搜尋名冊
- 一份單一病人的重症监护簡報,含檢驗數據、影像與呼吸機狀態
- 一家郵輪的廚房檢查表,列出船員全名與員工編號
- 一個消防隊的即時出勤班表,含每位消防員的姓名、警號編號與值班時數
- 一家貨運公司的司機招募名單,含逾千人的法定姓名與私人 email
- 一份承包商的員工工時表,其程式碼裡存有每個員工的帳號與明碼密碼,連管理員都在內
Ars 報導中引述的矽谷律師代理機構評價最直白:這些 App 承載的是真實工作——銷售 pipeline、廚房檢查表、員工名冊、客戶與訂單紀錄。同樣的團隊若是買軟體來做這件事,產品會附帶公司登入、角色權限與一位能看到誰有存取權的管理員。用 AI 做出來的,它們就靠一個任何人都能打開的連結上線了。
五、這不是第一次:Meta Muse 的前作
Claroc 把這類問題命名为 GhostShares——「鬼分享」:這些頁面對從未被給予連結的人開放,而且那些人可以自己找到它。這是 Claroc 第二次發表 GhostShares 報告。
上一次是 2026 年 10 月 18 日,對象是 Meta 的 Muse AI 助理。Claroc 同樣用被動 DNS 撈出 6,800 多個 Muse 分享連結,打開後看到一份貸款申請資料與一場只有 CEO 參與的營收會議簡報。Meta 的 Muse 在被揭露後,隨即暫停分享功能——而 Ars 在本次報導中特別點名這件事,因為它是同類設計在同業中被迅速處置的對照組。
同一份報告裡,Claroc 也點名了其他平台:Lovable、Replit、Base44、Google AI Studio、v0 與 Bolt 都採用「每個 App 給一個獨立主機名」的設計,因此同樣會讓 DNS 記錄暴露它們。Aprozper 的說法是「Grok 是我們找到敏感公司資料最多的地方」,但他同時承認「其他平台的 app 也有同樣風險」。
換句話說,這不只是一個 Grok 的問題,是整個 AI app builder 產業共有的架構問題。而 ChatGPT 的做法值得注意:它同樣給每個 App 一個獨立主機名,但預設是「僅自己可見」,而且網址是兩層結構(<app>.<使用者名>.chatgpt.site),所以就算被 DNS 記錄到,撿到的人打開也只會看到「只有擁有者能開」。
六、還有前科:2025 年 8 月的 Grok 分享頁
2025 年 8 月,曾有超過 37 萬個 Grok 分享對話(grok.com/share/ 路徑)在 Google 搜尋結果中曝光,因為搜尋引擎把那些頁面索引了。那次事件逼得 xAI 修正了分享機制。
但 Claroc 在報告裡點出一個關鍵細節:把秘密移進路徑,也不等於私密。搜尋引擎索引與連結掃描器同樣會把它挖出來。Cloudflare 與其他 DNS 層的安全措施防的是 DNS 洩漏,不是搜尋引擎索引。
換句話說,Grok 的分享功能在 2025 年被修過一次,2026 年換了一個新的方式重新犯了一遍同樣的病——這次連 DNS 層都沒擋住。
為什麼這件事重要
AI 讓「做出一個能用的 App」從一個月的工程專案變成了一句對話。但做出來跟安全地讓別人用是兩個完全不同的問題,而 AI 應用平台只把前者自動化了。
Claroc 報告裡最值得記下的一句設計觀察是:AI app builder 把發布變成幾個點擊,而「誰可以看」的預設答案變成了「所有人」。這不是某個工程師的手滑——Grok 預設選項確實是「任何有連結的人」,而且沒有任何提示會提醒建構者該改。
真正的結構性問題在這裡:這些 App 是「在一個聊天視窗裡做出來,又在同一個聊天視窗裡發布」的,通常只花幾分鐘,而發布者可能只是個跑業務 territory 或排班表的人。他不會填工單、不會裝任何 IT 會看到的東西。一張 territory map 和一張午餐投票,拿到的是同一顆發布按鈕。
而且 App 會漂移。建構者下一次輸入「加一個表格」「加一個登入」「加一個分享連結」,昨天還無害的 App 今天就抱著客戶紀錄了。Claroc 引用他們認識的一家企業說過一個更駭人的數字:那家公司盤點出 500 個用 AI 做出來的 App,每一個都會在下一次提示後改變。
第二個值得記下的後果,是這次事故暴露出的**「預設值治理」問題**。當資安控制從「買軟體時附帶」變成「平台預設選項」,治理的主動權就從企業 IT 手上被拿走了。傳統軟體有採購流程、有 SSO、有稽核日誌;用 Grok Build 做一個內部 App 全部跳過。Claroc 因此提出四項具體修補要求,其中最關鍵的一項是:把「僅自己可見」變成預設值。
數據解讀與質疑
質疑一:34.7 萬個網址是被動 DNS 撈來的,這個母體夠嗎? Claroc 明確承認限制:他們列出 43,601 個網址,其中 37,571 個上線,1,993 個回傳 401。**未上線的 6,030 個、以及從未被任何人打開過所以從未進入 DNS 索引的 App,全部不在樣本裡。**換句話說,35,578 這個數字是「至少」這麼多,不是上限。
質疑二:AI 模型的自動判讀有多少可信度? Claroc 用 AI 模型標記「看起來是私人的」頁面,再人工複核確認。他們自報以隨機人工樣本對照後,估計真正含有私人資料的 App 約在 650 到 800 個。這個數字遠小於 35,578,但遠大於報導中被具體點名的 6 個例子——兩者之間的落差,就是「我們只能確認有名字的那幾個」的證據邊界。
質疑三:Claroc 的商業動機。 Claroc 在報告末尾明確說明自己在賣什麼:「保護人們用 AI 做的 App,在他做的時候和上線之後。」他們提供 30 分鐘的曝險檢查服務。「GhostShares 這種架構問題越嚴重,他們的產品越有價值」——這個立場必須寫在引用旁邊。但要注意,事實部分是可以獨立驗證的:DNS 記錄、HTTP 狀態碼、App 內容,全部是任何人用無痕視窗就能重現的公開事實。
質疑四:SpaceXSI 的「我們員工的 App 預設是私隱的」說法。 這句話在字面上成立——SpaceXSI 員工帳號確實預設為「僅自己可見」,而他們的 24 個公開 App 確實是因為建構者手動改成「任何有連結的人」才外洩。但同一份報告也說明:那 24 個 App 的建立者,正是 SpaceXSI 與 X 的員工。「員工帳號預設私隱」這句話在內部溝通上是一種免責,在資安上卻毫無意義。
質疑五:把密鑰放進路徑真的比較安全嗎? Ars 留言區裡有資深開發者 Excors 提出了反方向的完整論證:網頁的安全模型基本上圍繞 origin(網域名稱加埠號)建立,同一個 origin 提供的兩個頁面被假設為互相信任;Google 把每份文件放在獨立 origin,是為了讓「一份文件被入侵不等於整份 Drive 被入侵」。把數萬個 App 塞在同一個 origin 底下、只靠路徑區隔,等於把安全邊界從 origin 降級成一個字串。**換句話說,「把密鑰放在路徑」是必要條件,不是充分條件。**這是報告沒有深入討論的一個層次。
時間線的客觀性:11 月 8 日通報、11 月 9 日通報其餘 22 個 SpaceXSI/X 員工 App、11 月 10 日 SpaceXSI 回應記者但未回覆研究團隊、Ars 發信後數小時內移除 24 個連結、11 月 10 日起 Claroc 自行通知其他受影響組織。這條時間線對「SpaceXSI 是否蓄意洩漏」沒有給出答案,但對「SpaceXSI 是否有能力即時關閉自家 App」給出了肯定答案——他們做得到,只是先回應了媒體。
Siami 觀點
這件事最該被記下的,不是「Elon Musk 的公司又出事」這種可以預期的情緒,而是它揭露了一個正在快速變遷、卻完全沒有治理框架的技術現實。
過去,企業資料外洩的防線是「買軟體」。你買一套 CRM,它就帶 SSO、角色權限、稽核日誌、隱私條款、採購審查流程。這些東西不是工程師順手加的,是法律與合約逼出來的。買的時候,資安部門會問「這個工具怎麼接 SSO」、「資料存在哪裡」、「誰能匯出」——這些問題之所以存在,是因為過去幾十年的資安事故教會了所有人要問。
AI app builder 把整條鏈路抽掉了。Claroc 說得很清楚:這些 App 承載的是真實工作,但做出來的人沒有權限、也沒有動機去問那些問題,而平台預設還主動把答案設成「最寬鬆的那個」。
更值得注意的是 SpaceXSI 的回應方式。它沒有說「我們會改預設值」,沒有說「我們會通知受影響的 App 擁有者」,也沒有解釋為什麼自家 24 個內部 App 會公開到那個程度。它做的第一件事是——在被 Ars 發信詢問後,移除連結。Claroc 因此不得不自己動手通知 30 個組織,其中在報告發表時只寄出三封。
這個順序本身就是答案:**當「承認預設值有問題」變成一種承認設計缺陷時,移除證據就會比修正設計更省事。**Claroc 在報告最後一段說得很直白:「我們現在就發表,是因為預設值是一個 SpaceXSI 辯護過的設計選擇,而不是他們說要修的 bug。」
而在技術層面,這件事還有一個更簡單的答案,多數人卻一直搞錯:**密鑰不該放在網域裡。**Google、微軟、Anthropic、OpenAI 全都把秘密放在 path 裡,因為 DNS 記錄的是解析過程,而 path 不會被解析。這不是新技術、不是量子加密、也不是什麼高深架構——就是把字串放對位置。
但正如 Excors 在留言區提醒的,path 也不是萬靈丹:它解決的是「被索引」,解決不了「同 origin 信任邊界被抹平」的問題。而隨著 ChatGPT、Claude、Gemini、Grok 全部朝「每個 App 一個連結」的方向走,這個問題遲早要由整個產業一起回答。
最後一個讓人不太舒服的觀察:2025 年 8 月,Grok 的分享頁已經被 Google 搜尋引擎索引過一次,當時的教訓是「把秘密移進路徑」。一年後,這家公司把同一個功能重新設計成把秘密放在網域裡,而且連那次的教訓都沒守住。這說明「修好一個洞」不等於「建立了一個安全模型」——它只說明有人找到洞之後把它補上了,而沒有去找下一個洞。
延伸閱讀
- Ars Technica:Grok Build coding agent leaks oodles of confidential info, some belonging to SpaceXSI — 本篇主要報導
- Claroc Research:GhostShares 2 — Grok Apps Exposed xAI’s Business Secrets and People’s Private Data — 一手研究報告與完整數據
- Claroc Research:GhostShares — Muse Exposed Prep for an AI Lab Call — 同系列前作,Meta Muse 案例
- Quartz:Meta’s Muse AI shared conversation links found in public DNS records — 對被動 DNS 洩漏機制的獨立報導
- Ars Technica 留言區:本文討論(53 則回覆) — 開發者對 origin 安全模型的完整論證
- tldr.tech:Grok Build mode exposes private apps and data — 事件摘要與 94.7% 數字整理
- vector.news:SpaceXAI’s Grok app builder left 35,000 apps open to strangers — 另一家媒體的獨立報導
- Infoblox:DNS and the Autonomous AI Agent — DNS 層如何成為 AI agent 的新風險面
網友熱門留言 (5)