編按:本文綜合整理自 Wiz Research〈Critical RCE Vulnerability in Apache HTTP Server: Everything You Need To Know〉、Apache HTTP Server 官方安全公告(2.4 vulnerabilities)、Red Hat Customer Portal〈CVE-2026-119618〉、SANS Internet Storm Center〈Stormcast Thursday, November 12th, 2026〉、The Hacker News〈Critical Alert: CVE-2026-119618 Exposes Apache HTTP/2 Servers to Remote Code Execution〉、Anthropic〈Discovering and exploiting vulnerabilities in critical, real-world software with Claude〉 與 Hacker News 討論串,並加入 Siami 編輯部觀點與分析。文中所有版本號碼、日期、百分比與引述均引自上述一手來源。
「這次 Apache 兩週內就修好了。真正值得擔心的是:這種『AI 找到、人類修』的模式,會不會變成常態。」 —— 這是 Hacker News 討論串上被最多人引用的一個延伸問題
11 月 11 日,Apache 軟體基金會釋出 HTTP Server 2.4.71。這個版本一次修掉三個 CVE,其中一個是 critical 等級的 CVE-2026-119618——位於 HTTP/2 模組 mod_http2 的 assign_headers() 函式,型態是競態條件(race condition,CWE-362)。
官方公告的寫法很精確:「Concurrent Execution using Shared Resource with Improper Synchronization vulnerability in Apache HTTP Server’s mod_http2 in assign_headers() can lead to RCE.」
值得注意的是這段漏洞描述裡,沒有寫 Anthropic,也沒有寫 Google。但公告底下的 Acknowledgements 欄位把兩邊都列出來了。
一、兩個團隊、八天、各自獨立找到同一個洞
這個漏洞的揭露鏈有點不尋常。Apache 官方公告上列了兩組發現者:
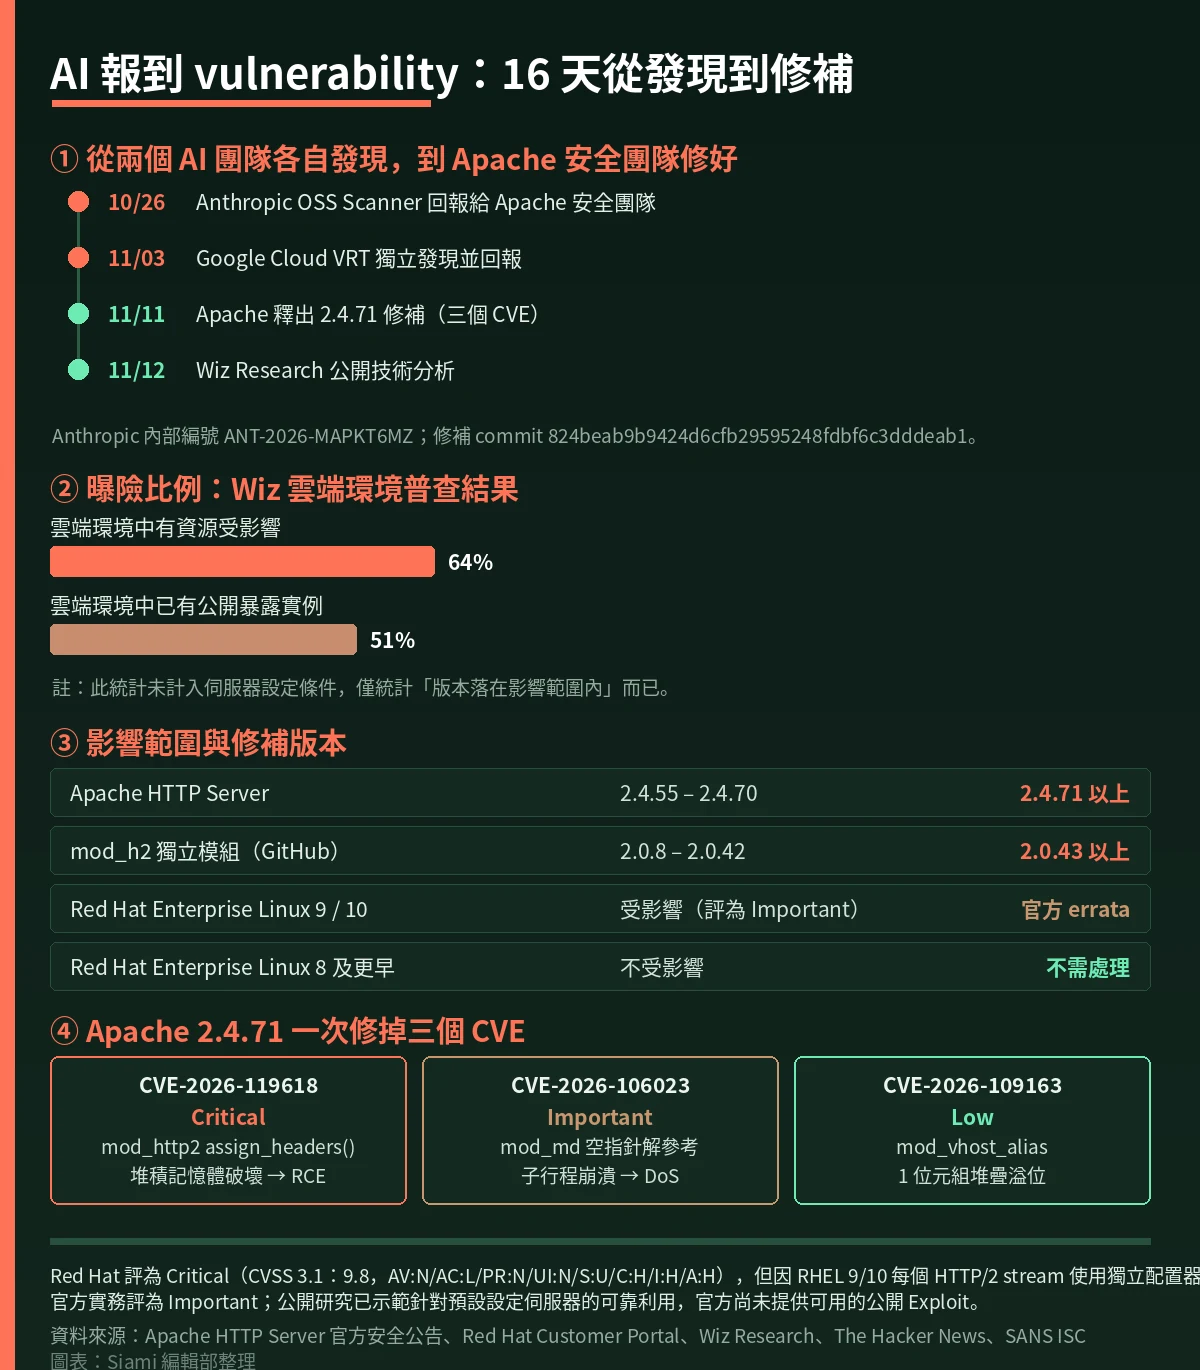
- Anthropic 的 OSS Scanner,內部編號 ANT-2026-MAPKT6MZ,於 2026 年 10 月 26 日回報給 Apache 安全團隊
- Google Cloud Vulnerability Research 團隊的 Anthony Weems 與 Simon Scannell,於 2026 年 11 月 3 日獨立發現並回報
兩邊相隔八天、互相不知道對方存在,卻各自在 assign_headers() 這個同一個函式上踩到了同一個競態條件。修補 commit 是 824beab9b9424d6cfb29595248fdbf6c3dddeab1,在 11 月 11 日隨 2.4.71 一起釋出——從 Anthropic 回報到修補版本上線,16 天。
Anthropic 這邊的 OSS Scanner 是 2026 年 10 月 8 日推出的免費、選擇加入制服務,用 Claude 模型定期掃描符合資格的開源專案。Anthropic 官方說明檔寫得很明白:這是「為開源生態系推出的選擇加入制弱點掃描器」,經驗來自他們先前用 Claude 找漏洞的工作。
那份 Anthropic 自己的研究文章〈Discovering and exploiting vulnerabilities in critical, real-world software with Claude〉裡,列出了五條完整攻擊鏈——Chrome 的 V8 引擎堆積記憶體破壞加沙箱逃逸、Safari 的 JavaScriptCore use-after-free、Android 鎖屏繞過等等。這些是真的多步驟 exploit chain,而 CVE-2026-119618 的價值在於:它是這條路線第一次撞上一個全世界幾乎每台伺服器都在跑的軟體。
二、漏洞本身:HTTP/2 的代價是「同時開很多條路」
要理解這個 bug,得先理解 HTTP/2 跟 HTTP/1.1 的根本差異。
HTTP/1.1 在同一個連線上基本上是一個請求一個回應地循序處理。HTTP/2 則是為了多工能(multiplexing)而生——單一 TCP 連線上可以同時跑多條 stream。Red Hat 的產品安全團隊在說明裡描述得很直白:「HTTP/2 allows a client to send many requests at the same time over a single connection, and the module handles these concurrent requests using multiple threads.」
問題就出在這裡。當多個執行緒同時操作共享記憶體時,如果沒有正確同步,就會出現競態條件。Red Hat 的根因分析指出:worker thread 會透過一個無鎖(lock-free)的配置器,寫入屬於 connection thread 的記憶體。
The Hacker News 的技術分析補上了攻擊面:攻擊者送出特製的同時 HTTP/2 請求,強迫多個執行緒同時存取並修改共享狀態,這個競態就會污染伺服器的堆積記憶體(heap)。而未受控制的堆積記憶體破壞通常只是讓 worker 行程崩潰(DoS),要變成 RCE,攻擊者必須先「 groom 」堆積記憶體版面,覆寫關鍵指標,才能在 web server 使用者權限(通常是 www-data、apache 或 daemon)下執行任意命令。
三、64% 的雲端環境有資源受影響
這是 Wiz Research 這次普查最值得記下來的數字:
- 64% 的雲端環境有資源落在 CVE-2026-119618 的影響範圍
- 51% 的雲端環境已經有公開暴露的實例
Wiz 特別註明,這個統計沒有計入伺服器的設定條件,純粹只看版本落在 2.4.55 到 2.4.70 之間。這意味著真實的曝險比例只會更高——只要那些伺服器有開 HTTP/2。
對照之下,影響範圍是:
- Apache HTTP Server 2.4.55 到 2.4.70
- 獨立發布的 mod_h2 模組(GitHub 上的 nghttp2 專案)2.0.8 到 2.0.42
修補版本是 Apache HTTP Server 2.4.71 以上、mod_h2 2.0.43 以上。
這段時間窗有個值得注意的點:2.4.55 是 2024 年 2 月釋出的版本,也就是說過去將近三年內升過級的伺服器,全部都在曝險範圍內。Hacker News 上有網友 wild_pointer 吐槽:「2.4.55 到 2.4.70?笑死,我的版本沒有那麼新。」底下有人(toast0)回:「我猜你也躲過了 Heartbleed 吧。」
四、修補不只有一個洞:2.4.71 一次修三個
2.4.71 同時修掉的三個 CVE,性質其實不太一樣:
- CVE-2026-119618(critical):mod_http2
assign_headers()堆積記憶體破壞 → RCE - CVE-2026-106023(important):mod_md 的空指針解參考,子行程崩潰 → DoS。mod_md 是負責 ACME 憑證自動管理的模組,影響 2.4.30 到 2.4.70
- CVE-2026-109163(low):mod_vhost_alias 的 1 位元組堆疊溢位,影響 2.4.69 與 2.4.70
SANS Internet Storm Center 在 11 月 12 日的每日 Podcast 節目裡,把 CVE-2026-119618 列為當集的第一條議題,並提醒聽眾:「No public working exploit is available yet; disabling HTTP/2 can mitigate the issue, but proxies that translate to HTTP/2 still need to watch for HTTP request smuggling.」——也就是說,除了關掉 HTTP/2 這個緩解手段之外,走反向代理、但後端仍然轉成 HTTP/2 的架構,也要留意 HTTP request smuggling。
五、「記憶體破壞」到底算不算 RCE?
這是這次討論串裡最熱的一條線。
Hacker News 網友 kgeist 的追問相當銳利:
「從什麼時候開始『記憶體破壞』等於『RCE』了?上週我在跑了一個內部 agent 30 分鐘之後,就找到並重現了 PHP runtime 的一個記憶體破壞(use-after-free)。網路上完全沒有任何消息。我是不是也該寫一篇嚇人的新漏洞部落格文章?」
底下有人(fooqux)從技術上回應:「如果你能以可控的方式破壞記憶體,你幾乎可以讓電腦做任何這個行程有權限做的事,甚至可能連核心都能碰到。」但 kgeist 追問:「記憶體破壞可被利用成 RCE 並不是必然的吧?我以為要叫一個東西 RCE,你得有一個真的能跑的 exploit?」
woodruffw 的回應則是實務派的折衷:「要說一個東西是 RCE,你應該能實際展示 RCE,或者至少有一條乾淨的路徑可以展示(例如完整的 write-what-where)。光有記憶體破壞就發一個 CVE 是完全可以的,所以這裡的『RCE』說法感覺被誇大了。特別是如果真的有 RCE,以 LLM 的能力應該很容易就證明出來。」
而 perching_aix 貼出了 Red Hat 的官方聲明作為反證:公開研究已經示範了針對預設設定、啟用 mod_http2 的伺服器的可靠利用,成功利用可讓攻擊者執行任意命令、完全控制伺服器行程。
這裡有個很微妙的張力值得留下來:Red Hat 的評等是 Critical(CVSS 3.1 基礎分數 9.8,AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H),但同一份文件裡又說,因為 RHEL 9 與 RHEL 10 的 mod_h2 套件為每個 HTTP/2 stream 配置了獨立的配置器**,大幅提高利用難度,所以實務評等降為 Important。RHEL 8 及更早版本不受影響(2.0.8 之前的 mod_h2 根本沒有這段程式碼)。
換句話說,同一個 CVE,在 RHEL 9/10 上是 Important,在原生 Apache 2.4.71 之前的版本上是 Critical。官方並沒有提供可用的公開 Exploit,但 Red Hat 說公開研究已經示範了可靠利用——兩句話並不矛盾,只是指「有 exploit 在那裡,只是沒放出來」。
為什麼這件事重要
三個層次。
第一,這是 AI 找漏洞第一次大規模撞到「所有人都在用的基礎設施」。 Anthropic 自己的研究文章裡,Chrome 那條攻擊鏈被 Google 歸給了 62 個 CVE,Safari 的鏈是同一天回報同一天修補——那些是很厲害的成果,但受影響的是特定瀏覽器的特定版本。Apache HTTP Server 不一樣,它是整個網際網路的地基磚之一,Wiz 普查結果是 64% 的雲端環境版本落在影響範圍內。AI 找漏洞從「研究展示」跨到「修補速度跟不上影響面」的門檻,就是這一步。
第二,16 天的修補速度反而凸顯了開源維護的結構性問題。 Apache 的志工在 10/26 收到回報、11/11 釋出修補,這已經是相當俐落的速度。但同一份 2.4.71 裡還塞了另外兩個 CVE,其中 mod_md 那個是 9 月 29 日回報的——42 天。開源專案靠志工免費修補,而 AI 讓漏洞的生產速度正在上升。修補速度能不能跟上,是接下來幾年真正要緊的問題。
第三,「記憶體破壞算不算 RCE」這個爭論本身,反映的是 CVE 體系的落後。 Hacker News 上有人在另一則討論串裡說得更直白:「我覺得整個 CVE/CVSS 制度已經完全過時了,反映不了現實好幾年了。」這不是抬槓——當漏洞報告由 AI 生成、而 CVSS 評等仍要靠人工查表給分時,兩邊的速度差會愈拉愈開。
數據解讀與質疑
關於 64% 這個數字。 Wiz 自己寫得很清楚:這是「不計入設定條件」的版本比對結果。也就是說 64% 指的是「有資源的版本落在 2.4.55–2.4.70」,不是「64% 的環境可被攻擊」。真實可利用比例取決於該環境是否啟用 HTTP/2、是否對外暴露、以及上游是否已經反轉代理。這三個條件同時滿足的比例會顯著低於 64%,因為關掉 HTTP/2 的伺服器完全不受影響,Wiz 自己也說「只有開 HTTP/2 的伺服器受影響,純 HTTP/1.1 的不受影響」。
關於 51% 公開暴露。 這個數字描述的是「已有公開可達的實例」,不等於「已被入侵」。Wiz 這類雲端資產普查掃描的是暴露面,掃到服務不等於服務有洞,更不等於有人在利用。但反過來說,這個數字說明暴露面早就存在了——漏洞要利用多久,取決於從公開公告到攻擊者寫出 exploit 的時間差。
關於「AI 找到漏洞」的敘事。 這裡有個容易被忽略的細節:漏洞是兩邊獨立找到的,而 Anthropic 回報的時間(10/26)比 Google(11/3)早了八天。也就是說,是 Anthropic 的掃描先觸發了這條流程,而不是兩邊同時炸出來。這對「AI 漏洞發現能力」的意義其實比新聞敘事更保守一些——它證明的是覆蓋率,不是單次破解的難度。真正會改變遊戲規則的是 Anthropic 那份研究文章裡那種多步驟 exploit chain 的水平。
關於 Red Hat 的 Important 評等。 這個降級有明確技術理由(RHEL 9/10 每個 stream 獨立配置器),但它也產生一個現實問題:同一個 CVE 在不同發行版上差一整個等級,意味著不同平台的修補優先序會不一樣。一台跑 Debian 自建 Apache 的機器和一台跑 RHEL 的機器,該不該今天就升級,答案完全不同。Red Hat 的 CVSS 9.8 與其 Important 評等並存,也不是矛盾——前者是基礎分數,後者是該發行版的實務影響評等。
關於「還沒有公開 Exploit」。 這句話的含義要讀清楚。Red Hat 說的是「公開研究已經示範了針對預設設定伺服器的可靠利用」,Apache 與 Wiz 說的是「目前沒有公開可用的 exploit」。兩者合起來的意思是:攻擊能力存在,只是沒放出來。這種狀態在實務上通常意味著——從現在起,任何人拿到這樣的 exploit,影響範圍遠比公告描述的「尚未被利用」來得更快。
Siami 觀點
這件事最讓人不安的地方,不是漏洞本身有多嚴重,而是兩個完全獨立的團隊,在八天內各自踩到同一個競態條件。
競態條件這種東西,在工程上通常被視為「難以靠人工審查穩定發現」的類型。assign_headers() 是一個處理 HTTP/2 標頭分配的函式——它需要把多個執行緒看到的 header 資料寫進連線層級的共享結構。當 Anthropic 的模型在掃描這個函式時發現了同步問題,Google 的研究團隊用完全不同的方法也發現了同一個問題,這代表這個 bug 是結構性的,不是某個特定輸入造成的邊界錯誤。
我的看法是:AI 找漏洞真正的門檻不是「能不能找到」,而是**「找到之後有沒有人有能力修」**。Anthropic 那份研究文章裡,Chrome 那條鏈拿到 62 個 CVE、Safari 同日修補,這背後是 Google 和 Apple 幾百人的安全團隊在承接。而 Apache 是志工維護的專案——這次 16 天修完已經是奇蹟級的效率,如果同時有十個這種等級的漏洞塞進同一個 issue queue 呢?
換句話說,AI 正在把瓶頸從「發現」推到「修補」。這不是 AI 的問題,是整個開源資安體系的問題。Anthropic 的 OSS Scanner 是免費的、選擇加入制的,這設計很好——但它只解決了「找出來要送到誰手上」,沒解決「誰來修、誰來驗、修不起怎麼辦」。
至於 HN 上那場「記憶體破壞到底算不算 RCE」的論戰,我倒覺得 kgeist 那句「我是不是也該寫一篇嚇人的新漏洞部落格文章」才是真正的重點——當找漏洞的成本降到接近零,圍觀者的門檻理應同步提高。AI 每週找出更多真漏洞,媒體與社群對「新的重大 RCE」這件事的疲勞反應會越來越快。安全通告的訊號價值,正在被 AI 供應的漏洞數量稀釋掉。
對台灣的讀者,這件事的行動項目很簡單,而且只有兩條:
- 檢查所有對外服務的 Apache 版本,落後 2.4.55 就升級到 2.4.71(Debian/Ubuntu 走发行版套件庫更新即可)。仍在用 2.4.54 或更早的版本反而安全——mod_h2 2.0.8 之前沒有這段程式碼。
- 確認 HTTP/2 是否真的需要開。很多站點的 HTTP/2 從來只是預設值,關掉它能直接消滅這條攻擊路徑。
至於要不要用反向代理擋在最前面——要注意反向代理轉發到後端的 HTTP/2 同樣可能觸發這條路徑,而且 SANS 特別提醒要留意 request smuggling。最乾淨的做法永遠是升級,不是加一層。
延伸閱讀
- Wiz Research〈Critical RCE Vulnerability in Apache HTTP Server: Everything You Need To Know〉|本文主要來源,含 64%/51% 雲端環境普查數據與修補指引
- Apache HTTP Server 官方安全公告(2.4 vulnerabilities)|最權威的一手 CVE 記錄,含 Acknowledgements 與修補 commit
- Red Hat Customer Portal〈CVE-2026-119618〉|最完整的根因分析(無鎖配置器)、CVSS 3.1 評分與各發行版影響矩陣
- SANS Internet Storm Center〈Stormcast Thursday, November 12th, 2026〉|官方每日資安 podcast,本集首條議題即為 CVE-2026-119618
- The Hacker News〈Critical Alert: CVE-2026-119618 Exposes Apache HTTP/2 Servers to Remote Code Execution〉|assign_headers() 競態條件的技術拆解與 heap grooming 說明
- Anthropic〈Discovering and exploiting vulnerabilities in critical, real-world software with Claude〉|五條多步驟 exploit chain 的完整技術揭露
- Anthropic〈An opt-in vulnerability-finding service for open-source projects〉|OSS Scanner 服務的官方說明與設計原則
- CVE Record:CVE-2026-119618|CVE.org 的標準化記錄
- SANS ISC Podcast 說明頁|包含反向代理與 HTTP request smuggling 的風險提醒
網友熱門留言 (5)