編按:本文綜合整理自 Amazon 官方部落格〈How we built the agents that built AWS Emulator〉、Amazon 技術長 Werner Vogels 撰文〈AWS Emulator and the engineer’s job when agents write the code〉、GitHub 開源儲存庫 aws/aws-emulator、AWS Emulator 官方文件〈What is AWS Emulator〉、官方文件〈Security in AWS Emulator〉、AWS 官方文件〈Getting started with an AI coding agent〉、Hacker News 討論串(818 分/232 則回覆) 與 Reddit r/aws 討論串,並加入 Siami 編輯部觀點與分析。文中所有提交量、貢獻者統計、版本號與發布時間均為 Siami 於 2026 年 11 月 12 日以 GitHub API 實測所得,非媒體推估。
「The emulator was written entirely by autonomous agents. Our team hasn’t written or reviewed any of the code.」 —— AWS Developer Tools 團隊資深首席工程師 Matthew Goldberg
2026 年 11 月 11 日,Amazon 釋出一個名為 AWS Emulator 的工具,官方說法只有一句話,但那句話足以讓整個開發者社群停下來:這個 AWS API 的本地模擬器,每一行程式碼都由自動化的 AI 代理寫成,團隊「沒有撰寫,也沒有審查任何一行程式碼」。
一、它到底是什麼:跑在自己機器上的 AWS
AWS Emulator 是一個本地執行程式,提供一個 AWS API 端點。你把 AWS CLI 或任何 AWS SDK 的 endpoint 指向它,请求就不會離開你的電腦,也不會需要 AWS 帳號、不會產生雲端費用。
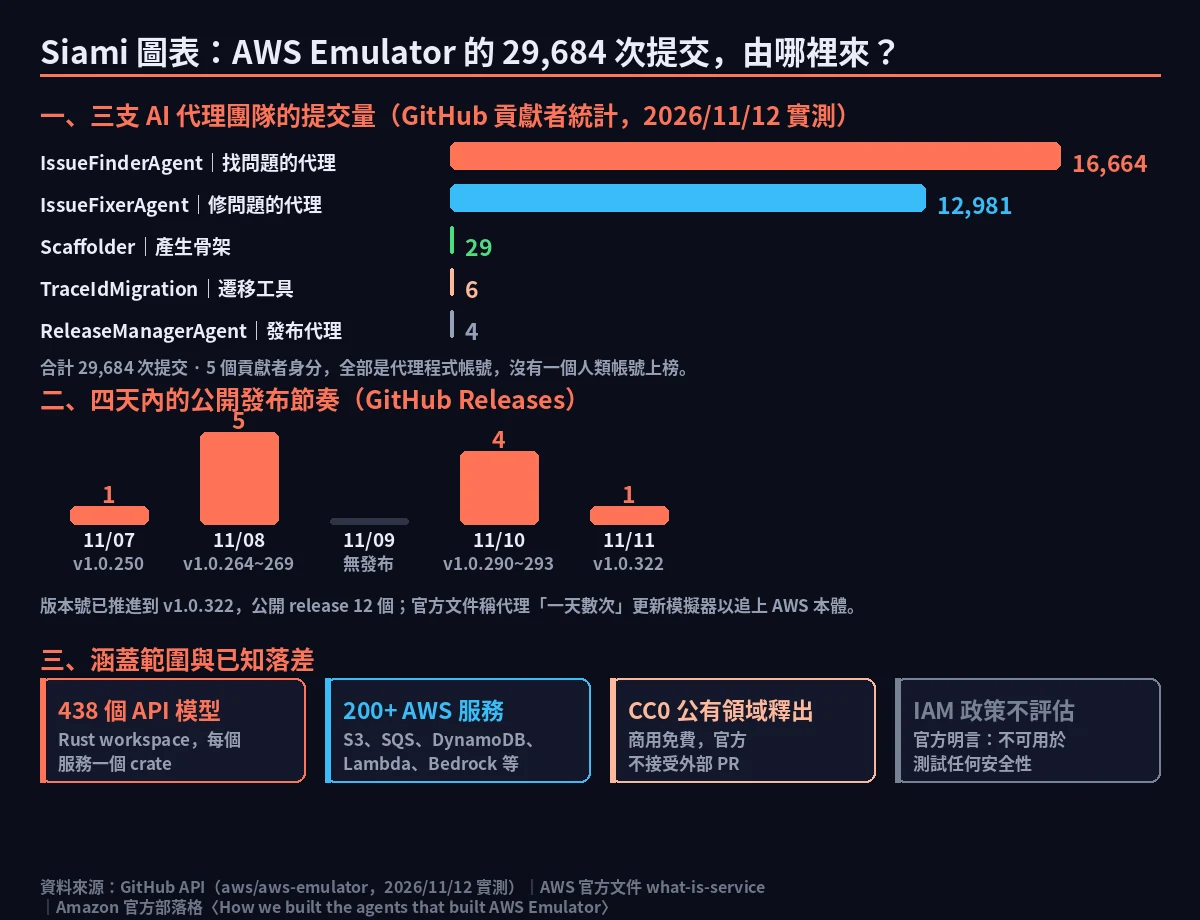
它涵蓋的範圍相當大:官方文件寫明,整個專案建立在 438 個 AWS API 模型之上,涵蓋 200 項以上的 AWS 服務,包含 S3、SQS、DynamoDB、Lambda、Bedrock 這些日常會用到的。實作語言是 Rust,每個服務一個 crate(編譯單元),workspace 架構讓「改一個服務只重編那一個 crate」。
使用方式有兩種,一種是給一般開發者:
- 伺服器模式:Linux 裝 RPM 或 Debian 套件後直接執行
aws-emulator;Windows 與 macOS 用容器跑。啟動後服務 HTTPS 在127.0.0.1:9297(自簽憑證),把 SDK 的 endpoint 環境變數指過去即可。 - 嵌入式模式:給用 Rust 寫測試的團隊,把模擬器編譯進測試 binary,每個測試擁有獨立隔離的實例,不需要 endpoint、不需要憑證、不需要設定環境變數。
另一種比較特別,是給 AI 代理用的:
aws agent-toolkit add-skill --skill-name aws-emulator --region us-east-1安裝成 skill 之後,直接叫你的編碼代理「把模擬器架起來」就行。這需要 AWS CLI 2.35.0 以上版本。
二、關鍵設計:規格與參考實作,本來就都是機器產生的
整個專案的起點,是 AWS Developer Tools 團隊資深首席工程師 Matthew Goldberg 的一個假設:
如果給代理一份「這個服務應該怎麼運作」的書面描述,加上真實的服務本身讓它對照,代理能不能自己寫出一個可用版本?
對 AWS 來說,這兩樣東西都現成:
- 書面描述是 AWS 自己發明的規格語言 Smithy,公開發布的 API 模型描述了每個操作的輸入、輸出與錯誤型別。
- 參考實作就是 AWS 本體——客戶用的那同一套雲端。
Goldberg 給 Kiro(AWS 的代理式 IDE)下了一個他自認「最簡單、也最不抱期待」的提示詞:
根據 AWS CLI 寫測試 → 讓測試在真實 AWS 上跑過 → 寫一個記憶體實作讓同一批測試也通過。
Kiro 花了 15 分鐘回傳一個還算過得去的 Amazon SQS 版本。Goldberg 接著改寫提示詞,讓它用一個週末把剩下的 AWS 服務做完——它做到了。當然有漏洞,但「已經夠好到我的團隊隔週一就拿它來測我們的軟體」。
Vogels 在引言文章裡補上了這個方法為什麼能成立的關鍵:AWS Emulator 一開始只是個內部週末實驗,一個月內就開始有人用;Vogels 自己 2004 年進 Amazon 團隊時親手參與建造的分散式鎖服務「Alf」,第一次建構花了約四個月,後來他用 Kiro 重建它的複製引擎——盯了代理四個晚上,才發現它根本沒有辦法檢查自己的結果;一旦給了規格與測試環境,重建只花了約兩小時。
三、三支代理團隊:找問題的、修問題的、還有守門的
AWS Emulator 的運作機制是三支代理團隊的分工,這是整個設計裡最值得學的部分:
- 第一支:管理保真度測試套件。 每個測試都是從公開 API 模型推導出來的端到端客戶情境。例如 SQS 的測試會包含建立佇列、發送訊息、接收訊息、確認訊息、刪除佇列。代理把測試對真實 AWS 跑過一遍直到通過,這樣測試本身就記錄了 AWS 的實際行為。這批測試是整個系統最核心的護欄,因為它們提供了一個無歧義的目標,而且可以不重複呼叫 AWS 地一直重跑。
- 第二支:重播測試、找出落差。 系統最初的樣子是個空的網頁伺服器,能處理 438 個 AWS API 模型的請求,但什麼都不做。代理群在 repo 裡游走,找出什麼還不能用;第一個 issue 內容就是「build a first version of Amazon SQS」,服務啟動後,代理重播保真度測試,為失敗的測試開 issue,並被要求推理失敗原因、把可能同根因的失敗分群。
- 第三支:修掉每一個 issue。 每個 issue 指派給一個代理,它 checkout 程式碼、定位根因、修改程式碼直到問題被解決。
關鍵在於第三支做完之後不能直接合併。每一個變更都必須通過一道「merge gate」:
這道閘門當然會擋下無法編譯的變更,但它也包含會對照程式碼規範進行審查、驗證程式碼是否安全、以及確保變更沒有讓保真度退化的代理。任何一項檢查失敗,變更就被送回給代理重做;全部通過才會合併到 mainline。
Goldberg 說,AWS 一天之內看到數千個 issue 被修好,數百個代理同時在程式碼庫上工作。「如果沒有這道合併閘門,我們就不會相信代理做出來的東西。」
值得注意的是實務上還有一層「截斷閘門」:代理被限制不能動它們不該碰的程式碼(deterministic checks that stop agents from touching code they are not supposed to)。
四、硬數據:29,684 次提交,沒有一個人類帳號
Siami 於 2026 年 11 月 12 日以 GitHub API 實測這個儲存庫,數字相當驚人:
- 累積提交 29,684 次(GitHub API 分頁實測),最新版本 v1.0.322。
- 貢獻者只有 5 個身分,而且全部是代理程式帳號:IssueFinderAgent 16,664 次、IssueFixerAgent 12,981 次、Scaffolder 29 次、TraceIdMigration 6 次、ReleaseManagerAgent 4 次。沒有任何一個人類帳號上榜。
- 公開 release 12 個,集中在 2026/11/07 至 11/11 四天內,版本號從 v1.0.250 一路推進到 v1.0.322;11/08 一天就發了 5 個、11/10 發了 4 個。
- 儲存庫是 Rust,GitHub 語言統計顯示 Rust 佔 699,019,113 bytes。
- Star 3,134、fork 69、open issue 52,授權為 CC0-1.0(公有領域奉獻)。
- 官方文件的說法是:代理「一天數次」更新模擬器,以跟上 AWS 服務本身的變化與成長。
命名本身就說明了一切分工:IssueFinderAgent(找問題)與 IssueFixerAgent(修問題)加起來吃掉 29,645 次提交,也就是 99.87%。真正「創造」程式碼的 Scaffolder 只有 29 次。
issues/ 資料夾裡還有一組很有意思的結構:things-that-now-work 收錄代理已經修好、但曾經跟真實 AWS 行為不符的問題;things-that-do-not-work 收錄代理發現存在落差、但還沒修好的問題。兩邊各超過 1,000 個檔案。Amazon 的 CTO 在專欄文章裡直接推薦讀者「挖一挖」,說裡面有非常有趣的東西。
另外有一個官方自己提起、頗具諷刺意味的細節:代理在某個早期版本中,自己寫了一套 Python 直譯器來支援 AWS Lambda 函式。後來團隊給了它們指引,要重用現有函式庫。「這對不需要著色書的人來說可能很明顯。」
五、限制寫得很清楚,而且比宣傳文重要
AWS Emulator 的官方文件列了一整節限制,其中最關鍵的是安全性不可測:
- 模擬器不評估 IAM 政策與權限邊界,也不評估資源型政策(例如 bucket policy)、AWS KMS key policy。
- 模擬器絕不拒絕用它自己金鑰簽署的請求,它不檢查 KMS key policy、不檢查 S3 bucket policy。
- 不支援跨帳戶或跨 Region 的呼叫;請求中的 Region 與帳戶 ID 會被接受,但資源並不會依此分離。
- 官方結論很直白:「所以一個 AWS 會拒絕的請求,在模擬器裡可能會成功;反過來,AWS 允許的請求也可能失敗。」 因此官方明言:不要用模擬器來測試安全性。
其他限制還包括:只對照美國西部(俄勒岡)Region 進行行為比對,全球性服務則比對美國東部(維吉尼亞);資源全存在記憶體裡,停止即全部刪除;未做長時間執行或負載測試;並且預設開啟匿名使用與錯誤資料回傳(可關閉)。
還有實務面的取捨:從原始碼建置需要 100 GB 以上的空閒磁碟(target/ 目錄),冷啟動全量編譯所有服務 crate 需要相當時間——HN 上一位網友看到這個數字直接回覆「100GB!?」
六、HN 討論串:技術派在問「它準嗎」,商業派在問「會維護嗎」
這篇文章在 Hacker News 拿下 818 分、232 則回覆,討論的品質相當高,主要沿著三條線打:
第一條線是「這個方法為什麼行得通」。最被引用的一段分析指出:AWS 早已用 Smithy 建模所有服務,API client 全部從 Smithy 生成,所以這個模擬器是用 Smithy 規格加上對真實 API 的全面整合測試建出來的。用規格可以確保涵蓋每個 endpoint 的每一種變數與選填欄位,這是 LocalStack、Floci、Ministack 這類手工實作難以企及的地方。
第二條線是「護城河消失了」。一位網友的觀察相當直白:有了 AI 和代理,AWS 內部沒有人會想到要造這個東西,因為他們有海量服務;人類辦得到,但成本高得離譜,而 LocalStack、fakecloud 這些的護城河就沒了。另一位 Amazon 員工則從正面回應:代理式開發的核心就是盡可能把系統關起來,把關不掉的輸入或依賴 mock 出來,到了那一步就讓代理自行發揮——這必然撞上基礎設施的問題,而任何能幫忙 mock 掉那些介面的工具價值都會非常高。
第三條線是「可信度與維護」。最尖銳的質疑來自一位 Amazon 內部人士(以 ke4qqq 名義發言),他在串裡回應「這是真的產品、我們計畫持續維護」,並舉出官方文件頁、GitHub 組織、Swami 的部落格與 CTO 的發文為證。但他隨即補了一句自我批判的話:「我不把這當成個人攻擊;我理解你不認識我,而且 HN 上的一句話也不算什麼保證。」
還有網友直指文件裡的匿名遙測預設開啟,諷刺地說「他們沒辦法不這樣,是吧?」;也有開發者實測後認為這是 vibe coding 最擅長的領域——緊密迴圈、容易驗證、測試驅動的開發工作,「如果你願意浪費 token,這大概是它能幾乎不需人為介入的領域」。
值得注意的是,AWS 官方人員也在串裡回應了「沒有 benchmark、沒有相容性矩陣」的批評,並實測出 repo 的規模:issues/ 兩目錄合計 132 MB、tests/ 下的 Rust 程式碼 311 MiB。
為什麼這件事重要
第一,AWS 官方等於公開承認「代理可以獨立完成一整個大型基礎設施專案」這件事已經成立。 過去一年關於 AI 寫程式碼的討論,幾乎都停在「能不能寫出一個 function」或「能不能跑完一個 issue」。AWS Emulator 把尺度拉到「438 個 API 模型、200 項以上服務、29,684 次提交、四天 12 個 release」——這不是 demo toy,是一個被放進 Amazon 官方 aws GitHub 組織、以 CC0 授權公開、附帶完整 issue 追蹤與每日更新節奏的生產級工具。
第二,它展示了護欄設計比模型能力更關鍵。 整個系統真正的技術含量不在「代理很會寫 Rust」,而在三件事:Smithy 規格是機器可讀的、測試是從規格機械推導出來的、merge gate 裡有多個專職安全代理做對抗審查。Goldberg 說他們一開始只給代理空白 repo 跟一句提示詞,做出一個「能處理 438 個 API 模型請求但什麼都不做」的空殼;接著「第一個 issue 內容就是 build a first version of Amazon SQS」。這是一種極度工程化的拆解:把模糊的「做一個 AWS」轉換成有明確終點、可機器驗證的無限任務佇列。
第三,「開發者的工作」正在被重新定義。 Vogels 那篇文章的核心不是 AWS Emulator,而是他 2004 年帶實習生的回憶、以及他用 Kiro 重建 Alf 複製引擎時「盯了四個晚上才發現它沒辦法檢查自己結果」的那四個晚上。他的結論是:當代理寫程式碼並自我檢查時,工程師的職責變成給它們空間,並且建造決定「工作是否正確」的規格、測試與閘門。這句話有個尖銳的後果——一位網友立刻接上:「這確實是一份工作,但很多組織裡這件事早就被更便宜的非工程師(業務分析師、QA 專業人員)做了幾十年。那工程師到底做什麼?」
第四,對本地開發工具市場是直接的衝擊。 LocalStack、Floci、fakecloud、Ministack 這些專案的存在理由,會在未來幾年被重新檢視。當雲端廠商自己開源一個官方免費版本,而且是用最完整的規格生成的版本——新創的護城河瞬間變薄。
第五,這是雲端廠商第一次把「我養了一支 AI 軍團」當成產品賣點講出來。 過去雲端競賽比的是區域數、機房數、資本支出;現在多了一個維度:你的工程效能有多少是由代理承擔的。Amazon 在這題上直接給出了一個 29,684 的數字,而那個數字裡沒有任何一個是人類。
數據解讀與質疑
質疑一:29,684 次提交這個數字,能不能代表「代理人類」的規模? Siami 實測的提交量確實是 29,684,但這個數字的組成需要拆開看:找問題 16,664 次、修問題 12,981 次,兩者佔 99.87%,而真正「從無到有寫出服務骨架」的 Scaffolder 只有 29 次。換句話說,這個數字更接近於代理在一個既有框架裡做大規模機械勞動的吞吐量,而不是「代理從零發明了一個複雜系統」。真正困難的設計決策——Smithy 規格的選擇、合併閘門的設計、三團隊分工的架構——全部由人類(Goldberg、Swami、Vogels)完成。
質疑二:保真度測試的「保真」是相對什麼? 官方說保真度分數會隨每個 release 公布,但同一份文件也承認:只對照俄勒岡單一 Region、跨服務與跨 Region 行為差異不在比對範圍、且代理自己也會產生 stub 式的簡化實作(GitHub issue 標題裡到處可見 -stub 字樣)。HN 上有人花十分鐘想找到「到底支援哪些服務」的說明,最後放棄。「AWS Emulator 支援什麼」這個問題,至今沒有乾淨的答案入口。
質疑三:安全性的落差,會不會比想像中更致命? 官方自己寫得很清楚:模擬器可能放行 AWS 會拒絕的請求,也可能拒絕 AWS 允許的請求,同時預設開啟匿名遙測。對於把這個工具接進 CI 的團隊而言,這意味著**「測試通過」不等於「會在 AWS 上通過」**,而且差距恰好落在最該被驗證的權限邏輯上。這不是小瑕疵,是使用前提。
質疑四:維護的可持續性,是這個專案最脆弱的環節。 代理每天數次自動發版、每天數千個 issue 被修——這聽起來很健康,但也意味著沒有任何單一的人類作者對這份程式碼有完整的理解。當外部 API 規格變更、當出現難以重現的行為差異、當出現代理陷入迴圈時,誰來做決定?HN 上那位 Amazon 內部人士自己也承認,官方公告不構成維護承諾,而「官方的產品公告本來就不是它們現行商業計畫的可靠代表,三個月後也不代表什麼」。
質疑五:一個 AI 領域內部的「市場結構」訊號。 有網友直指這可能是「他們需要它來訓練 LLM 之後才決定值得做」;也有網友提到 Amazon 在兩週前才發布過一份勸阻內部濫用 AI 的備忘錄,隨後就出現「是不是有人在靠 token 刷量衝晉升」的質疑。這類揣測無法證實,但值得記錄:當一家公司同時是 AI 供應商、AI 採購者與 AI 應用者時,它的 AI 產出速度本身,就不再是一個純技術訊號,而是一個動機訊號。
Siami 觀點
AWS Emulator 真正重要的地方,不是「AWS 用 AI 寫了一個工具」這種獵奇標題,而是它公開示範了一種新的軟體生產結構:人類不再寫程式,而是寫規格、寫驗證、寫守門的機制,然後讓代理在這套機制裡跑不完的迭代。
這個結構的殘酷之處在於,它把工程工作切成了兩種:可機械化的(99.87%)與不可機械化的(0.13%)。而 AI 正在把可機械化的那一塊幾乎整塊吃掉。這對開發者意味著什麼,值得直接講:純粹的「把需求寫成程式碼」這一層工作價值,正在被壓縮到接近於零。 價值往兩個方向移動——往下游移到「決定要造什麼、怎麼驗證它對」(也就是 Vogels 說的工程師的新工作),以及往上游移到「把領域知識變成機器可讀、可驗證的形式」。Smithy 模型、fidelity 測試、merge gate 這三樣東西,才是 AWS Emulator 真正的護城河,也是真正值錢的技能。
還有一件事必須講清楚,不要讓標題蓋過事實:AWS Emulator 不是「AI 可以取代工程師」的證明,它是「工程師可以設計讓 AI 承擔 99.87% 勞動的架構」的證明。 兩者差了一個量級。前者常被拿來嚇人,後者才是實際發生的事——而後者對開發者而言,其實是好消息:如果你會設計護欄、會寫規格、會設計驗證,你的產出能力會被放大到一個人類團隊的程度;如果你只會把需求翻譯成程式碼,那你的市場會被壓縮。
最後回到產品面。Amazon 開源它、CC0 釋出、商用免費、官方維護,這在短期內是純回饋社群、擴大 AWS 採用面的動作(開發者用模擬器學 AWS API,學完就會用真 AWS);長期則是在示範 Amazon 自己的 AI 能力。它同時是一份開源禮物與一份招募廣告,這兩件事並不矛盾,只是別把廣告當禮物收下就忘了看條款——官方文件裡那條「不要用模擬器測試安全性」,比任何宣傳字句都更能說明這個工具的定位。
對台灣的開發者與小型團隊,一個務實的建議:AWS Emulator 目前是純英文文件、Linux 優先、macOS 走容器、Windows 走容器路徑,文件也明說尚未做長時間執行與負載測試。它的價值在於本地整合測試與 CI 免費化,不在於取代真 AWS。要不要用,看你的團隊是不是真的被「每次跑測試都要開一組真 AWS 資源」這件事絆住——如果是,升級成本是零;如果不是,它就只是一個寫得很漂亮的開源參考實作。
延伸閱讀
- Amazon 官方部落格〈How we built the agents that built AWS Emulator〉|Matthew Goldberg 的一手說明,含「為什麼代理需要著色書」與三團隊分工圖
- Amazon 技術長 Werner Vogels 專欄〈AWS Emulator and the engineer’s job when agents write the code〉|Swami 的客座文章與分散式系統測試史(Alf、Paxos、TLA+、Kiro 四夜盯梢)
- GitHub:aws/aws-emulator|CC0 授權、Rust 實作、每日數次發版;
issues/things-that-now-work與issues/things-that-do-not-work兩個資料夾是重點 - AWS Emulator 官方文件〈What is AWS Emulator〉|完整限制清單、Region 比對範圍、遙測預設值
- AWS Emulator 官方文件〈Security in AWS Emulator〉|官方明令「不可用於測試任何安全性控制」的具體清單
- AWS Emulator 官方文件〈Getting started with an AI coding agent〉|用
aws agent-toolkit add-skill讓編碼代理自行架設模擬器 - Hacker News 討論串(818 分/232 則回覆)|含 AWS 內部人士回應、Smithy 規格的關鍵性分析、實際 repo 規模實測
- YouTube:AI 雷達站〈AWS 官方模擬器上線!LocalStack 王座不保?〉|第三方頻道(AI 雷達站)對 AWS Emulator 與 LocalStack/Floci 的中文對照解析
- Reddit r/aws 討論串|開發者社群的第一手實測與既有工具比較
- The New Stack〈AWS had its agents build a free and open emulator〉|第三方媒體角度,補充「AWS 不接受外部 PR」的定位說明
網友熱門留言 (8)