編按:本文綜合整理自 台積電 Form 6-K 官方聲明(SEC EDGAR)、Taiwan News〈TSMC reports leak of employee information〉、數位時代〈台積電員工資料外洩哪些?雲端廠商是誰、能求償嗎〉、聯合新聞網〈資安風暴 台積4.6萬員工個資傳外洩〉、iThome 資安週報 1109~1113、MLQ〈TSMC says employee personal data was posted online from a cloud provider’s systems〉 與 Hacker News 討論串(113 分/17 則回覆),並加入 Siami 編輯部觀點與分析。文中駭客宣稱之筆數、欄位與開價均引自台灣與國際媒體報導,截至發稿尚未獲台積電證實。
2026 年 11 月 12 日,台積電做了一件罕見的事:它把一則資安事件正式寫進了向美國證券交易委員會(SEC)提交的文件裡。那是一份 Form 6-K,由台積電資深副總經理暨財務長 Wendell Huang 簽署,標題寫著「關於員工個資未經授權存取之聲明」。全文不到 200 字,但資訊密度極高。
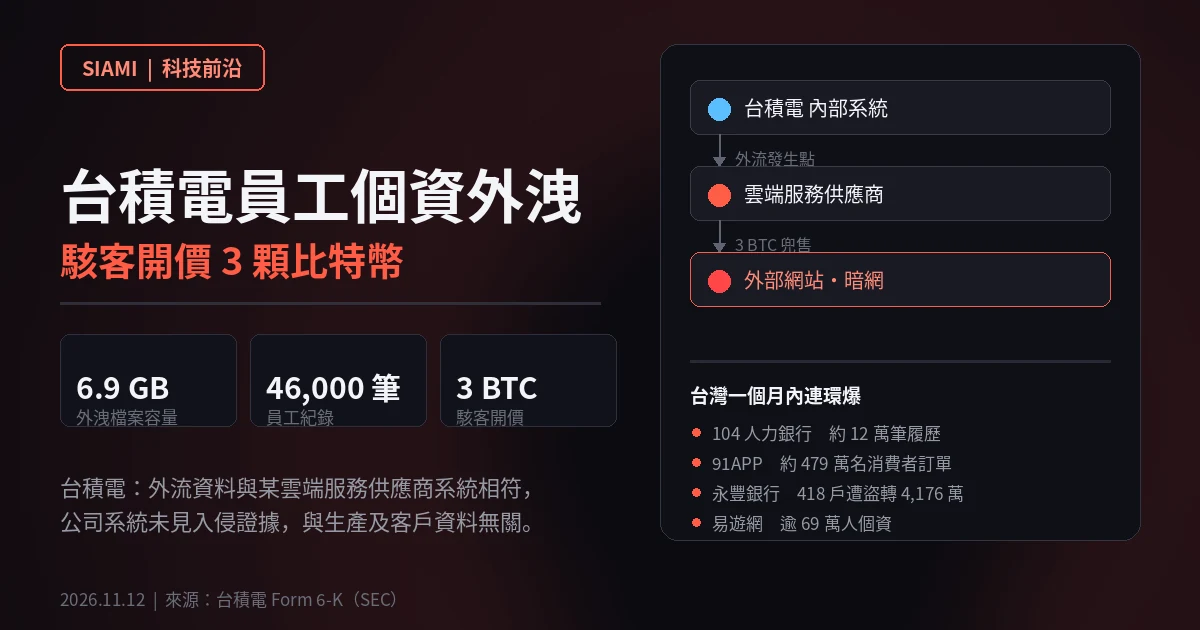
公司說了三件事:部分現職與離職員工的資料被未經授權放置在外部網站上;目前沒有證據顯示台積電自身系統遭到入侵;這些資訊經查核與某家雲端服務供應商系統服務中的資料相符,與公司營運及客戶資料無關。
而就在同一天,台灣媒體曝出了一個更引人側目的數字。
一、駭客開價 740 萬:一場超低價格的兜售
根據中央社與民視新聞網報導,有賣家在 DarkForums、BreachForums 等地下論壇兜售疑似台積電員工資料,宣稱握有約 6.9 GB 資料、涵蓋 4.6 萬筆員工紀錄,開價 3 枚比特幣(依當時匯率折合約 740 萬新台幣),並放話若一週內找不到買家,就將全部資料公開。
駭客為證明自己所言不假,貼出樣本檔 tsmc.txt,內含 499 筆紀錄,每筆 19 個欄位。依駭客提供的樣本,資料涵蓋姓名、生日、職稱、國籍、身分證字號、住址、手機號碼、電子郵件、銀行資訊,以及緊急聯絡人的電話與地址。
這裡必須把話說清楚:筆數、檔案大小、欄位內容與開價金額,台積電一項都沒有證實。公司只承認「部分」員工資料外流,明確表示尚未公布受影響人數,也未公布欄位清單。
但有兩件事已經相當確定。第一,資料的真實性並非空穴來風——台積電自己說「經查核與某家雲端服務供應商系統服務中的資料相符」,這等於確認了資料來自真實的員工資料庫。第二,也是最令人不安的一點:外流的欄位包含身分證字號與銀行資訊,這已不是單純的聯絡資料外流,而是足以直接支撐金融詐欺與身分冒用的素材。
二、三枚比特幣的定價,為什麼不像是「賣斷」
3 BTC 約 22 萬美元。對照 4.6 萬筆含有身分證號與銀行帳號的資料,這個價格低得反常。Hacker News 討論串裡一位網友直接問:「三枚比特幣會不會太便宜了?」另一則回覆猜測:「除非他們本來就打算把資料賣給別人。」
這個定價策略其實相當合理,而且帶有明確的心理操控目的。駭客要的從來不是「這批資料值多少錢」,而是讓受害者相信只有付錢才能阻止資料被公開。這是一種產業化程度極高的勒索模式:低價只是為了製造「隨便一筆交易就能結案」的誘惑,同時把公開的倒數計時設定在一週,讓當事人處於必須立即決策的壓力下。
而對買方而言,一份員工通訊錄的價值本來就不在資料本身,而在下游的產業鏈。身分證字號加姓名加出生日期,可以做假身分的基礎;住址加緊急聯絡人,可以做精準的社交工程與電話詐欺;職稱加國籍加生日,則可以鎖定特定技術階層的人,針對半導體從業族群做更精緻的針對性攻擊。
這也解釋了為什麼台積電第一時間的反應不是談贖金,而是切割責任邊界——對外的主軸是「公司系統沒事,問題出在雲端供應商」。
三、為什麼「公司系統未遭入侵」這句話,聽起來像在推卸責任
台積電的聲明在技術層面沒有問題:資安事件的歸屬確實需要鑑識調查,不是公司單方面發新聞稿就能定案的。「沒有證據顯示自身系統被入侵」是一個謹慎且準確的表述。
但同一份文件裡還有一個更關鍵的轉折——「受委託蒐集、處理或利用個資的廠商,在個資法適用範圍內,視同委託機關」。這是台灣《個人資料保護法》第 4 條的明文。換句話說,台積電把員工資料交給雲端供應商處理,並不因此免除自己的個資保護責任。
數位時代的整理指出,若調查證實資料確實從雲端供應商端外流,台積電是否須負賠償責任,仍要看雙方是否違反個資法、是否造成損害等具體情況;至於雙方如何分擔責任,須依調查結果與契約判斷。若依《個資法》第 29 條,請求法院依侵害情節按每人每一事件新台幣 500 元至 2 萬元計算賠償,同一事件造成多人受害的合計最高可達 2 億元。
所以「責任歸屬」在這裡其實是雙軌的:對外,讓第三方承擔主要責任以控制法律風險;對內,向受影響員工提供協助、請金融機構協防,並且在銀行體系已經出現類似盗轉案例的當下,第一時間切斷了個資與金融之間的聯想。
這不是陰謀論,而是資安事故處理的標準動作。但標準動作不等於免責——個資法 第 4 條的設計,從來就是為了防止企業用「外包」這兩個字轉移責任。
四、同期四起事件:破口幾乎全在第三方
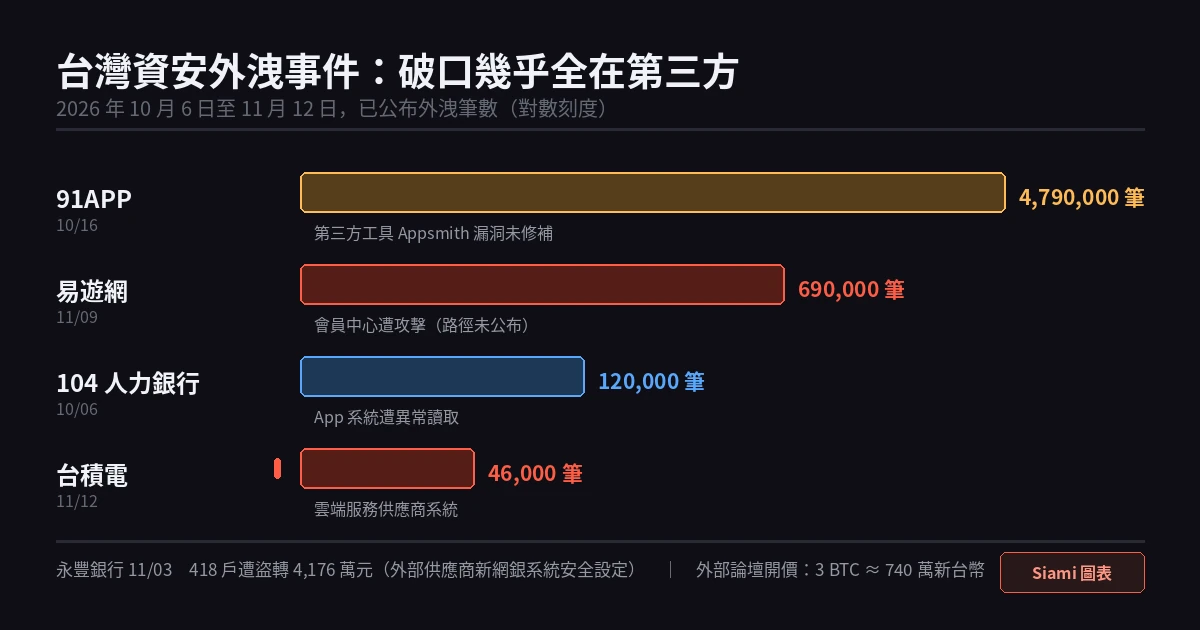
把台積電這件事放回台灣 2026 年 10 月以來的資安事件序列,才看得出真正的樣貌。iThome 的資安週報與數位時代整理出的一份清單相當驚人:
- 104 人力銀行(10 月 6 日):約 12 萬筆履歷遭未經授權讀取,App 系統遭異常讀取
- 91APP(10 月 16 日):1,329 家品牌、約 479 萬名消費者訂單資料外洩,破口是第三方工具 Appsmith 的漏洞未及時修補
- 永豐銀行(11 月 3 日):418 名客戶帳戶遭盜轉 4,176 萬元,原因是外部供應商提供的新網銀交易系統安全設定
- 易遊網(11 月 9 日):逾 69 萬人姓名、電話與訂單資訊恐外洩
- 台積電(11 月 12 日):駭客宣稱握有 4.6 萬筆員工資料,資料與某雲端服務供應商系統相符
四起事件裡,至少三起的破口位置指向公司系統之外。91APP 的 Appsmith 漏洞、永豐銀行的外部供應商新系統、台積電的雲端供應商——這已經不是巧合,而是一個結構性的系統性問題。同一時間 iThome 也整理到,僅在 11 月第二週,就有至少 13 家上市櫃公司因委外服務業者的資安事件陸續發布公告,包含宏碁智新、崇越、和泰車、漢來美食等知名企業。
更有資安業者在 iThome 週報中揭露一個令人不安的細節:台灣某委外服務商尋求外部資安支援時,坦言聯繫廠商卻回應「無人力可支援」。救火資源的不足,正在成為供應鏈資安的真實瓶頸。
Siami 圖表整理了這四起事件的外洩筆數(對數刻度)與破口位置;完整數字與日期請見文內 Siami 圖表。
五、真正的風險不在半導體,在「防護資源」與「個資可用性」
資安專家查士朝受訪時的說法值得完整引述:台積電「他們的防禦機制應該都到了一個程度,不見得會真的影響到他們的一些工廠或者一些相關機密資料的部分」。這個評估對生產端是合理的——晶圓廠的製程機密與網路隔離程度,確實跟一般企業的 HR 資料庫不在同一個風險等級。
但同一份資料裡的其他欄位,風險恰恰相反。
身分證字號是台灣最完整的個人識別碼之一。姓名、身分證字號、生日、住址四項具備,足以在多數電商平台的開戶流程中通過驗證。資安專家在 Yahoo 股市報導中的提醒因此格外精準:「如果駭客取得台積電員工資料屬實,對詐騙集團而言,就是設計精準詐騙劇本的絕佳素材,一旦相關資料遭到不當利用,受影響的恐怕不只是員工。」
而 11 月 13 日,也就是台積電揭露外洩的隔天,華南銀與北富銀就傳出民眾帳戶遭盜轉。這兩起案例立刻被外界與台積電事件連結。金管會銀行局副局長張嘉魁的說法則相當克制:華南銀、北富銀的情形,與先前永豐銀中台系統遭入侵的情況不同,並非同一種類型的案例;兩案都經過行動裝置 OTP 與 IP 認證。華南銀更強調,交易過程均通過登入密碼與生物辨識雙重身分驗證,連線 IP 軌跡也與客戶日常使用紀錄相符。
換句話說:時間上的接近不構成因果關係。華南銀與北富銀的個案涉及的是另一種攻擊路徑,兩件事不該被混為一談。但這恰恰說明了問題的嚴重性——當攻防技術已經成熟到可以精準繞過 OTP 與生物辨識的時候,員工資料外流的危害就不再是理論問題。
至於遠方觀察到的現象:Hacker News 上有人說「中國已經買下資料,並且組建了一支百萬人團隊專門研究這 4.6 萬名員工」。這類推論缺乏證據,但它的方向並非不成立——4.6 萬名半導體從業人員的通訊錄,本身就是一份有價值的產業情報地圖。晶圓廠從業人員的輪廓、職能分布、學歷背景、通勤地點,本身就能勾勒出一條供應鏈的脆弱點地圖。
為什麼這件事重要
第一,供應鏈風險已經從「你信不信任你的員工」轉移成「你信不信任你的供應商」。 傳統資安模型假設威脅來自外部,防守重點是加固自己的系統邊界。但 91APP、永豐銀行與台積電這三起事件的共同點是:破口不在核心系統,而在核心系統「延伸到外部」的那一段。這是一個結構性的轉變——當人事、薪資、客服、點數、行銷等系統全部委外,企業的攻擊面就不再等於自己的伺服器數量,而是等於整條供應鏈的長度。
第二,這次事件把「個資法第四條」從紙面條文變成了實務測試。 台積電的反應策略很清楚:切割、切割、再切割,把事件定性為第三方供應商的事件,把責任導向供應商。但《個資法》第 4 條的存在正是為了對應這個動作——受委託廠商視同委託機關,意味著「外包給廠商」從來不是免責理由。結果會如何,取決於後續調查與司法認定,但至少責任不能靠聲明轉移。
第三,也是最實際的一層:這是台灣企業資安成熟度的一次集體體檢,而且結果不太好看。 一個多月內五起事件、破口高度集中在第三方、上市櫃公司一週內連發 13 則公告、連外部資安支援都「無人力可支援」——這些訊號指向的不是駭客有多強,而是防守方的資源結構出了問題。iThome 週報引述 Acronis 揭露的 AI 自動化攻擊系統 BossAI 整合 12 個 AI 代理,12 天內鎖定全球 11 國數百個組織,並特別提到台灣的緊急應變服務是主要目標。攻擊面在自動化擴張,防禦面卻在人力不足——這個剪刀差是接下來兩三年台灣資安最真實的風險。
數據解讀與質疑
質疑一:4.6 萬筆這個數字,三個來源卻都不完整。 中央社報的是駭客宣稱約 4.6 萬筆、6.9GB;Wccftech 的標題寫的是「約 4.9 萬名員工」;數位時代則說「遭駭資料筆數約 4.6 萬筆,實際影響人數尚未公布」。這裡的關鍵區別是:紀錄筆數不等於人數。一位員工可能在系統中有多筆紀錄(現職、離職、跨部門調動、獎金核發紀錄),也可能是同一筆紀錄對應多個人。數位時代明確指出「實際影響人數尚未公布」。所以 4.6 萬這個數字,最嚴謹的表述是「駭客宣稱的紀錄筆數」,不是「受影響員工人數」。台積電至今沒有公布任何一個官方數字。
質疑二:「3 BTC」這個開價本身不該被當成「資料的價格」。 如前文所述,這是誘導付款的定價,不是資產估值。3 BTC 對應約 6.9GB 含敏感欄位的資料,單價低到不合常理。同樣地,「駭客揚言一週後公開」這個倒數也缺乏可信度——真的決定公開與否的因素,通常是買家是否已經取得、以及公開對賣家是否還有價值,而不是時間到就會自動執行。把這種聲量當成「數字越大事件越大」的判準,是最容易犯的錯。
質疑三:股價的反應,幅度小得不成比例。 台積電 2330 在 11 月 11 日收 2,395 元,11 月 12 日收 2,340 元(單日跌約 2.3%),11 月 13 日盤中仍在 2,350 元附近。這個跌幅確實很小,但當天同時還有輝達股價重挫、台股大盤自 44,257 點的高點回落 2.6% 等因素交錯,難以單獨歸因。市場的判斷是合理的:公司自己說沒有生產與客戶資料涉入、晶圓廠的實際機密隔離程度遠高於一般 HR 系統,資安事故對營運與訂單的直接影響確實有限。Yahoo Finance 報導的標題「A Massive Employee Data Leak Is Dragging Down TSM Shares」用詞偏誇張,實際跌幅並不支持「拖垮」這個描述。
質疑四:最該被追問的問題,不在台積電。 「公司系統未遭入侵」聽起來像好消息,但對 4.6 萬名員工來說,真正需要追問的是:那家「未經具名的雲端服務供應商」是誰?是人力系統 SaaS、是薪資代發、還是某個連到台積電內網的第三方服務?這些員工資料是台積電自己放上去的,還是供應商在處理其他客戶時一併取得的?這個答案會決定這是一起個別事故,還是一個會重複發生的結構性弱點。 在公司正式公布之前,外界能做的推論有清楚的邊界。
Siami 觀點
這起事件最值得台灣科技產業認真對待的,不是 740 萬美元的標價,也不是 4.6 萬這個數字,而是它揭示了一個新的常態:當一家公司把足夠多的營運交給雲端供應商,「自家系統很安全」這句話的資訊量會急遽下降。
台積電把攻防交給了專業團隊、晶圓廠的隔離設計世界級,員工個資庫的防護卻跟一般中小企業在同一個層級——這不是批評,這是分工的必然結果。晶圓廠的機密需要最高等級的保護,成本可以攤在數百億的營收上;員工名冊的價值密度低得多,所以它會被放到成本更低的雲端方案裡。這個取捨在每一間中型企業都會發生,只是當名單裡有半導體從業人員時,後果才會被放大到國安層級。
真正可以採取的行動,其實已經被 iThome 週報裡的資安業者講完了:導入漏洞管理自動化、把 AI 代理納入非人類身分管理、對關鍵供應商施加資安稽核要求、以及在委外契約裡明確寫下事故通報時限與責任分擔。 這些都是老生常談,但台灣多數中型企業的現況是連最基本的一份供應商資安條款都沒有。
對受影響的員工來說,數位時代整理的五點建議是實務上最直接可用的:確認是否收到公司通知、向聯徵中心申請信用報告、開啟網銀與信用卡交易通知、提防假冒公司與銀行的詐騙,以及主動提醒緊急聯絡人。最後一點最容易被忽略,也最重要——被外流的欄位裡包含緊急聯絡人的電話與住址,那些人並不知道自己的個資已經出現在暗網上。
而在所有這些具體動作之外,有一件事不該被說得太輕:4.6 萬名台灣半導體從業者的通訊錄,是一份產業地圖。 它可能比任何一次資安事件都更值得在意。
延伸閱讀
- 台積電 Form 6-K 官方聲明(SEC EDGAR)
- Taiwan News〈TSMC reports leak of employee information〉
- 數位時代〈台積電員工資料外洩哪些?雲端廠商是誰、能求償嗎〉
- 聯合新聞網〈資安風暴 台積4.6萬員工個資傳外洩〉
- iThome 資安週報 1109~1113:Cyberbiz 事件擴大、上市櫃公司接連公告
- MLQ〈TSMC says employee personal data was posted online from a cloud provider’s systems〉
- 公視新聞網晚間新聞:部分員工個資疑外流,台積電:無證據顯示系統遭入侵
- 東森新聞 CH51:台積電爆員工個資外洩,專家示警嚴重恐成國安危機
- Hacker News 討論串(113 分/17 則回覆)
網友熱門留言 (5)