編按:本文綜合整理自 Reuters〈Italy fines Meta $887 million over Android users’ data access〉(2026/11/14)、義大利資料保護局 Garante 官方新聞稿〈Facebook: il Garante Privacy sanziona Meta per 805 milioni di euro〉(2026/11/14)、ANSA 義大利通訊社〈Maxi-multa del Garante per Meta, l’azienda prepara il ricorso〉(2026/11/14)、BBC〈Italy fines Meta €805m over accessing users’ photos〉、Al Jazeera〈Italy fines Meta $880m over photo privacy〉、Le Monde EN〈Italy fines Meta $880mn over photo privacy〉、Bloomberg〈Italy Fines Meta €805 Million Over Access to Users’ Photos〉、Meta 投資人關係〈Meta Reports Third Quarter 2026 Results〉(2026/10/21) 與 Hacker News 討論串(242 分/161 則回覆),並加入 Siami 編輯部觀點與分析。文中所有金額、條文編號與期限均以 Garante 官方文件與各媒體報導為準。
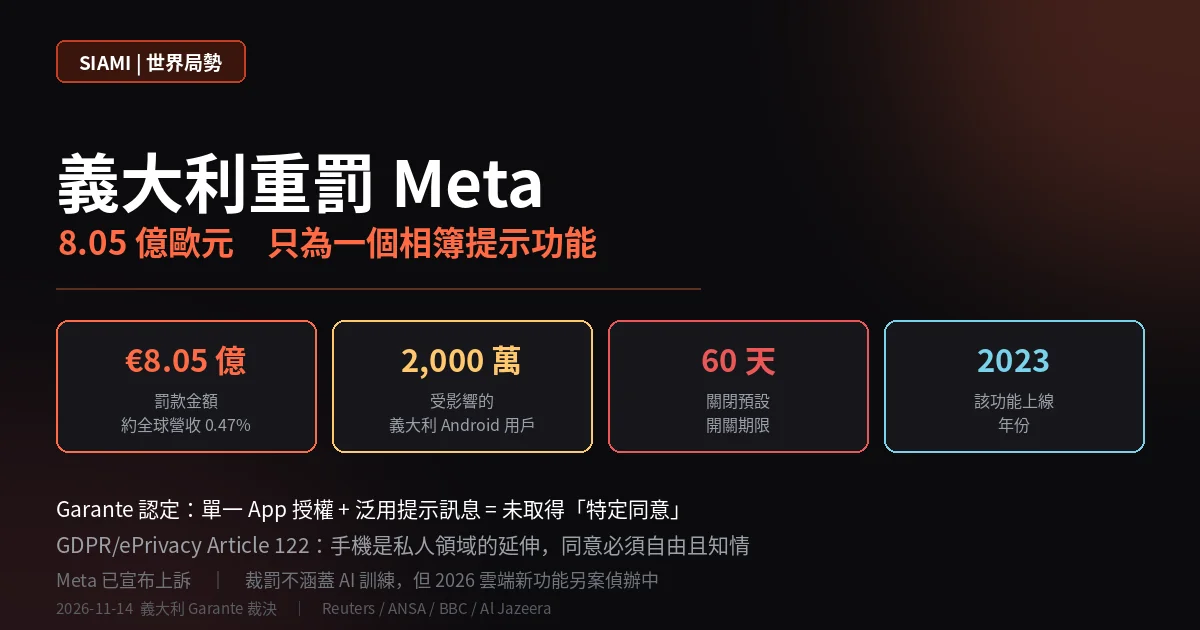
2026 年 11 月 14 日星期六,義大利資料保護局 Garante 公布一紙裁決,認定 Meta 的 Facebook Android 應用程式在未取得「特定同意」(consenso specifico)的情況下,讀取了義大利使用者手機裡的照片、影片與相關中繼資料,向被裁罰方 Meta Platforms Ireland Limited 處以 8.05 億歐元(約 8.87 億美元)罰款。
這是義大利監管機構對科技業開出的史上最高金額罰單之一。金額約相當於 Meta 全球年營收的 0.47%——聽起來不多,但這正是整件事最值得玩味的地方:Garante 不是在罰 Meta 做了什麼驚天大事,而是罰它沒有把一件事說清楚。
一、被開罰的到底是什麼功能
裁決的核心標的,是 Facebook 在 2023 年推出的一項功能,義大利文名為「Ottieni suggerimenti dalla galleria quando navighi su Facebook」,直譯就是「瀏覽 Facebook 時從相簿取得建議」。它的行為很單純:把使用者手機相簿裡的照片與影片挑出來,當作「也許你想發這張」的貼文建議。
Garante 認定,這項功能存在三層結構性問題:
- 單一權限涵蓋多個功能:Facebook 對相簿的存取權限,是透過一個「涵蓋整個應用程式」的授權取得的,而不是針對單一功能。但同一個權限背後,其實對應著需求完全不同的多項功能。
- 前置說明過於泛用:在請求這個權限之前,應用程式只給了一句「啟用其他功能」的通用提示,並沒有說清楚「你也正在授權 Facebook 依據你相簿中的內容產生建議」。
- 預設為開啟:該選項出廠即為啟用狀態,意味著應用程式可能長期、持續地讀取整個相簿,使用者既難以察覺,也難以中途收回。
Garante 援引的是義大利《個人資料保護法典》第 122 條——該條implementing 歐盟 ePrivacy 指令,核心理念是手機是私人領域的延伸,資料保護必須獨立於「資料是否外傳」或「是否已造成損害」來要求,且同意必須自由、知情、明確。
換句話說,這不是「Meta 偷看了你的照片」,而是「Meta 讓你以為自己只給了上傳權,實際上卻同時給了被分析權」。
裁決同時駁回了 Meta 提出的「管轄權」抗辯。Meta 主張應由愛爾蘭資料保護委員會(DPC)依 GDPR 的「單一窗口」機制處理,但 Garante 明確指出:ePrivacy 規範並不適用 GDPR 的單一窗口機制,因此義大利有權單獨裁罰。
二、為什麼開到 8.05 億歐元
罰款額度不是任意訂定的。Garante 公布的理由,涵蓋四個加重情節:
- 受影響人數龐大——約 2,000 萬名義大利 Android 使用者受影響。
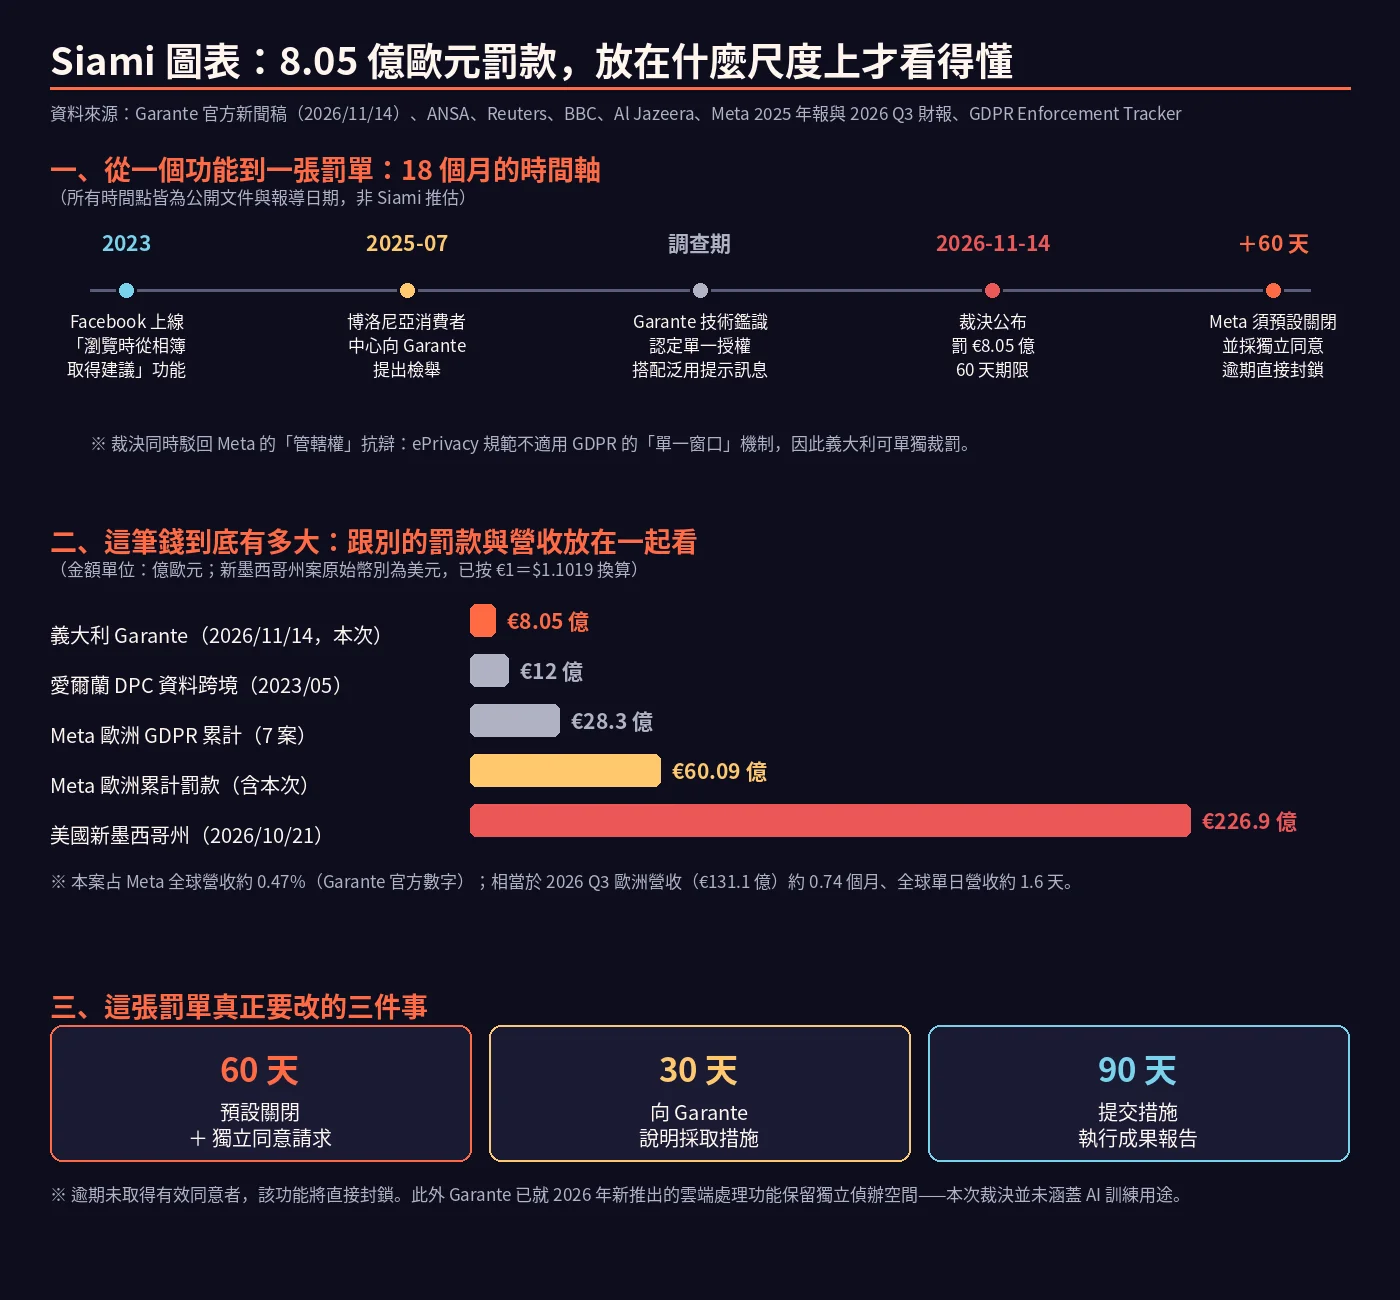
- 違規期間長——從 2023 年功能上線起算,跨越 2025 年 7 月博洛尼亞消費者保護中心(Centro Tutela Consumatori Utenti di Bolzano)的檢舉,一路查到 2026 年 11 月。
- 有前科——Garante 提到 2019 年已就類似事項對 Meta 做出過處分。
- 調查期間不配合——Garante 明列「Meta 缺乏配合」為加重事由。
Meta 雖有部分修正措施,但被認定為「時點過晚」,只能部分緩輕。裁決也特別指出,違規狀態對「尚未更新應用程式者」與「已同意該系統者」而言都仍在持續——也就是說,罰款並非只針對過去,而是針對一個當下仍在運作的機制。
事後 Meta 的發言人向 BBC 表示強烈不認同:「我們强烈不同意監管機關對事實的評估、對法律的適用,以及罰款金額的失衡比例。這是一項單純的輔助發文功能,使用者必須先在裝置上授權才能運作,而且隨時可以在設定中變更。」公司並宣布將提出上訴。
三、這筆錢放在什麼尺度上
要判斷一個罰款是「重罰」還是「象徵性」,得先把它放進對照組。以下數字分別來自 Garante 官方新聞稿、各國監管機關公告與 Meta 財報:
- 相對 Meta 自身規模:約占全球年營收 0.47%(Garante 官方數字),相當於 2026 年第三季歐洲營收(131.1 億歐元)約 0.74 個月、全球單日營收約 1.6 天。
- 相對新墨西哥州案:上月美國新墨西哥州法院判 Meta 賠付 250 億美元(依裁決時匯率約 226.9 億歐元),是本次罰款的 28 倍。兩案性質不同,但量級差距一目了然。
- 相對愛爾蘭 GDPR 罰單:2023 年 5 月愛爾蘭 DPC 因資料跨境傳輸開出 12 億歐元紀錄罰單,本次 8.05 億約為其 67%。
- 累積面:依 GDPR Enforcement Tracker 統計,Meta 在歐洲的累計罰款加上本次,約達 60.09 億歐元。
而 Meta 2026 年第三季營收為 646 億美元、2025 年全年營收 2,009.7 億美元,同期資本支出指引被拉高到 1,350 億至 1,450 億美元——這家公司正把幾乎等同於本次罰款 150 倍的錢砸在 AI 基礎建設上。
這裡有個尖銳的落差:對一個在 AI 資本支出上一年花掉 1,300 億美元的公司而言,8 億歐元的罰款,本質上是一個可以用產品決策去吸收的成本項目。 這正是這份裁決真正的重量所在——不在金額,而在它背後那 60 天期限。
四、裁決真正要做的事:不是罰款,是三個期限
相較於罰款金額,裁決附帶的強制義務才是改變行為的關鍵:
- 60 天:Meta 必須將該功能維持在預設關閉狀態——包括對那些已經同意過的使用者——並改為獨立的、可理解的同意請求。
- 30 天:Meta 必須向 Garante 說明已採取的具體措施。
- 90 天:Meta 必須提交措施執行成果的正式報告。
- 逾期:對於未取得有效同意的使用者,該功能將直接封鎖,不是降級、不是彈出提醒。
這裡有個容易忽略但極其關鍵的細節:「對已經同意過的使用者也要預設關閉」。這等於是溯及既往地撤銷既有的同意基礎,把使用者重新拉回「未詢問」的狀態。歐洲監管機構過去幾年吵得最兇的「同意撤回權」,在這裡被從一個設定選項提升成了一個預設值。
五、沒有被裁決涵蓋的那塊:AI
最容易被誤讀、也最值得注意的,是這份裁決的邊界。
Meta 對外說明時特別強調,本次程序並未涉及把使用者檔案用於 AI 訓練,而公司也否認有此事。ANSA 引述 Garante 的說法確認了這一點:本次調查的標的是同意機制本身,不是資料的訓練用途。
但 Garante 同時留了一句話:對於 Meta 在 2026 年新推出的雲端處理功能,將保留另行偵辦的空間。
換句話說,歐洲監管者已經把槍口對準了下一個戰場。Facebook 從相簿裡「建議你發這張照片」,跟 Meta 把你的照片送上伺服器做雲端運算,在技術上只差一個後端。Garante 這次先罰同意機制,下一次可能就直接問:這些照片進到雲端之後,去了哪裡?
為什麼這件事重要
第一,歐洲正在用「程序正當性」而不是「實質損害」來開罰。 這整起案子裡,Meta 沒有被認定上傳任何未經授權的照片,沒有被認定把照片拿去訓練模型,沒有被認定造成任何資安事故。它被罰的,是「提示訊息不夠具體」與「同意未按目的拆分」。這是一個極度程序性的裁決,但它是史上金額最高的一次程序性罰單。Garante 在裁決裡寫得很清楚:手機是私人領域的延伸,因此「是否傳輸資料」或「是否造成損害」不是必要條件。
第二,這是對「預設開啟」的第一次大規模追責。 過去十年的科技監管焦點集中在「資料怎麼被用」,這次把焦點拉到「功能一開始有沒有被開著」。預設開啟(default-on)這個設計模式,在歐洲法下被當成一種未經同意的狀態來處理——對一個把 DAU 當成聖經的產業來說,這比罰款更痛。
第三,「單一權限涵蓋多個用途」這件事會外溢。 這個案子的技術核心,其實是 Android 權限模型裡一個早就存在的設計:READ_MEDIA_IMAGES 這種權限,權限本身不區分「我要上傳這一張」和「我要分析你全部相簿」。本案裁決等於宣告,這種模糊性在歐洲不算使用者知情同意。這必然會影響到所有做相簿、聯絡人、檔案、剪貼簿功能的應用程式——不只是 Meta。
第四,60 天這個期限是真正的牙。 罰款可以被當成營運成本寫掉,但「對已同意者也要回溯關閉、逾期直接封鎖」是產品邏輯的強制重構。這需要改動 App 的權限流程、同意文案、預設值與後端行為。Meta 就算上訴,在上訴期間能否拖延執行,直接決定這份裁決有沒有牙。
數據解讀與質疑
質疑一:8.05 億歐元到底算不算重罰? 對 2,009.7 億美元的年營收來說是 0.47%,對 Meta 的 AI 資本支出來說是零頭。HN 上最尖銳的質疑正來自這裡:「如果我只是想跟朋友分享一張照片,我並不想讓這個 App 把我這輩子拍過的所有照片都翻一遍。」——但這是隱私倫理的論點,不是損害計算的論點。Garante 明確拒絕以損害為前提,這在歐盟法理上是站得住的(事前保護原則),卻也意味著金額與實際危害無關,純粹反映執法機關的裁量。這是歐洲隱私法的傳統,不是這次裁決的發明,但這次把它推到了新高。
質疑二:Meta 的抗辯有道理嗎? 有相當程度。HN 網友 Doohickey-d 描述的 Android 實測經驗是:在系統設定裡可以只授權「部分照片」而非全部;分享照片也可從外部應用程式的分享選單發送,不必開放整個相簿。Meta 說「使用者在裝置上授權、隨時可改」,在技術上不是空話。但 Garante 真正打的不是「有沒有權限」,而是**「那個權限請求前的提示訊息有沒有讓人知道你在幹嘛」**——這兩件事的落差,正是裁決成立的核心。
質疑三:8.05 億這個數字會不會只是「反科技」的政治表態? HN 上確實有大量留言走這個方向,認為歐洲靠罰美國科技公司斂財。但這個論點有個明確的反駁:歐盟並未對科技公司課徵一般性企業稅,罰款也非經常性稅項,且本案是單一會員國的獨立裁決,不會進歐盟預算。把罰款直接等同「 stealth tax」,在制度上站不住腳。
質疑四:執行會有實效嗎? 這才是最大的變數。Garante 認定「Meta 缺乏配合」為加重事由,這本身就說明前一個程序(2019 年那次)並沒有徹底解決問題。一個已經被罰過一次的行為,在七年後仍然重演並被開出 28 倍的罰款——這可以解讀成執法升級,也可以解讀成前一次罰款根本沒有改變任何東西。真正的答案要等 60 天後那兩份報告(30 天措施說明、90 天成果報告)才看得出來。
Siami 觀點
這則新聞最值得記住的,不是 Meta 又被罰了。
2018 年 Cambridge Analytica 爆雷時,整個產業的反應是「我們會更小心地處理資料」。2023 年愛爾蘭 DPC 開出 12 億歐元 GDPR 罰單時,整個產業的反應是「我們會拿到更好的同意管理工具」。2026 年 11 月,義大利開出 8.05 億歐元的罰款,理由是「相簿提示訊息寫得不夠清楚」——產業的反應,會是第三次嗎?
值得留意的是這三者性質的根本差異。Cambridge Analytica 是一次資料外洩;愛爾蘭案是一次跨境傳輸的合法性爭議;這一次既沒有外洩、也沒有傳輸爭議,甚至沒有訓練用途,它是一次對介面設計與預設值的裁決。這意味著歐洲的監管焦點已經從「資料去了哪裡」往下游推進到「資料怎麼被徵求」——而後者,是每一個做 App 的人每天都會碰到的工程決策。
對開發者來說,最實際的後果是:以後設計權限流程時,「一個權限涵蓋多個功能」這個寫法,會變成歐洲市場的負債。權限請求前的說明文字,會變成法務文件而不是 UI 文案。預設值不再是產品判斷,而是合規判斷。
至於 Meta,這家公司在 2026 年第三季賺了 646 億美元,全年資本支出指引 1,350 億到 1,450 億美元。8.05 億歐元在這個尺度上確實不痛。真正有殺傷力的,是那條「對已同意者也要回溯關閉、逾期直接封鎖」——它逼著 Meta 改的不是帳目,是產品。而產品改不改,決定了歐洲的下一紙裁決會不會再往後退一步。
從「資料離開手機的那一刻才算侵犯隱私」,到「功能被開啟的那一刻就算」,這個標準線的移動,才是 2026 年 11 月 14 日這張罰單真正留下的東西。
延伸閱讀
- Reuters:Italy fines Meta $887 million over Android users’ data access — 原始英文報導
- Garante per la protezione dei dati personali:Facebook: il Garante Privacy sanziona Meta per 805 milioni di euro — 裁決機關第一手新聞稿
- ANSA:Maxi-multa del Garante per Meta, l’azienda prepara il ricorso — 義大利通訊社對條文與調查過程的完整整理
- BBC:Italy fines Meta €805m over accessing users’ photos — 含 Meta 對 BBC 的完整聲明
- Le Monde EN:Italy fines Meta $880mn over photo privacy — 法國觀點的歐洲視角
- Meta 投資人關係:Meta Reports Third Quarter 2026 Results — 罰款對照用的營收原始數字
- GDPR Enforcement Tracker — 歐洲 GDPR 罰款完整資料庫
- Hacker News 討論串(242 分/161 則回覆) — 開發者與評論者對「同意機制」與「罰款比例」的實質討論
網友熱門留言 (10)