編按:本文綜合整理自 Google Project Zero 官方部落格〈Policy and Disclosure: 2026 Edition〉(2026/11/13,作者 Natalie Silvanovich)、Project Zero〈How to fix a bug in a fix〉(2026/10,緊急修補方法論)、Project Zero 2025 年度政策〈Policy and Disclosure: 2025 Edition〉(2025/7,Reporting Transparency 試辦)、CyberScoop〈Project Zero disclosure policy change puts vendors on early notice〉(2025/7/30)、Unit 42〈The Frontier AI Vulnerability Burst〉、IBM X-Force〈AI can find serious vulnerabilities at unprecedented speed〉、Brandefense〈CVE Statistics 2026〉 與 Hacker News 討論串(139 分、31 則回覆),並加入 Siami 編輯部觀點與分析。文中所有日期、數字與引述均以原始來源為準;本文同時收錄 Siami 自製圖表(揭露期限倒數與 CVE 產量對照)。
2026 年 11 月 13 日,Google 旗下最尖銳的資安研究團隊 Project Zero 改寫了支撐了五年的漏洞揭露規則。
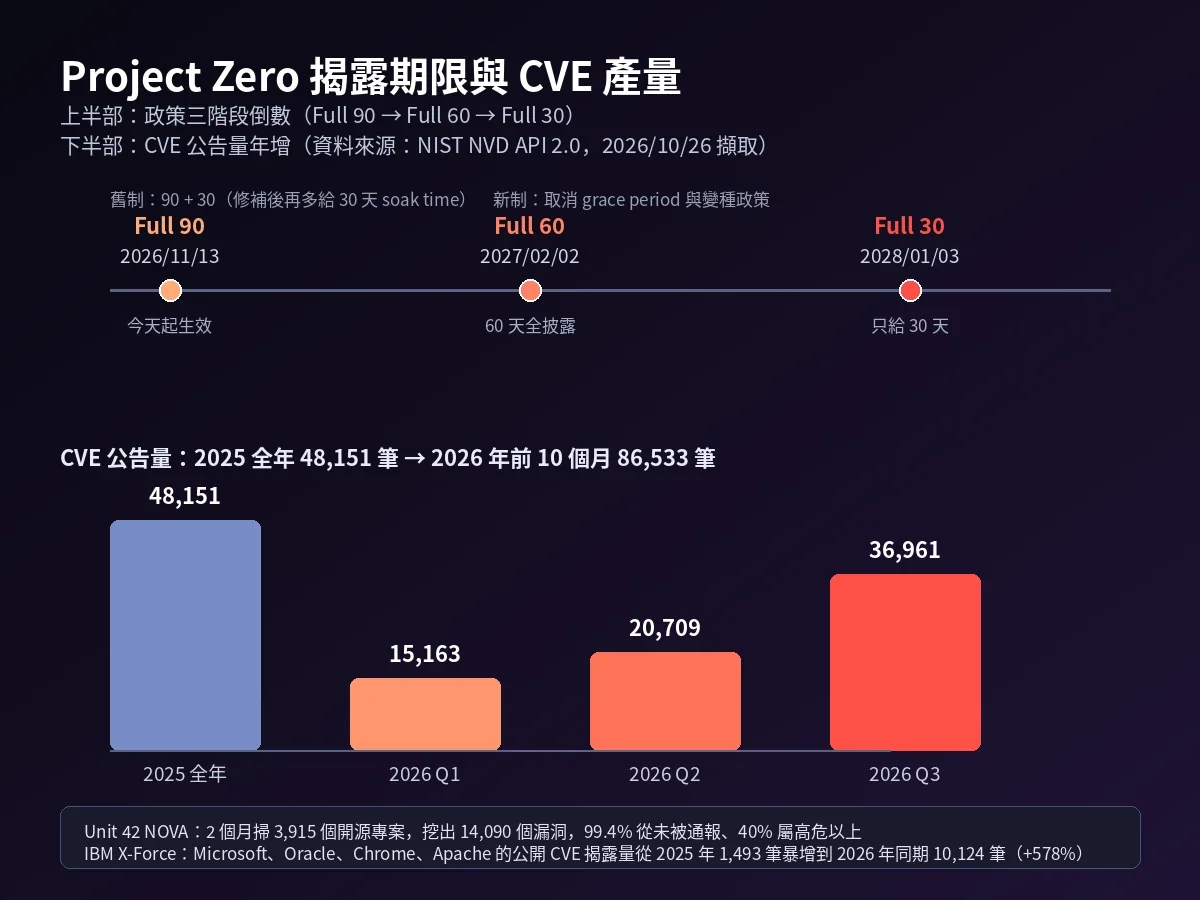
新政策的核心只有一句話:漏洞會在回報給廠商後的第 X 天被公開,而且 X 會一路縮短到 30 天。 今天生效的是「Full 90」;2027 年 2 月 2 日轉為「Full 60」;2028 年 1 月 3 日轉為「Full 30」。與此同時,原先政策裡的「寬限期(grace period)」與「變種政策(variant policy)」幾乎全數取消,只留下三個例外:已被實際利用的漏洞、已經公開的漏洞、以及廠商主動要求公開。
這不是一次行政流程微調。它等於是資安產業二十年來最大的一條公開時鐘,被 AI 直接剪短了三分之二。
一、從 90 + 30 到 Full 30:舊制到底寬在哪
要理解新政策砍掉了什麼,得先看 2021 年那版「90 + 30」。
舊制的意思是:廠商有 90 天修補,修補完成後再多給 30 天的 soak time(緩衝期),期滿才公開技術細節。 這 30 天是為了讓修補「滲透」到用戶裝置上——畢竟漏洞被公開的那一刻,駭客的注意力會瞬間集中,廠商需要一點時間讓大多數用戶完成更新。
Project Zero 在 2025 年 7 月做過一次小規模改動,叫「Reporting Transparency」試辦:回報漏洞給廠商後約一週內,Project Zero 就先公開「我發現了這個漏洞、廠商是誰、期限到哪天」,但不給技術細節。那一版的說法來自團隊負責人 Tim Willis,他把它稱為 「upstream patch gap」——上游廠商修好了,下游整合商還沒接進產品,漏洞對使用者來說根本沒被修掉。
2026 年 11 月這次,動的是更底層的東西:期限本身。
二、AI 讓「緩衝期」這個概念直接失效
新政策的論證核心,在於 LLM 把「發現→利用」這條路徑的時間壓縮到了接近零。官方原文有幾個關鍵描述:
- LLM 讓攻擊者能更快找到並利用漏洞,而且不只一個團隊會發現同一個漏洞——多方同時發現的機率大幅上升,今天回報的漏洞對使用者的即時風險遠高於去年。
- LLM 讓攻擊者能從修補碼反推出漏洞細節,快到「從修補發布到被利用的時間為零(zero patch-to-exploitation time)」已是合理但不完美的假設模型。
- 因此 soak time 不再有意義。 官方說得很直接:patch soak time「在一個攻擊者幾乎能立即從 patch 判定漏洞細節的世界裡,已經沒有意義」,甚至只會「製造一種虛假的保密感」。
- Project Zero 自己報告的漏洞量也暴增:官方說法是:現在每週在某些目標上就能找到數個漏洞,而過去一年只找得到幾個。
這解釋了為什麼連「寬限期」都不能留:如果從 patch 推出漏洞只要幾分鐘,那多給 30 天根本不是在保護使用者,只是把攻擊者的準備時間也一起延長了。
至於「修補安裝延遲(patch gap)」——從修補發布到使用者真的裝上——新政策的答案是「你得更早修、並且把更新推得更廣」,而不是把期限拖長。
OffensiveCon 2026 官方頻道演講:Project Zero 的 Natalie Silvanovich 與 Seth Jenkins 示範如何在 Pixel 10 上走完一條零點擊(0-click)到 root 的完整漏洞鏈。這是理解「為什麼 90 天不夠快」的最好示範——當漏洞鏈能被研究團隊在單一 conference 演講內完整組裝出來,防守方的反應窗口就被壓得很扁。
三、三個例外,以及兩個被取消的機制
新政策把絕大多數「特殊情況」拿掉了,剩下三個例外:
- 已被實際利用的漏洞(ITW):交由 Google 自己的應用程式安全漏洞揭露政策處理。
- 已經公開的漏洞:如果細節已被第三方公開,Project Zero 可自行決定公開。
- 廠商主動要求:廠商說「我要現在公開」,就現在公開。
被取消的兩項機制最值得注意:
一是寬限期(grace period)。 舊制下,如果漏洞嚴重程度高、但修補有風險(例如會破壞相容性),廠商可以跟 Project Zero 談延期。新制下「不再有談判空間」——官方說得很直白,需要跟廠商協商的那些條款「正在快速變得無法管理」,所以整個政策必須「可以被 Project Zero 與廠商雙方自動化執行」。
二是變種政策(variant policy)。 以前同一個 bug 的相似變體會被綁在一起要求一起修,現在不再。
但有一件事被明確保留:Project Zero 仍會追蹤漏洞是否真的被修好,也仍會通知廠商。 只是「是否已修好」不再是政策決策點。官方的理由是,現在越來越多廠商採用「暫時停用程式路徑」而非真正修補的緩解方式,「是否已修好」這個二元判斷越來越難做,也越來越容易對廠商造成不公平的後果。新制改成「分享使用者如何受到保護的技術細節,而不必對廠商做出有後果的是非判斷」。
硬體漏洞也有保留:官方說 Project Zero 過去曾罕見地給予 Spectre、Meltdown 這類案例豁免,未來仍會如此。
四、官方自己說的顧慮:為什麼不一次砍到底
新政策最耐人尋味的地方,是 Project Zero 主動解釋了為什麼要分三階段、而不是直接跳到 30 天。
官方徵詢了「回報漏洞最多的廠商」的意見,得到三個顧慮:
- 立刻改會傷到使用者:廠商的修補流程還沒改完,提前公開會讓未修補的漏洞直接暴露在攻擊者面前。
- 過度激進會扭曲優先順序:廠商擔心這種政策會讓「依新政策回報的漏洞」被優先修補,哪怕它比既有排队的漏洞嚴重程度還低——修補資源會被新回報的案子吸走,反而排擠掉更嚴重的問題。
- 廠商會直接放棄:如果廠商自認「反正做不到在期限內修好」,最壞的結果不是拖慢,而是直接不嘗試。
所以有了「2027/02/02 → Full 60、2028/01/03 → Full 30」這條漸進路線。官方的說法是:鼓勵廠商在「有挑戰但現實可行」的時間表上改善流程,希望最終能讓整個產業的修補基礎建設到位,然後才把所有回報的漏洞都快速修掉。
五、數字:漏洞供給端正在爆炸
政策改得急,是因為漏洞的產出速度已經不是「人力密集」可以應付的量級。
Unit 42 的 NOVA 系統是今年最直白的數據:兩個月內掃描 3,915 個開源軟體專案,找出 14,090 個確認漏洞,其中 99.4% 從未被通報,40% 被評為高危或嚴重。報告並指出,幾乎每一個前沿模型與開放權重模型都能找出真實漏洞,最強的結果來自「多模型協作+專用安全工具+資安專家」的組合。
IBM X-Force 的觀察更聚焦在主流廠商:Microsoft、Oracle、Google Chrome 與 Apache 的公開 CVE 揭露量,從 2025 年 1–9 月的約 1,493 筆,暴增到 2026 年同期的超過 10,124 筆,增幅約 578%。
NVD 的整體數據(Brandefense 整理,2026/10/26 擷取)則是:2026 年 1 月 1 日到 10 月 25 日共公布 86,533 筆 CVE,而 2025 全年才 48,151 筆。分季來看更誇張:2026 Q1 15,163 筆(比 2025 同期高 26%)、Q2 20,709 筆(高 77%)、Q3 36,961 筆(約為去年同期的 3.2 倍)。
這些數字裡有一個很關鍵的細節:NOVA 掃出來的 14,090 個漏洞有 99.4% 是「從未被通報」的。也就是說,AI 讓漏洞的發現成本急遽下降,但在大部分案例裡,這些漏洞連編號都還沒拿到。隱蔽的漏洞池在快速累積——這正是「守方來不及修」的真實來源:不是修補速度慢,而是待修的量在暴增。
值得留意的是,Project Zero 的新政策並不直接處理「量」的問題——它處理的是「節奏」問題:讓漏洞在被發現的當下就進入公開倒計時,逼廠商把修補流程壓縮成可自動化的狀態。這是一個「節奏改革」,不是「產能改革」。 漏洞總量暴增這件事,Project Zero 的政策並沒有直接解決。
為什麼這件事重要
這是全球資安產業的公開時鐘第一次被 AI 直接剪短,而且剪短的是最關鍵的那一段。
過去二十年,全世界的資安工作建立在同一個隱含假設上:漏洞的攻防是人力密集、節奏緩慢的。研究者一年找到幾個關鍵漏洞,廠商用三個月修掉,媒體報導、資安圈討論、供應鏈更新,流程有條不紊。所有人的時鐘都是用「人月」校準的——這個假設一旦鬆動,所有下游的時鐘全部失準。
Project Zero 這次做的事情,本質上是第一個把新時鐘正式寫進制度的大型機構。而它選的數字——90 → 60 → 30——不是隨機挑的,而是等於宣告:在 AI 輔助的漏洞發現面前,人類組織的標準反應時間,已經從「三個月」被重新定義成「一個月」。
三個立即可見的後果:
第一,漏洞管理從「季度性工作」變成「持續性工作」。 90 天的緩衝消失了,30 天的 Full 30 更意味著一個漏洞從公開到用戶修完,可能只剩兩週多。廠商的 patch pipeline 必須從「每季一次大批量釋出」改建成「隨時可被單獨修補某個漏洞」的狀態。Project Zero 在 2026 年 10 月那篇〈How to fix a bug in a fix〉裡,等於已經把作業手冊先寫好了:feature flags(功能開關,Apple 在 2019 年 FaceTime 漏洞時用過)、filtering(過濾規則,例如 Android 的 Intent Firewall)、以及 alternate channels(獨立更新通道,例如 Android 的 Pony Express / APEX)。連同 Meta 的 dual stack WebRTC 函式庫都是寫在官方建議裡的。
第二,「報告漏洞」本身的門檻被拉平,弱勢一方開始受益。 過去只有大型研究團隊與有資源的獨立研究者有能力做深度漏洞研究,這些漏洞多數打在自家產品上。現在 Unit 42 一個系統兩個月產出 14,090 筆、99.4% 從未被通報——這些開源專案多數沒有預算請資安團隊。Palo Alto 把這些成果回饋給維護者,Wiz 的研究團隊則用 AI 挖出 PHP 裡的關鍵 RCE。開源維護者的「修補截止日」從此不再取決於有沒有人付錢。
第三,責任邊界被重新定義,糾紛會變多。 新制取消了寬限期、取消了變種政策、也把「是否已修好」從決策點拿掉。這些設計都是為了讓政策「可自動化」,但自動化的另一面是:廠商失去了跟研究方協商的緩衝空間。 一個工程資源有限的中小廠商,在 Full 30 生效後要面對的是:漏洞在第 30 天必然公開,而且沒有「我們正在修,只是還需要一點時間」這個選項。
數據解讀與質疑
質疑一:Full 30 真的能自動執行嗎? 官方說政策的目標之一是「讓 Project Zero 與廠商雙方都能自動化執行」。但自動化的前提是回報與修補流程本身高度標準化。對於 monorepo 巨型專案、或需要動到硬體/韌體的漏洞,「第 30 天自動公開」在技術上做得到,在工程上卻可能等於「公開一個還沒修好的漏洞」。硬體案例官方已表示仍可能罕見豁免(Spectre、Meltdown 的先例),但 2028 年生效的是全面 30 天制度,屆時這種豁免的數量會有多少,目前沒有答案。
質疑二:這份政策只約束 Project Zero 一家,能改變整個產業嗎? 這是最需要保持清醒的一點。Project Zero 是全球影響力最大的漏洞研究團隊之一,但它的政策只對它自己回報的漏洞有效。Microsoft、Oracle、Apple 的 CVE 主要來自自家內部團隊與其他研究者,那些漏洞不受 Full 30 約束。這是一個示範性政策,不是全產業的强制標準。 不過它的擴散效應不可低估:當全球最會「按時公開」的團隊把期限砍到 30 天,其他研究團隊要嘛跟上、要嘛被比較,而大型廠商在議價時的籌碼也會被削弱。
質疑三:「patch gap 歸零」是不是說得太滿? 官方把「patch gap 」(修補發布到使用者安裝之間的延遲)列為要解決的問題,手段是讓廠商「減少 patch rollout 時間或採取其他策略」。但這件事的瓶頸常常不在廠商,而在使用者——重啟裝置的抗拒、分割更新(fragmentation)、企業內部的部署節奏、以及第三方應用商店的審核延遲。縮短漏洞的公開倒數,縮短的是廠商的責任段;patch gap 的下半段(使用者端)幾乎沒被觸及。 官方在同一篇文裡也承認 patch gap 是「複雜問題」,並引用 2025 年那篇 CyberScoop 報導中 Tim Willis 對「upstream patch gap」的定義——問題從來橫跨整條供應鏈。
質疑四:漏洞總量暴增,是不是政策想解決但沒解決的? 這是最誠實的疑問。NOVA 兩個月 14,090 筆、NVD 前十個月 86,533 筆,這些數字是供給端的膨脹。Project Zero 的新政策處理的是節奏,它讓已回報的漏洞更快被修,但它完全不增加產能,也無法讓那 99.4% 未被通報的開源漏洞更快被修掉。更根本的是:新政策把「修補速度」變成硬性義務,卻沒有處理「漏洞量遠大於修補能力」這個結構性問題。 30 天倒數對一個有 500 人資安團隊的軟體公司是挑戰,對一個 3 人志工維護的開源函式庫則近乎無解——而後者恰恰是 AI 大量挖出漏洞的那一層。
質疑五:30 這個數字有沒有可能是反過來被低估的? Hacker News 上最尖銳的留言來自網友 ares623:「也許到時候他們終終配得上自己的名字了。2029 年 1 月 1 日,我們將進入『Full 0』政策,漏洞在(看著鏡頭)零天後就公開。」這是玩笑,但指出一個真實的趨勢方向:另一邊的網友 esafak 說得更直接——「如果 AI 在做所有的工作,我倒是可以接受;同日修補。」當漏洞發現本身收斂到近零成本、且同一支 AI 也能做修補與驗證時,「披露期限」這個概念的終點,很可能就是零。 換句話說,Full 30 可能不是終點,而是個中途站。
Siami 觀點
這則政策真正的重量,不在「90 天變 30 天」,而在它確認了一件所有人都在猜的事:AI 已經把資安的攻防節奏整個拉快了,而整個產業的制度還停在人力時代。
Project Zero 團隊成員 Natalie Silvanovich 在 X 上寫的那句話,是這整件事最精準的摘要:「在 AI 的時代,90 天已經不夠快了。」這不是修補效率的抱怨,而是一個事實判斷:時間軸上的競賽已經換了跑道。
而這件事對台灣的讀者、對畫室經營者、對任何一個要管理自己數位資產的人,有一個很具體的提醒:「90 天」過去是業界的標準答案,現在它正在變成過時的保證。 你手上的作業系統、瀏覽器、外掛、WordPress 外掛、還是那個放了兩年的行動裝置 App——它們背後的漏洞修補期,正在從「三個月」被壓縮到「一個月」,而這還是 Google 一家研究團隊的自律政策,還沒算其他團隊跟著縮。
實務上該做的事其實不複雜:把「自動更新」從「方便的選項」改成「預設開啟且不手動關閉」,並且把手機、平板、電腦的更新重啟時間排進固定行程。官方那篇〈How to fix a bug in a fix〉講的是廠商端,但同一套邏輯對個人使用者也成立——當你沒有能力自己修補時,「不要擋住修補的路徑」就是你唯一能做的事。
最後補一個不該被忽略的結構性觀察:這場規則改寫,贏家是使用者,輸家是維護者。 Project Zero 的動機寫得很明白——「反映這個新世界裡保護使用者所需要的改變」。使用者拿到更快的修補、更短的暴露時間;但維護者拿到的是更短的截止日、更少的協商空間、以及更難拒絕的公開壓力。對有資源的大公司,這是可管理的流程問題;對一個人維護的開源專案、一個三人的軟體團隊、一間剛起步的新創,這是結構性的風險轉嫁。
AI 讓漏洞更容易被找到,這是壞消息;但 AI 讓漏洞更容易被修、讓小型維護者也能被掃描保護,這是好消息。 這兩件事同時為真,而 Project Zero 這次改政策,本質上就是要把後者的紅利,轉化成前者的壓力,讓整個產業往「修得比被發現更快」的方向跑。跑得動不跑得動,取決於那些沒有預算的維護者,能不能一起跑。
這條賽道上,「Full 0」可能真的不遠。
延伸閱讀
- Google Project Zero:Policy and Disclosure: 2026 Edition(2026/11/13,本篇原始出處,作者 Natalie Silvanovich)
- Google Project Zero:How to fix a bug in a fix(2026/10,feature flags/filtering/alternate channels 等緊急修補方法論)
- Google Project Zero:Policy and Disclosure: 2025 Edition(2025/7,Reporting Transparency 試辦與 upstream patch gap 概念)
- CyberScoop:Project Zero disclosure policy change puts vendors on early notice(2025/7/30,含 Tim Willis 訪談)
- Unit 42:The Frontier AI Vulnerability Burst — Industrializing Autonomous Zero-Day Discovery(14,090 個漏洞原始報告)
- IBM X-Force:AI can find serious vulnerabilities at unprecedented speed(578% 增幅原始觀察)
- Brandefense:CVE Statistics 2026 — Why Volume Is Surging(NVD API 2.0 逐季統計)
- Wiz Research:PHP2Shell — AI uncovers critical RCE vulnerabilities in PHP(AI 挖掘開源漏洞案例)
- OffensiveCon 官方頻道:Natalie Silvanovich & Seth Jenkins — A 0-Click Exploit Chain For The Pixel 10(2026/5/28,本文內文影片來源)
- Hacker News 討論串:Project Zero will disclose vulnerabilities 90 days after reporting(139 分、31 則回覆,本次 topComments 擷取來源)
- X:Natalie Silvanovich(@natashenka)〈In the age of AI, 90 days isn’t fast enough〉(2026/11/13)
- X:Robert Graham(@robertgraham)〈Google’s “Project Zero” policy is bi-directional〉(2026/11/13)
網友熱門留言 (6)