編按:本文綜合整理自 iter.ca〈Universal XSS in uBlock Origin from website-driven element picker〉(2026/11/15,作者 Smitty van Bodegom/loops)、GitHub Security Advisory GHSA-cmqw-9r2w-6wv2〈Universal XSS from website-driven element picker〉(2026/11/15,評等 High)、uBlock Origin 1.76.4 官方 release notes(2026/11/15)、Mozilla Add-ons〈uBlock Origin〉下載頁(1.76.4,審核於 2026/11/15)、Mozilla Add-ons〈uBlock Origin Lite〉下載頁(2026.1110.1816)、Chrome for Developers〈Manifest V2 support timeline〉(2026/8/31 MV2 全數下架)、gorhill/uBlock Wiki〈Element picker〉 與 Hacker News 討論串(245 分/60 則回覆),並加入 Siami 編輯部觀點與分析。文中所有版本號與使用量數字均取自官方來源;此漏洞目前沒有對應的 CVE 編號,也沒有 CWE 分類。
2026 年 11 月 15 日,一篇不到五千字的技術部落格文章在 Hacker News 拿下 245 分、60 則回覆。文章的標題是〈Universal XSS in uBlock Origin from website-driven element picker〉——uBlock Origin 遭遇通用 XSS,攻擊入口是元素選取器。
這個漏洞的特殊之處在於,它不需要使用者安裝任何東西、不需要特殊權限、不需要輸入任何帳密。攻擊者只需要讓受害者在一個網頁上點一下。
而 uBlock Origin 是什麼?它是 Firefox 上使用量最大的擴充套件,單看 Firefox 官方 Add-ons 網站的 API 回傳,日活躍用戶有 11,615,830 人。這是一個幾乎每個 Firefox 使用者都裝過的廣告攔截器,而它的作用,恰恰是替使用者擋掉惡意程式。
你以為攔截器站在你這邊,但這次漏洞的走法是:攻擊者借用攔截器自己的手,把惡意程式送進你的瀏覽器。
一、漏洞長什麼樣:元素選取器被「遠端遙控」
要理解這個漏洞,得先知道 uBlock Origin 的元素選取器(element picker)是怎麼運作的。
uBlock Origin 內建一個「元素選取器」功能:在網頁上右鍵,選取「元素選取器」,游標就會變成滴管,你可以點網頁上任何一個惱人的廣告或彈窗元素,uBO 就會立刻產生一條規則把它藏起來,不用離開頁面。
但這個滴管並不是長在瀏覽器的介面上。它是注入到網頁 DOM 裡的一個 iframe,指向一個擴充套件內部路徑:
moz-extension://<擴充套件 UUID>/web_accessible_resources/epicker-ui.html這個 iframe 會透過 postMessage 與擴充套件的背景腳本溝通,回報「使用者選了什麼、要建立什麼規則」。
問題就出在這裡:一個被注入網頁 DOM 的元素,任何網頁都能用 iframe 把它包起來,然後用 postMessage 對它下指令。
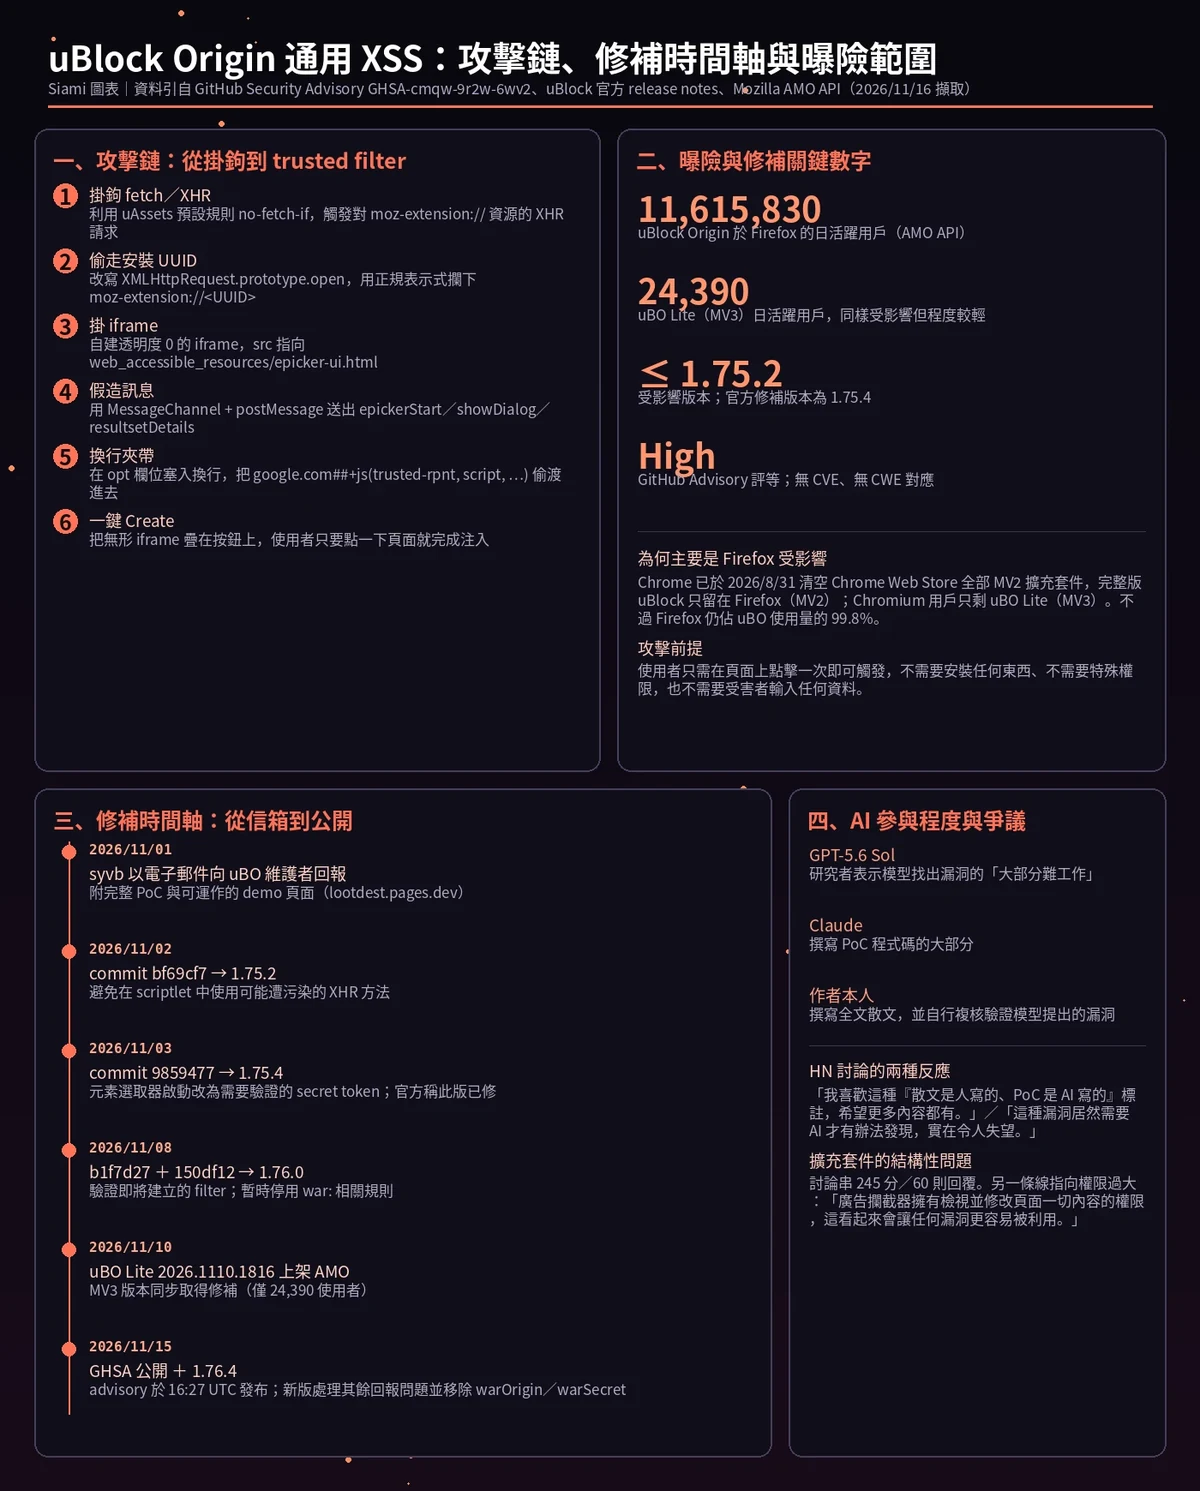
研究者 Smitty van Bodegom(網名 loops)把它拆成六步:
- 掛鉤 fetch/XHR — uAssets 預設規則裡有一條
lootdest.*##+js(no-fetch-if, adsbygoogle, war:googlesyndication_adsbygoogle.js),它會掛住 fetch 並改用 XHR 去抓一個moz-extension://資源 - 偷走安裝 UUID — 攻擊網站自己改寫
XMLHttpRequest.prototype.open,用正規表示式攔下moz-extension://<UUID>形式的網址 - 掛上無形 iframe —
src指向web_accessible_resources/epicker-ui.html,並把opacity設為 0 - 假造訊息 — 建立
MessageChannel,用postMessage依序送出epickerStart、showDialog、resultsetDetails - 用換行夾帶 — 正常情況下
opt欄位只是篩選類型(例如image),但攻擊者塞入換行符,讓它變成image\ngoogle.com##+js(trusted-rpnt, script, ...) - 一鍵 Create — 把透明的 iframe 疊在按鈕上,使用者在頁面上點任何地方,就等於按下了「建立篩選規則」
第 5 步是整個漏洞的關鍵。當篩選規則被注入的時候,它是「trusted」(受信任)的。 而受信任的規則可以執行 JavaScript。
於是攻擊者可以做到:在任意網站上建立一條受信任的 JavaScript 注入規則,等受害者下一次拜訪那個網站時,就能在該網站的權限下執行任意 JavaScript。
也就是說——攻擊者拿到的不只是自己網站的權限,而是受害者所有網站的權限。
二、為什麼要偷 UUID,以及為什麼只有 Firefox 受影響
那個 UUID 是什麼?它是瀏覽器隨機指派給每一次安裝的識別碼,每台電腦、每次安裝都不一樣。在 Firefox 上,這是攻擊者唯一需要的資訊。
但研究者特別強調:UUID 並不是只有這一條路徑會洩漏。 在 Chromium 上還有更關鍵的「long WAR secret」,那才是 MV2 Chromium 版本真正致命的部分。HN 上也有人補充,Firefox 擴充套件被誘導洩漏安裝 UUID 這件事本身就可以被拿來當成追蹤識別碼——即使沒有 XSS,光是這個資訊外洩就已經是隱私問題。
至為什麼主要受害者是 Firefox 使用者,答案在 2026 年 8 月 31 日:Google 當天清空了 Chrome Web Store 全部的 Manifest V2 擴充套件。 完整版 uBlock Origin(MV2)從此離開 Chrome 生態,Chromium 用戶只剩功能受限的 uBO Lite(MV3)。
換句話說,Chrome 用戶在漏洞曝光時,反而是相對安全的;真正暴露的,是那 1,161 萬名仍然留在 Firefox 上的完整版 uBO 使用者。uBO Lite 也有同樣的問題(HN 網友 actualwitch 指出),只是「比較不嚴重」,而它的日活躍用戶只有 24,390 人。
三、修補時間軸:兩個星期,四個 commit
這個漏洞從回報到修補的節奏,值得單獨拉出來看。
GitHub Advisory 完整保留了研究者和 uBlock 維護者 Raymond Hill 的往來信件,是一份罕見的完整公開協程紀錄:
- 2026/11/01 — 研究者以電子郵件向維護者回報,附上完整 PoC 與可運作的 demo 頁面
- 2026/11/02 — commit
bf69cf7(1.75.2):避免在 scriptlet 中使用可能遭污染的 XHR 方法 - 2026/11/03 — commit
9859477(1.75.4):元素選取器啟動改為需要驗證的 secret token。維護者在信中寫道「應該在 1.75.4 已修好」 - 2026/11/08 — commit
b1f7d27+150df12(1.76.0):驗證即將建立的篩選規則;暫時停用war:相關規則 - 2026/11/10 — uBO Lite 2026.1110.1816 上架 Mozilla Add-ons,MV3 版本同步取得修補
- 2026/11/15 — GHSA 公開(同日 16:27 UTC);同時釋出 1.76.4,變更紀錄寫著「Address remaining reported security issues」與「Removed no longer used warOrigin/warSecret」
漏洞實際存在於 1.75.2 及更早版本,官方修補版本為 1.75.4。目前最新穩定版是 1.76.4。
值得注意的是修補策略:維護者沒有只擋住單一條路徑,而是從四個方向同時收緊——「不要用可能被污染的 XHR 方法」、「元素選取器啟動要有 secret token」、「建立前先驗證篩選內容」、「暫時封鎖 war: 規則」。其中 secret token 這一招最關鍵:它讓真實的元素選取器與攻擊者偽造的 iframe 之間有了無法偽造的區別。
至於 warOrigin/warSecret 為什麼在 1.76.4 被整個移除——那是這條攻擊鏈最初用來洩漏 UUID 的那條路徑。把機制本身拆掉,比補一個洞更徹底。
四、AI 在這次漏洞裡扮演什麼角色
這篇文章在 HN 引發的討論,有相當一部分圍繞「AI 到底做了什麼」。
研究者在文中寫得非常清楚:
GPT-5.6 Sol 做了找出漏洞的大部分難工作。 我猜測可能存在某種來自篩選器注入的 UXSS,於是我請它來看,它就找出了這個問題。接著我自己檢查並驗證了它提出的漏洞。這篇文章的所有散文都是我自己寫的;Claude 寫了 PoC 的大部分程式碼。
三個角色分工明確:模型負責嗅探、Claude 負責寫示範碼、人負責複核驗證與撰文。
HN 上的反應兩極。有人認為這種自我揭露非常值得鼓勵(「我非常喜歡這種『散文是人寫的、PoC 是 GPT 寫的』聲明,希望看到更多這類型的信號」);也有人直接嗆「這麼一個漏洞居然需要 AI 才能想出來,讓我非常失望。發文者手上明明已經有所有重要資訊了」。
還有人把話題帶向更根本的地方:漏洞本身並不難,是整個擴充套件的架構太脆弱。
uBlock Origin 擁有廣泛的權限,能檢視並修改頁面上的一切內容(它就是靠這個工作的)。這似乎會讓任何漏洞都更容易被利用。
另一位網友則指出,真正的解方不在修補而在架構:
我一直很遺憾我們當年沒有更用力推動擴充套件的 overlay API。它本來應該是建構在 Top Layer 上,但那個 API 的原始版本從來沒有實作,而後來加上去的那些,也沒辦法有效地用來把子樹掛到擴充套件上。
為什麼這件事重要
先講最直接的:這是一次「安全軟體自己變成攻擊入口」的經典案例。 uBlock Origin 的存在意義是替使用者擋掉惡意內容,而這次漏洞的利用方式,是讓攻擊者「借用」它攔截廣告的那套機制——包括它掛鉤 fetch 的行為、它信任自己的 filter 這件事、還有它把元素選取器放在網頁 DOM 裡這個設計選擇。整條攻擊鏈沒有一步需要突破瀏覽器的沙箱,也沒有一行需要提權。
第二個更冷靜的觀察是修補速度與協調品質。從 11 月 1 日的郵件回報到 11 月 3 日的第一個完整修補版本,只花了兩天;到 11 月 15 日 GHSA 公開、1.76.4 上架,前後十四天。整個過程沒有媒體炒作、沒有緊急聲明、甚至沒有 CVE 編號——維護者 Raymond Hill 在信中明確說過,他一度不想公開漏洞細節,「因為無法立即發布穩定版本」,並承諾等修補上線後再補上細節。這種「先修好、再說清楚」的處理方式,對照 11 月 14 日微軟的 Patch Tuesday 一口氣修了 1,235 個漏洞,反而顯得格外有效率。
第三,這也是一次 AI 資安的實戰樣本,而且樣本相當乾淨。研究者自己劃出了界線:模型找漏洞、模型寫 PoC、人驗證並寫文章。這種分工未來很可能會變成資安研究的標準流程——AI 把嗅探成本壓到接近零,人力集中在驗證與修補。同一份 GHSA 裡,維護者 Raymond Hill 對研究者的稱讚(信中只說「Clever, thanks for reporting.」)與研究者在文章裡對 AI 功勞的完整交代,形成了有趣的對照:在同一個事件裡,人類工程師和 AI 模型都各被記了一筆功。
最後一個殘酷的現實是受影響規模與修補普及率之間的落差。1,161 萬名 Firefox 使用者裡,有多少已經自動更新到 1.75.4 以上?從 HN 的討論看,並不是所有人都知情——有人更新完重開瀏覽器仍是舊版、有人根本不知道要更新兩次才會到 1.76.4、也有人選擇「直接刪掉舊的 Firefox profile 重開一個新的」。對一個沒有 CVE 編號、沒有主流媒體報導、只在開發者社群內流傳的漏洞,實際補上的比率是多少,這是一個沒有答案的問題。
數據解讀與質疑
先看數字。Mozilla Add-ons API 顯示 uBlock Origin 在 Firefox 的日活躍用戶是 11,615,830,uBO Lite 是 24,390。兩者相加,完整版 uBO 佔了 99.79%。這個比例正是「為什麼主要受害者是 Firefox」的全部解釋——不是因為 Firefox 比較不安全,而是因為 Google 把 MV2 清空之後,能拿到完整版 uBO 的地方就只剩 Firefox 了。
再看修補覆蓋。GHSA 記載受影響版本是「1.75.2 and lower」,修補版本為 1.75.4,中間還隔著 1.75.3 beta 與 1.76.0、1.76.2、1.76.4 幾個版本。從 11 月 1 日回報到 11 月 3 日修補版上架,中間有整整兩天是暴露期,這段時間任何使用者造訪惡意網站都會中招。而在 1.75.4 之後還需要 1.76.0、1.76.4 兩輪後續加固,意味著第一版修補並沒有讓問題完全結束——HN 上有人明確提到「advisory 說 1.75.4 已修補」,但另一位使用者說自己更新後仍是 1.76.2,結論是「你得更新兩次才會到 1.76.4」。
還有一個不能忽略的技術細節:這個漏洞沒有 CVE 編號,也沒有 CWE 分類。 GHSA 的 Weaknesses 欄位寫的是「No CWEs」,CVE ID 欄位寫的是「No known CVE」。對資安研究者來說,這意味著這顆漏洞不會出現在任何依賴 CVE 資料庫的自動化掃描與告警系統裡——包括企業資安設備、供應鏈掃描工具在內,完全看不見它。只有會人工閱讀 GitHub Security Advisory 的人,才會知道它的存在。
至於「AI 到底厲害不厲害」的解讀,原始文章給的答案其實相當克制,值得逐字對照:研究者說的是 GPT-5.6 Sol 做了「大部分難工作」,但同時說明前置條件是他自己先提出了「可能存在某種來自篩選器注入的 UXSS」這個假設。也就是說,人給了方向,模型給了搜尋能力,人再做驗證。這不是「AI 獨立發現漏洞」,而是「具備假設能力的人 + 高強度自動搜尋」。HN 上那位說「發文者手上明明已經有所有重要資訊」的網友,從某個角度說得沒錯——從 filter injection 可能導致 UXSS 這個念頭,到具體的 opt 欄位換行夾帶,資訊量最大的那一步是中間的推理,而這一步今天確實是模型做的。
還有一個必須誠實指出的落差:這是一個「靠研究者的耐心」而不是「靠大規模掃描」發現的漏洞。 整個攻擊鏈牽涉 uBO 內部的 scriptlet、UUID 洩漏路徑、元素選取器的訊息協定、以及 trusted filter 的信任模型,四個層次要同時看懂才會浮現。GitHub Advisory 的作者欄位寫的是一位研究者 syvb,而公開文章由 Smitty van Bodegom(loops)撰寫——這個漏洞不是從海量掃描中篩出來的,是有人把整套機制讀懂了才看見的。 這也解釋了為什麼它至今沒有 CVE 編號:整個流程本質上是人工研究成果,而不是自動化掃描的產物。
Siami 觀點
這個漏洞最值得玩味的地方,是「受信任」這個詞。 整條攻擊鏈裡沒有一步是「破解」——UUID 不是被暴力破解的,沙箱沒有被繞過,權限沒有被提升。攻擊者做的是讓系統自己把一段內容當成可信的。元素選取器建立的規則天生就是 trusted 的,因為那是使用者自己的操作建立的;攻擊者所做的,是偽造出「這是使用者自己的操作」這個前提。
這是一個非常通用的資安模式:信任邊界的判定依據是「來源」還是「內容」? 當判定依據是來源(「這個訊息來自元素選取器頁面」),攻擊者只要能冒充來源就贏了;而 1.76.4 移除 warOrigin/warSecret 的做法,等於承認某些用來證明身分的機制本身已經不值得信任,與其繞過它不如拆掉它。
第二個觀點是關於免費開源軟體的維護者處境。Raymond Hill 一個人(加上 uBlock 的貢獻者社群)在兩週內做了四輪修補、把整個郵件往來完整公開、還把 Chrome 唯一的完整版出路堵死之後依然把 Firefox 撐成全球最大的廣告攔截器。這種「沒人付錢、沒人寫新聞、也沒有 CVE 可以拿來刷聲量」的工作,在資安產業裡是隱形的。當外界說「開源軟體比較安全」時,背後其實是一整批沒有報酬的人在替所有人守著那個信任邊界。
第三,則是一個不太舒服的提醒:這個漏洞的攻防兩端,AI 都已經入場了。 攻擊端,模型找出了漏洞、模型寫出了 PoC;防禦端,修補本身也由 AI 輔助(uBO 的 filter 解析器、scriptlet 生成的程式碼,本來就大量是機器生成的)。當攻防兩端都用上同一批工具,安全的天平會往哪一邊傾斜,取決於誰的模型更強、迭代更快——而不取決於誰的程式碼寫得更漂亮。
延伸閱讀
- GitHub Security Advisory GHSA-cmqw-9r2w-6wv2〈Universal XSS from website-driven element picker〉 — 官方公告,內含完整研究步驟、PoC 程式碼與修補信件往來
- iter.ca〈Universal XSS in uBlock Origin from website-driven element picker〉 — 原始研究文章,作者 Smitty van Bodegom(loops),內容授權 CC-BY-SA 4.0
- uBlock Origin 1.76.4 release notes — 官方變更紀錄,含「Address remaining reported security issues」
- Mozilla Add-ons〈uBlock Origin〉 — 目前穩定版 1.76.4(審核於 2026/11/15)
- Mozilla Add-ons〈uBlock Origin Lite〉 — MV3 版本,目前版本 2026.1110.1816
- Chrome for Developers〈Manifest V2 support timeline〉 — MV2 全面下架時程,說明完整版 uBO 為何只留在 Firefox
- gorhill/uBlock Wiki〈Element picker〉 — 元素選取器的官方功能說明
- Hacker News 討論串(245 分/60 則回覆) — 開發者社群對 AI 參與程度與擴充套件權限過大的討論
網友熱門留言 (8)