編按:本文綜合整理自 Ars Technica〈Windows 0-day dropped by disgruntled researcher hands hackers System rights〉(2026/11/13,作者 Dan Goodin)、MSNightmare/Nightmare Eclipse 的原始 PoC 與技術說明〈SignDrop〉(GitHub,2026/11/10 釋出)、The Hacker News〈New SignDrop Zero-Day Exploit Turns Windows CLFS Defense Into SYSTEM Access〉(2026/11/11)、SecurityWeek〈Nightmare Eclipse Drops Windows Zero-Day Exploit SignDrop〉(2026/11/11)、Cyderes Howler Cell〈SignDrop Zero-Day Turns Windows CLFS Defense Into a Privilege Escalation Vector〉(2026/11/13)、Microsoft〈Common Log File System (CLFS) Authentication Mitigation〉技術說明、CISA Known Exploited Vulnerabilities Catalog(JSON,1781 筆) 與 r/sysadmin 討論串(84 則回覆),並加入 Siami 編輯部觀點與分析。文中所有 CVE 編號、GitHub 星等、repo 建立日期與 KEV 標記皆於 2026/11/16 直接向 CISA 與 GitHub API 擷取核對。
2026 年 11 月 10 日,一位名叫 Nightmare Eclipse(真名 Abdelhamid Naceri,GitHub 帳號 MSNightmare)的資安研究者,在 GitHub 上公開了一份完整可編譯的 Windows 提權 PoC,取名 SignDrop。到了 11 月 13 日,這件事登上 Ars Technica,標題寫得很直白:一位「與微軟有公開恩怨」的研究者又丟出一顆 Windows 零日漏洞,而這顆漏洞能讓一般本機使用者直接拿到 System 權限。
這不是開玩笑的新聞。PoC 是公開的、程式碼是完整的、微軟至今(11/16)沒有給 CVE 編號、沒有發布安全公告、也沒有修補。11 月的 Patch Tuesday 安全更新裡沒有它,CISA 的「已知遭利用漏洞」清單裡也沒有它。
一句話總結:2025 年 10 月微軟為了封死 CLFS 這條十年老漏洞路線,加了一套「簽章驗證」機制;這套機制本身在 2026 年 10 月被反手變成了一把通往 SYSTEM 的梯子。
一、微軟的防線,怎麼變成新的入口
要理解 SignDrop,先要知道它修的是什麼。
CLFS(Common Log File System) 是 Windows 核心層的日誌子系統。它的驅動程式 clfs.sys 會在核心模式(kernel mode)解析複雜的日誌檔結構,這意味著一旦解析過程出錯,就是記憶體毀損,而記憶體毀損在 Windows 上幾乎等於提權。所以 CLFS 一直是攻擊者最愛的目標之一。
微軟的做法是「不修 bug,改成驗簽」:
- 2025 年 10 月 28 日,微軟在 Windows 11 25H2/26H1 與 Windows Server 2025 的更新中,加入 CLFS Authentication 緩解機制
- 每個 CLFS 日誌檔會被加上一個以 HMAC 計算的驗證碼,密鑰存在登錄檔裡、只有 Administrator 與 SYSTEM 讀得到
- 驅動程式開啟日誌前先驗簽,驗不過就拒絕開檔,於是「攻擊者塞一份惡意日誌進來」這條老路被堵死
微軟自己的說法很樂觀:自從緩解上線,公開被利用的 CLFS 漏洞明顯下降。
但 SignDrop 的出現在把這句話反轉過來。漏洞就在 clfs.sys 的 CclfsContainer::Create 迴圈裡——當驅動程式要建立那個配套的驗證檔(副檔名 .cnpf)時,它沿用了原始日誌檔的 DACL(存取控制清單),卻是在「呼叫者的脈絡」下建立檔案。
研究者本人的說法是:
「如果一切都串接正確,很諷刺地,這個合法的安全緩解可以被拿來對付自己,讓權限被提升。…… 微軟在這裡做的每一件事都是正確的,但這個邏輯允許被濫用。」
問題出在「呼叫者的脈絡」這四個字。如果呼叫者是一般使用者,一切正常;但如果攻擊者能讓一個高權限行程去開這個日誌檔,.cnpf 就會以 SYSTEM 身分被建立,卻帶著攻擊者可以寫入的權限。
二、五步:從一般使用者走到 SYSTEM
攻擊鏈不複雜,但每一段都踩在 Windows 的機制縫隙上。
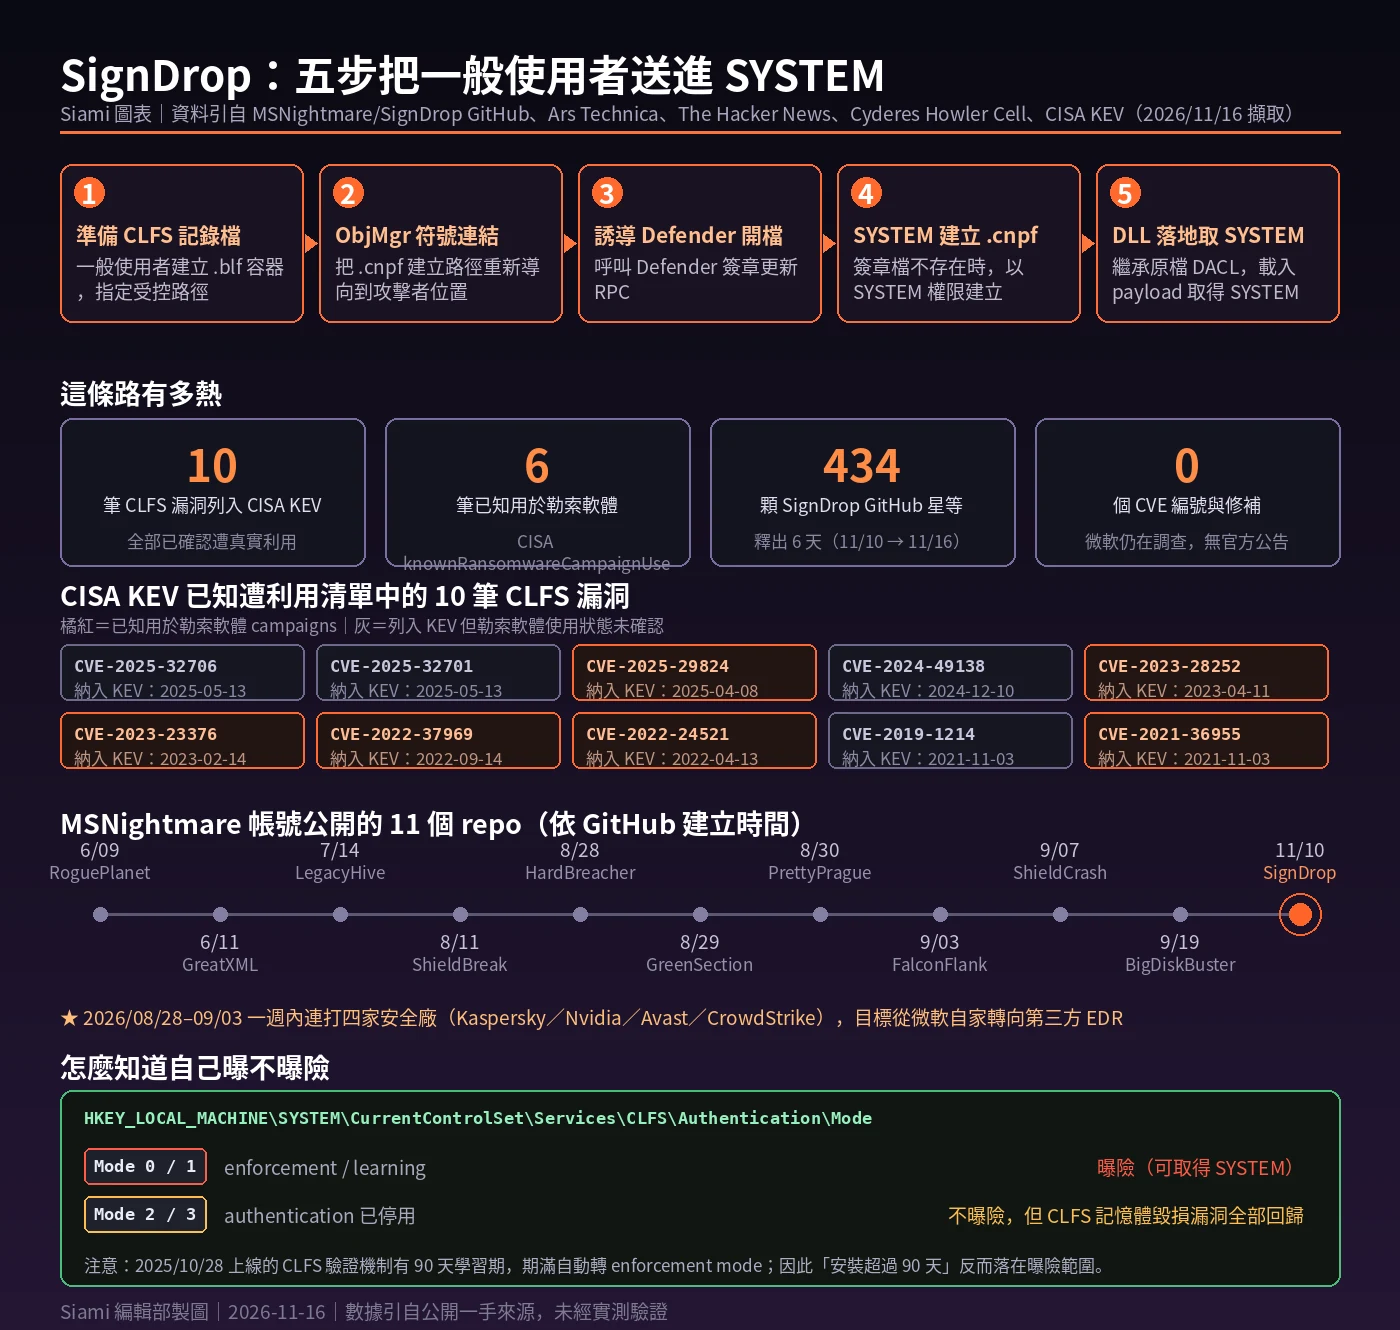
- 鋪路 — 一般使用者在自己的權限下建立一個
.blfCLFS 日誌與其關聯容器,並把關聯容器的路徑指定到可控位置 - 重導向 — 運用 Windows Object Manager 的符號連結(symbolic link),把
.cnpf的建立路徑改寫到攻擊者指定的位置 - 誘導 Defender 開檔 — 攻擊者呼叫 Windows Defender 的簽章更新介面
ServerMpUpdateEngineSignature,讓防毒引擎在自己的安全脈絡下開啟那份被動過手腳的日誌 - SYSTEM 建立簽章檔 — 因為簽章檔不存在,CLFS 便以 Defender 的 SYSTEM 權限把它建立起來
- 落地取權 — 由於新檔繼承原始日誌檔的 DACL,攻擊者得到一個「由 SYSTEM 建立、自己卻寫得進去」的檔案,載入 payload 便拿到 SYSTEM shell
第三步是整條鏈最漂亮、也最駭人的一段:攻擊者沒有破解任何東西,他只是請 Defender 幫自己開檔。 防毒軟體的核心賣點是「阻止惡意程式寫檔」,而這個漏洞讓「合法行程寫檔」這件事被誘導到攻擊者指定的路徑上。
研究者特別點名這個漏洞的獨特性:它不只微軟自家防毒能用。任何以高權限執行的反惡意軟體引擎,理論上都能被同樣手法誘導寫檔,進而讓它自己的核心驅動誤判為「這是該引擎自身行程發出的合法請求」而放行。換句話說,這不只是一件提權漏洞,它還是一把能反過來關掉任何 AV/EDR 的鑰匙。
Cyderes 的研究團隊已經成功編譯並測試了這份 PoC,確認可行,但同時指出:目前沒有任何證據顯示這顆漏洞已在真實環境中被利用。
三、「8 成 Windows 中招」這句話,要打幾折
PoC 的 README 寫得很直接:估計全世界 80% 的 Windows 安裝都曝險,理由是「一般而言,只要你的 Windows 安裝超過 90 天就一定是曝險的」。
這個數字的依據來自微軟文件裡的一條規則:CLFS 驗證機制上線後有 90 天「學習期」(learning mode),期滿會自動轉成 enforcement mode。
登錄檔 Mode 值 | 意義 | SignDrop 曝險狀態 |
|---|---|---|
0 | enforcement mode | 曝險(可取得 SYSTEM) |
1 | learning mode | 曝險(可取得 SYSTEM) |
2 | 驗證機制停用 | 不曝險,但 CLFS 記憶體毀損漏洞全數回歸 |
3 | 同上 | 同上 |
路徑是 HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\CLFS\Authentication\Mode。
所以「安裝越久越危險」是真的,但「8 成」是推估而非實測。 獨立研究者 Will Dormann 實際複現了這條 PoC,並給出關鍵但掃興的補充條件:需要 Windows 26H2,而且該版本存在超過 90 天——意思是剛裝好 26H2 的機器還不在曝險範圍。他手上那麼多台機器裡,只有一台符合登錄檔條件。
韓國安全廠商 78researchlab 的評估更進一步:他們的 PurpleHond 團隊成員 Heewon Song 實測確認這條鏈確實能跑,但判定穩定度不足以投入實際攻擊運用。
微軟在文章上線後給出的正式回應只有三句:正在調查這份技術 writeup、沒有證據顯示已在真實世界被利用、以及 Defender 會阻擋潛在的利用嘗試。
還有一個容易被忽略但很關鍵的細節:執行這條 PoC 會改掉系統上每一個 UAC 提示的行為,讓它開的一般使用者 shell 與 SYSTEM shell 全部取代正常畫面,等於把攻擊動作直接擺在坐在機器前面的人面前。這是一把很吵的槍,不是無聲的暗殺。
四、CLFS 的十年舊帳:KEV 裡的常客,以及一條還沒停下來的時間軸
CISA 的「已知遭利用漏洞」目錄(Known Exploited Vulnerabilities, KEV)目前收錄 1,781 筆漏洞,其中 10 筆是 CLFS 相關——而且每一筆都已經被確認是真實攻擊用過的:
CVE-2025-32706、CVE-2025-32701(2025/05 納入)、CVE-2024-49138(2024/12)CVE-2025-29824、CVE-2023-28252、CVE-2023-23376、CVE-2022-37969、CVE-2022-24521、CVE-2021-36955
其中 6 筆被 CISA 標記為已知用於勒索軟體活動(knownRansomwareCampaignUse = Known),包含 2025 年 4 月那次被勒索軟體集團使用的漏洞。
而 MSNightmare 這條時間軸同樣值得看:同一個帳號從 2026 年 6 月 9 日至今,公開了 11 個漏洞 repo——
- 6/09
RoguePlanet(Defender,後來被微軟確認為 CVE-2026-50656)、6/11GreatXML(BitLocker 繞過)、7/14LegacyHive(ProfSvc 零日) - 8/11
ShieldBreak(Defender 零日,CVE-2026-69414)、8/28HardBreacher(Kaspersky AV EoP)、8/29GreenSection(Nvidia 記憶體毀損)、8/30PrettyPrague(GenDigital Avast EoP)、9/03FalconFlank(CrowdStrike EoP) - 9/07
ShieldCrash(Defender 零日)、9/19BigDiskBuster(Defender 更新 DoS)、11/10SignDrop
2026 年 8 月底到 9 月初那一週,他連打四家安全廠:Kaspersky、Nvidia、Avast、CrowdStrike——目標從微軟自家轉向第三方 EDR。 這條演進軌跡,跟 SignDrop README 裡那句「可以被拿來關掉任何防毒/EDR」是同一件事的兩面。
SignDrop 這個 repo 在 11/10 釋出後,到 11/16 已經累積 434 顆星等、114 個 fork,而且 114 個 fork 意味著已經有人把它拿去編譯。GitHub 上已經出現 C 語言改寫版、BigFix 曝險分析腳本,以及一個 PowerShell 緩解腳本。
五、爭議:這到底是揭露,還是報復?
這則新聞之所以在資安圈吵成一片,並不是因為漏洞本身,而是因為揭露的方式。
事件背景是:Nightmare Eclipse 曾是微軟員工,在職期間因外洩漏洞資訊而被開除,事後拒絕拿資遣費並與微軟訴訟,最後敗訴。之後他轉為獨立研究者,持續對外釋出微軟產品的零日漏洞。
技術社群的反應分成三派:
- 「微軟不配被同理」派——認為他過去已多次負責任地揭露、每次都被忽略,長期下來選擇直接公開是可以理解的
- 「應該先給 30 天」派——認為不論恩怨如何,直接公開未修補的利用碼就是把風險丟給所有用戶,這條線上還有生命安全設備
- 「他不可信」派——認為一個個人能連續產出十幾顆嚴重漏洞、還公開跟微軟互告,根本無法判斷哪些是真的、哪些是誇大
其中有一個技術觀點在討論串裡被講得最清楚,也是整件事最容易被標題忽略的那一層:SignDrop 與被它取代的那批漏洞,是同一個「兩難」的兩面。 關掉 SignDrop 的曝險(把 Mode 設成 2 或 3),CLFS 那些記憶體毀損漏洞就全部回歸;而留著緩解(Mode 0 或 1),就是留著 SignDrop。沒有「零風險」這個選項。
為什麼這件事重要
第一,這是「修漏洞」本身製造新漏洞的教科書案例,而且發生了整整一年才被看見。 微軟的做法沒有錯——不修核心解析器的記憶體安全問題、而是用簽章驗證去擋,是業界標準的緩解手段,CLFS 那 10 筆 KEV 漏洞被擋下來就是成果。錯的是邏輯上的隱含假設:驗證機制假設「建立簽章檔的行程永遠是值得信任的行程」。而 SignDrop 做的事情,就是讓攻擊者去借用一個真正值得信任的行程。
第二,這顆漏洞的實質影響不在「能不能拿下 SYSTEM」,而在「能關掉多少防線」。 一般的本機提權,攻擊者本來就已經在某台機器上有了初始 foothold,價值有限。SignDrop 的獨特之處在於它作用在所有 EDR 的自我保護機制上——一個勒索軟體或竊密程式只要能執行任意程式碼,就能先用 SignDrop 取得 SYSTEM,再關掉防毒、關掉 tamper protection,最後暢通無阻地部署加密或外傳資料。它不是一把撬門的工具,它是把門鎖焊死的工具。
第三,「8 成 Windows 中招」這種數字需要被冷靜拆解。 研究者的推估有他的依據(90 天自動轉 enforcement 的規則確實讓大多數長裝機落在曝險區),但實測下來,Dormann 手上只有一台符合條件、78researchlab 判定穩定度不足以作戰、微軟說沒有在野利用、執行時還會大聲報到。真實的曝險率很可能低於 8 成,但也絕不是零。 真正該做的是回到那個登錄檔值,而不是被百分比帶著走。
第四,這是一場還沒結束的公開爭議,而爭議本身會影響修補速度。 一位研究者以「公開零日」作為對抗手段,這招有效——微軟確實動了(2026 年 6 月的 RoguePlanet 就被編為 CVE-2026-50656 並在隔月修補)。但代價由用戶承擔。當揭露手段變成常態,資安產業的分工就被扭曲了:防守方必須對每一次公開都做緊急反應,而真正需要被修掉的那個「微軟不回應漏洞報告」結構性問題,反而不會因此被解決。
數據解讀與質疑
先回到那四個最容易被誤讀的數字。
其一,「10 筆 CLFS 漏洞在 KEV」不等於「10 筆都是勒索軟體」。CISA 的 knownRansomwareCampaignUse 欄位把這 10 筆分成兩類:6 筆標記為 Known(已知用於勒索軟體),另外 4 筆是 Unknown(列入 KEV 代表確認遭真實利用,但勒索軟體使用狀態未確認)。這兩種都屬於「已被打過」,但性質不同——前者代表有組織的犯罪集團在用,後者可能只是滲透測試或小規模利用。
其二,「6/10 曾被真實攻擊者利用」這種寫法是錯的(這也是舊版圖表裡需要修正的地方)。所有 10 筆都在 KEV 裡,全部都被確認遭真實利用,比例是 10/10;真正需要標示 6 的是「已知用於勒索軟體」這個更嚴格的子集合。把兩個不同的分母混在一起,正是資安新聞最常見的數字操縱。
其三,「434 星等」這個熱度指標要小心解讀。星等代表關注度,不等於武器化程度;114 個 fork 才是更值得看的數字,因為 fork 意味著有人已經把 PoC 拉去改寫或編譯。不過同一天也有 4 個 fork 是第三方寫的緩解腳本(BigFix 分析、PowerShell 緩解),防禦方與攻擊方在同一個 repo 裡賽跑,這是這兩年資安生態最真實的樣貌。
其四,最該被質疑的是「這是不是又一次過度反應」。 判斷依據應該是三個可驗證的問題:(1) 有沒有在野利用?——目前答案是否定的,微軟與 Cyderes 都這麼說;(2) 能不能真的用起來?——78researchlab 說能跑但穩定度不足;(3) 曝險範圍多大?——可查證的路徑只有 Mode 登錄檔值,而實測樣本裡符合條件的比例不高。三個問題的答案都比標題冷靜,但都不能當成「不用管」的理由——因為 PoC 公開、已有人 fork、而且目前完全沒有修補。
最後一個必須誠實指出的落差是:這整篇報導裡最尖銳的批評對象不是微軟,而是「揭露倫理」這件事本身沒有共識。 在 Reddit 討論串裡,把「他被微軟傷害過」當成「他可以公開未修補利用碼」的充分理由的留言不少,反過來說「至少要先給廠商 30 天」的留言也不少,而雙方引用的都是同一批事實。當社群對同一組事實能給出完全相反的結論時,通常表示爭點不在技術,而在信任。 而技術上唯一沒有爭議的部分是:那個登錄檔值,值得每一台 Windows 機器今天就查一次。
Siami 觀點
這顆漏洞最值得玩味的地方,是「防護機制自己成為攻擊面」這個結構。
CLFS 驗證機制的設計邏輯是完整的:檔案簽章 → 驗簽 → 不合法就拒開。它唯一缺的那一塊,是「誰有權限要求建立簽章檔」這個判斷被預設成「呼叫行程的權限」。而在 Windows 這種以物件管理器和符號連結聞名的系統裡,「呼叫行程」是可以被誘導的。攻擊者沒有破壞任何規則,他只是讓規則照著執行——這與 2026 年 11 月 5 日那篇 uBlock Origin 通用 XSS 是同一個母題:信任判定依據的是「來源」還是「內容」?這一次,微軟判的是來源,而來源被偽造了。
第二個觀點,是關於「用零日當籌碼」這條路徑的成敗。它的確有效:微軟在 2026 年 6 月確認 RoguePlanet 為 CVE-2026-50656 並在隔月修補,同一個帳號在 5 個月內被外界視為「最有效能逼出微軟修補的人」。但這是一種極度高槓桿、也極度高損耗的策略——每一次公開都把整個生態系的注意力與工程資源往前推一步,而受益的是「讓下一顆漏洞更快被修」這個抽象目標,承擔成本的是每一個還沒來得及更新的使用者。當一種手段被證明有效,它就會被複製,而複製的時候,節制通常是最先消失的那一項。
第三個觀點,給所有要管理 Windows fleet 的團隊一個非常具體的提醒:這件事的務實面,其實一條指令就能處理。 討論串裡已經有人給出做法——reg query "HKLM\SYSTEM\CurrentControlSet\Services\CLFS\Authentication" /v Mode,然後確認自己的 EDR 廠商有沒有針對這條鏈出緩解。在一顆沒有 CVE、沒有修補、沒有官方公告的漏洞面前,「找出自己到底曝不曝險」的能力,比追新聞本身更值錢。 這也是 Siami 整理這則新聞時最想留下的實用價值:不是讓人恐慌,而是讓人知道去哪裡查。
延伸閱讀
- MSNightmare/SignDrop(GitHub,2026/11/10) — 原始 PoC、完整技術說明與 Microsoft 對照文件引用;2026/11/16 擷取時為 434 星/114 fork
- Ars Technica〈Windows 0-day dropped by disgruntled researcher hands hackers System rights〉 — 本篇主要報導,含微軟正式回應與 Dormann 複現說明
- The Hacker News〈New SignDrop Zero-Day Exploit Turns Windows CLFS Defense Into SYSTEM Access〉 — 目前最完整的技術流程拆解,含 78researchlab 實測評估
- SecurityWeek〈Nightmare Eclipse Drops Windows Zero-Day Exploit SignDrop〉 — 揭露 PoC 如何在攻擊者指定位置建立簽章檔
- Cyderes Howler Cell〈SignDrop Zero-Day Turns Windows CLFS Defense Into a Privilege Escalation Vector〉 — 已成功編譯測試 PoC 的第三方評估,明確表示無在野利用證據
- Microsoft〈Common Log File System (CLFS) Authentication Mitigation〉 — 官方緩解機制說明,含 90 天學習期與 Mode 值定義
- CISA Known Exploited Vulnerabilities Catalog — 10 筆 CLFS 漏洞清單與勒索軟體使用標記的原始出處
- r/sysadmin 討論串(80 則回覆) — 實務管理者的曝險判定與揭露倫理爭議;亦可參考 Low Level 頻道對研究者背景的梳理影片
網友熱門留言 (9)